El Ejército de Estados Unidos busca agentes de IA que se repliquen y ataquen redes enemigas con mínima supervisión
Documentos que obtuvo The Intercept muestran que ECHOTRIBBLE, del Comando Cibernético del Ejército, apunta sobre todo a misiones ofensivas. El aviso oficial describe un prototipo en evaluación, sin nada desplegado.
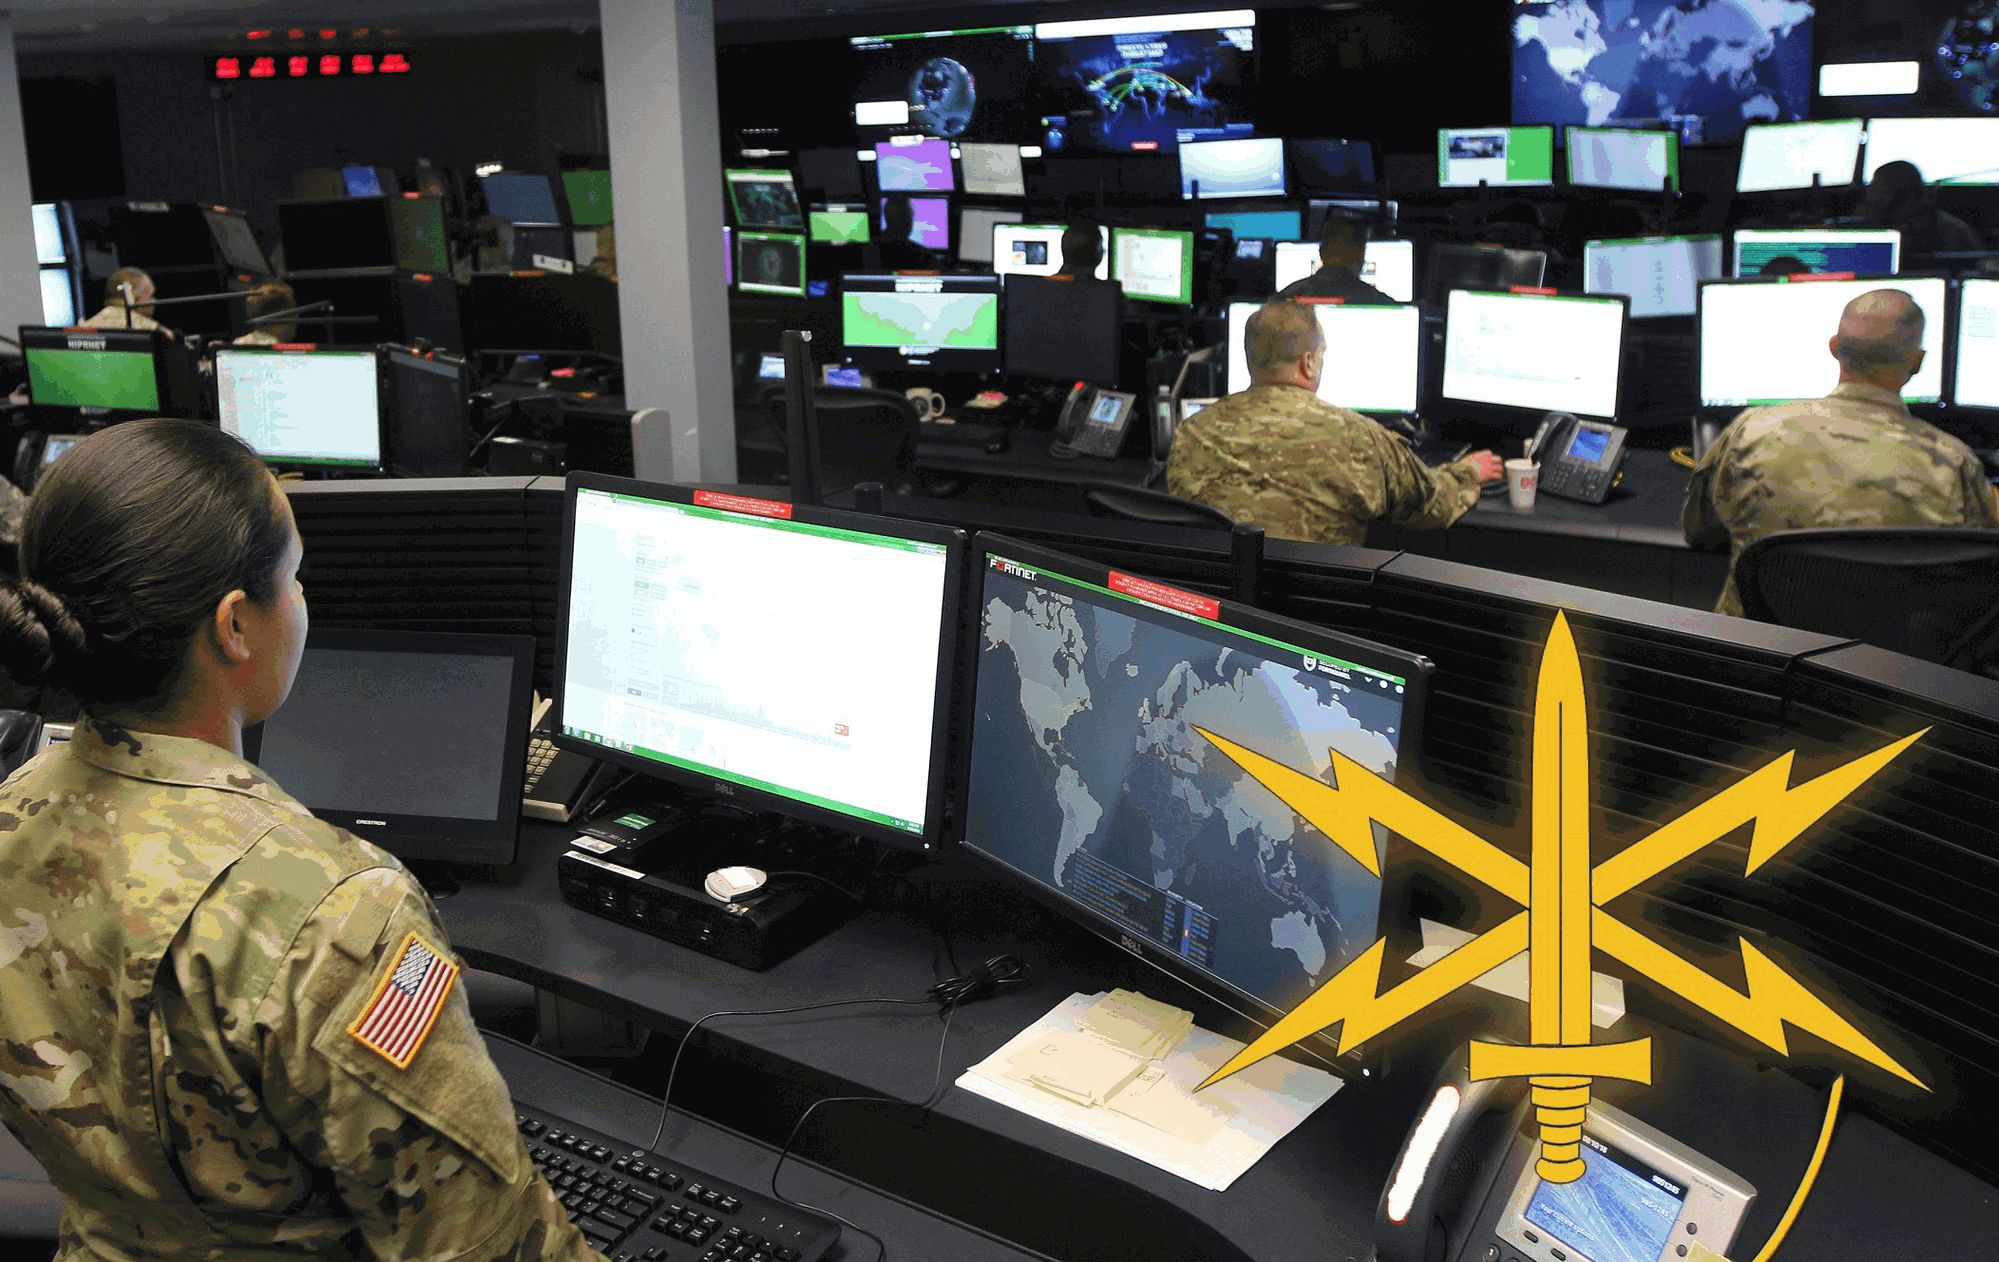
El Ejército de Estados Unidos quiere agentes de inteligencia artificial que entren en la red de un adversario, encuentren su objetivo, se copien en los equipos vecinos y desaparezcan antes de que alguien los note. Según documentos que obtuvo The Intercept y que publicó el 19 de octubre, el programa se llama ECHOTRIBBLE y está "principalmente enfocado" en misiones ofensivas.
Lo impulsa el Comando Cibernético del Ejército, conocido como ARCYBER por su sigla en inglés, la unidad que desde 2010 dirige tanto la defensa de las redes militares como los ataques informáticos de esa fuerza. Trabaja con su propio centro de tecnología e innovación, ArCTIC, y con el Cyber Fusion Innovation Center, una organización sin fines de lucro de Augusta, en el estado de Georgia, que hace de puente con la industria, como detalló Help Net Security.
El nombre oficial es "marco de comando y control agéntico". Comando y control es el sistema con el que un operador maneja a distancia un programa instalado en equipos ajenos. Agéntico quiere decir que ese programa decide por su cuenta los pasos para cumplir una tarea. El aviso publicado en SAM.gov, el portal de compras del gobierno estadounidense, pidió propuestas para un prototipo "diseñado para navegar infraestructuras de forma autónoma, identificando y neutralizando amenazas u objetivos identificados", que "opere con mínima supervisión humana" y funcione en la nube, en redes en disputa y en sistemas aislados de internet.
La lista de requisitos se lee como la ficha de un programa espía. Pide ejecución solo en memoria, sin huella persistente en el disco, nombres de proceso que cambian para no ser reconocidos y balizas cifradas, es decir, mensajes breves y espaciados con los que el programa reporta a sus operadores sin llamar la atención. Suma rutinas de autodestrucción y la capacidad de detectar si alguien lo está analizando en un laboratorio, para cambiar de conducta o apagarse. También habla de una propagación "segura y sujeta a reglas", activada por condiciones fijadas de antemano, y admite modelos de lenguaje pequeños que corran dentro del propio equipo. Una de sus capas se titula, sin rodeos, "kit de operaciones de equipo rojo", el nombre que reciben los equipos que simulan ataques.
Un prototipo en evaluación
Lo que muestra el documento oficial es una convocatoria, no un arma en servicio. El texto del aviso lo fecha el 14 de julio, aunque el registro del portal y Help Net Security indican el 16. Las empresas, universidades y laboratorios tenían hasta el 13 de agosto para mandar propuestas de cinco páginas, las mejores pasaron a demostraciones virtuales del 6 al 8 de octubre y la selección final estaba prevista hacia el 15 de octubre. El gobierno se reservó el derecho de premiar a todas, a algunas o a ninguna, mediante acuerdos para prototipos que quedan fuera de las reglas habituales de compras.
La página del evento en el sitio del Cyber Fusion Innovation Center trae el dato más reciente. Recibió 65 propuestas, eligió cinco para las demostraciones y seleccionó a una empresa para la adjudicación el 8 de octubre. Todas fueron notificadas el 13 de octubre, y la declaración de trabajo y el contrato siguen pendientes. El centro no nombra a la empresa elegida, el Ejército no confirmó esa selección y en SAM.gov el aviso figura sin adjudicación registrada. eSecurity Planet remarcó que esa elección no prueba que exista una herramienta ofensiva en funcionamiento.
Los documentos del propio programa tampoco coinciden en el enfoque. El resumen del Cyber Fusion Innovation Center presenta el evento como parte de su compromiso con "acelerar las capacidades forenses" de ARCYBER, el análisis de software malicioso y la defensa de las redes del Ejército. El documento de preguntas y respuestas para contratistas que citó The Intercept dice que el foco es ofensivo y define "neutralizar" un objetivo como "desactivar la amenaza de forma total o temporal, o borrarla del objetivo". El aviso público habla de "amenazas u objetivos" sin separar una cosa de la otra.
Del laptop al iPad, a la Mac y a Windows
The Intercept describe a ECHOTRIBBLE como algo muy parecido a un gusano informático, un programa que salta solo de un equipo a otro. Una presentación mostrada a proveedores en un encuentro de ARCYBER el 24 de junio planteó un escenario hipotético. Una vez cargado en una laptop, el agente "identifica otros objetivos potenciales" en la misma red y "produce una réplica de sí mismo adaptada específicamente para el iPad, la computadora de escritorio de Apple y la PC con Windows 11".
Los especialistas consultados por el medio apuntan al camino más que al blanco. "Dados los modos de falla conocidos de la IA actual, crear sistemas autónomos con el mandato de neutralizar amenazas es increíblemente peligroso", dijo David Krueger, profesor de aprendizaje automático de la Universidad de Montreal. Hyrum Anderson, director ejecutivo de la empresa de seguridad Abundant, recordó que las agencias de inteligencia suelen atacar a través de equipos civiles, como hizo el grupo estatal chino Volt Typhoon con hogares y pequeñas empresas. "¿Va a pasar por una empresa de agua de Estados Unidos en el camino, porque ahí el adversario montó su comando y control, y la va a tirar abajo también?", se preguntó.
Anderson habló de organizaciones que están "por debajo de la línea de pobreza de seguridad", desde infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero. hasta consultorios odontológicos y estudios jurídicos sin un solo profesional de ciberseguridad. ARCYBER no respondió qué medidas tomaría para evitar daños involuntarios, según The Intercept.
Qué significa para América Latina
La región tiene posición tomada sobre la autonomía en las armas. En febrero de 2023, 33 países de América Latina y el Caribe firmaron en Costa Rica el Comunicado de Belén, que pide negociar con urgencia un instrumento internacional vinculante y mantener un control humano significativo sobre el uso de la fuerza. En la Asamblea General de la ONU, la resolución sobre sistemas de armas autónomos letales del 1 de diciembre de 2025 salió con 164 votos a favor, 6 en contra y 7 abstenciones. Estados Unidos votó en contra y Argentina se abstuvo, mientras Brasil, México, Chile, Colombia, Costa Rica, Perú y Uruguay votaron a favor. Brasil, México y Costa Rica figuraron además entre los copatrocinadores del texto. Esa resolución trata de armas letales, y ECHOTRIBBLE es software que el aviso no describe como letal, de modo que queda fuera de lo que esos debates ya discuten.
La advertencia de Anderson sobre los daños en el camino también toca a la región. El informe Ciberseguridad 2025 del BID y la OEA, que evaluó a 30 países, encontró que la protección de infraestructura crítica sigue entre las áreas menos maduras. Una red mal defendida en la región puede quedar en el recorrido de un agente que busca otra cosa.
El próximo paso es la declaración de trabajo con la empresa elegida. El aviso pide un interruptor para pasar del modo "laboratorio" al modo "campo", y no dice quién decide cuándo se usa.
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
The Intercept
The Army Wants to Sic AI Agents on Its Enemies. What Could Go Wrong?
Help Net Security
US Army is developing AI agents that could strike enemy networks and vanish without a trace - Help Net Security
The US Army seeks AI agents that slip into enemy networks, copy themselves and self-destruct with minimal human oversight.
sam.gov
SAM.gov
CFIC
Agentic C2 Framework Tool ECHOTRIBBLE AE | CFIC
eSecurity Planet
ECHOTRIBBLE: The US Army's AI Hacking Plan Raises Containment Questions
stopkillerrobots.org
Significant act of political leadership as 33 Latin American and Caribbean States deliver Communiqué on Autonomous Weapons Systems – Stop Killer Robots
UN Project
A/RES/80/57 — Lethal autonomous weapons systems : resolution / adopted by…
UN resolution, session 80: Lethal autonomous weapons systems : resolution / adopted by the General Assembly.
stopkillerrobots.org
156 states support UNGA resolution on autonomous weapons – Stop Killer Robots
DPL News
La madurez en ciberseguridad mejora en América Latina y el Caribe, según informe del BID y la OEA | DPL News
Los países de América Latina y el Caribe han logrado avances significativos en el fortalecimiento de su capacidad de ciberseguridad, pero persisten
Contexto (1 término)
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Fuentes
- The Army Wants to Sic AI Agents on Its Enemies. What Could Go Wrong? (The Intercept, 2026-10-19)
- Agentic C2 Framework Tool (ECHOTRIBBLE) Assessment Event (SAM.gov (Ejército de Estados Unidos), 2026-07-16)
- Agentic C2 Framework Tool ECHOTRIBBLE AE (Cyber Fusion Innovation Center)
- US Army is developing AI agents that could strike enemy networks and vanish without a trace (Help Net Security, 2026-10-20)
- ECHOTRIBBLE: The US Army's AI Hacking Plan Raises Containment Questions (eSecurity Planet, 2026-10-20)
- Significant act of political leadership as 33 Latin American and Caribbean states deliver communiqué on autonomous weapons systems (Stop Killer Robots, 2023-02-27)
- A/RES/80/57 Lethal autonomous weapons systems (UN Project)
- 156 states support UNGA resolution on autonomous weapons (Stop Killer Robots, 2025-11-06)
- La madurez en ciberseguridad mejora en América Latina y el Caribe, según informe del BID y la OEA (DPL News, 2025-12-24)