Ahold Delhaize, dueña de Stop & Shop, Food Lion y Albert Heijn, confirmó que el apagón de sus sistemas fue un ataque, hizo la denuncia policial y dice no tener pruebas de robo de datos.
Burger King Japón confirmó la filtración de datos de 11 millones de usuarios de su app y la cadena de karaoke Daiichi Kosho alertó por casi 9 millones, mientras el grupo ferroviario Keio y la cadena Joshin investigan ataques.
Un intruso entró a un sistema heredado de OpenCode Console y pudo exponer las claves de API que guardaba el 1,4 % de sus usuarios. Algunos reportan cargos que no hicieron y la empresa dice que el incidente sigue abierto.
Un intruso copió durante casi cuatro meses archivos de Educational Testing Service, la organización que toma los exámenes estatales, con datos de discapacidad y resultados de pruebas. No hay cifra oficial de afectados.
Un estudio de Kaspersky publicado el 22 de septiembre ubica a las pérdidas económicas como el daño más frecuente de los incidentes graves en pymes de la región, seguidas por la interrupción de procesos y la suspensión de servicios a clientes.
La función de Google consulta con la app oficial del banco si la llamada es real y la corta si no lo es; funciona con Banco do Brasil, Itaú y Revolut, y pide Android 11 o superior.
El atacante se hizo pasar por la aplicación ConnectWise Cloud Backup, que ya tenía permisos en cada organización; la empresa cortó el servicio y dice no ver indicios de robo de respaldos.
El sistema afectado guardaba documentos y datos de salud de personas de sus proyectos sociales; el grupo Seven Deadly Sins se atribuyó el ataque, algo que el hospital no confirmó.
CISA sumó a su catálogo de fallas explotadas la vulnerabilidad de cuatro productos de Fortinet, que exige un administrador ya autenticado. Unit 42 la vio usada para pasar de administrador a root; hay que actualizar.
CISA sumó a su catálogo de fallas explotadas la vulnerabilidad del software de soporte remoto de las mesas de ayuda, usada desde agosto por un grupo de espionaje. Hay que aplicar el parche BT26-05-RS y revisar los servidores expuestos.
Anuncios falsos en Facebook derivan a un falso gestor por WhatsApp que pide entrar al home banking; en Salta un trabajador rural perdió 10 millones, y hay casos similares en Buenos Aires y Chaco.
Citizen Lab confirmó que Discover-Tech compraba anuncios que instalaban el software espía de Candiru con solo mostrarse en pantalla. Al menos 45 dispositivos del canal fueron atacados en 2024 y 2025.
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los controladores de Danfoss aceptaban un código de acceso generado con la fecha del día.
CISA sumó a su catálogo de fallas explotadas la vulnerabilidad de ocho productos de Atlassian instalados en servidores propios. Hay que actualizar ya o sacar las instancias de internet; la nube está corregida.
Una encuesta de Kaspersky halló que 22 % de los afectados perdió dinero. La empresa recomienda contraseñas únicas, autenticación multifactor y verificar cada curso antes de pagar.
Encontraron bases Chroma sin contraseña, escribieron en ellas y disfrazaron la extorsión de contenido para que el asistente se la mostrara a los clientes. UpGuard lo describe como el primer caso documentado.
La falla de la interfaz de administración de los firewalls PA-Series, VM-Series y Panorama exige credenciales, pero permite ejecutar código como root. Hay parches para casi todas las ramas y CISA fijó el 17 de octubre como plazo.
Los servicios YAM Store, CoGUI e Iron Man vendían cuentas, sitios falsos e infraestructura y enviaron más de mil millones de mensajes desde enero a más de 75.000 organizaciones en más de 150 países.
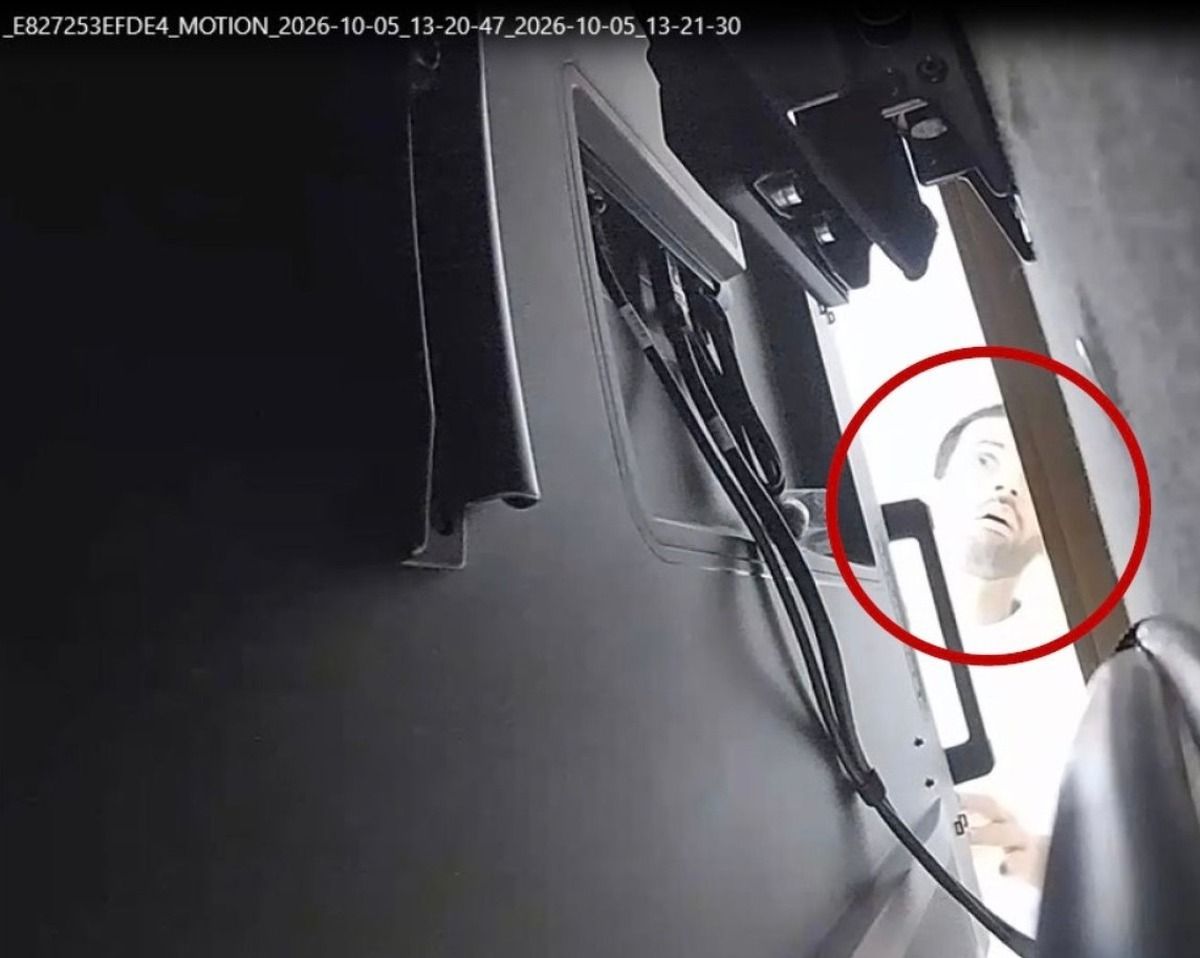
El dispositivo estaba envuelto en papel higiénico detrás de un televisor. OpenAI dice que usó sus propios modelos de IA para rastrear quién lo puso y que no hay señales de robo de código ni de datos de clientes.
 US
 NL+1
 UA
 RU
 JP
 BR
 AR
 IL
 FR
 ES