CiberseguridadVulnerabilidades
Gobiernos alertan por dos fallas críticas en PHP y una firma de seguridad espera ataques masivos apenas salga el parche
Japón, Australia y la Unión Europea piden prepararse para el parche de este miércoles a las 14:00 UTC. Sansec pronostica ataques en minutos y casi la mitad de los sitios con PHP usa versiones que no recibirán corrección.
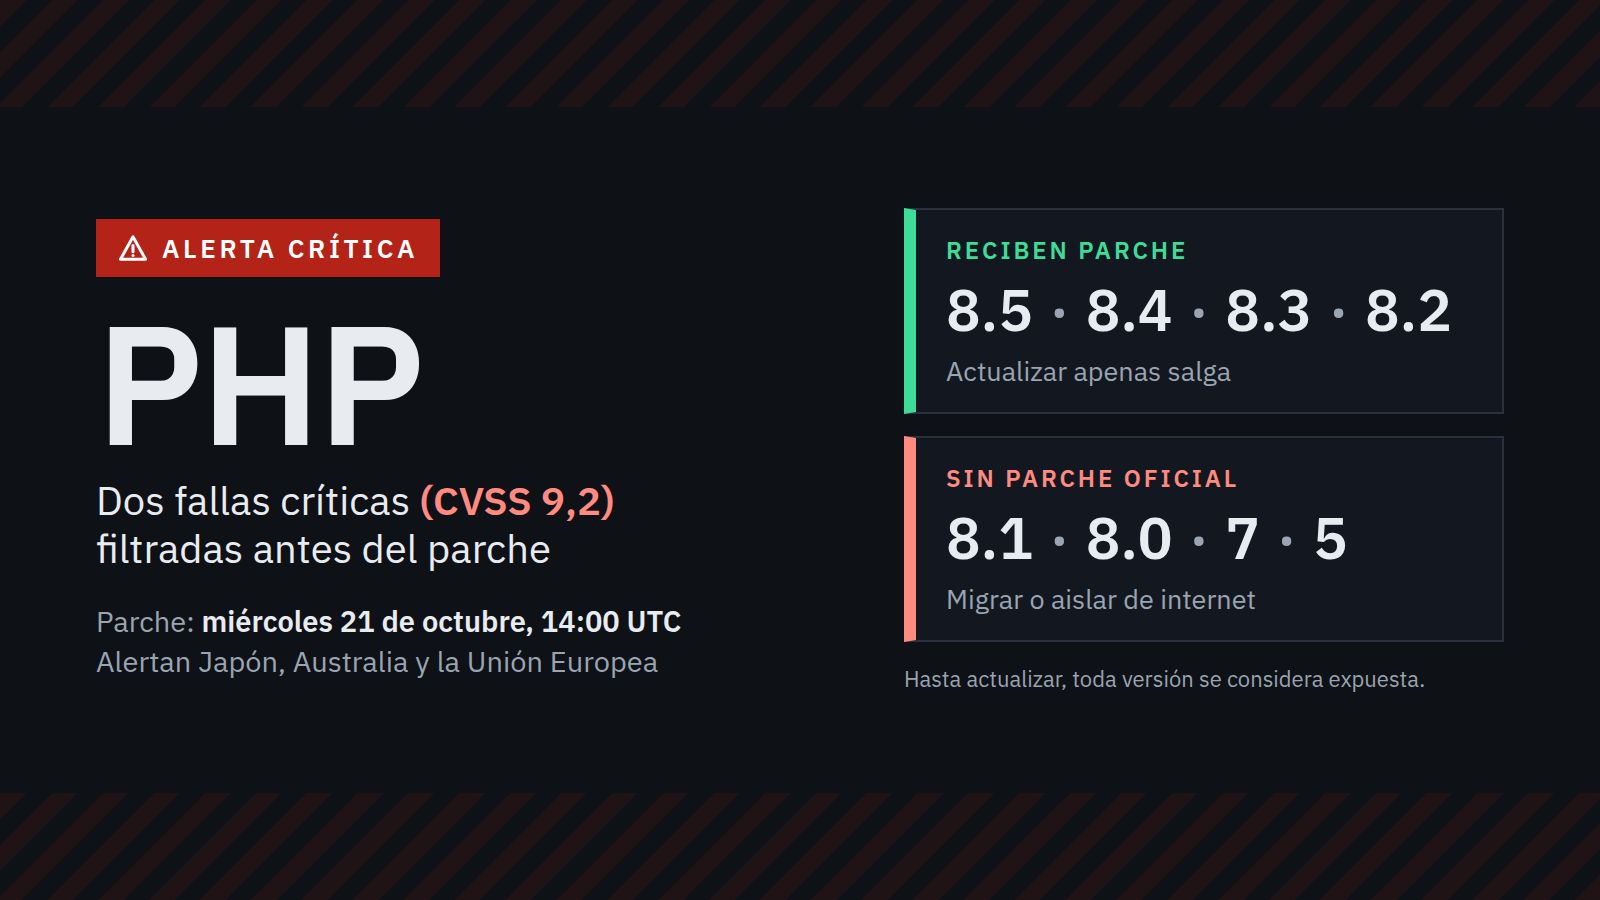
Japón, Australia y la Unión Europea pidieron a empresas, organismos y usuarios que se preparen para actualizar PHP, el lenguaje con el que funciona buena parte de los sitios de internet, por dos fallas críticas cuyos datos se filtraron antes de tiempo. El parche sale este miércoles 21 de octubre a las 14:00 UTC, que son las 11 en Buenos Aires, San Pablo y Santiago, las 10 en Caracas, las 9 en Bogotá y Lima, y las 8 en Ciudad de México. La empresa de seguridad Sansec espera ataques masivos dentro de los 15 minutos posteriores a su publicación.
El aviso del equipo de seguridad de PHP califica a las dos fallas con 9,2 sobre 10 en la escala CVSS 4.0 y no da más detalles. Según la empresa watchTowr, que dice haber reproducido una de ellas, permiten ejecutar código a distancia en el servidor, es decir, tomar el control del sitio.
Los avisos oficiales llegaron en pocas horas. La Oficina Nacional de Ciberseguridad de Japón pidió revisar si los sitios publicados usan PHP y aplicar el parche lo antes posible. La Dirección de Señales de Australia emitió una alerta de nivel crítico y advirtió que las fallas "pueden afectar a todas las versiones desde PHP 5". CERT-EU, el equipo de respuesta de las instituciones europeas, habló de ejecución remota de código sin autenticación y recomendó, si no se puede actualizar enseguida, aislar de internet las aplicaciones expuestas hasta que exista una solución.
Una filtración adelantó el reloj
Todo empezó el 20 de octubre con un mensaje en el foro Hacker News que anunciaba dos fallas de PHP con puntaje 10, presentes desde la versión 5, que se iban a revelar el jueves 22. Su autor admitió que no tenía más prueba que un "créanme", según el sitio especializado The Hacker News. Horas después, watchTowr confirmó que la información era real y que las fallas estaban bajo embargo, el acuerdo por el que investigadores y desarrolladores guardan silencio hasta que exista el parche. "Se suponía que todos íbamos a esperar hasta el jueves", escribió la empresa, citada por Huntress.
PHP publicó su aviso esa misma noche, a las 19:33 UTC, y adelantó la corrección un día. También se reservó el derecho de publicarla antes si aparecen los detalles técnicos o pruebas de ataques reales. LatamByte contó ese anuncio el mismo martes.
Lo confirmado y lo que circula
La filtración trajo la existencia de las fallas, un puntaje, una fecha y dos identificadores, CVE-2026-109618 y CVE-2026-109619. No trajo cómo funcionan. Desde entonces, buena parte de lo que circula en redes no tiene respaldo oficial.
El puntaje de 10 es el de la filtración, y lo repitieron watchTowr, según BleepingComputer, e investigadores como Florian Roth. PHP fija 9,2. Algunos medios de la región titularon "10 de 10". Que todas las versiones desde PHP 5 estén afectadas tampoco está confirmado, y el propio watchTowr aclara que ese alcance no figura en ningún aviso del fabricante. Los identificadores CVE que usan los investigadores salieron del mensaje filtrado, y el aviso de PHP no nombra ninguno. Las versiones sobre qué parte de PHP falla, como una que apunta al registro del progreso de las subidas de archivos, siguen siendo rumores.
Tampoco hay ataques confirmados. Huntress no vio explotación en los sistemas que vigila ni conoce código público para aprovechar las fallas, y watchTowr las lista sin explotación reportada al 21 de octubre.
Casi la mitad de los sitios con PHP queda afuera del parche
Cualquiera sea el alcance final, PHP solo corrige sus ramas con soporte, de la 8.2 a la 8.5. Todo lo anterior, incluidas las versiones 8.1, 8.0, 7 y 5, no recibirá parche del fabricante.
Esa frontera deja afuera a muchos. Según W3Techs, el 69 % de los sitios cuyo lenguaje se conoce usa PHP, y de esos, el 27 % sigue en PHP 7 y casi el 8 % en PHP 5. Si se suman las versiones 8.0 y 8.1, que también perdieron soporte, cerca de la mitad de los sitios con PHP corre versiones sin corrección, según un cálculo de LatamByte con los datos de W3Techs sobre PHP 8.
La empresa Mallory llegó a una cifra parecida por otro camino. Contó en el buscador Shodan unos 884.000 servidores expuestos a internet con PHP 8.1 o anterior, el 59 % de los que muestran su versión, y otros 740.000 que no la muestran.
Argentina, entre los países más expuestos
En Latinoamérica la proporción es más alta. En los quince países de la región con datos suficientes en el conteo de Mallory, el 72 % de los servidores que informan su versión usa ramas sin soporte, contra el 59 % del total mundial. Argentina aparece con el 88 %, unos 12.700 servidores, por encima de México (73 %) y Brasil (64 %). Bolivia (90 %) y Venezuela (84 %) también pasan el 80 %. En números absolutos, Brasil y México concentran la mayor cantidad de equipos, con casi 19.000 y unos 14.200.
Los conteos se basan en lo que cada servidor declara y no prueban que esté afectado. Al mismo tiempo, un servidor de alojamiento compartido puede tener muchos sitios, así que las páginas en riesgo pueden ser más que los equipos contados. Hasta la madrugada del miércoles, LatamByte no encontró avisos de los equipos nacionales de respuesta a incidentes de la región.
Actualizar apenas salga y vigilar después
El antecedente marca el ritmo. Cuando se conoció CVE-2024-4577, una falla de PHP en servidores Windows, en junio de 2024, Akamai registró intentos de ataque en menos de 24 horas, recuerda The Hacker News. Sansec, que protege tiendas en línea, habla de minutos y advierte que la defensa no puede venir del código del sitio, porque el ataque apunta a PHP mismo, antes de que corra la aplicación.
Los equipos de seguridad coinciden en los pasos. El primero es hacer ya el inventario de cada instalación de PHP, incluidas las que vienen dentro de paneles como cPanel o Plesk y de equipos de terceros. Después, actualizar apenas salga el parche, empezando por los servidores expuestos a internet, y revisar si la distribución de Linux o el proveedor de alojamiento ofrecen paquetes corregidos. En versiones sin soporte, la salida es migrar a una rama vigente o, mientras tanto, sacar el sistema de internet o ponerlo detrás de una VPN o de un firewall de aplicaciones web. Huntress recomienda además vigilar si los procesos de PHP lanzan intérpretes de comandos o herramientas de descarga, una señal típica de intrusión.
Con el parche, PHP tiene que publicar qué versiones están afectadas, qué parte del lenguaje falla y si el ataque exige alguna configuración especial. Hasta entonces, cada servidor sin actualizar corre contra el reloj.
Ficha técnica
- CVE:
CVE-2026-109618yCVE-2026-109619, según la filtración y los investigadores; PHP no los nombra - CVSS: 9,2 (CVSS 4.0) según PHP; la filtración y watchTowr hablan de 10
- Tipo: ejecución remota de código, según watchTowr y CERT-EU; sin confirmar por PHP
- Ramas con parche: 8.2, 8.3, 8.4 y 8.5 (últimas versiones previas, del 24 de septiembre: 8.2.34, 8.3.35, 8.4.26 y 8.5.11)
- Ramas sin soporte: 8.1, 8.0, 7 y 5
- Parche: 21 de octubre de 2026, 14:00 UTC
- Estado: sin explotación conocida; no figura en el catálogo de fallas explotadas (KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.) de CISA
- Avisos oficiales: PHP (20 de octubre), CERT-EU 2026-018, Dirección de Señales de Australia y Oficina Nacional de Ciberseguridad de Japón
Ciberseguridad › Vulnerabilidades
PHP publicará el 21 de octubre parches de emergencia para dos fallas críticas que, según investigadores, se filtraron
El lenguaje detrás de buena parte de la web, incluido WordPress, corregirá dos fallas críticas que permitirían tomar el control de…
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Sansec
Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619
PHP fixes two critical vulnerabilities on October 21 at 14:00 UTC. They affect all web servers running PHP 5.4 or later. You need to fix them at the infrastr...
php.net
PHP: News Archive - 2026
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
X (formerly Twitter)
国家サイバー統括室(注意・警戒情報) (@cyber_forecast) en X
国家サイバー統括室(NCO)の公式アカウント(注意・警戒情報)です。サイバーセキュリティ関連の注意・警戒情報を発信しています。
Australian Signals Directorate
Critical vulnerabilities in PHP
cert.europa.eu
Critical Vulnerabilities in PHP
Critical Vulnerabilities in PHP
The Hacker News
PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
PHP2Shell involves two critical PHP RCE flaws rated CVSS 9.2, with emergency fixes scheduled following a disclosure leak.
Huntress
Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (CVE-2026-109618 & CVE-2026-109619) | Huntress
Two critical PHP RCEs, CVE-2026-109618 and CVE-2026-109619, leaked before the patch. Learn what's known, who's exposed, and how to prepare now.
BleepingComputer
PHP warns admins of two critical flaws, emergency patches coming tomorrow
The PHP security team is warning administrators to prepare for emergency security updates tomorrow to address two critical vulnerabilities, as information about the flaws has reportedly leaked ahead…
Segu-Info
Vulnerabilidad crítica (10 de 10) en PHP de 5.x a 8.x
php.net
PHP: Supported Versions
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
w3techs.com
Usage Statistics and Market Share of PHP for Websites, October 2026
How many websites are using PHP
w3techs.com
Usage Statistics and Market Share of PHP Version 8 for Websites, October 2026
How many websites are using PHP Version 8
mallory.ai
PHP RCE in 8.5 and Earlier: CVE-2026-109618 and CVE-2026-109619
PHP patches two critical remote code execution (RCE) flaws on October 21, but only for 8.2 and later. About 884,000 internet-facing PHP hosts get no fix.
Contexto (1 término)
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-109618CVSS 9.2 · Crítica
- CVE-2026-109619CVSS 9.2 · Crítica
Fuentes
- Upcoming Critical PHP Security Release (PHP, 2026-10-20)
- Critical Vulnerabilities in PHP (2026-018) (CERT-EU, 2026-10-20)
- Critical vulnerabilities in PHP (Australian Signals Directorate, 2026-10-21)
- Aviso sobre dos vulnerabilidades graves de PHP (Oficina Nacional de Ciberseguridad de Japón, 2026-10-21)
- PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert (The Hacker News, 2026-10-21)
- PHP warns admins of two critical flaws, emergency patches coming tomorrow (BleepingComputer, 2026-10-20)
- Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619 (Sansec, 2026-10-21)
- Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (Huntress, 2026-10-20)
- PHP Remote Code Execution (RCE): 884K Hosts Get No Fix (Mallory, 2026-10-20)
- Usage statistics of PHP for websites (W3Techs, 2026-10-21)
- Usage statistics of PHP version 8 for websites (W3Techs, 2026-10-21)
- Supported Versions (PHP)
- Vulnerabilidad crítica (10 de 10) en PHP de 5.x a 8.x (Segu-Info, 2026-10-20)