Falla crítica en GPUStack da control sin clave de servidores de IA y se explota
La herramienta de código abierto entrega el control de administrador a pedidos remotos en su instalación típica; el arreglo existe desde junio y CISA ya la da por explotada.
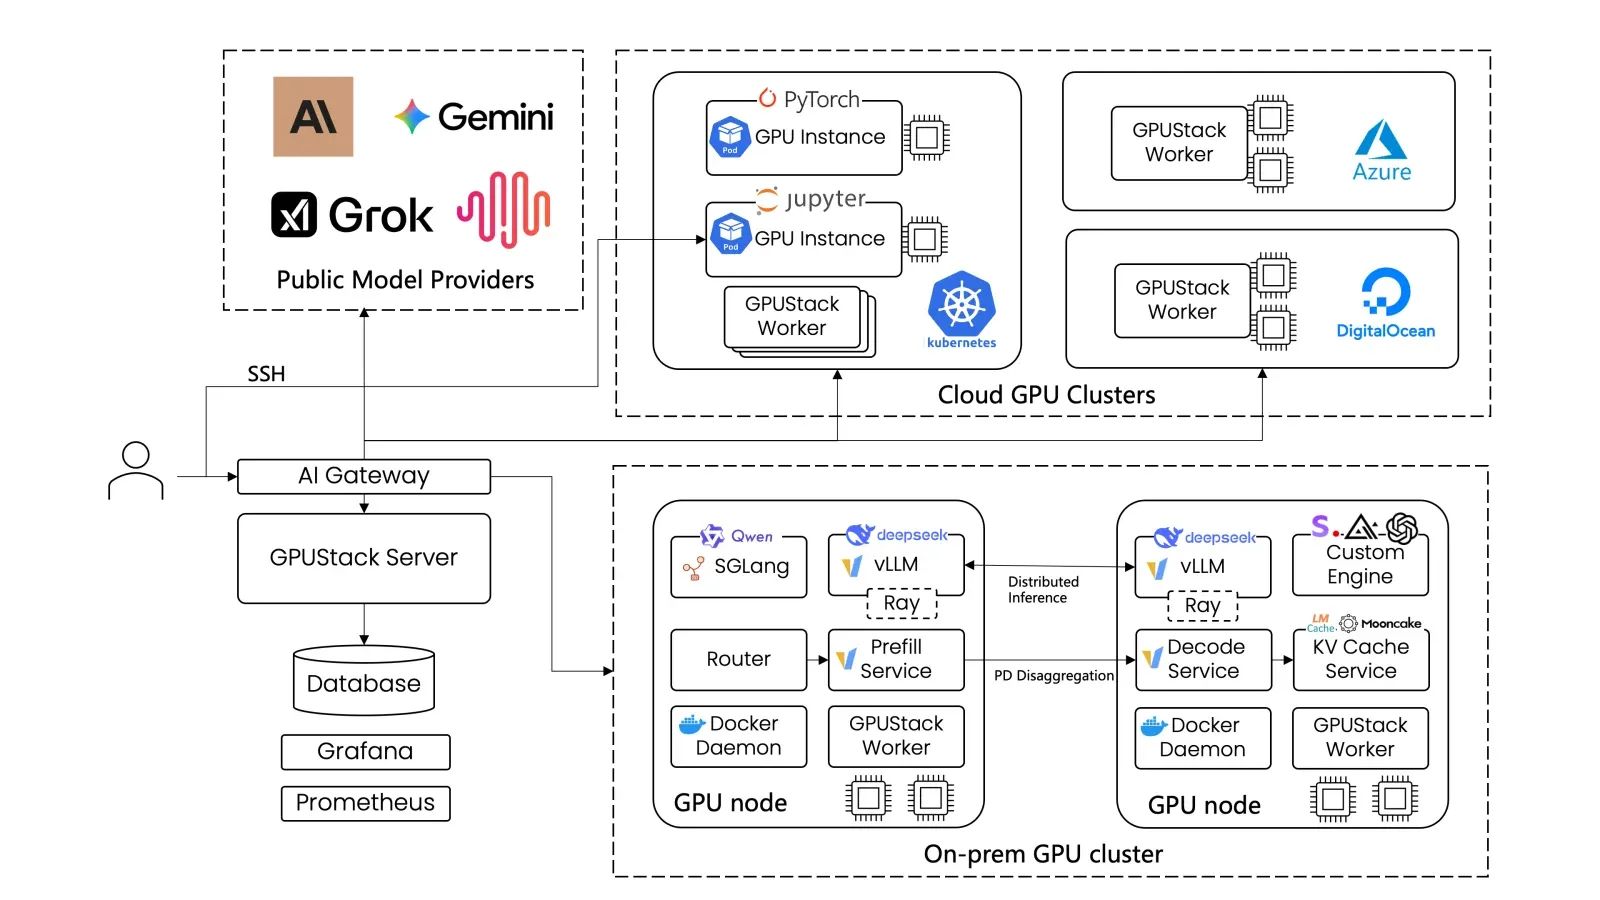
GPUStack, una herramienta de código abiertoSoftware cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia. que administra grupos de procesadores gráficosChip (GPU, por su sigla en inglés) diseñado para hacer miles de cálculos en paralelo. Nació para los gráficos de videojuegos y hoy es la pieza central para entrenar y ejecutar modelos de IA. para servir modelos de inteligencia artificial, tiene una falla que entrega el control de administrador a cualquiera, sin usuario ni contraseña, en su instalación más común. La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) la sumó el 9 de noviembre a su catálogo KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. de vulnerabilidades explotadas, en la versión publicada a las 16:16 UTC (13:16 en Buenos Aires, Santiago y São Paulo, 11:16 en Bogotá y Lima, 10:16 en Ciudad de México), con plazo hasta el 12 de noviembre para las agencias federales civiles de ese país.
El aviso de GPUStack dice que la falla ya se explotó contra una instalación de la versión 2.1.1, donde los atacantes crearon motores propios que abrían túneles inversosConexión que un equipo infectado abre hacia un servidor del atacante para que este pueda entrar desde afuera, esquivando los cortafuegos que bloquean las conexiones entrantes. hacia sus servidores. La falla no es nueva. La versión 2.2.0, que la corrige, salió el 18 de junio, según la página de versiones del proyecto, y el aviso se publicó el 31 de julio. Lo nuevo es que CISA la da por explotada.
Qué es la falla
En simple, GPUStack trata como administrador a cualquier pedido que parezca venir de la propia máquina. El ajuste que lo evita, force_auth_localhost, viene apagado de fábrica. Hay dos formas de que un pedido de afuera parezca local. Si GPUStack está detrás de un proxy inversoServidor que recibe los pedidos que llegan desde internet y los reenvía a una aplicación que está detrás, por lo general en la misma máquina o red. Se usa para ordenar el tráfico, cifrarlo o protegerlo. en el mismo equipo, como en la instalación típica, todo el tráfico llega con la dirección 127.0.0.1. Y un atacante también puede mandar la cabecera X-GPUStack-Real-IP: 127.0.0.1 con un origen falso.
En lo técnico es un salto de autenticaciónFalla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado. por la red, sin credenciales ni interacción del usuario. Con ese acceso, según el aviso, el atacante ve y cambia usuarios, modelos y nodos, crea llaves de APISigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada. de administrador que siguen sirviendo desde cualquier dirección, lee las credenciales de los nodos y las claves de los proveedores de nube, y ejecuta código en los nodos de trabajo con la función que carga motores desde un archivo YAML.
A quién afecta
- GPUStack, el paquete
gpustackde pip, en versiones anteriores a la 2.2.0. - En especial, las instalaciones detrás de un proxy inverso en el mismo equipo, donde el ataque no necesita ni la cabecera falsa.
- No están afectadas la 2.2.0 y posteriores. Con
force_auth_localhost=trueel camino queda cerrado.
Estado de explotación
Explotada, según CISA y el aviso de GPUStack. El ataque contra la versión 2.1.1 lo reportó Javier Sixto, de ulex.fr, según SecurityOnline. No se informó cuándo empezaron los ataques, cuántos servidores fueron tomados ni si los atacantes instalaron algo más, señaló Daily Security Review. Tampoco hay datos públicos de cuántas instalaciones están expuestas en internet, aunque el repositorio del proyecto suma unas 6.000 estrellas en GitHub, una medida de popularidad entre desarrolladores.
Un servidor de GPUStack vale más que una aplicación. Quien lo controla se queda con las claves de nube y puede ejecutar código en todos los nodos con procesadores gráficos que administra.
Antecedentes
GPUStack publicó el 30 de septiembre el aviso de otra falla crítica de acceso, CVE-2026-102894, de 9,1 puntos, corregida en la versión 2.2.2 del 24 de julio. Explica que la ruta de inicio de sesión con SAML aceptaba respuestas sin verificar su firma, lo que permitía entrar como cualquier usuario aunque SAML no estuviera configurado. Afecta desde la versión 0.7.1 hasta la 2.2.1 y no tiene ataques confirmados.
Qué hacer
- Actualizar GPUStack a la versión 2.2.2 o posterior, que corrige esta falla y la de SAML. La última estable es la 2.3.0, del 23 de octubre.
- Si no se puede actualizar ya, activar
force_auth_localhost=true, borrar en el proxy la cabeceraX-GPUStack-Real-IPque mande el cliente y dejar la interfaz fuera de redes no confiables, detrás de una VPN o de una autenticación en el borde. - Bloquear la ruta
/auth/saml/callbacken el cortafuegos hasta instalar la 2.2.2, como recomienda SecurityOnline. - Revisar llaves de API de administrador que nadie creó, usuarios nuevos y motores de inferencia desconocidos. Si no se puede descartar un ingreso, cambiar las credenciales de nube y de los nodos.
Ficha técnica
- Producto: GPUStack, gestor de grupos de procesadores gráficos.
- CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.:
CVE-2026-102895, en el registro de NVD desde el 4 de noviembre de 2026. - CVSS: 9,8 (crítica), vector
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. - CWE:
CWE-287,CWE-290yCWE-346, autenticación indebida por un origen falsificado. - Versiones afectadas: anteriores a la 2.2.0, del 18 de junio de 2026, que la corrige.
- Aviso del fabricante:
GHSA-gj9m-f8ph-pmhr, del 31 de julio de 2026, actualizado el 29 de septiembre. - Alta en el catálogo KEV de CISA: 9 de noviembre de 2026, con plazo para las agencias federales civiles de Estados Unidos hasta el 12 de noviembre.
Glosario
código abierto
Software cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia.
Glosario
procesador gráfico
Chip (GPU, por su sigla en inglés) diseñado para hacer miles de cálculos en paralelo. Nació para los gráficos de videojuegos y hoy es la pieza central para entrenar y ejecutar modelos de IA.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Glosario
túnel inverso
Conexión que un equipo infectado abre hacia un servidor del atacante para que este pueda entrar desde afuera, esquivando los cortafuegos que bloquean las conexiones entrantes.
Glosario
proxy inverso
Servidor que recibe los pedidos que llegan desde internet y los reenvía a una aplicación que está detrás, por lo general en la misma máquina o red. Se usa para ordenar el tráfico, cifrarlo o protegerlo.
Glosario
salto de autenticación
Falla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado.
Glosario
API
Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
GitHub
Authentication bypass via trusted loopback source (reverse-proxy TCP peer or X-GPUStack-Real-IP header) grants unauthenticated admin
### Impact In GPUStack before v2.2.0, `get_current_user` (in `gpustack/api/auth.py`) promotes any request whose source is considered loopback to the built-in administrator account when `force_...
GitHub
Releases · gpustack/gpustack
A GPU cluster manager for high-performance AI model serving (vLLM, SGLang) and on-demand SSH-accessible GPU instances. - Releases · gpustack/gpustack
SecurityOnline
Attackers Exploit Critical GPUStack Authentication Bypass in the Wild to Run Reverse Shells
Daily Security Review
GPUStack Auth Bypass CVE-2026-102895 Exploited on AI Servers - Resources
Attackers are exploiting GPUStack CVE-2026-102895, a CVSS 9.8 authentication bypass that grants admin access and lets them run reverse shells on AI servers.
GitHub
SAML callback trusts an unverified SAMLResponse, allowing authentication bypass and account takeover
### Impact The callback Base64-decodes the posted XML, reads NameID and attributes, resolves or provisions the user, and mints a gpustack_session JWT — but never calls OneLogin_Saml2_Auth.proces...
nvd.nist.gov
NVD - Home
Contexto (8 términos)
- código abierto
- Software cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia.
- procesador gráfico
- Chip (GPU, por su sigla en inglés) diseñado para hacer miles de cálculos en paralelo. Nació para los gráficos de videojuegos y hoy es la pieza central para entrenar y ejecutar modelos de IA.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
- túnel inverso
- Conexión que un equipo infectado abre hacia un servidor del atacante para que este pueda entrar desde afuera, esquivando los cortafuegos que bloquean las conexiones entrantes.
- proxy inverso
- Servidor que recibe los pedidos que llegan desde internet y los reenvía a una aplicación que está detrás, por lo general en la misma máquina o red. Se usa para ordenar el tráfico, cifrarlo o protegerlo.
- salto de autenticación
- Falla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado.
- API
- Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Vulnerabilidades
- CVE-2026-102895CVSS 9.8 · Crítica
Fuentes
- Known Exploited Vulnerabilities Catalog (versión 2026.11.09) (CISA, 2026-11-09)
- Authentication bypass via trusted loopback source grants unauthenticated admin (GPUStack (GitHub), 2026-07-31)
- SAML callback trusts an unverified SAMLResponse, allowing authentication bypass and account takeover (GPUStack (GitHub), 2026-09-30)
- CVE-2026-102895 (NVD (NIST), 2026-11-09)
- GPUStack releases (GPUStack (GitHub), 2026-10-23)
- Attackers Exploit Critical GPUStack Authentication Bypass in the Wild to Run Reverse Shells (SecurityOnline, 2026-11-05)
- GPUStack Auth Bypass CVE-2026-102895 Exploited on AI Servers (Daily Security Review, 2026-11-05)