CiberseguridadVulnerabilidades
Fallas encadenadas en Plex Media Server dan control remoto y ya se explotan
CISA sumó a su catálogo de fallas explotadas cuatro errores que, juntos, permiten tomar un servidor Plex sin contraseña. Hay que actualizar a la versión corregida, disponible desde agosto.
La agencia de ciberseguridad de Estados Unidos (CISA) sumó el 20 de octubre a su catálogo de fallas explotadas cuatro vulnerabilidades de Plex Media Server, el programa que mucha gente instala en su casa para ver sus películas y series desde cualquier dispositivo. Encadenadas, permiten que alguien sin usuario ni contraseña ejecute código en el servidor, y ya se usan para instalar mineros de criptomonedas. Plex las corrigió en agosto, pero miles de servidores siguen sin actualizar.
Cuatro pasos hasta el control del equipo
En simple, el atacante engaña al servidor para que le entregue la llave de su dueño y después deja un archivo que Plex ejecuta solo, según el análisis técnico del investigador Zach Main, que bautizó la cadena como Plex2Shell.
El primer eslabón, CVE-2026-96652, es una falsificación de peticiones del lado del servidor (SSRF), un error que hace que el servidor mande pedidos a donde el atacante quiera. La ruta /player/timeline solo comprueba que la petición traiga una clave de acceso, no que sea válida, y así Plex termina hablándose a sí mismo. Con CVE-2026-96654 el atacante llama a funciones internas de los complementos y consigue la clave de administrador del dueño. Después, CVE-2026-96655 y CVE-2026-96656 le permiten cambiar una opción del conversor de video para escribir un archivo en la carpeta de códecs, que Plex carga sin verificar su firma. El código corre con los permisos del servicio de Plex y vuelve a ejecutarse cada vez que el servidor convierte un video.
Por separado, la peor llega a 8,6 sobre 10 en la base de datos de vulnerabilidades de Estados Unidos (NVD). Juntas, el código publicado por Main les asigna 9,8.
Explotada desde el 17 de octubre
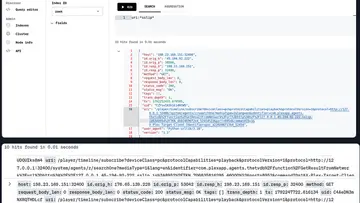
El estado es explotada. Main publicó los detalles y el código de prueba el 16 de octubre. Al día siguiente, el autor del blog BoredHackerBlog vio en un servidor señuelo con una versión vieja de Plex ataques que usaban ese mismo código, según contaron Gizmodo y SecurityWeek. Dejaron el minero XMRig y myawesomeproxy, un programa que alquila la conexión de la víctima a terceros para esconder su tráfico.
Las fuentes no coinciden en la escala. El aviso de Plex, actualizado el 19 de octubre, dice que las fallas "se están explotando de forma activa y amplia". Medios como Security Affairs aclaran que la evidencia pública viene de un solo señuelo y que no se sabe cuántos servidores reales cayeron. CISA no dijo de dónde salió su confirmación. Según datos de la fundación Shadowserver citados por Gizmodo, casi 49.000 servidores vulnerables seguían accesibles desde internet el sábado 18.
CISA dio a las agencias federales hasta el 23 de octubre para corregir dos de las fallas y hasta el 3 de noviembre para las otras dos. No es la primera vez de Plex en el catálogo. En 2023 entró CVE-2020-5741, una falla que, según Ars Technica citada por Gizmodo, se usó para entrar en la computadora de un ingeniero de LastPass.
Qué hacer
Hay que actualizar Plex Media Server a la versión 1.43.3.10861 o posterior. En Windows y Mac la actualización automática viene en modo "preguntarme", y en Linux, Docker y equipos NAS hay que hacerla a mano o renovar el contenedor.
Plex recomienda buscar señales de intrusión, como procesos desconocidos lanzados por Plex, como myawesomeproxy, mylovelyminer o x12345, archivos .so o .dll extraños en la carpeta de códecs, conexiones a proxystream.st y uso alto del procesador sin nada en reproducción. Si aparece alguna, aconseja reinstalar desde cero y cambiar la contraseña. Quien no mira su contenido fuera de casa puede desactivar el acceso remoto y cerrar el puerto 32400 en el router.
Ficha técnica
- CVE y CVSS 4.0 (NVD):
CVE-2026-966525,3;CVE-2026-966546,9;CVE-2026-966555,3;CVE-2026-966568,6 (CVSS 3.1: 4,3; 6,5; 4,3 y 7,2). Cadena completa: 9,8 según el investigador - Vector de
CVE-2026-96656:CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - CWE: CWE-918 (SSRF) en
CVE-2026-96652yCVE-2026-96655, CWE-84 enCVE-2026-96654, CWE-73 enCVE-2026-96656 - Afectadas: Plex Media Server anteriores a 1.43.3.10861 (el código de prueba indica anteriores a 1.43.3.10828)
- Corregida: Plex Media Server 1.43.3.10861; Plex Desktop 1.115.0
- Aviso del fabricante: foro de Plex, 1 de septiembre de 2026, actualizado el 19 de octubre
- Alta en KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.: 20 de octubre de 2026; plazo federal 23 de octubre (
CVE-2026-96654yCVE-2026-96656) y 3 de noviembre (CVE-2026-96652yCVE-2026-96655) - Cronología: reporte a Plex el 27 de julio, recompensa de 500 dólares el 4 de agosto, CVE asignados el 23 de septiembre, publicación el 16 de octubre, primera explotación vista el 17 de octubre
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
zmain.info
Plex2Shell · zmain
Unauthenticated RCE in Plex Media Server
nvd.nist.gov
NVD - Home
GitHub
GitHub - code-zm/plex2shell: CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656 - code-zm/plex2shell
Gizmodo
Your Plex Server Could Be Mining Crypto for Hackers
Remote code execution is now available on non-updated Plex servers.
SecurityWeek
Plex2Shell Exploit Chain Weaponized Against Plex Servers Hours After Disclosure
Plex Media Server installations face in-the-wild exploitation via Plex2Shell exploit chain delivering cryptocurrency miners and proxy.
Plex Forum
Important Security Update for Plex Media Server v1.43.2 and earlier
We recently released Plex Media Server 1.43.3 and Plex Desktop 1.115.0 to address a number of security issues. We recommend all server owners and Desktop users update to the latest version as soon as…
Security Affairs
Plex2Shell Exploit Used to Turn Vulnerable Plex Servers Into Crypto Miners - Security Affairs
Attackers exploit Plex2Shell flaws to install crypto miners and proxy software. Admins should update their Plex Media Server.
Contexto (1 término)
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-96652CVSS 5.3 · Media
- CVE-2026-96654CVSS 6.9 · Media
- CVE-2026-96655CVSS 5.3 · Media
- CVE-2026-96656CVSS 8.6 · Alta
Fuentes
- Known Exploited Vulnerabilities Catalog (CISA, 2026-10-20)
- Important Security Update for Plex Media Server v1.43.2 and earlier (Plex, 2026-10-19)
- CVE-2026-96656 (NVD (NIST), 2026-09-23)
- Plex2Shell: Unauthenticated RCE in Plex Media Server (Zach Main, 2026-10-16)
- plex2shell (GitHub, 2026-10-16)
- Your Plex Server Could Be Mining Crypto for Hackers (Gizmodo, 2026-10-19)
- Plex2Shell Exploit Chain Weaponized Against Plex Servers Hours After Disclosure (SecurityWeek, 2026-10-19)
- Plex2Shell Exploit Used to Turn Vulnerable Plex Servers Into Crypto Miners (Security Affairs, 2026-10-19)