Publican sin parche un ataque que da control total de Windows a un usuario común
SignDrop abusa de una protección que Microsoft agregó al sistema de registros de Windows; la empresa no lo confirmó, no tiene número CVE y no se conocen ataques reales.
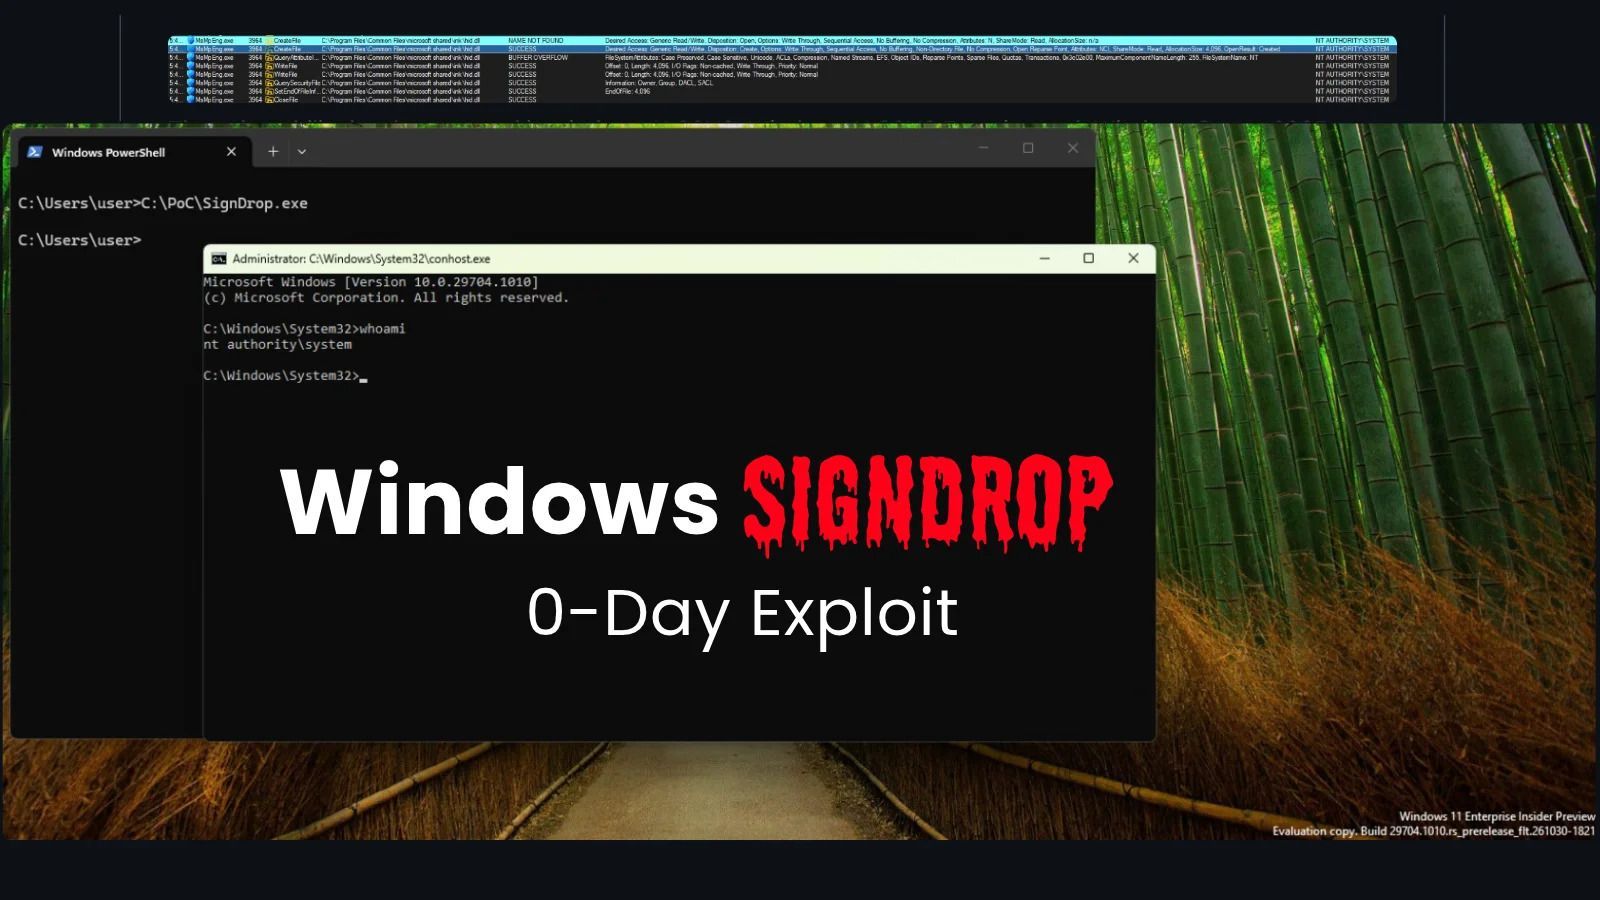
Un investigador que firma MSNightmare, también conocido como Nightmare Eclipse, publicó en GitHub un ataque que convierte a un usuario común de Windows en SYSTEM, la cuenta con más poder del sistema, y que no tiene parche. Lo llamó SignDrop y lo difundió el 10 de noviembre, según Cyber Security News, el mismo día del paquete mensual de parches de Microsoft. Microsoft no confirmó la falla, no le asignó número CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla. y no publicó un arreglo.
Es una escalada de privilegiosAprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root. local. El atacante tiene que estar ya dentro del equipo, con una cuenta sin permisos de administrador, y SignDrop no sirve para entrar desde internet. Pero ese es justo el paso que buscan quienes ya lograron infectar una computadora con un correo trampa o un programa falso.
Qué es la falla
El ataque apunta a CLFS, el sistema de archivos de registro de Windows, que corre dentro del núcleo del sistema a través del controladorPrograma que permite al sistema operativo manejar un componente o una función interna, como una impresora o el registro de archivos. Muchos corren dentro del núcleo del sistema, con el máximo nivel de permisos, por lo que una falla en ellos puede dar control total del equipo. clfs.sys. Después de años de fallas aprovechadas en ese componente, Microsoft agregó una firma criptográfica a esos archivos para que el sistema rechace los que fueron alterados, según su página de soporte. Esa protección llegó a Windows 11 desde la versión 25H2 y a Windows Server 2025 con las actualizaciones posteriores al 28 de octubre de 2025, y pasa a modo obligatorio tras un período de aprendizaje de 90 días.
SignDrop usa esa misma protección en contra. Según la descripción del investigador que recogió Daily CyberSecurity, el ataque induce a un proceso privilegiado, como el de Microsoft Defender, a abrir un registro preparado por el usuario común. CLFS crea entonces el archivo de firma con permisos de SYSTEM, y de ahí sale la toma total del equipo. "Microsoft hace todo bien acá, pero la lógica permite el abuso", escribió el autor, que además afirma que la técnica sirve para apagar antivirus y sistemas de detección.
A quién afecta
- Equipos con Windows 11 o Windows Server 2025 que tengan activa la autenticación de CLFS, en modo de aprendizaje u obligatorio, según el investigador.
- El autor dice que lo probó en Windows 11 26H2 y en Windows Server 2025, y estima que el 80 % de las instalaciones de Windows del mundo son vulnerables, una cifra que no respalda con datos.
- Según una revisión independiente que citó Cyber Security News, la prueba de conceptoCódigo o demostración que muestra que una vulnerabilidad puede aprovecharse en la práctica, sin ser necesariamente una herramienta de ataque completa. no funciona cuando la autenticación de CLFS está apagada.
Estado de explotación
Sin explotación conocida. El código está publicado, pero ni Microsoft ni los medios que siguieron el caso reportaron ataques reales. Tampoco hay acuerdo sobre si funciona como dice su autor. Homeland411 afirmó que analistas de amenazas "verificaron rápidamente" que opera en sistemas con todos los parches, sin decir quiénes. Cyber Security News, en cambio, citó una revisión que no encontró pruebas independientes ni un aviso de Microsoft, y que no ejecutó el código.
Antecedentes
Nightmare Eclipse publica desde hace meses ataques sin parche contra productos de Microsoft, casi siempre justo después de las actualizaciones mensuales. En agosto difundió ShieldBreak, que también daba permisos de SYSTEM a cualquier usuario a través de Microsoft Defender, como informó SecurityWeek. CLFS, por su lado, es un blanco histórico de bandas de ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., que en 2025 usaron un día ceroVulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse. de ese componente para desplegar sus programas.
Qué hacer
- No desactivar la autenticación de CLFS para esquivar este ataque. Microsoft la deja activa por defecto, y apagarla devuelve a los equipos a las fallas viejas que la protección vino a cerrar.
- Limitar quién puede ejecutar programas en los equipos importantes, sobre todo en servidores compartidos y de escritorio remoto donde entran usuarios sin permisos de administrador.
- Vigilar la creación de archivos
.cnpfy.blfen carpetas de usuario, la creación de archivos inesperados por parte de Defender u otros procesos privilegiados y los errores de CLFS comoERROR_LOG_METADATA_CORRUPT. - Mantener Windows actualizado e instalar el arreglo en cuanto Microsoft lo publique, probablemente en una actualización mensual, como anticipa Cyber Security News.
Ficha técnica
- Producto: Windows 11 y Windows Server 2025, controlador
clfs.sys. - Sin CVE asignado al 11 de noviembre de 2026 y sin puntaje CVSS oficial.
- Escalada local de privilegios hasta SYSTEM, sin ataque remoto.
- Sin versión corregida, parche ni aviso de Microsoft.
- Alta en el catálogo KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. de CISA: ninguna al 11 de noviembre de 2026.
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Glosario
escalada de privilegios
Aprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root.
Glosario
Controlador
Programa que permite al sistema operativo manejar un componente o una función interna, como una impresora o el registro de archivos. Muchos corren dentro del núcleo del sistema, con el máximo nivel de permisos, por lo que una falla en ellos puede dar control total del equipo.
Glosario
pruebas de concepto
Código o demostración que muestra que una vulnerabilidad puede aprovecharse en la práctica, sin ser necesariamente una herramienta de ataque completa.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
día cero
Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Cyber Security News
Windows SignDrop 0-Day Exploit Lets Attackers Gain SYSTEM Privileges Through CLFS Protection
A public exploit called SignDrop targets a Windows security feature meant to stop attacks on the Common Log File System (CLFS). It claims to turn a normal user account into a SYSTEM account, the…
support.microsoft.com
Common Log File System (CLFS) Authentication Mitigation | Microsoft Support
Common Log File System (CLFS) Authentication Mitigation
Daily CyberSecurity
SignDrop Windows CLFS Zero-Day Details and Proof-of-Concept Exploit Published
Homeland411
Windows SignDrop Zero-Day Bypasses CLFS Kernel Driver for SYSTEM Access
Offensive security researchers have published a functional zero-day local privilege escalation exploit named SignDrop, which circumvents core kernel...
SecurityWeek
Nightmare Eclipse Drops Windows Zero-Day Exploit 'ShieldBreak'
Nightmare Eclipse has dropped ShieldBreak, a Windows zero-day exploit that allows any user to gain System privileges.
Contexto (7 términos)
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
- escalada de privilegios
- Aprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root.
- Controlador
- Programa que permite al sistema operativo manejar un componente o una función interna, como una impresora o el registro de archivos. Muchos corren dentro del núcleo del sistema, con el máximo nivel de permisos, por lo que una falla en ellos puede dar control total del equipo.
- pruebas de concepto
- Código o demostración que muestra que una vulnerabilidad puede aprovecharse en la práctica, sin ser necesariamente una herramienta de ataque completa.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- día cero
- Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Fuentes
- Windows SignDrop 0-Day Exploit Lets Attackers Gain SYSTEM Privileges Through CLFS Protection (Cyber Security News, 2026-11-11)
- SignDrop Windows CLFS Zero-Day Details and Proof-of-Concept Exploit Published (Daily CyberSecurity, 2026-11-11)
- Windows SignDrop Zero-Day Bypasses CLFS Kernel Driver for SYSTEM Access (Homeland411, 2026-11-11)
- Common Log File System (CLFS) authentication mitigation (Microsoft, 2025-10-28)
- Nightmare Eclipse Drops Windows Zero-Day Exploit 'ShieldBreak' (SecurityWeek, 2026-08-13)