Ahold Delhaize, dueña de Stop & Shop, Food Lion y Albert Heijn, confirmó que el apagón de sus sistemas fue un ataque, hizo la denuncia policial y dice no tener pruebas de robo de datos.
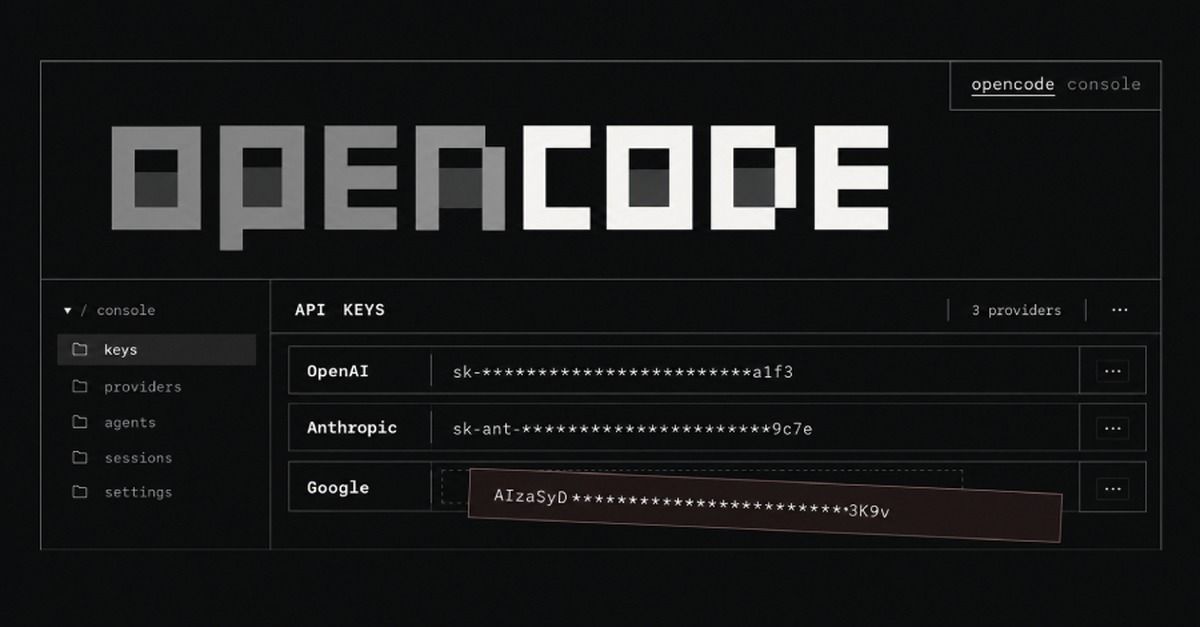
Un intruso entró a un sistema heredado de OpenCode Console y pudo exponer las claves de API que guardaba el 1,4 % de sus usuarios. Algunos reportan cargos que no hicieron y la empresa dice que el incidente sigue abierto.
Un intruso copió durante casi cuatro meses archivos de Educational Testing Service, la organización que toma los exámenes estatales, con datos de discapacidad y resultados de pruebas. No hay cifra oficial de afectados.
El atacante se hizo pasar por la aplicación ConnectWise Cloud Backup, que ya tenía permisos en cada organización; la empresa cortó el servicio y dice no ver indicios de robo de respaldos.
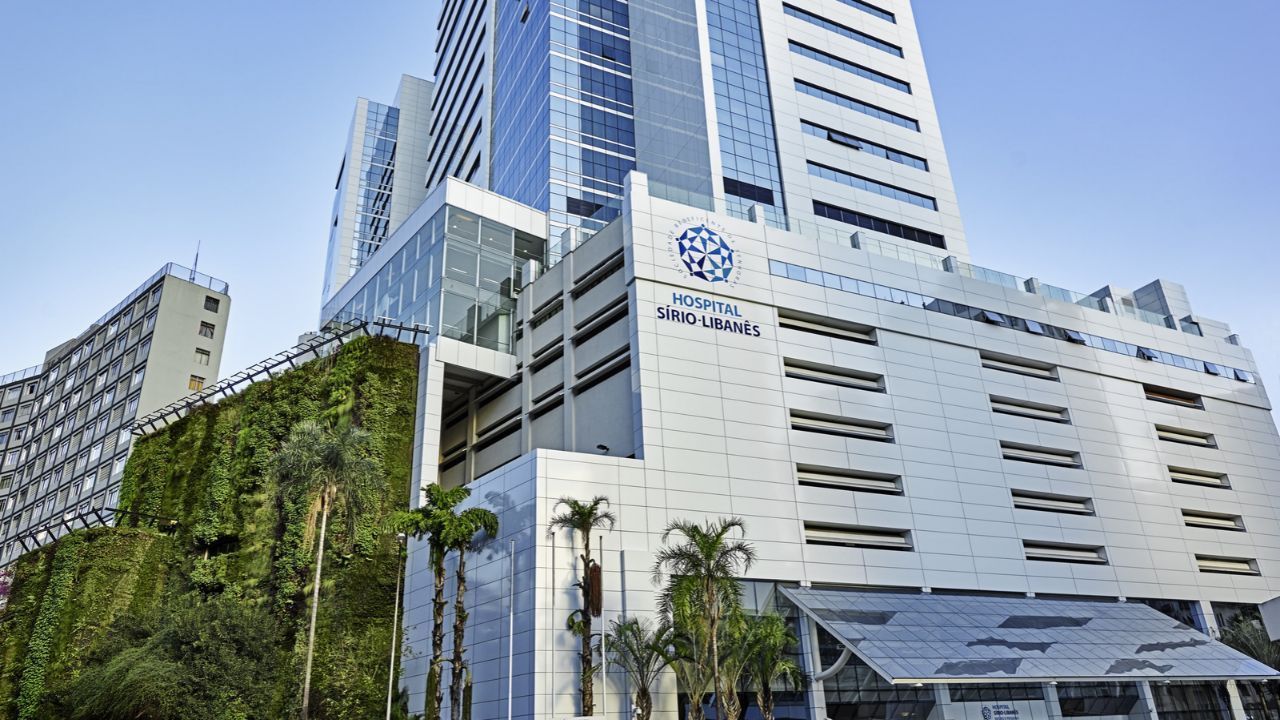
El sistema afectado guardaba documentos y datos de salud de personas de sus proyectos sociales; el grupo Seven Deadly Sins se atribuyó el ataque, algo que el hospital no confirmó.
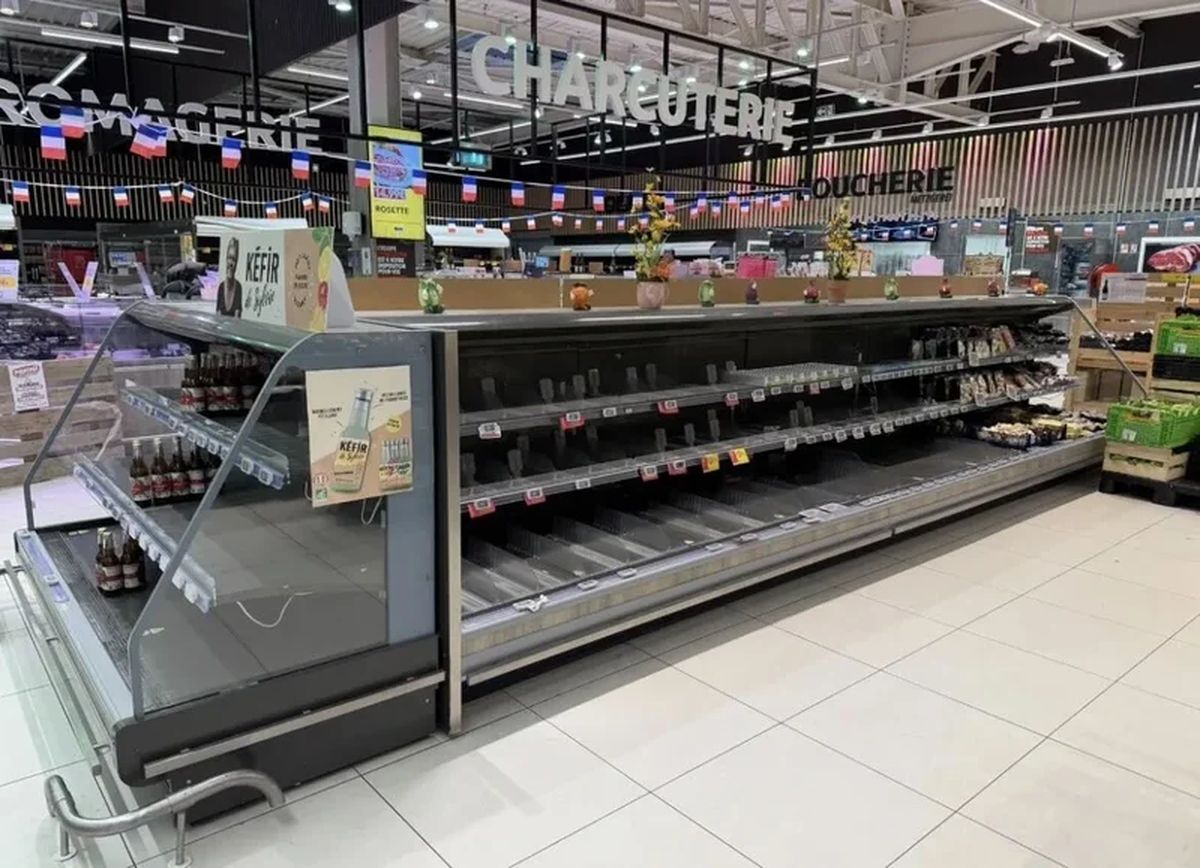
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los controladores de Danfoss aceptaban un código de acceso generado con la fecha del día.
Encontraron bases Chroma sin contraseña, escribieron en ellas y disfrazaron la extorsión de contenido para que el asistente se la mostrara a los clientes. UpGuard lo describe como el primer caso documentado.
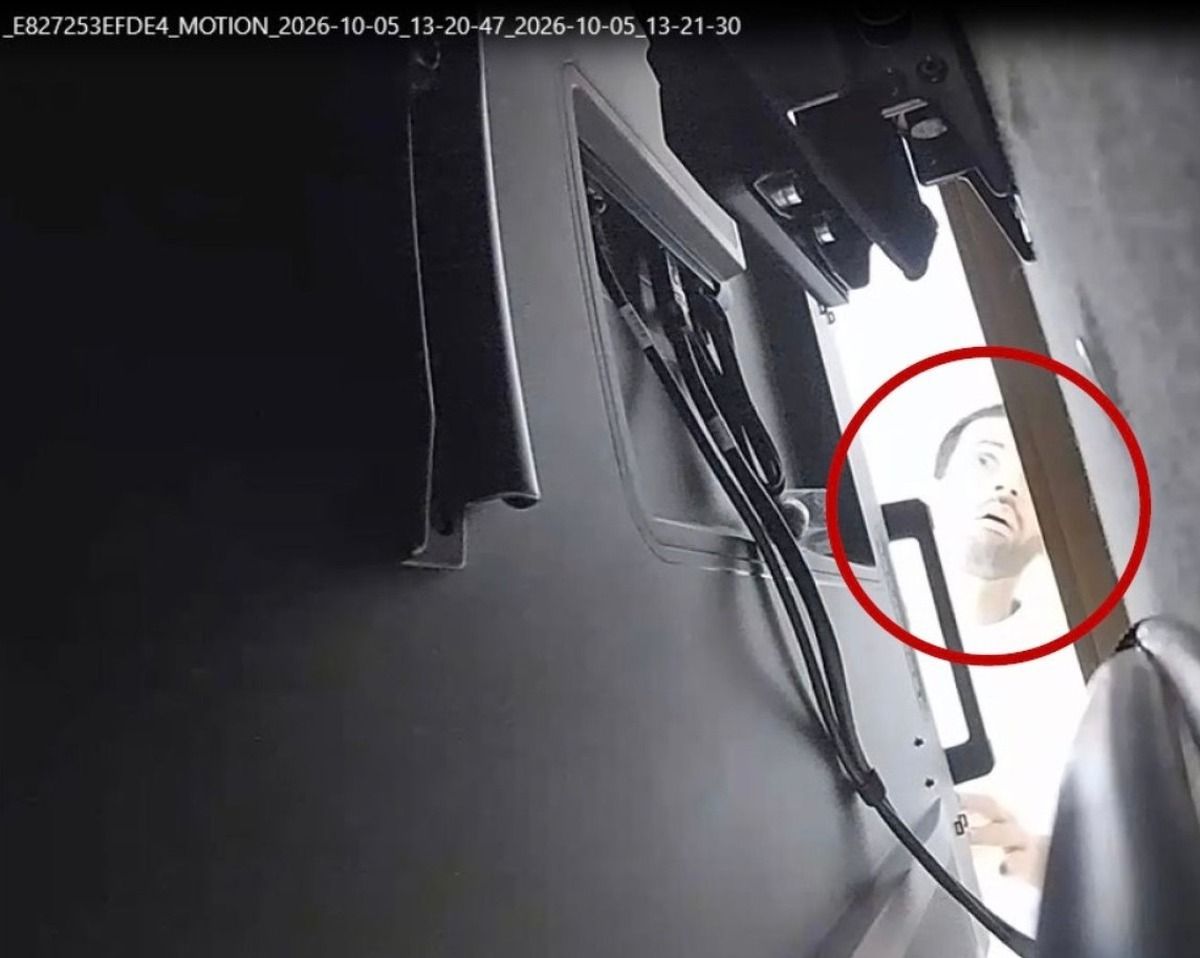
El dispositivo estaba envuelto en papel higiénico detrás de un televisor. OpenAI dice que usó sus propios modelos de IA para rastrear quién lo puso y que no hay señales de robo de código ni de datos de clientes.
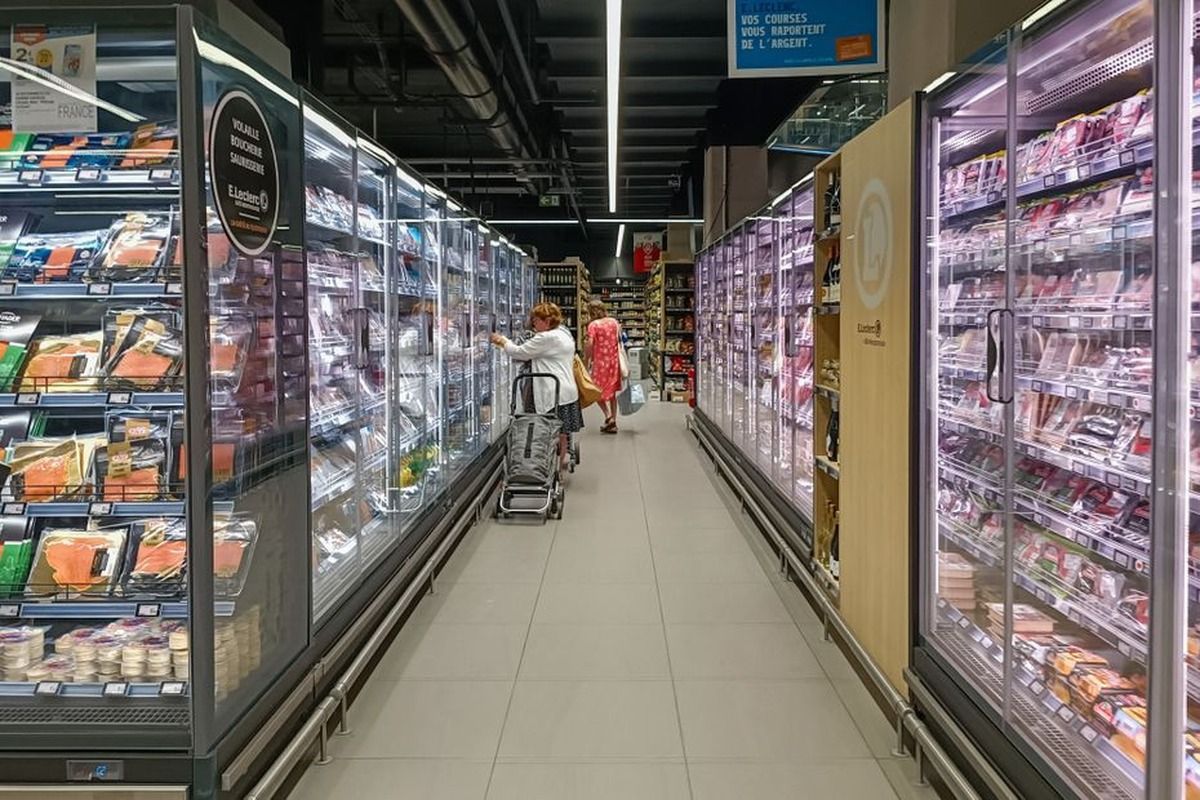
Un día después del ataque a los controladores de Danfoss, la agencia francesa de ciberseguridad confirmó equipos comprometidos de Dixell y Copeland. Un E.Leclerc del Tarn perdió la cadena de frío, y Carrefour suma unos 80 supermercados afectados en la primera ola.
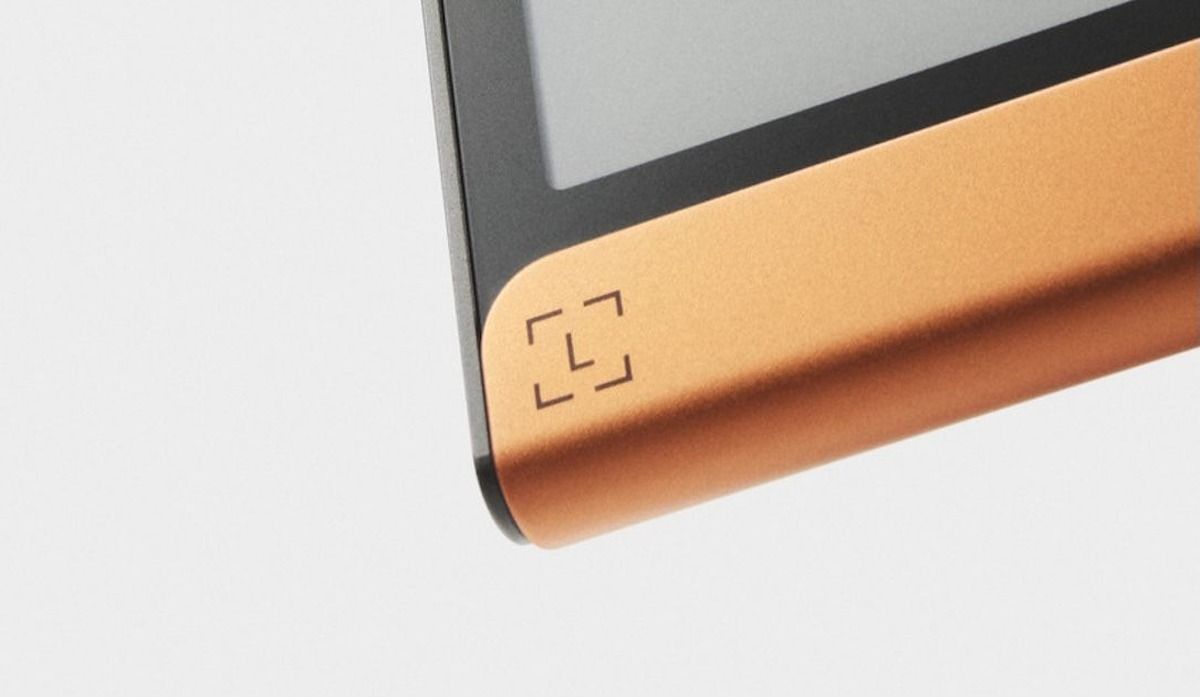
El equipo de investigación de Ledger detalló cómo funcionaba el circuito escondido en equipos de un revendedor del sudeste asiático. Las pérdidas, que algunos analistas estiman en más de 86 millones de dólares, siguen sin confirmarse.
Los atacantes entraron con las credenciales robadas de un empleado. El 99% de lo que se llevaron es código de productos de Meta; el resto son datos personales, sobre todo de empleados en Estados Unidos, que nunca debieron estar ahí.
La embajada estadounidense dijo que el ataque fue entre julio y agosto, sin nombrar a la organización. La policía de Fiyi investiga y China dice no conocer el caso.
Las víctimas compraron sus dispositivos a CryptoBilis, un revendedor oficial del sudeste asiático. Analistas calculan robos por unos 93 millones de dólares en más de 300 billeteras, una cifra que Ledger todavía no confirmó.
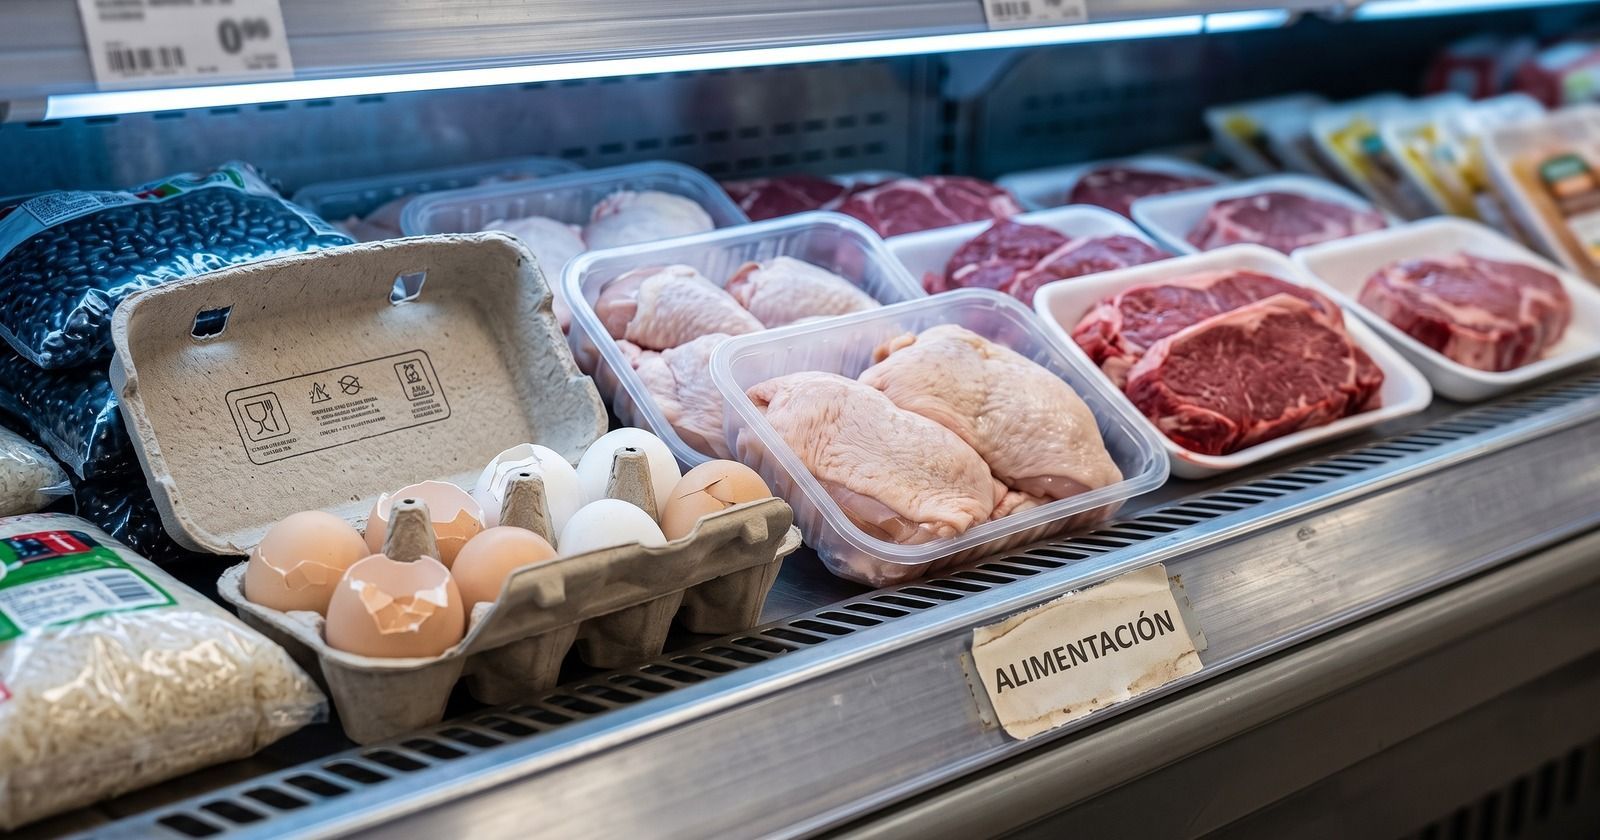
Un ciberataque contra los controles de frío de Danfoss obligó a tirar alimentos en cientos de supermercados franceses. En paralelo, Albert Heijn, Etos y Gall & Gall quedaron sin web, app ni entregas por un incidente de seguridad en Ahold Delhaize.
Guiones gráficos, bocetos de personajes y archivos fuente de Las chicas superpoderosas, Hora de aventura y Gumball circulan en Google Drive y X desde el 10 de octubre. Nadie confirmó el origen y la empresa no habló.
La Oficina Nacional de Ciberseguridad dio el aviso después de filtraciones en Lawson, Daiwa Securities, BookOff y Times Car, que expuso unas 6,6 millones de cuentas.
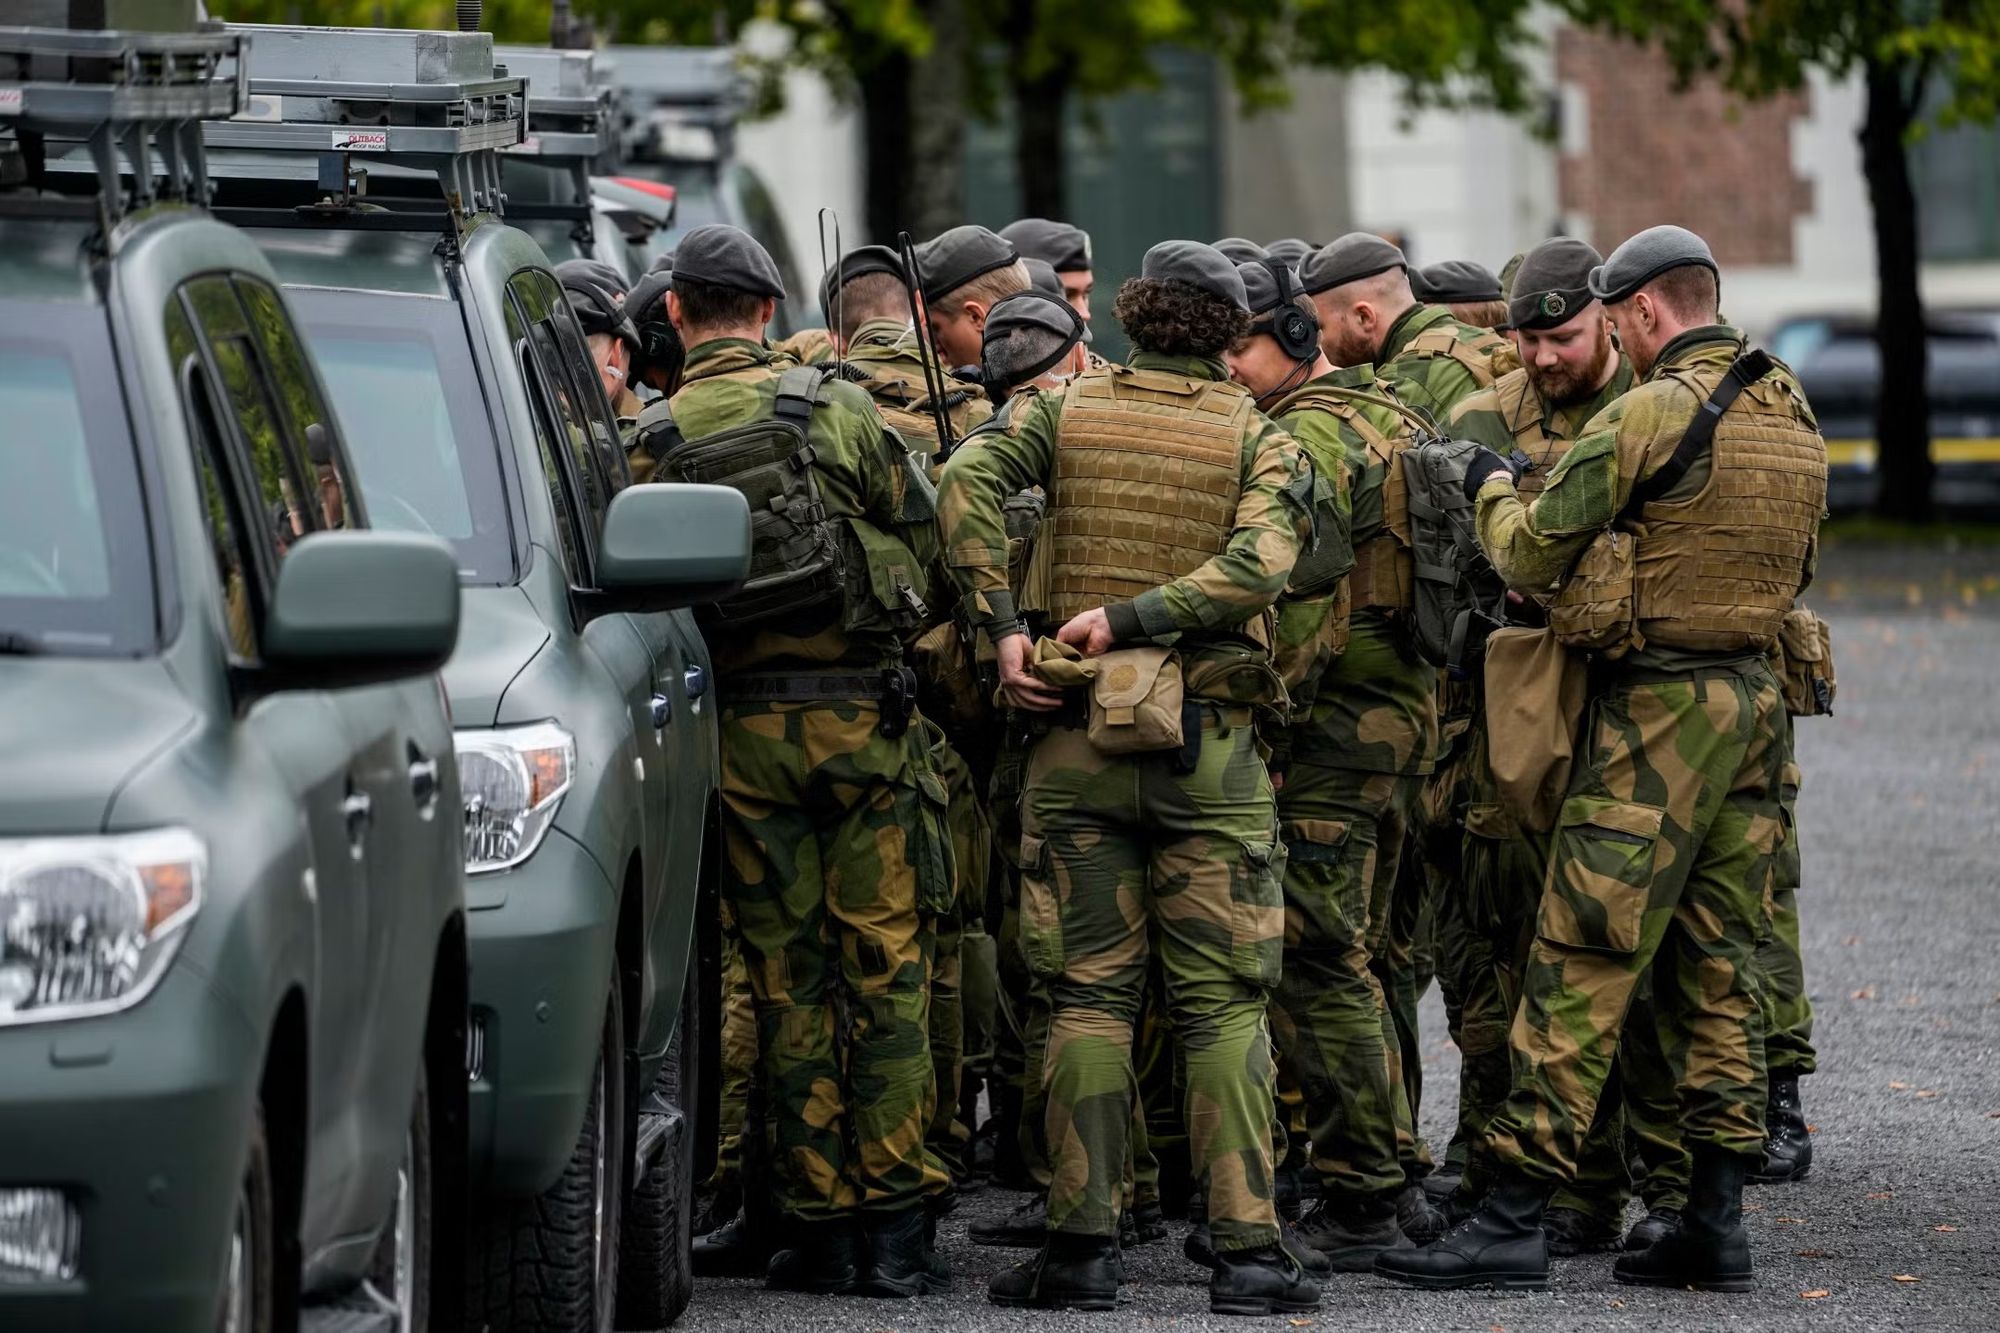
Soldados encontraron en los autos videos de quién subía y bajaba, por dónde iban y cuánto tiempo paraban, además de los códigos que tecleaban en los portones. Las Fuerzas Armadas descartan prohibir vehículos de ciertos países.
Un hacker usó cuentas de Pays, una pequeña empresa informática con permiso para consultar el registro civil danés, y durante tres semanas copió nombres, direcciones y números de identidad.
La Secretaría Anticorrupción y Buen Gobierno de México investigará de oficio una oferta publicada en Telegram el 22 de septiembre. Las bases, atribuidas a call centers, incluirían nombres, teléfonos, RFC, domicilios y datos bancarios.
 US
 NL+1
 UA
 RU
 JP
 BR
 FR
 ES
 MY
 FJ
 NO
 DK
 MX