 IL
Falla de Check Point ya se explota con PHP2Shell y terminó en borrado de datos
La falla, de severidad alta, deja volverse administrador total de firewalls y servidores de gestión; Check Point publicó correcciones de emergencia y en Estados Unidos las agencias federales tienen plazo hasta el lunes.
Check Point publicó correcciones de emergencia para una falla de sus firewalls que se usaba en ataques desde fines de octubre y que, en algunos casos, terminó con datos borrados. La falla, CVE-2026-123039, deja que cualquier usuario con acceso al equipo se convierta en administrador total, y Check Point dijo haber visto "un ataque activo contra un par de docenas de clientes", según su aviso de seguridad del jueves 12 de noviembre, que BleepingComputer informó el 13.
Es un día ceroVulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse., una falla que los atacantes explotaban antes de que existiera un parche. La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) la sumó el 13 de noviembre a su catálogo de vulnerabilidades explotadas y dio a las agencias federales civiles de ese país plazo hasta el lunes 16 para corregirla.
Qué es la falla
Gaia, el sistema operativo de los equipos de Check Point, tiene un servicio interno, DynamicCLI, que trabaja con los máximos permisos y acepta órdenes de cualquier programa del equipo sin comprobar quién las manda. Es una escalada de privilegiosAprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root. local, así que el atacante necesita estar adentro con algún usuario, aunque no tenga permisos. Check Point le asignó un puntaje CVSS de 7,8 sobre 10, severidad alta, según el registro del CVE.
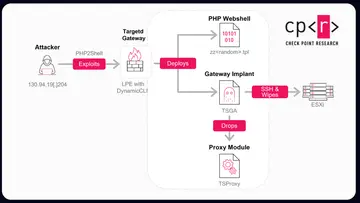
Por sí sola no se ataca desde internet. En los casos que documentó Check Point Research, la entrada fue PHP2ShellNombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet., las dos fallas críticas de PHP que ya se explotan, como contó LatamByte al explicar cómo actualizar PHP y por qué su arreglo se trabó. Los atacantes las usaron contra el portal Mobile Access, que da acceso remoto a los empleados, y después subieron a administrador con esta falla.
A quién afecta
- Firewall, Security Gateway, Security Management Server, Multi-Domain Security Management Server y Scalable Platforms de Check Point, según CISA.
- Las versiones R82.20, R82.10, R82 y R81.20 sin el Jumbo Hotfix de noviembre, y R81.10 y R81, sin soporte y sin correcciónCaída de al menos 10 % de un índice o una acción desde su último máximo. Es más que un mal día, pero menos que un mercado bajista, que empieza con una caída de 20 %. en el aviso.
- Sobre todo los gateways con el portal Mobile Access abierto a internet.
- Según el aviso, no están afectados los firewalls Spark ni Smart-1 Cloud.
Estado de explotación
Explotada, según Check Point y CISA. El informe de Check Point Research, publicado el 12 de noviembre a las 13:56 UTC (10:56 en Buenos Aires, Santiago y São Paulo, 8:56 en Bogotá y Lima, 7:56 en Ciudad de México), describe dos oleadas contra gateways sin actualizar. La primera, el 30 de octubre, apuntó a organizaciones de Israel. La segunda, el 2 de noviembre, alcanzó a organizaciones de varios países y sectores, sin borrado de datos. Ninguna de las fuentes nombró víctimas en América Latina.
Ya como administradores, los atacantes instalaron una puerta traseraMecanismo oculto que permite entrar a un sistema o controlarlo a distancia sin pasar por los controles de acceso normales. llamada TSGA, saltaron a servidores VMware ESXi, el hipervisorSoftware que permite que un mismo servidor físico funcione como varias computadoras virtuales independientes. VMware ESXi es uno de los más usados en empresas. donde muchas empresas corren sus servidores virtuales, y ejecutaron destroy_v6, un wiperPrograma malicioso hecho para borrar o destruir los datos de un equipo de forma que no se puedan recuperar. A diferencia del ransomware, no pide rescate: su objetivo es el daño. que sobrescribe los archivos con ceros y los borra. En algunas de las organizaciones israelíes, el ataque terminó con datos borrados en esos servidores, según BleepingComputer.
El wiper deja una nota política en hebreo, con la marca de la empresa israelí Dream Security, en la que los atacantes rechazan negociar un rescate. Check Point vinculó TSGA con herramientas que la firma ESET asocia con UNC5221, un grupo ligado a China, pero no atribuye el ataque con confianza. Según Security Affairs, el informe deja abiertas tres posibilidades, que ese grupo hiciera toda la campaña, que solo vendiera el acceso o que sea una operación de bandera falsa.
Antecedentes
Es la quinta falla de Check Point que CISA suma a su catálogo en 2026, después de una en junio, otra en julio y dos en septiembre.
Qué hacer
- Instalar el Jumbo Hotfix de noviembre en todos los gateways y servidores de gestión, empezando por los que tienen Mobile Access expuesto a internet. Según Check Point, corrige PHP2Shell y esta falla.
- Si no se puede instalar ya, detener el proceso
dynamic_servere impedir que se reinicie, como indica el aviso. - Buscar señales de intrusión en
/var/log/dynamicCli.log, archivos de sesión con la marcaupload_progress_pwn, procesosCPconfigdaemony huecos en los registros del firewall. - Tratar como intrusión cualquier conexión SSHProtocolo para conectarse a otra computadora y darle órdenes a distancia por un canal cifrado. Se autentica con contraseña o con llaves, y quien agrega su llave a un equipo puede entrar sin clave. no autorizada desde el gateway hacia servidores ESXi internos.
Ficha técnica
- Producto: Check Point Gaia OS, componente DynamicCLI (
dynamic_server). - CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.:
CVE-2026-123039, publicado el 12 de noviembre de 2026. - CVSS: 7,8 (alta), vector
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H, asignado por Check Point. - CWE:
CWE-732, permisos incorrectos en un recurso crítico, yCWE-862, falta de autorización. - Versiones corregidas: Jumbo Hotfix Take 14 o posterior en R82.20, Take 52 en R82.10, Take 132 en R82 y Take 174 en R81.20.
- Alta en el catálogo KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. de CISA: 13 de noviembre de 2026, con plazo hasta el 16 de noviembre para las agencias federales civiles de Estados Unidos.
- Cadena de ataque: PHP2Shell (
CVE-2026-109618yCVE-2026-109619).
Ciberseguridad › Vulnerabilidades
Windows y macOS no traen parche para PHP2Shell y hay que actualizar PHP aparte
Microsoft y Apple no distribuyen PHP, así que el arreglo de las fallas ya explotadas es reemplazar los archivos o usar Homebrew. Quien no…
Ciberseguridad › Vulnerabilidades
PHP vio en 2024 la primera señal de PHP2Shell y su arreglo se trabó por meses
La PHP Foundation lo llamó "falla estructural" en el análisis que publicó con el parche del 21 de octubre. Tom's Hardware lo retomó esta…
Glosario
día cero
Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
Glosario
escalada de privilegios
Aprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root.
Glosario
PHP2Shell
Nombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet.
Glosario
corrección
Caída de al menos 10 % de un índice o una acción desde su último máximo. Es más que un mal día, pero menos que un mercado bajista, que empieza con una caída de 20 %.
Glosario
puerta trasera
Mecanismo oculto que permite entrar a un sistema o controlarlo a distancia sin pasar por los controles de acceso normales.
Glosario
hipervisor
Software que permite que un mismo servidor físico funcione como varias computadoras virtuales independientes. VMware ESXi es uno de los más usados en empresas.
Glosario
wiper
Programa malicioso hecho para borrar o destruir los datos de un equipo de forma que no se puedan recuperar. A diferencia del ransomware, no pide rescate: su objetivo es el daño.
Glosario
SSH
Protocolo para conectarse a otra computadora y darle órdenes a distancia por un canal cifrado. Se autentica con contraseña o con llaves, y quien agrega su llave a un equipo puede entrar sin clave.
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Check Point
sk1000362 - CVE-2026-123039 - Local privilege escalation to root in the DynamicCLI process via local world-writable control socket
BleepingComputer
Check Point warns of zero-day flaw exploited for root access
Check Point Software has released emergency hotfixes to address a high-severity flaw that hackers have been exploiting to gain root privileges and establish persistence on vulnerable devices since…
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
nvd.nist.gov
NVD - Home
Check Point Research
PHP2Shell Exploitation on Check Point Gateway - Check Point Research
Key findings Introduction We have now confirmed that, in late October 2026, approximately one week after a security fix became available, activity originating from 130.94.19[.]204 targeted Israeli…
BleepingComputer
Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper
Vulnerable Check Point Security Gateway instances have been targeted in PHP2Shell attacks that deployed data-wiping malware on VMware ESXi hosts.
Security Affairs
Unpatched Check Point Gateways Are Being Wiped exploiting PHP2Shell - Security Affairs
Unpatched Check Point gateways were hacked worldwide, leading to root access, backdoors, network intrusion and destructive wiper attacks.
Contexto (10 términos)
- día cero
- Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
- escalada de privilegios
- Aprovechamiento de una falla para pasar de una cuenta con permisos limitados a otra con más control sobre un sistema, como la de administrador o root.
- PHP2Shell
- Nombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet.
- corrección
- Caída de al menos 10 % de un índice o una acción desde su último máximo. Es más que un mal día, pero menos que un mercado bajista, que empieza con una caída de 20 %.
- puerta trasera
- Mecanismo oculto que permite entrar a un sistema o controlarlo a distancia sin pasar por los controles de acceso normales.
- hipervisor
- Software que permite que un mismo servidor físico funcione como varias computadoras virtuales independientes. VMware ESXi es uno de los más usados en empresas.
- wiper
- Programa malicioso hecho para borrar o destruir los datos de un equipo de forma que no se puedan recuperar. A diferencia del ransomware, no pide rescate: su objetivo es el daño.
- SSH
- Protocolo para conectarse a otra computadora y darle órdenes a distancia por un canal cifrado. Se autentica con contraseña o con llaves, y quien agrega su llave a un equipo puede entrar sin clave.
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-123039CVSS 7.8 · Alta
Fuentes
- sk1000362 - CVE-2026-123039 - Local privilege escalation to root in the DynamicCLI process via local world-writable control socket (Check Point, 2026-11-12)
- PHP2Shell Exploitation on Check Point Gateway (Check Point Research, 2026-11-12)
- Check Point warns of zero-day flaw exploited for root access (BleepingComputer, 2026-11-13)
- Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper (BleepingComputer, 2026-11-13)
- Unpatched Check Point Gateways Are Being Wiped exploiting PHP2Shell (Security Affairs, 2026-11-13)
- CVE-2026-123039 (NVD (NIST), 2026-11-12)
- Known Exploited Vulnerabilities Catalog (CISA, 2026-11-13)
- Windows y macOS no traen parche para PHP2Shell y hay que actualizar PHP aparte (LatamByte, 2026-11-04)
- PHP vio en 2024 la primera señal de PHP2Shell y su arreglo se trabó por meses (LatamByte, 2026-11-05)