CiberseguridadVulnerabilidades
Cuiabá apaga su portal por PHP y Uruguay suma miles de servidores expuestos
La prefectura de la capital de Mato Grosso lo sacó de línea en forma preventiva. En Uruguay, mediciones privadas cuentan entre 1.500 y 4.200 servidores vulnerables, mientras el Estado da por restablecidos sus sitios.
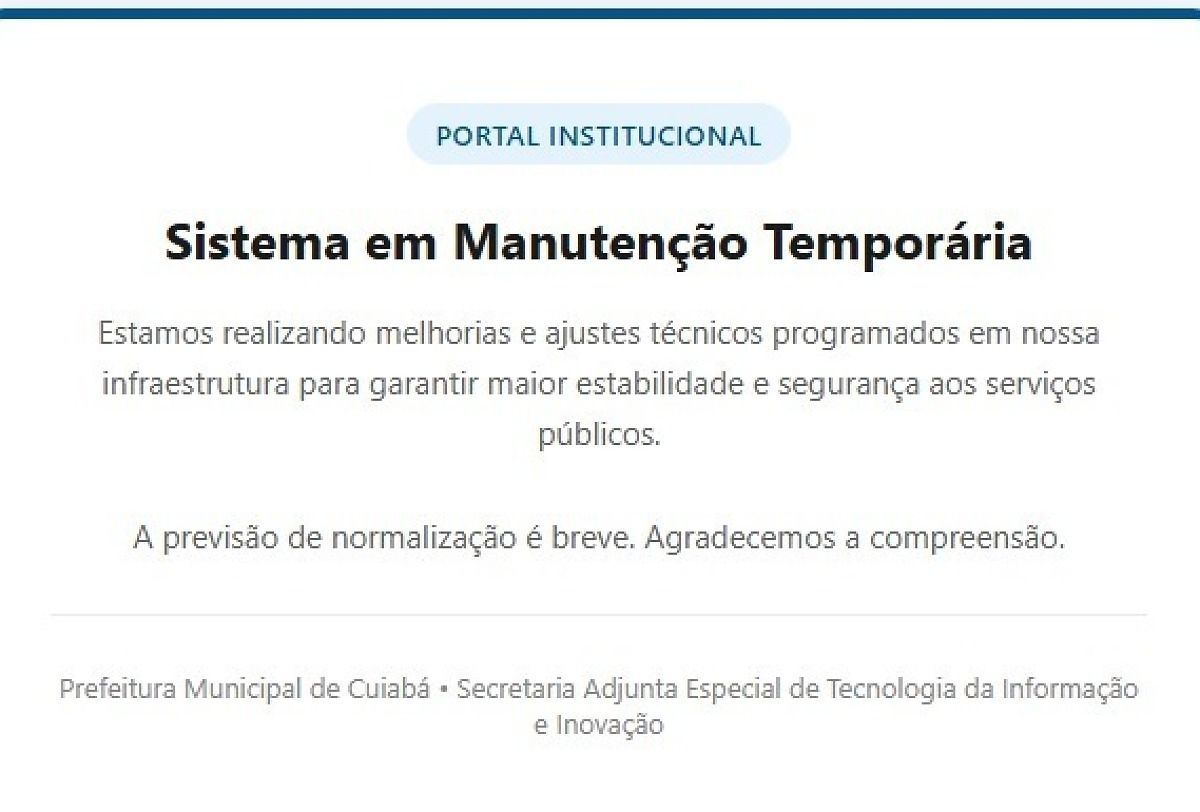
La Prefeitura de Cuiabá, capital del estado brasileño de Mato Grosso, sacó de línea su portal oficial en la mañana del viernes 23 de octubre por las fallas críticas de PHP conocidas como PHP2Shell. En Uruguay, donde el Estado ya había apagado sus sitios el miércoles, mediciones privadas cuentan miles de servidores todavía vulnerables. En ninguno de los dos países hay una intrusión confirmada.
LatamByte ya contó cuánto está expuesta la región y qué países apagaron sitios.
Cuiabá, "de forma preventiva"
"El sitio oficial de la Prefeitura de Cuiabá fue retirado temporalmente del aire, de forma preventiva, en razón de una vulnerabilidad de seguridad relacionada con PHP2Shell", dice la nota del municipio que reprodujo RepórterMT. El equipo técnico trabaja "en el análisis y la corrección del problema", para garantizar "la seguridad y la integridad del ambiente antes del restablecimiento del acceso".
Algunos medios titularon que el sitio cayó tras un "posible ataque hacker", pero la nota oficial no habla de un ataque. Según Rdnews, la prefectura no aclaró si hubo un intento de invasión, y lo que averiguó el medio indica que se trataría solo de una falla detectada que se está corrigiendo. El municipio no dio fecha de regreso, informó Muvuca Popular.
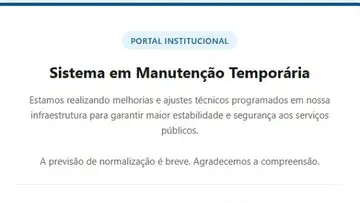
A las 17:36 UTC (13:36 en Cuiabá, 14:36 en Brasilia), el portal seguía respondiendo con una página de mantenimiento, según comprobó LatamByte.
Uruguay, entre 1.500 y 4.200 servidores expuestos
El Observador reunió las primeras mediciones del país, todas privadas. El especialista Richard Pérez rastreó Uruguay con los buscadores de equipos Shodan y Censys y encontró unos 1.500 servidores con versiones vulnerables de PHP, y cerca de 3.000 servicios públicos y privados si se suman los sitios terminados en .uy. El grupo de investigación Team Capybara detectó más de 15.400 servidores web visibles desde internet en el país, y en un primer rastreo entre 3.500 y 4.200 resultaron vulnerables.
Las dos cifras salen de la versión que declara cada servidor, que no siempre refleja los arreglos aplicados. "Todavía no hay una cifra oficial publicada que permita decir cuántos sitios uruguayos eran realmente explotables", advirtió en el mismo artículo Marcela Mercapidez, directora de la empresa de ciberseguridad Sabyk.
Según Team Capybara, la exposición se concentra en intendencias, organismos y plataformas educativas, en tiendas en línea y pymes, y en sistemas viejos hechos a medida, como programas de facturación. Pérez también encontró cámaras de vigilancia cuyo panel de control funciona con PHP y está abierto a internet.
No hay ataques confirmados con estas fallas en Uruguay, y el CERTuy, el centro de respuesta del Estado, tampoco los registró, según El Observador.
Los sitios del Estado, otra vez en línea
La Agencia de Gobierno Electrónico (Agesic) informó que los sitios del Estado quedaron "plenamente restablecidos" en la noche del jueves 22, con PHP actualizado, según el Diario La R. "No se trata de un ataque, sino de una acción preventiva", explicó el organismo.
El jueves, Cadena del Mar había informado que Agesic preveía terminar el viernes 23, y que entre los afectados estaban la Corte Electoral y los ministerios del Interior, Salud Pública, Desarrollo Social, Turismo y Transporte y Obras Públicas. A las 17:36 UTC (14:36 en Montevideo), los portales de esos organismos respondían con normalidad, según comprobó LatamByte.
Los portales del Estado uruguayo funcionan con Drupal, un gestor de contenidos hecho sobre PHP. Para quienes no pueden actualizar, el problema sigue abierto, porque PHP solo publicó arreglos para sus ramas más nuevas. "Durante bastante tiempo van a quedar sistemas expuestos en Uruguay y el resto del mundo", dijo a El Observador Andrés Gómez, director de la empresa uruguaya de ciberseguridad Nexa.
Ciberseguridad › Vulnerabilidades
Latinoamérica: 8 de cada 10 servidores con PHP sin parche, más que Europa y EE. UU., y solo 10 de 20 países avisaron
Tres de cada cuatro servidores que muestran su versión usan ramas sin parche oficial, y en Argentina nueve de cada diez. Europa apagó…
Ciberseguridad › Incidentes
Europa y Asia apagaron sitios y declararon alertas por las fallas de PHP; en Latinoamérica, solo Uruguay y Brasil
Países Bajos, Bélgica, Francia, Alemania y Finlandia sacaron servicios públicos de línea y Corea elevó su alerta nacional. En la región,…
RepórterMT - Notícias de Mato Grosso e Cuiabá Hoje
Site da Prefeitura de Cuiabá fica fora do ar após possível ataque hacker | RepórterMT - Notícias de Mato Grosso e Cuiabá Hoje
Executivo municipal informou que a vulnerabilidade de segurança está relacionada ao PHP2Shell
Rdnews - Principais notícias de Cuiabá, Várzea Grande e Mato grosso
Prefeitura de Cuiabá tira site do ar após identificar vulnerabilidade de segurança | Rdnews - Principais notícias de Cuiabá, Várzea Grande e Mato grosso
Portal foi desabilitado temporariamente; gestão não esclareceu se houve tentativa de invasão
Muvuca Popular
Site da Prefeitura de Cuiabá é retirado do ar após identificação de vulnerabilidade
El Observador
Sitios del Estado caídos y miles de servidores expuestos: el impacto en Uruguay de la falla de PHP
Ministerios, plataformas educativas, tiendas en línea y hasta cámaras de vigilancia en Uruguay quedaron expuestos
Diario La R
Sitios del Estado se restablecen tras alerta global de ciberseguridad - Diario La R
La IA encontró vulnerabilidades globales.
cadenadelmar.uy
Ciberseguridad (Uruguay): páginas oficiales recuperan su funcionamiento tras interrupciones preventivas. - Cadena del Mar | FM 106.5
AGESIC prevé que los servicios digitales del Estado estén completamente restablecidos antes del fin de semana. Las restricciones comenzaron el miércoles 21 de octubre y dificultaron la realización de…
Fuentes
- Site da Prefeitura de Cuiabá fica fora do ar após possível ataque hacker (RepórterMT, 2026-10-23)
- Prefeitura de Cuiabá tira site do ar após identificar vulnerabilidade de segurança (Rdnews, 2026-10-23)
- Site da Prefeitura de Cuiabá é retirado do ar após identificação de vulnerabilidade (Muvuca Popular, 2026-10-23)
- Sitios del Estado caídos y miles de servidores expuestos: el impacto en Uruguay de la falla de PHP (El Observador, 2026-10-23)
- Sitios del Estado se restablecen tras alerta global de ciberseguridad (Diario La R, 2026-10-23)
- Ciberseguridad (Uruguay): páginas oficiales recuperan su funcionamiento tras interrupciones preventivas (Cadena del Mar, 2026-10-22)