EspecialCiberseguridadVulnerabilidades
Las fallas de PHP suman intentos de ataque sin intrusiones probadas
Tres de cada cuatro servidores que muestran su versión usan ramas sin parche oficial, y en Argentina nueve de cada diez. Europa apagó sitios estatales, mientras en la región solo avisaron Colombia y Paraguay.
Diez horas después del parche de PHP, los sensores de las empresas de seguridad registran intentos de ataque contra sus dos fallas críticas, pero nadie mostró todavía un servidor real tomado. A las 23:43 UTC, que son las 20:43 en Buenos Aires, San Pablo y Santiago, las 19:43 en Caracas, las 18:43 en Bogotá y Lima y las 17:43 en Ciudad de México, CVE-2026-109618 y CVE-2026-109619 seguían fuera del catálogo de fallas explotadas de la agencia de ciberseguridad de Estados Unidos (CISA).
LatamByte ya contó la filtración y las alertas de los gobiernos y la salida del parche.
Intentos en los señuelos, ninguna intrusión probada
La señal más concreta la registró la empresa VulnCheck. A las 17:22 UTC, desde una red de China, alguien intentó plantar un programa de control remoto en sus servidores trampa a través del registro de progreso de subidas de PHP. Las diez peticiones con que quiso activarlo fallaron.
La firma Hadrian dijo a las 11:35 UTC que veía las fallas "explotadas a escala", según SecurityWeek, y watchTowr las marca como explotadas por lo que recibe su red de señuelos. Pero su jefe de inteligencia, Jake Knott, aclaró que "nadie tuvo éxito hasta ahora" y que no espera "que eso dure mucho".
Quienes miran servidores reales no vieron ataques consumados. Huntress no detectó explotación en sus clientes hasta las 20:30 UTC. La CISA dijo en su alerta del miércoles que no la observó, y el centro de ciberseguridad de Países Bajos informó a las 21:04 UTC que tampoco, aunque notó más tráfico de búsqueda de sitios vulnerables, según el liveblog de Hart van Nederland.
El estado a esta hora es de intentos reportados y escaneo masivo, sin intrusiones confirmadas. Un señuelo que recibe una petición maliciosa cuenta un intento, y nadie publicó un servidor real comprometido. Según VulnCheck, ninguna de las decenas de pruebas de ataque publicadas logra saltear ASLR, la protección que reordena la memoria, en los servidores más comunes.
Un parche que todavía casi no se ve
Mallory, que cuenta servidores con el buscador Shodan, encontró 312 servicios con versiones corregidas tres horas y media después del parche, sobre unos 610.000 en ramas con soporte. Es el 0,05 %. No cuenta los arreglos de las distribuciones, que mantienen el número de versión, pero tampoco hay datos públicos de una actualización masiva.
CloudLinux, sistema de muchos servidores con el panel cPanel, confirmó a las 21:45 UTC que los paquetes de PHP de cPanel, de la 5.2 a la 8.5, ya estaban corregidos. Otros de sus paquetes seguían pendientes a las 23:00 UTC, y la empresa tuvo que desmentir un aviso propio que los daba por disponibles.
Tres de cada cuatro servidores, fuera del parche oficial
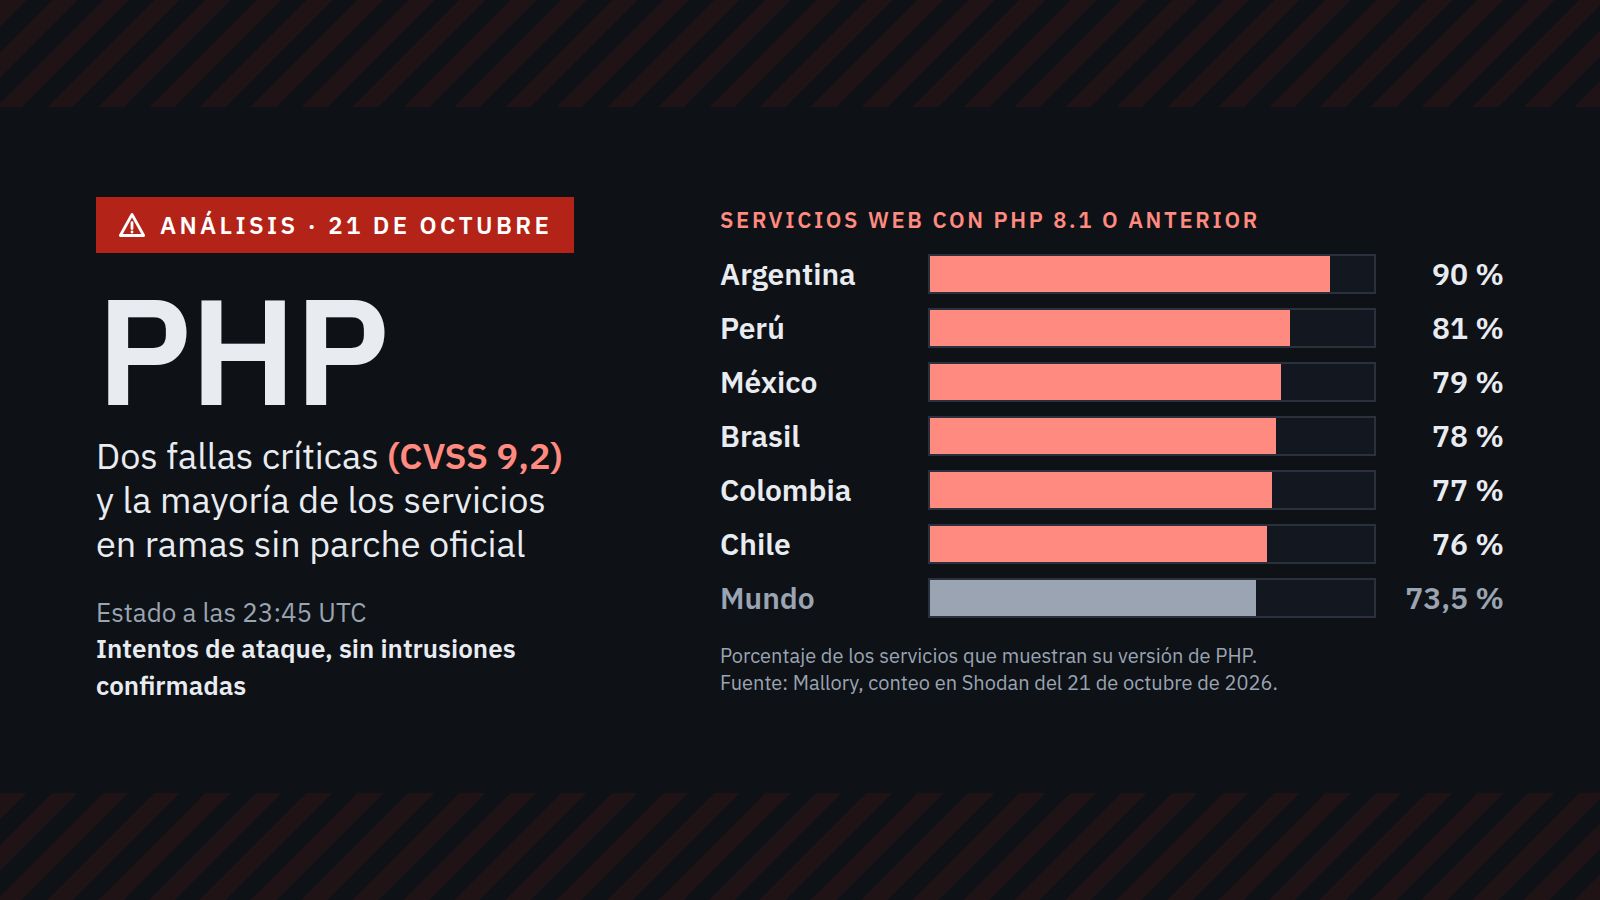
Mallory corrigió el miércoles su conteo del día anterior. Con el método nuevo, el 73,5 % de los servicios que muestran su versión de PHP, unos 1,9 millones, usa la 8.1 o una anterior, y no el 59 % publicado antes. VulnCheck llega a una proporción parecida con datos propios.
Para PHP 5 y las 7 anteriores a la 7.4, más de 700.000 equipos según VulnCheck, no hay nada del fabricante. Si no hay arreglo, la CISA recomienda sacar de línea esos sistemas.
Latinoamérica, más expuesta y con menos avisos
Según el conteo corregido de Mallory, hecho entre las 16:04 y las 16:22 UTC, en Argentina el 90 % de los servicios que muestran su versión, unos 21.000, usa ramas sin soporte. Siguen Perú (81 %), México (79 %), Brasil (78 %), Colombia (77 %) y Chile (76 %). Las cifras que LatamByte publicó antes, 88 % para Argentina, 73 % para México y 64 % para Brasil, venían del conteo que Mallory después corrigió.
PHP sin parche oficial en Latinoamérica
Servicios web con PHP 8.1 o anterior (% de los que muestran versión)
- 75 a 80 %
- 80 a 85 %
- 85 a 90 %
- 90 a 95 %
- 95 a 100 %
- Sin datos
- Mundo: 73,5 %
Pasá el mouse o tocá un país para ver el detalle. Con teclado: Tab hasta el mapa, flechas para cambiar de país y Enter para abrir la ficha.
Venezuela
- Sin soporte oficial
- 99 %
- Servicios expuestos
- 1.059
- Aviso del CERT
- Sin aviso publicado
1.059 de 1.073 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio de VenCERT no respondió.
Fuentes: Mallory
Paraguay
- Sin soporte oficial
- 97 %
- Servicios expuestos
- 1.277
- Aviso del CERT
- CERT-PY,
1.277 de 1.321 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio del CERT-PY rechazaba conexiones a las 00:46 UTC del 22/10.
Ecuador
- Sin soporte oficial
- 96 %
- Servicios expuestos
- 1.950
- Aviso del CERT
- EcuCERT (alerta AL-2026-056),
1.950 de 2.039 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory.
Bolivia
- Sin soporte oficial
- 95 %
- Servicios expuestos
- 1.647
- Aviso del CERT
- Centro de Gestión de Incidentes Informáticos (CGII),
1.647 de 1.737 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El CGII publicó su alerta a las 08:58 de Bolivia, antes del parche.
Argentina
- Sin soporte oficial
- 90 %
- Servicios expuestos
- 21.134
- Aviso del CERT
- Sin aviso publicado
21.134 de 23.446 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. CERT.ar no publicó aviso.
Fuentes: Mallory
Perú
- Sin soporte oficial
- 81 %
- Servicios expuestos
- 3.091
- Aviso del CERT
- Sin aviso publicado
3.091 de 3.796 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. La PCM no publicó aviso.
Fuentes: Mallory
México
- Sin soporte oficial
- 79 %
- Servicios expuestos
- 23.656
- Aviso del CERT
- Sin aviso publicado
23.656 de 29.996 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El CERT-MX no publicó aviso.
Fuentes: Mallory
Brasil
- Sin soporte oficial
- 78 %
- Servicios expuestos
- 43.054
- Aviso del CERT
- CTIR Gov (Recomendación Técnica 19/2026),
Anatel cortó el acceso externo a su sistema SEI y la Justicia Federal de la 4.ª Región hizo lo mismo con sus plataformas desde las 11:00 de Brasilia (14:00 UTC), como medida preventiva y sin intrusiones confirmadas. La recomendación del CTIR Gov es de acceso restringido; CERT.br no publicó aviso.
Colombia
- Sin soporte oficial
- 77 %
- Servicios expuestos
- 4.419
- Aviso del CERT
- ColCERT (alerta AL-20261021-123),
ColCERT contó 8.699 servicios con PHP expuestos en el país, el 88 % en redes de proveedores de internet, y MuchoHacker.LOL halló unos 170 servidores .gov.co con PHP: en una muestra no aleatoria de 19, 18 usaban ramas sin soporte.
Fuentes: Mallory, ColCERT, MuchoHacker.LOL, Impacto TIC
Chile
- Sin soporte oficial
- 76 %
- Servicios expuestos
- 4.546
- Aviso del CERT
- Sin aviso publicado
4.546 de 5.963 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio del CSIRT de Gobierno rechazó las consultas (error 403).
Fuentes: Mallory
Costa Rica
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- MICITT y CSIRT-CR,
El MICITT pidió a todas las instituciones públicas actualizar PHP; el aviso no está publicado en línea y lo informó Delfino.cr. Mallory no publica porcentaje: solo 308 servicios muestran su versión de PHP (su mínimo es 1.000).
Fuentes: Mallory, Delfino.cr
Cuba
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 2 servicios muestran su versión de PHP (su mínimo es 1.000).
Fuentes: Mallory
El Salvador
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 37 servicios muestran su versión de PHP (su mínimo es 1.000).
Fuentes: Mallory
Guatemala
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 104 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CSIRT-GT no respondió.
Fuentes: Mallory
Honduras
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 82 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CERT de Honduras no respondió.
Fuentes: Mallory
Nicaragua
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 63 servicios muestran su versión de PHP (su mínimo es 1.000).
Fuentes: Mallory
Panamá
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 74 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CSIRT Panamá no respondió.
Fuentes: Mallory
Puerto Rico
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 62 servicios muestran su versión de PHP (su mínimo es 1.000).
Fuentes: Mallory
República Dominicana
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 255 servicios muestran su versión de PHP (su mínimo es 1.000). El CNCS no publicó aviso.
Fuentes: Mallory
Uruguay
- Sin soporte oficial
- Sin datos
- Servicios expuestos
- Sin datos
- Aviso del CERT
- Sin aviso publicado
Mallory no publica porcentaje: solo 189 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio de CERTuy estaba en mantenimiento (error 503).
Fuentes: Mallory
Fuente de la métrica: Mallory. Medición: 2026-10-21 16:04 a 16:22 UTC.Corte: . Referencia mundial: 73,5 %.Países en gris: sin datos.
| País | Sin soporte oficial | Servicios | Aviso del CERT | Incidentes | Detalle y fuentes |
|---|---|---|---|---|---|
| Venezuela | 99 % | 1.059 | Sin aviso | Ninguno informado | 1.059 de 1.073 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio de VenCERT no respondió. |
| Paraguay | 97 % | 1.277 | CERT-PY, 21 oct 2026 | Ninguno informado | 1.277 de 1.321 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio del CERT-PY rechazaba conexiones a las 00:46 UTC del 22/10. |
| Ecuador | 96 % | 1.950 | EcuCERT (alerta AL-2026-056), 21 oct 2026 | Ninguno informado | 1.950 de 2.039 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. |
| Bolivia | 95 % | 1.647 | Centro de Gestión de Incidentes Informáticos (CGII), 21 oct 2026, 12:58 UTC | Ninguno informado | 1.647 de 1.737 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El CGII publicó su alerta a las 08:58 de Bolivia, antes del parche. |
| Argentina | 90 % | 21.134 | Sin aviso | Ninguno informado | 21.134 de 23.446 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. CERT.ar no publicó aviso. |
| Perú | 81 % | 3.091 | Sin aviso | Ninguno informado | 3.091 de 3.796 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. La PCM no publicó aviso. |
| México | 79 % | 23.656 | Sin aviso | Ninguno informado | 23.656 de 29.996 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El CERT-MX no publicó aviso. |
| Brasil | 78 % | 43.054 | CTIR Gov (Recomendación Técnica 19/2026), 21 oct 2026, 15:28 UTC | Ninguno informado | Anatel cortó el acceso externo a su sistema SEI y la Justicia Federal de la 4.ª Región hizo lo mismo con sus plataformas desde las 11:00 de Brasilia (14:00 UTC), como medida preventiva y sin intrusiones confirmadas. La recomendación del CTIR Gov es de acceso restringido; CERT.br no publicó aviso. |
| Colombia | 77 % | 4.419 | ColCERT (alerta AL-20261021-123), 21 oct 2026 | Ninguno informado | ColCERT contó 8.699 servicios con PHP expuestos en el país, el 88 % en redes de proveedores de internet, y MuchoHacker.LOL halló unos 170 servidores .gov.co con PHP: en una muestra no aleatoria de 19, 18 usaban ramas sin soporte. |
| Chile | 76 % | 4.546 | Sin aviso | Ninguno informado | 4.546 de 5.963 servicios que muestran versión usan PHP 8.1 o anterior, según Mallory. El sitio del CSIRT de Gobierno rechazó las consultas (error 403). |
| Costa Rica | Sin datos | Sin datos | MICITT y CSIRT-CR, 20 oct 2026 | Ninguno informado | El MICITT pidió a todas las instituciones públicas actualizar PHP; el aviso no está publicado en línea y lo informó Delfino.cr. Mallory no publica porcentaje: solo 308 servicios muestran su versión de PHP (su mínimo es 1.000). |
| Cuba | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 2 servicios muestran su versión de PHP (su mínimo es 1.000). |
| El Salvador | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 37 servicios muestran su versión de PHP (su mínimo es 1.000). |
| Guatemala | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 104 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CSIRT-GT no respondió. |
| Honduras | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 82 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CERT de Honduras no respondió. |
| Nicaragua | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 63 servicios muestran su versión de PHP (su mínimo es 1.000). |
| Panamá | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 74 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio del CSIRT Panamá no respondió. |
| Puerto Rico | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 62 servicios muestran su versión de PHP (su mínimo es 1.000). |
| República Dominicana | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 255 servicios muestran su versión de PHP (su mínimo es 1.000). El CNCS no publicó aviso. |
| Uruguay | Sin datos | Sin datos | Sin aviso | Ninguno informado | Mallory no publica porcentaje: solo 189 servicios muestran su versión de PHP (su mínimo es 1.000). El sitio de CERTuy estaba en mantenimiento (error 503). |
El medio colombiano MuchoHacker.LOL encontró unos 170 servidores con dominios .gov.co que anuncian PHP. En una muestra de 19, no aleatoria, 18 usaban ramas sin soporte y el único en la 8.2 no tenía el parche.
El Equipo de Respuesta a Emergencias Cibernéticas de Colombia (ColCERT) publicó una alerta crítica y el de Paraguay, CERT-PY, un aviso. A las 23:30 UTC, LatamByte no encontró avisos de CERT.br ni del CERT de México, y los sitios de CSIRT de Chile y CERT.uy no respondieron. No hubo reportes públicos de ataques en la región.
Europa apagó sitios por precaución. En Países Bajos salieron de línea DigiD, la identidad digitalConjunto de datos y credenciales que permiten a una persona demostrar quién es en servicios en línea, por ejemplo para iniciar sesión, consultar registros o hacer trámites con validez ante un organismo. del Estado, el portal MijnOverheid y las webs del Parlamento y del propio centro de ciberseguridad, que volvieron entre las 17:18 y las 19:58 UTC, según Hart van Nederland. En Finlandia, el centro de informática estatal Valtori empezó a cortar servicios cerca de las 10:00 UTC, informó Yle. En ambos países, las autoridades dijeron no tener señales de explotación.
La IA encontró las fallas y la filtración adelantó el reloj
Calif, con un modelo de OpenAI, y Wiz, con modelos de Google y OpenAI, hallaron las fallas por separado en agosto. Según SecurityWeek, Calif dice que un primer error se había detectado en 2020 y otra vez en 2024, pero no se corrigió porque nadie había probado que fuera explotable.
"Esto cambia la economía tanto del hallazgo como de la explotación", escribieron los investigadores de Wiz, citados por CyberScoop. OpenAI sostuvo que la IA encontró las fallas antes que los atacantes y abrió una "ventana del defensor". Esa ventana se achicó cuando los identificadores se filtraron el martes y circuló un video de la demostración, lo que obligó a adelantar el parche un día. Kelly Shortridge, de Fastly, calcula que la explotación masiva suele llegar "de horas a unos pocos días" después.
Seis conclusiones a las 23:45 UTC
Primera. Los ataques empezaron, pero ningún reporte público muestra un servidor comprometido. Que el primer intento documentado fallara y que las pruebas públicas no salteen la protección de memoria indica que explotar las fallas no es trivial en todas las configuraciones. Puede cambiar en horas.
Segunda. No se sabe cuántos servidores ya se actualizaron. El único conteo público ve un 0,05 % y no detecta los arreglos de las distribuciones, así que el tamaño real del problema sigue siendo una estimación.
Tercera. El riesgo se concentra en las ramas viejas, y Latinoamérica tiene más que el promedio mundial. Con nueve de cada diez servidores argentinos fuera de soporte, la solución depende de los proveedores, no del parche de PHP.
Cuarta. Lo que hay que hacer depende de la rama. En la 8.2 a la 8.5, instalar 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o el paquete de la distribución, reiniciar Apache o PHP-FPM y comprobar la versión en una página del sitio, no en la línea de comandos, como indica Sansec. En la 8.1 o anteriores, conseguir el arreglo de la distribución o de soporte extendido, y si no existe, migrar o desconectar. En alojamiento compartido, pedirle al proveedor la versión corregida y la confirmación de los CVE.
Quinta. Sin acceso al servidor, el sitio no se arregla desde adentro. Los modos de mantenimiento de WordPress o Magento no protegen, porque PHP procesa la petición antes que la aplicación, advierte Sansec. Un firewall de aplicaciones web reduce el riesgo, pero no reemplaza el parche.
Sexta. Actualizar no borra lo que pudo pasar antes. "Un parche cierra la brecha, pero no deshace una intrusión anterior", dijo el hacker ético Wouter van Dongen a Hart van Nederland. Una de las fallas, además, puede filtrar memoria con contraseñas y claves, según Sansec. Quien tuvo PHP expuesto desde el martes debe revisar si sus procesos lanzaron intérpretes de comandos o herramientas de descarga, como pide la CISA, y evaluar cambiar las claves del servidor.
Ficha técnica
- CVSS: 9,2 (CVSS 4.0) según PHP; Red Hat asigna 8,1 (CVSS 3.1) a la primera
- Estado: intentos reportados; sin intrusiones confirmadas; fuera del KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. a las 23:43 UTC
- Corregidas: 8.5.12, 8.4.27, 8.3.36 y 8.2.35; sin versión oficial para 8.1 y anteriores
- Exposición: 73,5 % en 8.1 o anterior; 90 % en Argentina (Mallory)
Ciberseguridad › Vulnerabilidades
Gobiernos alertan por dos fallas críticas en PHP y una firma de seguridad espera ataques masivos apenas salga el parche
Japón, Australia y la Unión Europea piden prepararse para el parche de este miércoles a las 14:00 UTC. Sansec pronostica ataques en minutos…
Ciberseguridad › Vulnerabilidades
PHP corrige dos fallas críticas de ejecución remota y ya hay intentos de ataque
Las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 salieron a las 13:34 UTC. Cloudflare y watchTowr reportan ataques, y las ramas 8.1 y…
Glosario
identidad digital
Conjunto de datos y credenciales que permiten a una persona demostrar quién es en servicios en línea, por ejemplo para iniciar sesión, consultar registros o hacer trámites con validez ante un organismo.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
VulnCheck
PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619 | Blog | VulnCheck
Two critical vulnerabilities in PHP, CVE-2026-109618 and CVE-2026-109619, allow for unauthenticated remote code execution.
SecurityWeek
PHP2Shell Patches Land as First Exploitation Attempts Hit Sensors
PHP has fixed the critical-severity PHP2Shell vulnerabilities as PoCs emerged and in-the-wild probing has commenced.
watchTowr
CVE-2026-109619: PHP Remote Code Execution Exploited
CVE-2026-109619: PHP Remote Code Execution lets attackers run code; update to PHP 8.5.12, 8.4.27, 8.3.36, or 8.2.35. Exploited in the wild per watchTowr.
Huntress
Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (CVE-2026-109618 & CVE-2026-109619) | Huntress
Two critical PHP RCEs, CVE-2026-109618 and CVE-2026-109619, leaked before the patch. Learn what's known, who's exposed, and how to prepare now.
Cybersecurity and Infrastructure Security Agency CISA
Critical Vulnerabilities in PHP Require Immediate Patching | CISA
Hart van Nederland
Cyberexperts: 'PHP-lek heeft ook na patch nog maanden gevolgen'
Steeds meer Nederlandse websites zijn offline door kwetsbaarheden in PHP. Ook MijnOverheid, de Tweede Kamer en systemen van onderwijsinstellingen zijn getroffen.
mallory.ai
PHP RCE in 8.5 and Earlier: CVE-2026-109618 and CVE-2026-109619
PHP patches two critical remote code execution (RCE) flaws on October 21, but only for 8.2 and later. About 884,000 internet-facing PHP hosts get no fix.
CloudLinux
PHP CVE-2026-109618 and CVE-2026-109619: CloudLinux Package Status and Imunify360 Protection
📋 TL;DR, last updated 21 October 2026, 23:00 UTC PHP released fixes for both critical vulnerabilities (CVSS v4.0 9.2): 8.5.12, 8.4.27, 8.3.36, and 8.2.35. Update to the version for your branch.…
muchohacker.lol
170 servidores del Estado colombiano usan PHP viejo y sin el parche de hoy – MuchoHacker.LOL
ColCERT
COLCERT AL – 20261021 - 123 Alerta crítica: PHP - Ejecución remota de código sin autenticación - COLCERT AL – 20261021 - 123 Alerta crítica: PHP - Ejecución remota de código sin autenticación
cert.gov.py
Vulnerabilidades en productos PHP – Actualización – CERT-PY
News
Finland temporarily shuts down government websites as a precaution for critical vulnerabilities
The move is due to vulnerabilities found in widely used PHP software, which acts as the primary back-end backbone of the web.
CyberScoop
PHP releases emergency fixes for 2 critical vulnerabilities
The PHP project is issuing emergency fixes for two critical "php2shell" RCE vulnerabilities (CVSS 9.2) as early attacks and exploit chains emerge online.
Sansec
Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619
PHP fixes two critical vulnerabilities on October 21 at 14:00 UTC. They affect all web servers running PHP 5.4 or later. You need to fix them at the infrastr...
CGII
CGII
CTIR Gov (Recomendación Técnica 19/2026)
Aviso de CTIR Gov (Recomendación Técnica 19/2026)
Canaltech
Canaltech
Antihype
Antihype
Impacto TIC
Impacto TIC
Delfino.cr
Delfino.cr
EcuCERT (alerta AL-2026-056)
Aviso de EcuCERT (alerta AL-2026-056)
EcuCERT
EcuCERT
Contexto (2 términos)
- identidad digital
- Conjunto de datos y credenciales que permiten a una persona demostrar quién es en servicios en línea, por ejemplo para iniciar sesión, consultar registros o hacer trámites con validez ante un organismo.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-109618CVSS 9.2 · Crítica
- CVE-2026-109619CVSS 9.2 · Crítica
Fuentes
- Known Exploited Vulnerabilities Catalog (CISA, 2026-10-21)
- Critical Vulnerabilities in PHP Require Immediate Patching (CISA, 2026-10-21)
- PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619 (VulnCheck, 2026-10-21)
- PHP2Shell Patches Land as First Exploitation Attempts Hit Sensors (SecurityWeek, 2026-10-21)
- CVE-2026-109619: PHP Remote Code Execution Exploited (watchTowr, 2026-10-21)
- Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (Huntress, 2026-10-21)
- Liveblog: websites overheid en MijnOverheid offline door PHP-kwetsbaarheden (Hart van Nederland, 2026-10-21)
- Finland temporarily shuts down government websites as a precaution for critical vulnerabilities (Yle, 2026-10-21)
- PHP Remote Code Execution (RCE): 884K Hosts Get No Fix (Mallory, 2026-10-21)
- PHP CVE-2026-109618 and CVE-2026-109619: Imunify360 Ruleset 8.83 Blocks the Public Exploit Shape (CloudLinux, 2026-10-21)
- 170 servidores del Estado colombiano usan PHP viejo y sin el parche de hoy (MuchoHacker.LOL, 2026-10-21)
- Alerta crítica: PHP - Ejecución remota de código sin autenticación (ColCERT, 2026-10-21)
- Vulnerabilidades en productos PHP - Actualización (CERT-PY, 2026-10-21)
- PHP releases emergency fixes for 2 critical vulnerabilities (CyberScoop, 2026-10-21)
- PHP2Shell: Critical PHP RCE (CVE-2026-109618, CVE-2026-109619) (Sansec, 2026-10-21)