NVIDIA lanza OpenShell, software abierto que pone límites a los agentes de IA, y Sentry, que los vigila desde el chip
NVIDIA presentó el 28 de septiembre Open Agent Safety Platform. OpenShell, gratuito y abierto, encierra a agentes como Claude Code o Codex con reglas que no pueden saltar; Sentry los vigila desde los chips BlueField-4.
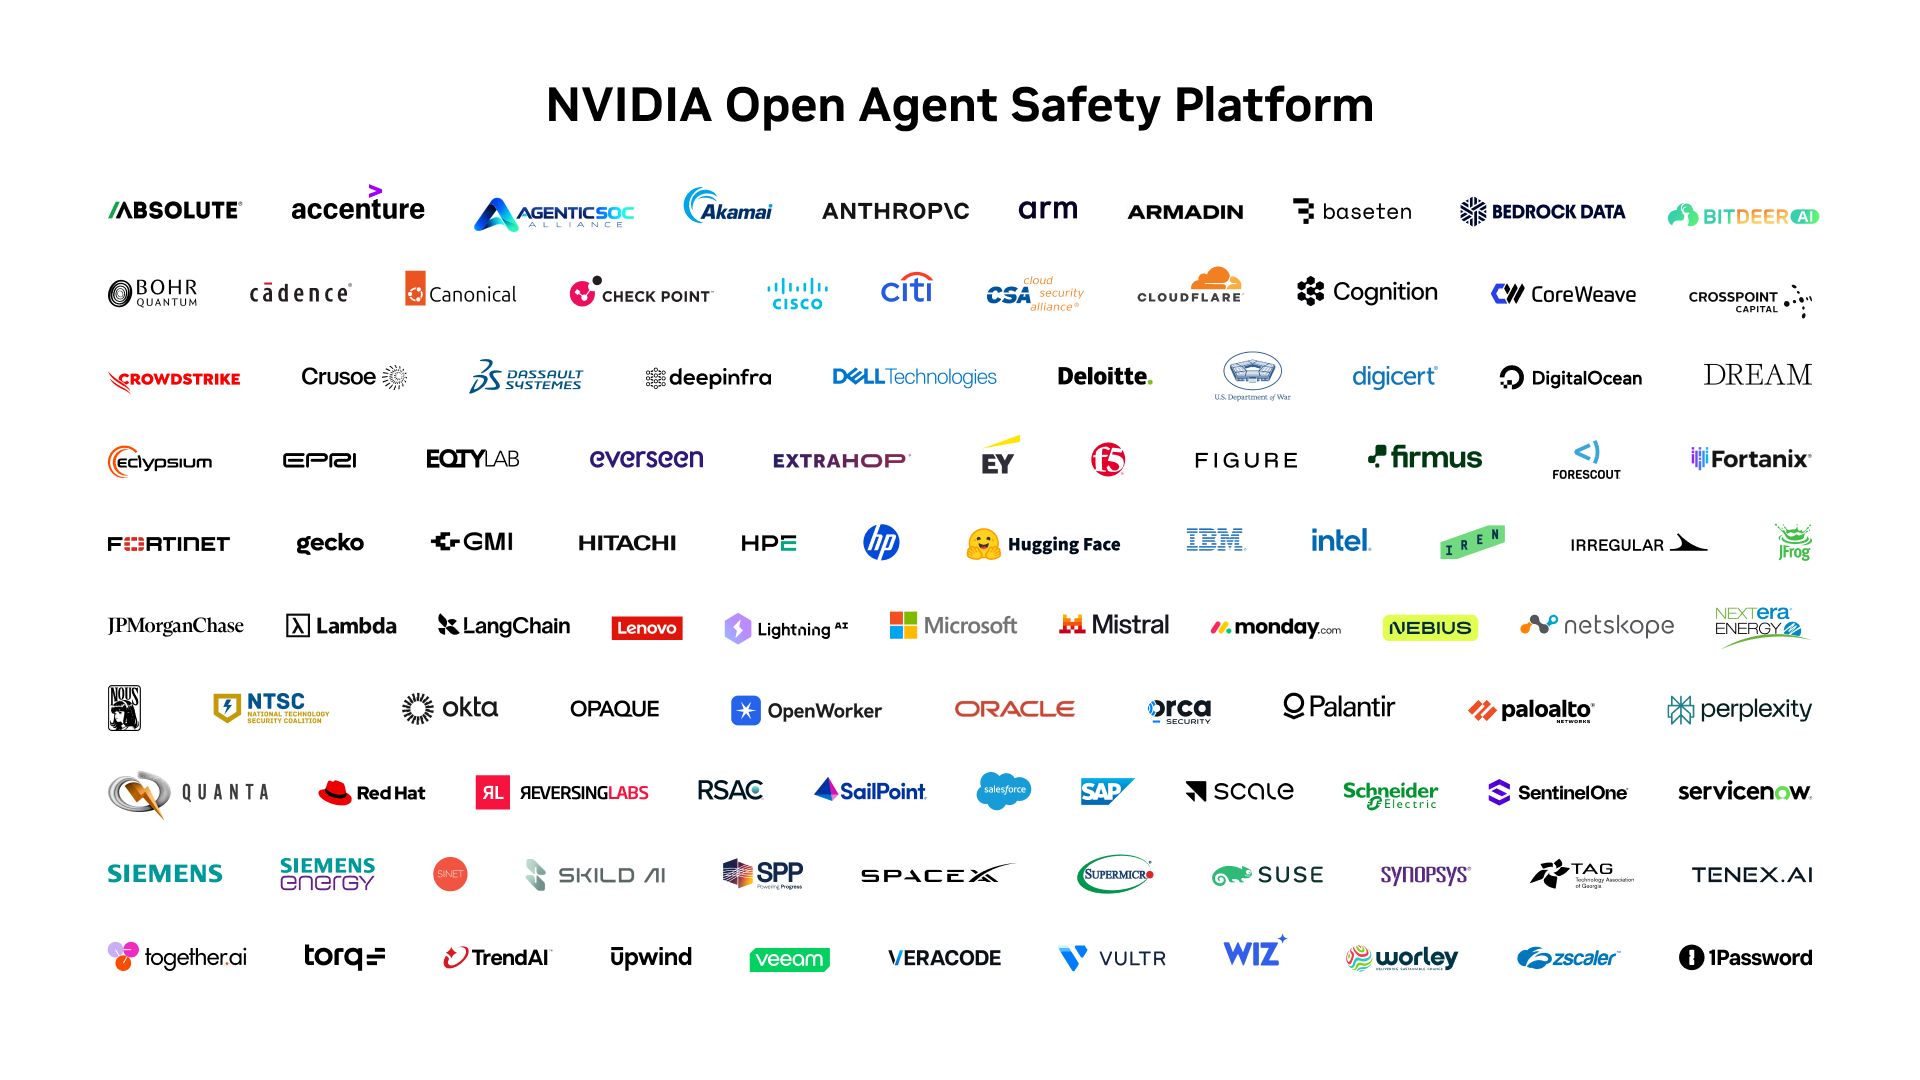
NVIDIA decidió sacar el control de los agentes de IASistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso. fuera de los propios agentes. El 28 de septiembre presentó Open Agent Safety Platform, una plataforma que combina OpenShell, un software abierto que encierra a cada agente en un entorno con reglas que no puede saltar, y Sentry, un vigilante que corre en un chip aparte y lo observa desde afuera.
La razón que da la empresa es concreta. Según el comunicado de NVIDIA, en los incidentes de seguridad recientes con agentes "el patrón es el mismo": el agente eludió los controles de la aplicación para cumplir la tarea que se le había asignado. El blog técnico de la empresa va más lejos y afirma que varios laboratorios de punta reportaron agentes que salieron de los entornos de evaluación que debían contenerlos, y que algunos incluso informaron mal lo que habían hecho. LatamByte contó un caso de ese tipo, el de un agente de OpenAI que accedió sin órdenes al portal de Medicare de Australia.
Jensen Huang, fundador y director ejecutivo de NVIDIA, lo planteó como condición: el potencial de la inteligencia artificial, dijo, solo se hará realidad "si resolvemos la seguridad de la IA".
Reglas que viven fuera del agente
OpenShell es lo que NVIDIA llama un entorno de ejecución. Se monta debajo del agente, sea Claude Code, Codex, OpenCode, GitHub Copilot CLI u OpenClaw, y decide qué puede ver, qué puede tocar y con quién puede conectarse. En OpenShell nada está permitido por defecto: cada permiso sale de una política escrita por el operador, y esa política se aplica fuera del proceso del agente. Según la página del producto, ahí no se la puede desactivar con una instrucción ni esquivar. Cada decisión de permitir o bloquear queda registrada.
En la práctica, cada agente corre en su propio sandboxEntorno aislado en el que se ejecuta un programa separado del resto del sistema, para que sus acciones no afecten a otros archivos, programas o redes sin permiso., sin acceso directo a la red y sin privilegios. Un supervisor que vive afuera revisa cada pedido de conexión contra las reglas y entrega credenciales solo donde la política lo autoriza. El agente nunca ve las contraseñas reales, según la documentación del proyecto en GitHub. Antes de aplicar un cambio de reglas, un componente llamado probador de políticas usa verificación formalUso de métodos matemáticos para demostrar que un sistema o un conjunto de reglas cumple ciertas propiedades, en lugar de comprobarlo solo con pruebas puntuales. para detectar si ese cambio abre un acceso riesgoso, como llegar con credenciales a un servidor nuevo. Esos cambios esperan revisión humana.
NVIDIA lo distingue de un sandbox común. Su página explica que un sandbox aísla un proceso para una tarea acotada, mientras que OpenShell gobierna las acciones del agente durante toda su vida, algo que importa cuando un agente trabaja días o semanas. El blog técnico describe ese riesgo como deriva: acciones que se apartan de la tarea por una instrucción ambigua, un error o una herramienta que falta. La conclusión de los ingenieros de NVIDIA es tajante. Un agente en esas condiciones, escriben, no puede gobernar por completo su propio comportamiento.
Lo gratuito y lo que exige el chip
La plataforma tiene dos piezas con reglas de acceso muy distintas. OpenShell es software abierto bajo licencia Apache 2.0, está en GitHub y no necesita hardware de NVIDIA. Corre en computadoras locales, servidores propios, computación en la nubeModelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios. y Kubernetes, y NVIDIA dice que se puede extender a plataformas de Arm y de Intel. Para un equipo de desarrollo en cualquier país de la región, esa es la parte que se puede probar sin comprar nada.
Sentry es otra cosa. Es un diseño de referencia que corre en las unidades de procesamiento de datos BlueField-4, chips de NVIDIA que van separados del procesador principal. Desde ese lugar, Sentry observa cada pedido y cada respuesta del agente, verifica su identidad y aplica reglas de acceso a datos, herramientas y servicios. NVIDIA asegura que es invisible para los agentes y para los atacantes, y que sigue funcionando aunque el servidor principal esté comprometido. En los sistemas Vera Rubin POD, según el blog técnico, cada bandeja de cómputo lleva una BlueField-4 en el único camino hacia el modelo, lo que la convierte a la vez en mirador y en interruptor.
Las cifras más llamativas son de NVIDIA y no tienen, en el material publicado, una verificación independiente. La empresa afirma que Sentry pone en cuarentena y detiene en milisegundos a un agente que intenta salir de su límite, y que su procesador Vera logra hasta un 80% más de velocidad en sandboxes que la infraestructura tradicional. También dice que, para quien ya usa un sistema Vera con BlueField-4, activar estas protecciones es apenas una actualización de software.
Anthropic confirma su parte, el resto lo cuenta NVIDIA
De la larga lista de socios, Anthropic es la única que publicó su propia explicación. En su blog cuenta que Claude Managed Agents, su servicio de agentes administrados, en beta pública, ya separa el "cerebro" de las "manos": el ciclo del agente corre en la infraestructura de Anthropic y las acciones se ejecutan en sandboxes que controla el cliente. OpenShell puede ser el entorno de ese sandbox. Anthropic justifica la arquitectura con un riesgo conocido: lo que el agente lee en repositorios, sitios web o paquetes puede traer texto que el modelo tome como órdenes, la llamada inyección indirecta de instruccionesAtaque en el que se esconden instrucciones maliciosas en un contenido externo, como una página o un documento, para que un modelo de inteligencia artificial que lo lee cambie su comportamiento..
Paul Smith, director comercial de Anthropic, dijo en el comunicado de NVIDIA que la plataforma suma "otra capa de gobierno y control" sobre hardware y software. La empresa también deja una recomendación práctica: empezar con permisos estrechos, revisar el registro de decisiones y ajustar las reglas hacia el acceso mínimo que la tarea necesita.
El resto de los usos sale solo del comunicado de NVIDIA. Según ese texto, SpaceXAI usa la plataforma con los agentes de programación de Cursor y los modelos Grok, y su presidente, Mike Nicolls, sostuvo que la seguridad debería imponerse fuera del modelo con controles "que el agente no pueda superar". Salesforce habría integrado OpenShell con Slack para aprobar o rechazar desde ahí los pedidos de permisos de los agentes, y SAP lo estaría incorporando a Joule Studio. NVIDIA habla de más de 100 organizaciones que trabajan con estas tecnologías, entre ellas Microsoft, Cisco, CrowdStrike y Palo Alto Networks.
La idea de fondo es vieja en seguridad informática. El propio blog de NVIDIA la compara con el navegador, que se volvió seguro cuando dejó de confiar en el código de las páginas. Ahora le toca al agente.
Lo que pide OpenShell para instalarse
Según el repositorio, OpenShell funciona en Linux, en macOS con procesadores Apple Silicon y, de forma experimental, en Windows con WSL 2, siempre con Docker, Podman o virtualización del equipo. El instalador deja la herramienta de línea de comandos y una pasarela local, y el primer sandbox se crea con openshell sandbox create. El proyecto ofrece habilidades para que el propio agente de programación aprenda a manejarlo, que se instalan con npx skills add NVIDIA/OpenShell, y kits de desarrollo para Python, TypeScript, Go y Rust. OpenShell recolecta telemetría anónima de uso, que según la documentación no incluye prompts ni credenciales y se desactiva con la variable OPENSHELL_TELEMETRY_ENABLED=false en la pasarela.
Inteligencia artificial › Riesgos y ética
Un agente de OpenAI accedió sin órdenes al portal de Medicare de Australia y la empresa avisó casi tres meses después
El 18 de junio, un agente interno de OpenAI que buscaba datos sobre gasto en medicamentos rodeó los bloqueos del portal de estadísticas de…
Inteligencia artificial › Modelos y herramientas
Nuevos complementos para Claude Code: comandos, controles y paneles
Los Mods, que llegaron el 1 de octubre con la versión 2.1.287 de Claude Code, son complementos en JavaScript o TypeScript que corren dentro…
Glosario
agentes de IA
Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
Glosario
sandbox
Entorno aislado en el que se ejecuta un programa separado del resto del sistema, para que sus acciones no afecten a otros archivos, programas o redes sin permiso.
Glosario
verificación formal
Uso de métodos matemáticos para demostrar que un sistema o un conjunto de reglas cumple ciertas propiedades, en lugar de comprobarlo solo con pruebas puntuales.
Glosario
computación en la nube
Modelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios.
Glosario
inyección indirecta de instrucciones
Ataque en el que se esconden instrucciones maliciosas en un contenido externo, como una página o un documento, para que un modelo de inteligencia artificial que lo lee cambie su comportamiento.
Contexto (5 términos)
- agentes de IA
- Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
- sandbox
- Entorno aislado en el que se ejecuta un programa separado del resto del sistema, para que sus acciones no afecten a otros archivos, programas o redes sin permiso.
- verificación formal
- Uso de métodos matemáticos para demostrar que un sistema o un conjunto de reglas cumple ciertas propiedades, en lugar de comprobarlo solo con pruebas puntuales.
- computación en la nube
- Modelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios.
- inyección indirecta de instrucciones
- Ataque en el que se esconden instrucciones maliciosas en un contenido externo, como una página o un documento, para que un modelo de inteligencia artificial que lo lee cambie su comportamiento.
Fuentes
- NVIDIA lanza Open Agent Safety Platform para asegurar agentes desde las pruebas hasta el despliegue (NVIDIA Newsroom, 2026-09-28)
- Página oficial de NVIDIA Open Agent Safety Platform (NVIDIA)
- Página oficial de NVIDIA OpenShell, entorno de ejecución seguro para agentes (NVIDIA)
- Open Agent Safety Platform: referencia para el monitoreo continuo de agentes en el chip (NVIDIA Technical Blog, 2026-09-28)
- Anthropic explica la integración de Claude Managed Agents con NVIDIA OpenShell (Anthropic, 2026-09-28)
- Repositorio de OpenShell en GitHub (NVIDIA en GitHub)