CiberseguridadVulnerabilidades
PHP corrige dos fallas críticas de ejecución remota y ya hay intentos de ataque
Las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 salieron a las 13:34 UTC. Cloudflare y watchTowr reportan ataques, y las ramas 8.1 y anteriores dependen de arreglos de las distribuciones.
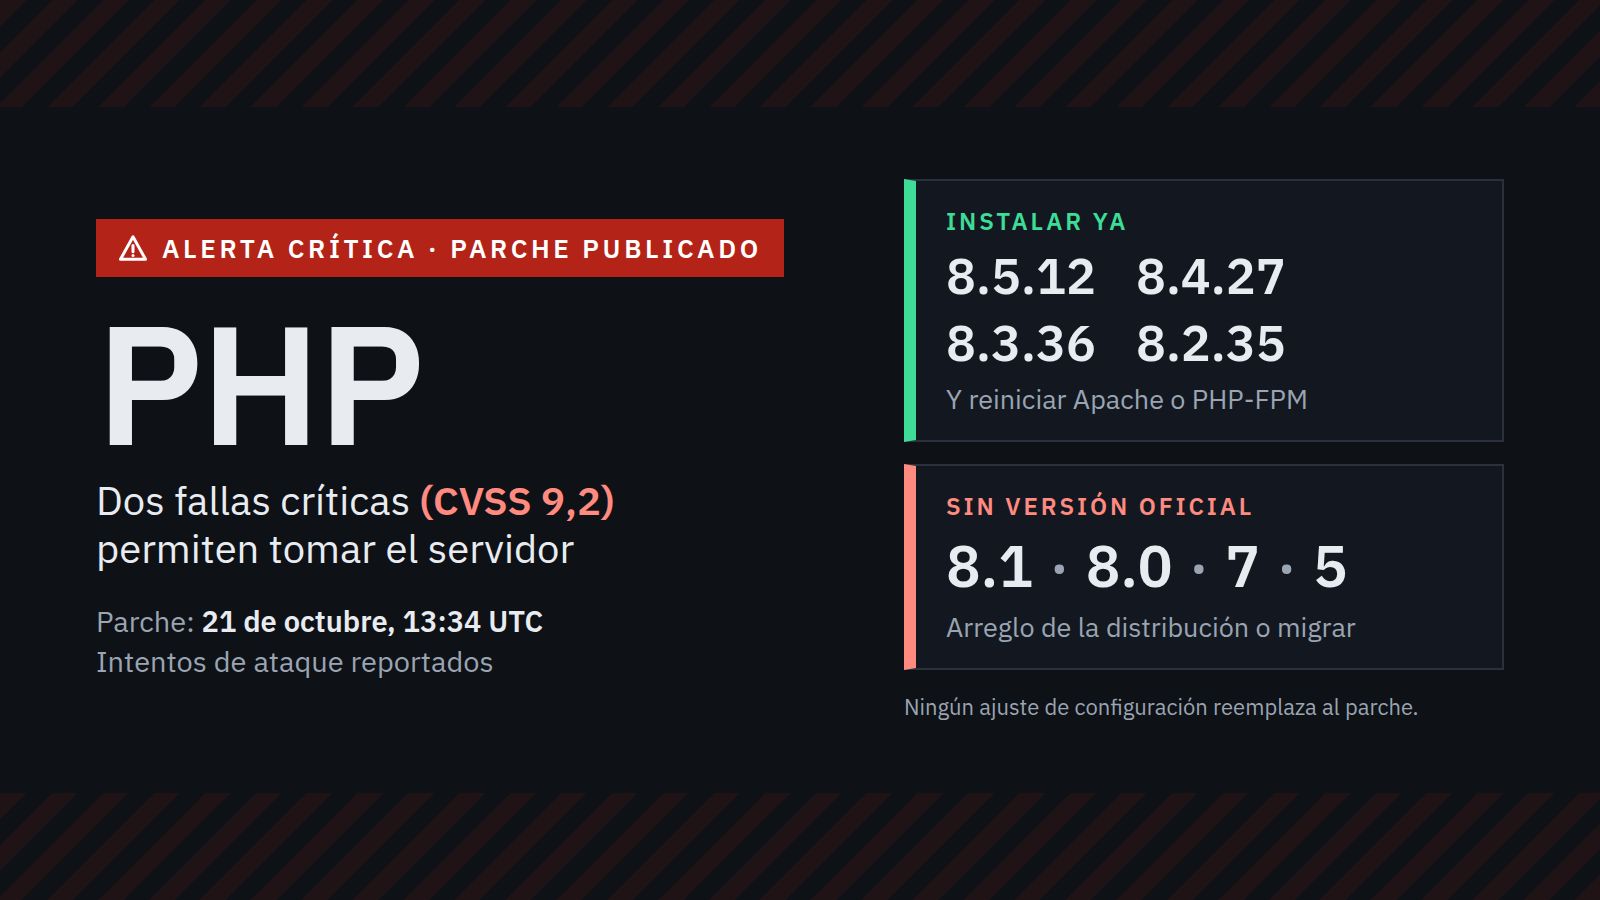
PHP publicó este miércoles 21 de octubre las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, que corrigen dos fallas críticas que permiten tomar el control de un servidor web sin usuario ni contraseña. El parche salió a las 13:34 UTC, casi media hora antes de lo anunciado, según los avisos en GitHub. Eran las 10:34 en Buenos Aires, San Pablo y Santiago, las 9:34 en Caracas, las 8:34 en Bogotá y Lima, y las 7:34 en Ciudad de México. El equipo de PHP pide actualizar de inmediato y aclara que ningún ajuste de configuración reemplaza al parche.
Los datos de las fallas, CVE-2026-109618 y CVE-2026-109619, se habían filtrado el martes, como contó LatamByte. Ahora el aviso de seguridad de PHP confirma los dos identificadores, el puntaje de 9,2 sobre 10 y que el ataque puede ejecutar código a distancia sin autenticarse.
El error está en PHP, no en el sitio
Las dos fallas viven en el núcleo de PHP, el programa que interpreta el código de sitios hechos con WordPress, Drupal o Joomla, así que alcanzan a cualquier sitio con una versión vulnerable. La primera aparece cuando PHP se queda sin memoria en medio de una petición y deja datos internos a medio armar. La segunda deja restos de una visita anterior en memoria ya liberada, y la siguiente puede tropezar con ellos.
Uno de los caminos de ataque pasa por el registro del progreso de subidas de archivos, session.upload_progress, como sugería un rumor previo al parche. PHP ve el riesgo mayor en los servidores Apache con mod_php, donde demostró un ataque que arranca con una petición sin autenticar, antes de que corra el código del sitio. La segunda falla también se validó contra PHP-FPM, la configuración más común con Nginx.
Las encontró la empresa Wiz, junto con Calif y OpenAI, con ayuda de inteligencia artificial. Wiz dijo que tomó el control de WordPress, Drupal y Joomla sin credenciales y que el código vulnerable existe desde PHP 5.4, de 2012.
Intentos de ataque, sin intrusiones probadas
El estado hoy es de intentos reportados. Cloudflare protege por defecto a sus clientes desde las 03:02 UTC y vio tráfico de ataque que cambiaba para esquivar sus reglas. La empresa watchTowr las marca como explotadas según su red de señuelos, servidores falsos que atraen atacantes.
Otras fuentes ven menos. Patchstack recibió a las 07:34 UTC avisos de empresas de alojamiento sobre incidentes, pero a las 13:57 UTC su propia telemetría solo mostraba sondeos, sin pruebas de intrusiones. Huntress no detectó ataques en sus clientes hasta las 14:00 UTC. A las 14:04 UTC, las fallas no figuraban en el catálogo de fallas explotadas de la agencia de ciberseguridad de Estados Unidos (CISA). La diferencia está en qué cuenta cada uno. Una petición maliciosa es un intento, y hasta la tarde nadie mostró un servidor real tomado.
Desde la madrugada hay en GitHub al menos dos repositorios que dicen contener código de ataque, y CERT-EU confirmó que circulan pruebas iniciales. Tenable advirtió que no verificó que funcionen y que pueden esconder programas maliciosos.
La gravedad también tiene matices. Red Hat calificó la primera falla como "importante", un escalón debajo de crítica, porque en sus sistemas PHP corre con PHP-FPM y considera el ataque difícil en la práctica. Los avisos de PHP coinciden en que con FPM no se demostró un ataque completo de esa falla, pero sí de la segunda.
Las versiones viejas, con arreglos a medias
Las ramas 8.1 y anteriores siguen sin versión oficial, pero el equipo de PHP publicó arreglos mínimos en código fuente para 7.4, 8.0 y 8.1, pensados para quien compila por su cuenta. Para PHP 5 y las 7 anteriores a la 7.4 no hay nada.
Las distribuciones de Linux recibieron el parche por adelantado. Ubuntu ya corrigió sus versiones 22.04, que usa PHP 8.1, 24.04, 26.04 y 26.10, y Debian sus versiones 12 y 13. Red Hat no tenía paquetes corregidos a media tarde, y el repositorio Remi, muy usado en servidores Red Hat, AlmaLinux y Rocky, no tendrá actualizaciones hoy.
Esos arreglos importan en la región. Según el conteo de Mallory del martes, el 88 % de los servidores de Argentina que muestran su versión, unos 12.700, corre PHP 8.1 o anterior, igual que el 73 % en México y el 64 % en Brasil. A las 15:30 UTC, LatamByte no encontró avisos en los sitios de CERT.br, ColCERT, CERT.uy ni BA-CSIRT.
Actualizar primero lo expuesto
Quien administra un sitio tiene que instalar hoy PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, según su rama, empezando por los servidores expuestos a internet. En Debian 12 el paquete corregido es 8.2.35-1~deb12u1, en Debian 13 8.4.27-1~deb13u1, en Ubuntu 24.04 8.3.6-0ubuntu0.24.04.13 y en Ubuntu 22.04 8.1.2-1ubuntu2.28. Después hay que reiniciar Apache o PHP-FPM para que tome la versión nueva. En alojamiento compartido, hay que pedírselo al proveedor.
Si no se puede actualizar ya, PHP propone medidas que reducen el riesgo sin eliminarlo, como desactivar session.upload_progress.enabled, fijar memory_limit=-1, bajar post_max_size a 8 megabytes y, en PHP 8.5, poner fatal_error_backtraces=0, reiniciando todos los procesos. Si ni eso es posible, el Centro Nacional de Ciberseguridad del Reino Unido recomienda sacar el sistema de internet. Huntress sugiere vigilar si los procesos de PHP lanzan intérpretes de comandos o herramientas como curl y wget.
Sansec mantiene su pronóstico de explotación masiva. Cada hora sin parche juega para el atacante.
Ficha técnica
- CVE:
CVE-2026-109618(corrupción de memoria al agotarse la memoria) yCVE-2026-109619(estado global que sobrevive a la petición) - CVSS: 9,2 (CVSS 4.0), vector
CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N; Red Hat asigna 8,1 (CVSS 3.1) a la primera - CWE: CWE-416 (uso de memoria liberada), entre otras
- Versiones corregidas: 8.5.12, 8.4.27, 8.3.36 y 8.2.35
- Sin versión oficial: 8.1, 8.0, 7 y 5; arreglos mínimos en código fuente para 7.4, 8.0 y 8.1
- Afectadas: todas las anteriores a las corregidas; según Wiz, desde PHP 5.4
- Avisos: PHP
GHSA-w8hw-w9fx-j79wyGHSA-6wmf-4rv5-p3rp, CERT-EU 2026-018 (versión 1.1), UbuntuUSN-8948-1, DebianDSA-6574-1yDLA-4848-1 - Estado: intentos reportados (Cloudflare, watchTowr); sin alta en el catálogo KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. de CISA a las 14:04 UTC
- Publicación del parche: 21 de octubre de 2026, 13:34 UTC
Ciberseguridad › Vulnerabilidades
Gobiernos alertan por dos fallas críticas en PHP y una firma de seguridad espera ataques masivos apenas salga el parche
Japón, Australia y la Unión Europea piden prepararse para el parche de este miércoles a las 14:00 UTC. Sansec pronostica ataques en minutos…
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
GitHub
RCE via OOM corruption
## Summary PHP uses `longjmp()` for out-of-memory (OOM) errors to exit the current context and abort handling of the request. In some contexts, request memory is temporarily reachable before it ...
php.net
PHP: News Archive - 2026
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
wiz.io
PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet | Wiz Blog
Core PHP engine flaws enable remote code execution and Heartbleed-style memory disclosure across the web.
Cloudflare Blog
Cloudflare deploys protections against php2shell vulnerability
Cloudflare has deployed default web application firewall (WAF) protections for newly disclosed PHP vulnerabilities before public disclosure. The rules use request and response signals to stop exploit…
watchTowr
PHP Remote Code Execution FAQ: CVE-2026-109618 | watchTowr
CVE-2026-109618 FAQ: affected PHP versions, fixes and more - updated as details emerge.
Patchstack
Major security alert: PHP vulnerable to critical RCE, attacks ongoing - Patchstack
An attacker with valid UpdraftCentral dashboard keys is installing backdoors on connected WordPress sites. Delete your UpdraftCentral keys!
Huntress
Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (CVE-2026-109618 & CVE-2026-109619) | Huntress
Two critical PHP RCEs, CVE-2026-109618 and CVE-2026-109619, leaked before the patch. Learn what's known, who's exposed, and how to prepare now.
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
cert.europa.eu
Critical Vulnerabilities in PHP
Critical Vulnerabilities in PHP
Tenable®
php2shell (CVE-2026-109618, CVE-2026-109619): Critical PHP RCE FAQ | Tenable®
Two critical PHP vulnerabilities could lead to remote code execution. Patches are due October 21, 2026, with fixes expected only for supported PHP 8.x branches.
access.redhat.com
CVE-2026-109618 - Red Hat Customer Portal
CVE Details App
Ubuntu
USN-8948-1: PHP vulnerabilities | Ubuntu security notices | Ubuntu
Ubuntu is an open source software operating system that runs from the desktop, to the cloud, to all your internet connected things.
security-tracker.debian.org
CVE-2026-109618
mallory.ai
PHP RCE in 8.5 and Earlier: CVE-2026-109618 and CVE-2026-109619
PHP patches two critical remote code execution (RCE) flaws on October 21, but only for 8.2 and later. About 884,000 internet-facing PHP hosts get no fix.
National Cyber Security Centre
Critical security issue affecting PHP
Updated: The NCSC is encouraging UK organisations to take immediate action to mitigate a security issue affecting PHP (CVE-2026-109618 and CVE-2026-109619).
Sansec
Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619
PHP fixes two critical vulnerabilities on October 21 at 14:00 UTC. They affect all web servers running PHP 5.4 or later. You need to fix them at the infrastr...
Contexto (1 término)
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-109618CVSS 9.2 · Crítica
- CVE-2026-109619CVSS 9.2 · Crítica
Fuentes
- Security advisory: Critical remote code execution vulnerabilities, update now (PHP, 2026-10-21)
- RCE via OOM corruption (GHSA-w8hw-w9fx-j79w) (PHP en GitHub, 2026-10-21)
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (Wiz, 2026-10-21)
- Cloudflare deploys protections against php2shell vulnerability (Cloudflare, 2026-10-21)
- PHP RCE FAQ: PHP2Shell CVE-2026-109618 & CVE-2026-109619 (watchTowr, 2026-10-21)
- Major security alert: PHP vulnerable to critical RCE, attacks ongoing (Patchstack, 2026-10-21)
- Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (Huntress, 2026-10-21)
- Critical Vulnerabilities in PHP (2026-018) (CERT-EU, 2026-10-21)
- php2shell (CVE-2026-109618, CVE-2026-109619): Frequently Asked Questions (Tenable, 2026-10-21)
- CVE-2026-109618 (Red Hat, 2026-10-21)
- USN-8948-1: PHP vulnerabilities (Ubuntu, 2026-10-21)
- CVE-2026-109618 (Debian Security Tracker, 2026-10-21)
- PHP Remote Code Execution (RCE): 884K Hosts Get No Fix (Mallory, 2026-10-20)
- Critical security issue affecting PHP (NCSC (Reino Unido), 2026-10-21)
- Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619 (Sansec, 2026-10-21)