 BR
Presuntos hackers de Brasil vendían datos bancarios para estafas telefónicas
Los programas de los dos investigados, uno preso desde el 28 de octubre y el otro prófugo, sacaban saldos y nombres de gerentes de clientes de Santander y Safra en Brasil.
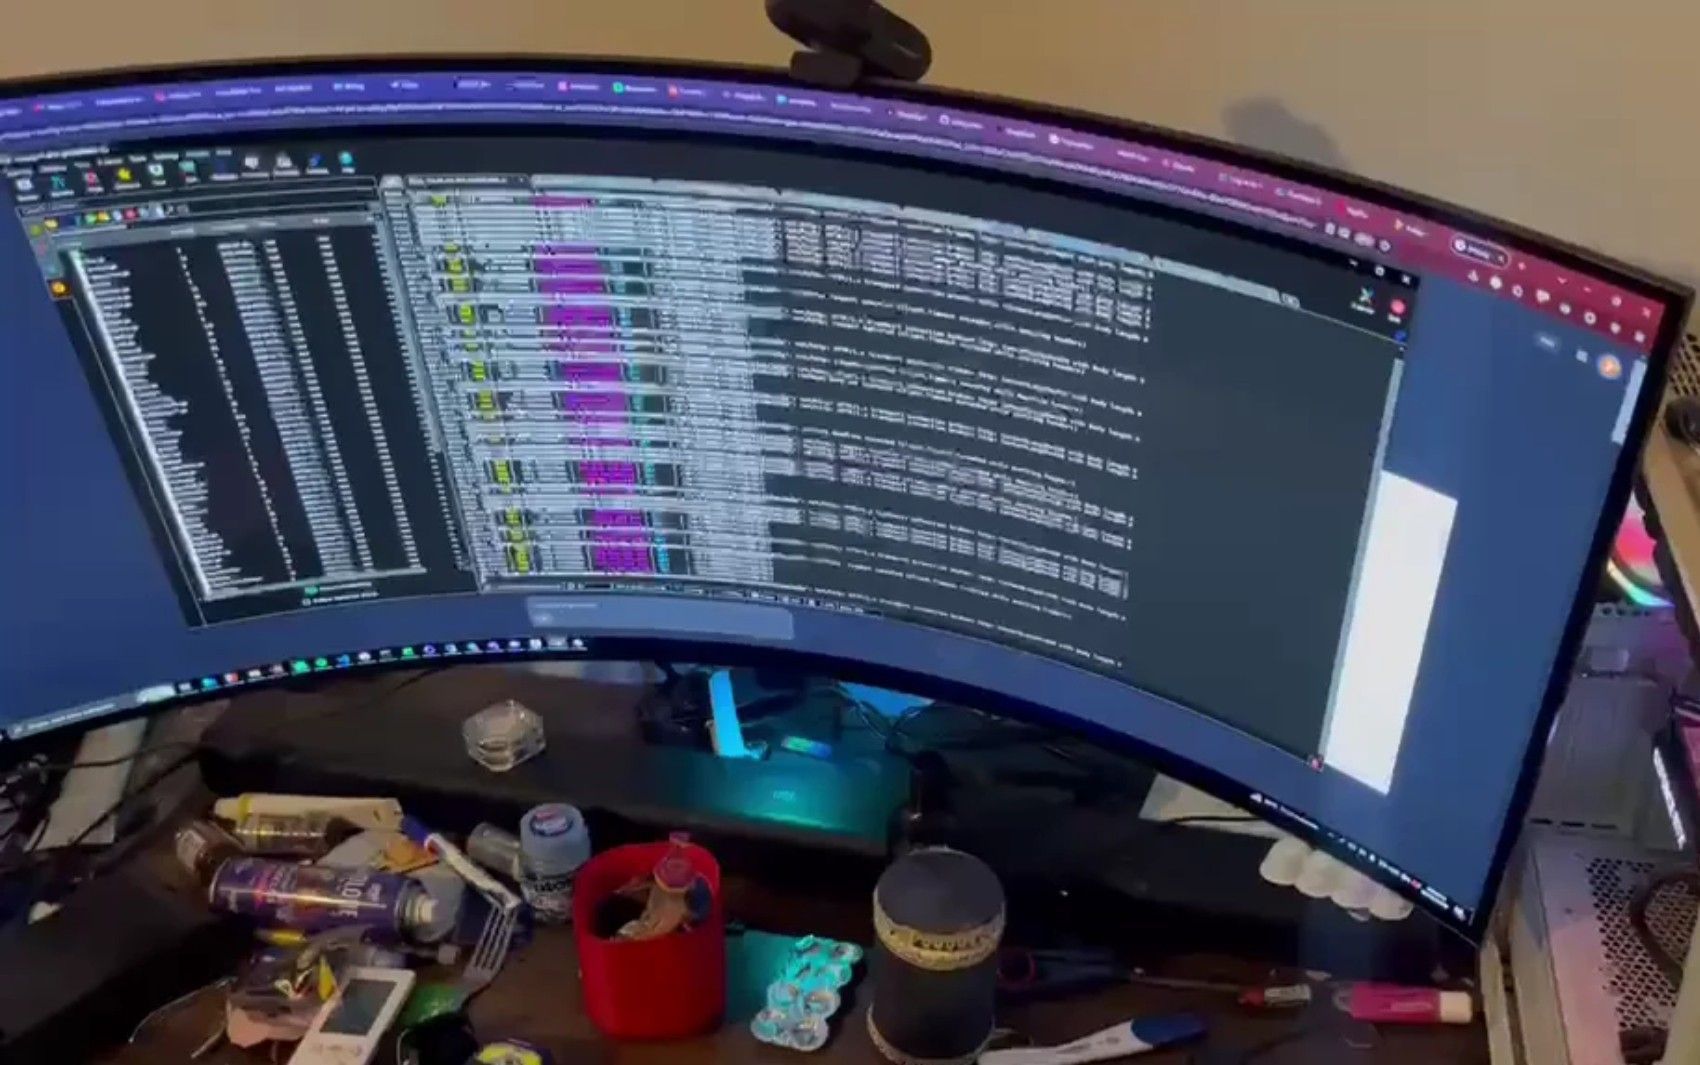
Los programas probaban tandas de 30.000 números de CPF, el registro fiscal de cada persona en Brasil, contra los sistemas de Santander y Safra para saber quién tenía cuenta en esos bancos. Así describió la Policía Civil de São Paulo el método de los dos presuntos hackers de la Operação Verifact, en el relato del caso que publicó G1 el 8 de noviembre. Los datos que extraían, del saldo al nombre del gerente, terminaban en manos de bandas que estafan por teléfono haciéndose pasar por el banco.
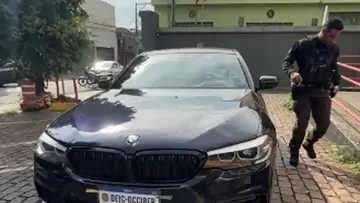
El operativo fue el 28 de octubre. Agentes de la Segunda Comisaría de Delitos Cibernéticos (2ª DCCiber), del Departamento Estatal de Investigaciones Criminales de São Paulo, allanaron casas en Ribeirão Preto, en el interior paulista, y en Três Corações, en Minas Gerais. En Ribeirão Preto detuvieron en flagrancia a un joven de 23 años que, según el delegado Maicon Richard de Moraes, dormía mientras su computadora atacaba a un banco. El otro investigado no estaba en su casa de Três Corações y figura como prófugo. G1 no logró ubicar a las defensas de ninguno de los dos.
Cincuenta mil direcciones para no ser vistos
La investigación empezó cuando el Safra detectó, entre febrero y marzo, un volumen anormal de consultas automáticas en sus sistemas de atención al cliente. El 9 de marzo avisó al Santander, que encontró el mismo patrón, y los dos bancos denunciaron juntos.
La técnica, según los informes policiales que cita G1, fue una enumeración de APISigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada., las interfaces por las que las aplicaciones de los bancos piden y reciben datos. Los programas golpeaban un punto de consulta vulnerable y el sistema respondía distinto si el CPF tenía cuenta o no. Para que los filtros antifraude no los frenaran, rotaban sus direcciones IP a través de servidores proxyComputadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen. y redes privadas virtuales (VPN)Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta.. En una sola oleada contra el Safra usaron unas 50.000 direcciones distintas, y cada una hacía entre una y cuatro consultas antes de ser descartada. Además imitaban la navegación de un cliente real.
Con la cuenta confirmada, los programas sacaban la agencia, el número de cuenta, el saldo, el límite de la tarjeta de crédito, los ingresos declarados y el nombre del gerente.
El negocio era vender la herramienta
Según la policía, los investigados no usaban los datos para estafar. Los vendían, junto con los programas, en un esquema de crimen como serviciomalware como servicio (MaaS) Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.. "Actuaban directamente en la invasión del sistema y en la creación de herramientas. Comprobaban el potencial de la herramienta con la invasión y la vendían a personas que, esas sí, cometían los delitos", dijo Moraes a G1.
La venta era por WhatsApp, Telegram, foros cerrados y la internet profunda, con pago por Pix. El precio no coincide entre las fuentes. G1 informó entre 1.500 y 3.500 reales por computadora instalada, mientras que Tribuna Ribeirão, también citando a la Policía Civil, habló de hasta 8.000 reales por estos programas, que en la jerga se llaman checkers. Tampoco coincide el nombre del operativo. G1 lo escribe Verifact y la prensa de Ribeirão Preto, Verifect, y LatamByte no encontró un comunicado oficial que aclare cuál es el correcto.
En su primera nota, del 28 de octubre, G1 agregó que el grupo también es investigado por vender un programa malicioso que, con la tecnología de pago sin contactopago sin contacto (NFC) Pago que se hace acercando una tarjeta, un celular o un reloj a la terminal, mediante comunicación de campo cercano (NFC), sin insertar ni deslizar la tarjeta., simula tarjetas de crédito en terminales de cobro. El delegado dijo a ACidade ON que la computadora secuestrada guarda unos 10 terabytes de datos, incluidos datos de sistemas públicos, que el detenido colaboró y confesó, y que investigarán si el BMW a su nombre se pagó con dinero del delito.
Ninguna fuente informó cuántas personas fueron víctimas ni cuánto dinero se perdió. El Santander dijo que su área de inteligencia colabora con la policía desde el inicio y que tiene sistemas eficaces contra el fraude. El Safra no respondió a G1.
Una llamada con datos verdaderos
Los compradores aplicaban el golpe de la falsa central telefónicaEstafa en la que alguien llama haciéndose pasar por el banco, a veces con datos reales de la víctima, para convencerla de dar sus claves o hacer transferencias.. Llamaban en nombre del banco, mencionaban el saldo o el gerente de la víctima para ganar credibilidad y la convencían de transferir dinero o dar sus claves. Que quien llama conozca el saldo o el nombre del gerente no prueba que sea el banco.
El propio Safra explica en su guía contra este golpe que nunca llama para pedir claves, tokensUnidad mínima de texto que procesa un modelo de lenguaje, como una palabra, parte de una palabra o un signo. Se usa para medir cuánto lee y escribe un modelo y para cobrar su uso., códigos de verificación ni transferencias. Ante una llamada así, lo indicado es cortar y comunicarse con el banco por sus canales oficiales, de ser posible desde otra línea.
El material secuestrado pasó a peritaje, y el segundo investigado seguía prófugo el 8 de noviembre, según G1.
Glosario
API
Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
Glosario
servidor proxy
Computadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen.
Glosario
red privada virtual (VPN)
Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta.
Glosario
malware como servicio (MaaS)
Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
Glosario
pago sin contacto (NFC)
Pago que se hace acercando una tarjeta, un celular o un reloj a la terminal, mediante comunicación de campo cercano (NFC), sin insertar ni deslizar la tarjeta.
Glosario
falsa central telefónica
Estafa en la que alguien llama haciéndose pasar por el banco, a veces con datos reales de la víctima, para convencerla de dar sus claves o hacer transferencias.
Glosario
tokens
Unidad mínima de texto que procesa un modelo de lenguaje, como una palabra, parte de una palabra o un signo. Se usa para medir cuánto lee y escribe un modelo y para cobrar su uso.
G1
Operação Verifact: Hackers de SP e MG invadiam sistemas de bancos | G1
A Operação Verifact desarticulou grupo que usava 50 mil IPs e robôs para invadir bancos e vender dados de correntistas para quadrilhas de estelionato.
Tribuna Ribeirão
Hacker vendia sistema para fraude bancária - Tribuna Ribeirão
| Por: Adalberto Luque | Um homem foi preso na manhã desta quarta-feira (28), durante uma operação da Polícia Civil. Ele foi alvo de uma ação da 2ª Delegacia de Crimes Cibernéticos do Departamento…
G1
Invasão a bancos: Operação Verifact prende suspeitos em SP e MG | G1
Operação Verifact prendeu suspeito de invasão a bancos e venda de dados em SP e MG, ao apontar esquema que alimentava falsas centrais telefônicas.
Ribeirão Preto acidade on | Notícias, vídeos, política, cultura e mais
Homem é preso e carro de luxo apreendido em operação do Deic em Ribeirão Preto - ACidade ON Ribeirão Preto
Operação deflagrada nesta quarta (28) mira quadrilha especializada em criar ferramentas para invadir dados bancários
Banco Safra
Golpe da falsa central: saiba como proteger sua conta
Contexto (7 términos)
- API
- Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
- servidor proxy
- Computadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen.
- red privada virtual (VPN)
- Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta.
- malware como servicio (MaaS)
- Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
- pago sin contacto (NFC)
- Pago que se hace acercando una tarjeta, un celular o un reloj a la terminal, mediante comunicación de campo cercano (NFC), sin insertar ni deslizar la tarjeta.
- falsa central telefónica
- Estafa en la que alguien llama haciéndose pasar por el banco, a veces con datos reales de la víctima, para convencerla de dar sus claves o hacer transferencias.
- tokens
- Unidad mínima de texto que procesa un modelo de lenguaje, como una palabra, parte de una palabra o un signo. Se usa para medir cuánto lee y escribe un modelo y para cobrar su uso.
Fuentes
- Operação Verifact: veja como hackers de SP e MG invadiam sistemas de bancos para vender dados de clientes (G1, 2026-11-08)
- Polícia Civil cumpre mandados em SP e MG contra suspeitos de invasão a bancos e venda de dados de clientes (G1, 2026-10-28)
- Homem é preso e carro de luxo apreendido em operação do Deic em Ribeirão Preto (ACidade ON Ribeirão Preto, 2026-10-28)
- Hacker vendia sistema para fraude bancária (Tribuna Ribeirão, 2026-10-28)
- Golpe da falsa central: saiba como proteger sua conta (Banco Safra, 2023-05-16)