 BR
El mayor puerto de Brasil confirma el ciberataque y arma un gabinete de crisis
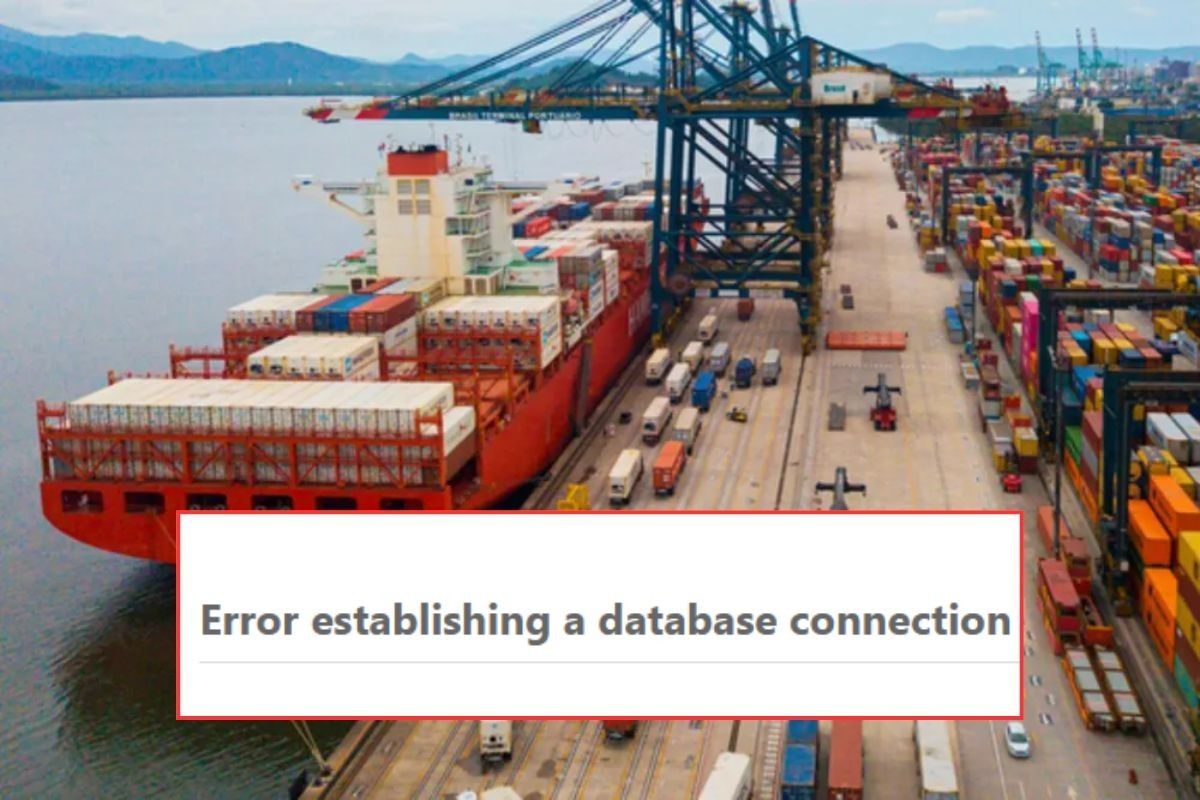
La Autoridad Portuaria de Santos espera recuperar sus sistemas el viernes 13 si una nueva revisión no encuentra el programa malicioso, mientras la Policía Federal todavía no confirma el ataque.
La Autoridad Portuaria de Santos (APS), que administra el mayor puerto de Brasil, confirmó el miércoles 11 de noviembre que sus sistemas fueron blanco de un ciberataque y dio a conocer el gabinete de crisisEquipo que una organización forma ante un incidente grave para tomar decisiones rápidas, coordinar a sus áreas y comunicar lo que pasa mientras dura la emergencia. que armó para coordinar la respuesta, según G1. Hasta el martes la APS solo hablaba de una sospecha, como contó LatamByte en la nota del 10 de noviembre, con el sitio y los sistemas internos caídos desde el viernes 6.
El presidente de la APS, Anderson Pomini, dijo a CNN Brasil que espera restablecer las plataformas para el viernes 13. El plazo depende de una nueva revisión de la red para comprobar si el programa malicioso sigue adentro, según InvestNews y Poder Naval.
Nueve personas para contener el incidente
El gabinete de crisis lo creó la propia empresa con una resolución firmada por Pomini, y reúne a nueve representantes de tecnología de la información, gobernanza, riesgos y cumplimiento, jurídico, administración y finanzas, operaciones portuarias, seguridad, protección de datos y comunicación. Su tarea es contener el impacto, preservar la información, sostener las actividades críticas y seguir la recuperación de los sistemas, detalló G1. Según Poder Naval, la resolución se firmó el martes 10 con efecto desde el sábado 7 y la coordina el superintendente de Tecnología de la Información, Rogério Saran.
La APS también detalló qué sistemas cayeron. Son el de protocolo, por donde los clientes hacen sus pedidos a la autoridad portuaria, el Sistema Docas Digital, por donde circulan los documentos internos, y el SAP que usa para su gestión administrativa. Mientras tanto, parte de los trámites pasó a Porto Sem Papel, la plataforma del gobierno federal para intercambiar documentos entre organismos y empresas del puerto, que no fue afectada.
Un programa que se activó con el reinicio
La APS dio también una primera cronología, según InvestNews. El programa maliciosoPrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información. ya estaba en la red antes del corte de luz del viernes 6 y se activó cuando se reiniciaron los servidores. La energía volvió cerca de las 22:00 de ese viernes en Brasilia (01:00 UTC del sábado) y el virus se detectó hacia las 3:00 del sábado 7 en Brasilia, Buenos Aires y Santiago (06:00 UTC, 1:00 en Bogotá y Lima, 0:00 en Ciudad de México). Todavía no se sabe cuándo ni cómo entró. Convergência Digital, con base en otros reportes, agrega que la APS recién advirtió el ataque al encontrar datos cifrados cuando intentaba restablecer los sistemas, y ubica la normalización completa de la electricidad y del acceso por biometríaIdentificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra. recién el martes 10, una fecha más tardía que la que dio la APS para la energía.
Según lo que averiguaron TV Tribuna y TV Globo, publicado por G1, los atacantes usaron un programa que secuestra los datos, un ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., accedieron a parte de los sistemas y la información del puerto, y bloquearon ese acceso. Esos mismos canales informan que la investigación apunta a un ataque hecho desde fuera del país. Ninguna fuente oficial confirmó ese origen.
La Policía Federal, que abrió una investigación el martes 10, es más cauta que la APS. "En este momento no es posible afirmar las causas de las fallas reportadas ni confirmar que haya ocurrido un ataque de hackers", dijo en una nota que publicaron G1 y Jornal da Orla. Recién después del análisis técnico se sabrá qué pasó, agregó.
Datos en duda y terminales que siguen
Sigue sin saberse el alcance del ataque, si hubo acceso a datos y qué buscaban sus autores. La Autoridad Nacional de Protección de DatosAutoridad Nacional de Protección de Datos (ANPD) Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad. (ANPD) de Brasil informó que recibió la notificación de la APS el lunes 9 y que revisa la documentación y las medidas tomadas, sobre todo la transparencia y la reducción de daños para las personas cuyos datos podrían estar afectados, según Jornal da Orla. La APS todavía está dentro del plazo para completar la información.
El pedido de rescate que publicó el diario A Tribuna el martes sigue sin confirmación oficial. Folha de S.Paulo recordó que el 12 de octubre el grupo n0n publicó en la web oscuraParte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito. exigencias de rescate contra 38 empresas de transporte marítimo con menciones al puerto de Santos, y aclaró que nada confirma que tenga relación con este ataque.
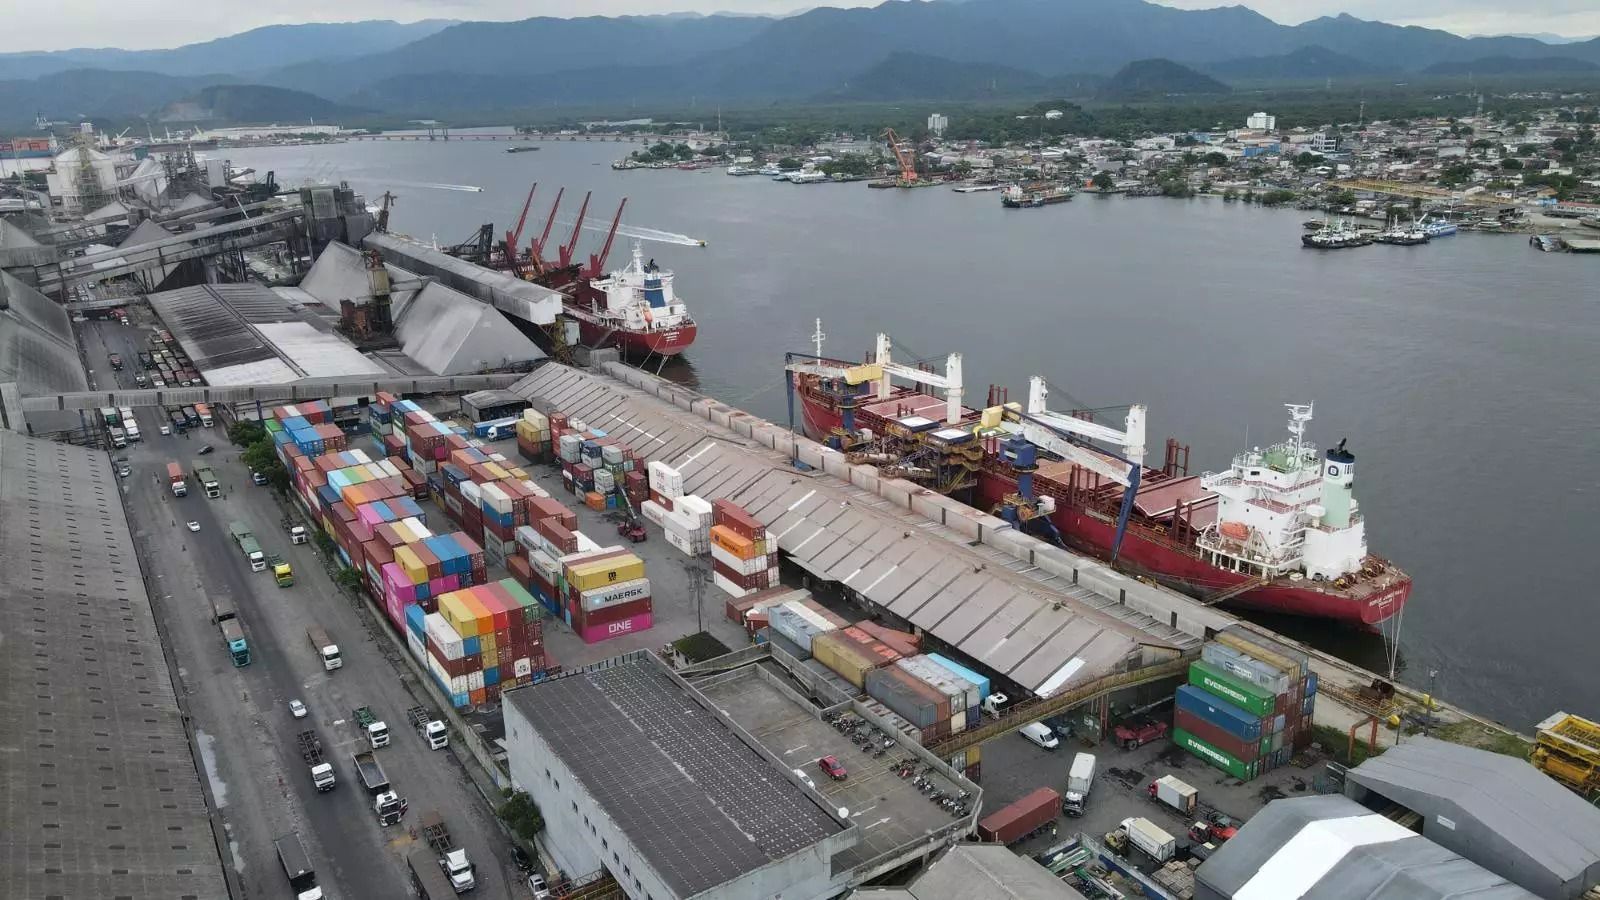
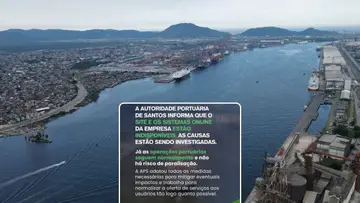
En los muelles, el cuadro es desparejo. Empresas que operan en el puerto reportan lentitud en la carga y descarga y tareas que pasaron a hacerse a mano, como la planificación de rutas, el registro de llegadas y la facturación, según Folha. Las terminales de contenedores BTP y Santos Brasil dijeron no tener problemas, y la asociación de terminales Abratec explicó que usan un sistema independiente del de la APS. Los barcos siguen entrando y saliendo.
El viernes 13 es la fecha que puso Pomini, y depende de que la nueva revisión no encuentre el programa todavía escondido en la red.
Ciberseguridad › Incidentes
Brasil investiga un posible ciberataque que dejó sin sistemas a su mayor puerto
La Autoridad Portuaria de Santos opera en contingencia desde el 6 de noviembre, la Policía Federal investiga y un diario local informó un…
Glosario
gabinete de crisis
Equipo que una organización forma ante un incidente grave para tomar decisiones rápidas, coordinar a sus áreas y comunicar lo que pasa mientras dura la emergencia.
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
biometría
Identificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
Autoridad Nacional de Protección de Datos (ANPD)
Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad.
Glosario
web oscura
Parte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito.
G1
Porto de Santos monta gabinete de crise após ataque hacker | G1
O Porto de Santos e a Polícia Federal apuram a extensão de um ataque cibernético que afetou sistemas internos, mas a APS garante que as operações seguem normais.
InvestNews
Ataque hacker no Porto de Santos: o que aconteceu e o que segue afetado
Ataque cibernético ao Porto de Santos comprometeu sistemas administrativos da autoridade portuária e recuperação dos serviços segue em andamento
Poder Naval
Porto de Santos cria gabinete de crise após ataque hacker e busca recuperar sistemas até sexta-feira - Poder Naval
Porto de Santos cria gabinete de crise após ataque hacker. APS prevê recuperação dos sistemas até dia 13; PF investiga e operações continuam.
ConvergenciaDigital
Porto de Santos: persiste colapso dos servidores após ataque hacker - ConvergenciaDigital
A Polícia Federal e a Autoridade Portuária de Santos ainda tentam identificar a origem e o alcance d
G1
Ataque hacker ao Porto de Santos veio do exterior; PF investiga | G1
A Polícia Federal investiga o ataque hacker ao Porto de Santos vindo do exterior, que bloqueou sistemas após queda de energia, mas não paralisou as operações.
Jornal da Orla
ANPD analisa ataque cibernético do Porto de Santos; PF abre
A Agência Nacional de Proteção de Dados (ANPD) informou que está analisando o incidente de segurança comunicado pela Autoridade Portuária
Folha de S.Paulo
El Puerto de Santos confirma un ciberataque y dice desconocer si se accedió indebidamente a los datos
Las operadoras denuncian lentitud y la necesidad de realizar procedimientos manuales; la Policía Federal abrió una investigación para esclarecer la intrusión
Contexto (6 términos)
- gabinete de crisis
- Equipo que una organización forma ante un incidente grave para tomar decisiones rápidas, coordinar a sus áreas y comunicar lo que pasa mientras dura la emergencia.
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- biometría
- Identificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- Autoridad Nacional de Protección de Datos (ANPD)
- Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad.
- web oscura
- Parte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito.
Fuentes
- Porto de Santos monta gabinete de crise após ataque hacker que derrubou sistemas (G1, 2026-11-11)
- Ataque hacker aos sistemas do Porto de Santos foi feito de fora do Brasil; entenda (G1 (TV Tribuna), 2026-11-11)
- Ataque hacker no Porto de Santos: o que aconteceu e o que segue afetado (InvestNews, 2026-11-11)
- Porto de Santos cria gabinete de crise após ataque hacker e busca recuperar sistemas até sexta-feira (Poder Naval, 2026-11-11)
- ANPD analisa ataque cibernético do Porto de Santos; PF abre inquérito (Jornal da Orla, 2026-11-11)
- El Puerto de Santos confirma un ciberataque y dice desconocer si se accedió indebidamente a los datos (Folha de S.Paulo, 2026-11-11)
- Porto de Santos: persiste colapso dos servidores após ataque hacker (Convergência Digital, 2026-11-11)