CISA confirma que ya se explota la falla de WordPress que se abre al actualizar
La agencia de ciberseguridad de Estados Unidos la sumó a su catálogo de fallas explotadas; afecta a WordPress 4.7 a 7.1.3, se corrige con 7.1.4 y conviene bloquear la carpeta temporal de actualizaciones.
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) sumó el 3 de noviembre a su catálogo de vulnerabilidades explotadas conocidas (KEV) la falla de WordPress que permite ejecutar código en el servidor durante la actualización del núcleo, registrada como CVE-2026-119977. Con esa alta, la falla pasa de intentos reportados a explotada. La versión del catálogo salió a las 20:00 UTC (17:00 en Buenos Aires, San Pablo y Santiago, 16:00 en Caracas, 15:00 en Bogotá y Lima, 14:00 en Ciudad de México) y les da a las agencias federales civiles de Estados Unidos plazo hasta el 6 de noviembre para corregirla.
LatamByte informó el 30 de octubre que atacantes buscaban la falla pocas horas después del parche, que WordPress publicó el 28 de octubre en su versión 7.1.4. En ese momento la falla no tenía CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla. público ni figuraba en el catálogo. Desde el 31 de octubre, el identificador está en NVD, la base de vulnerabilidades del gobierno estadounidense.
Qué es la falla
En simple, al instalar una actualización completa, WordPress desempaqueta los archivos nuevos en una carpeta temporal con un nombre predecible dentro de wp-content/upgrade, que en muchos servidores se puede visitar desde internet. Esa copia incluye el instalador. Quien llega a ese instalador en los segundos justos puede terminar ejecutando código en el servidor.
En la capa técnica, CISA la describe como una condición de carreraFalla que aparece cuando el resultado de un programa depende del orden o el momento en que ocurren dos operaciones. Un atacante aprovecha el instante entre que el sistema revisa algo y lo usa para cambiarlo. de tipo TOCTOU (el sistema revisa algo y lo usa un instante después, y en ese hueco otro puede cambiarlo). Se ataca por la red, sin cuenta y sin interacción de nadie, pero con complejidad alta.
Las calificaciones no coinciden. El aviso de WordPress en GitHub, publicado el 29 de octubre, le asigna severidad baja. Wordfence, el servicio de seguridad para WordPress que asignó el CVE, le da 8,1 sobre 10, es decir alta. Ese puntaje ya descuenta la complejidad (sin ella sería 9,8) y aun así queda alto por el daño posible, que es tomar el control del servidor. Patchstack, otra empresa de seguridad para WordPress, escribió en su análisis que no la llamaría "práctica de explotar", porque el atacante tiene que acertar una ventana de pocos segundos. WordPress mira lo difícil que es ganar la carrera; Wordfence, lo que pasa si alguien la gana. Desde el martes, CISA dice que alguien la está corriendo.
A quién afecta
WordPress desde la versión 4.7 hasta la 7.1.3. La corrección está en 7.1.4 y en las versiones de seguridad de cada rama, de 7.0.8 hasta 4.7.39, según Wordfence. La 7.1.4 corrige 22 fallas en total, según Webhosting.Today. Las versiones 4.6 y anteriores ya no reciben parches.
El peso de WordPress en la región agranda el blanco. Según W3Techs, que mide qué gestores de contenidoSoftware que permite crear, organizar y publicar el contenido de un sitio web desde un panel de administración, sin necesidad de programar cada página. usan los sitios, WordPress mueve el 58 % de los sitios del mundo cuyo gestor se conoce. Entre los sitios con dominio de país, la proporción es mayor en buena parte de la región: 77 % en Perú, 66 % en Chile, 64 % en Brasil, 59 % en México y 56 % en Argentina, según la medición del 4 de noviembre. Bajo esos dominios conviven sitios de organismos públicos, medios y pymes, aunque la medición no los separa por tipo de organización.
Estado de explotación
Explotada, según CISA, que no publicó la evidencia en la que se basa. Wordfence registró más de 18.500 pedidos contra las rutas del instalador temporal en las primeras 21 horas después del parche. El 30 de octubre, el contador de su ficha de la falla marcaba 62.969 ataques bloqueados en 24 horas, la cifra que The Hacker News redondeó en "casi 63.000". El 4 de noviembre, el mismo contador mostraba 12.632 en las últimas 24 horas, según otra nota de ese medio. Las cifras miden ventanas y reglas distintas, y cuentan intentos bloqueados, no sitios comprometidos.
Previdian, que opera sistemas trampaSistema señuelo que se deja expuesto a propósito en internet para atraer ataques y registrar cómo actúan los atacantes, sin datos ni servicios reales. para atraer atacantes, registró tres intentos el 30 de octubre desde una dirección ubicada en el Reino Unido, según The Hacker News. Ninguna fuente pública informó hasta ahora sitios comprometidos por esta vía.
Antecedentes
Es la cuarta falla del núcleo de WordPress que CISA suma a su catálogo este año. En julio agregó CVE-2026-60137 y CVE-2026-63030, que encadenadas permitían ejecutar código, y en septiembre CVE-2026-87902.
Qué hacer
Entrar en Escritorio, luego Actualizaciones, y confirmar que el sitio usa 7.1.4 o la versión corregida de su rama, sin dar por hecho que la actualización automática funcionó.
Mientras tanto, bloquear desde el servidor web el acceso a la carpeta wp-content/upgrade/ y verificar que no se pueda listar, como recomienda Patchstack. Un cortafuegosFiltro de seguridad que se ubica delante de una aplicación web, revisa las solicitudes que recibe y bloquea las que coinciden con patrones de ataque conocidos. que corre dentro de WordPress no frena este ataque, porque el pedido va directo a un archivo PHP de la copia temporal. Entre actualizaciones, esa carpeta solo debería tener un index.php.
Quien use Wordfence debe tener activa la protección extendida del cortafuegos. La regla llega a la versión gratuita recién el 27 de noviembre.
Si el sitio estuvo sin parchear, conviene revisar pedidos a archivos PHP dentro de wp-content/upgrade, cuentas de administrador desconocidas, complementos nuevos y archivos PHP que nadie subió.
Ficha técnica
CVE: CVE-2026-119977, asignado por Wordfence y publicado en NVD el 31 de octubre de 2026.
CVSS: 8,1 (alta) según Wordfence, con vector CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H. NVD todavía no publicó un puntaje propio. WordPress la califica como de severidad baja.
CWE: CWE-367, condición de carrera entre la verificación y el uso (TOCTOU).
Versiones afectadas: 4.7 a 7.1.3.
Versiones corregidas: 4.7.39, 4.8.34, 4.9.35, 5.0.31, 5.1.28, 5.2.30, 5.3.27, 5.4.25, 5.5.24, 5.6.23, 5.7.21, 5.8.19, 5.9.20, 6.0.18, 6.1.16, 6.2.15, 6.3.14, 6.4.14, 6.5.14, 6.6.11, 6.7.11, 6.8.12, 6.9.11, 7.0.8 y 7.1.4.
Aviso del fabricante: WordPress 7.1.4, del 28 de octubre de 2026, y GHSA-4w3m-c66w-69mg, del 29 de octubre.
Alta en el catálogo KEVcatálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. de CISA: 3 de noviembre de 2026, con plazo para las agencias federales civiles de Estados Unidos hasta el 6 de noviembre.
Ciberseguridad › Vulnerabilidades
Atacantes ya intentan explotar una falla de WordPress que se abre al actualizar
WordPress 7.1.4 corrige una falla que permite ejecutar código sin cuenta durante la actualización del núcleo; Wordfence registró más de…
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Glosario
condición de carrera
Falla que aparece cuando el resultado de un programa depende del orden o el momento en que ocurren dos operaciones. Un atacante aprovecha el instante entre que el sistema revisa algo y lo usa para cambiarlo.
Glosario
sistema de gestión de contenidos
Software que permite crear, organizar y publicar el contenido de un sitio web desde un panel de administración, sin necesidad de programar cada página.
Glosario
honeypots
Sistema señuelo que se deja expuesto a propósito en internet para atraer ataques y registrar cómo actúan los atacantes, sin datos ni servicios reales.
Glosario
firewall de aplicaciones web (WAF)
Filtro de seguridad que se ubica delante de una aplicación web, revisa las solicitudes que recibe y bloquea las que coinciden con patrones de ataque conocidos.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Cybersecurity and Infrastructure Security Agency CISA
Known Exploited Vulnerabilities Catalog | CISA
For the benefit of the cybersecurity community and network defenders—and to help every organization better manage vulnerabilities and keep pace with threat activity—CISA maintains the authoritative…
CISA
Known Exploited Vulnerabilities Catalog (JSON)
nvd.nist.gov
NVD - Home
Cybersecurity and Infrastructure Security Agency CISA
CISA Adds One Known Exploited Vulnerability to Catalog | CISA
CISA has added one new vulnerability to its KEV Catalog, based on evidence of active exploitation.
GitHub
A race condition during core updates that could lead to remote code execution
During a core update that uses a complete package, WordPress extracted the new files to a predictable directory inside the web-served upgrade folder. An unauthenticated attacker who wins a race aga...
Wordfence
WordPress 7.1.4 Patches Unauthenticated Upgrade-Window RCE; Exploitation Attempts Detected After Release
Patchstack
WordPress 7.1.4 Security Release - Patchstack
WordPress 7.1.4 came out on 28 October 2026 with fixes for what WordPress counts as 22 vulnerabilities across 17 advisories. 7.1.3, three weeks ago, had seven.
webhosting.today
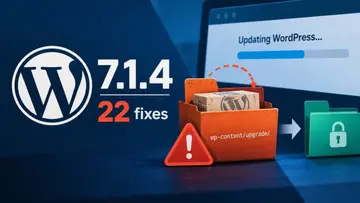
WordPress 7.1.4 Fixes 22 Security Flaws
WordPress 7.1.4 fixes 22 vulnerabilities, including a race condition during core updates, with backports to every branch from 4.7.
w3techs.com
Usage Statistics and Market Share of WordPress, October 2026
How many websites are using WordPress
w3techs.com
Distribution of Content Management Systems among websites that use .pe
What is the percentage of websites using various content management systems among sites that use .pe
w3techs.com
Distribution of Content Management Systems among websites that use .cl
What is the percentage of websites using various content management systems among sites that use .cl
w3techs.com
Distribution of Content Management Systems among websites that use .br
What is the percentage of websites using various content management systems among sites that use .br
w3techs.com
Distribution of Content Management Systems among websites that use .mx
What is the percentage of websites using various content management systems among sites that use .mx
w3techs.com
Distribution of Content Management Systems among websites that use .ar
What is the percentage of websites using various content management systems among sites that use .ar
Wordfence
WordPress Core 4.7.0 - 7.1.3 - Unauthenticated Upgrade-Window Staged-Installer Remote Code Execution
The Hacker News
WordPress RCE Flaw Draws Nearly 63,000 Attack Attempts in Just 24 Hours
Attackers target a WordPress Core RCE flaw during upgrades, with Wordfence blocking 62,969 attempts in 24 hours. Patch available in 7.1.4.
The Hacker News
CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades
CISA confirms active exploitation of CVE-2026-119977, a WordPress Core flaw that allows unauthenticated code execution during upgrades.
WordPress News
WordPress 7.1.4
This security release features fixes for multiple issues. Because this is a security release, it is recommended that you update your sites immediately. You can download WordPress 7.1.4 from WordPre…
Contexto (6 términos)
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
- condición de carrera
- Falla que aparece cuando el resultado de un programa depende del orden o el momento en que ocurren dos operaciones. Un atacante aprovecha el instante entre que el sistema revisa algo y lo usa para cambiarlo.
- sistema de gestión de contenidos
- Software que permite crear, organizar y publicar el contenido de un sitio web desde un panel de administración, sin necesidad de programar cada página.
- honeypots
- Sistema señuelo que se deja expuesto a propósito en internet para atraer ataques y registrar cómo actúan los atacantes, sin datos ni servicios reales.
- firewall de aplicaciones web (WAF)
- Filtro de seguridad que se ubica delante de una aplicación web, revisa las solicitudes que recibe y bloquea las que coinciden con patrones de ataque conocidos.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Vulnerabilidades
- CVE-2026-119977CVSS 8.1 · Alta
Fuentes
- CISA Adds One Known Exploited Vulnerability to Catalog (CISA, 2026-11-03)
- Known Exploited Vulnerabilities Catalog (JSON) (CISA, 2026-11-03)
- CVE-2026-119977 Detail (NVD, 2026-10-31)
- A race condition during core updates that could lead to remote code execution (WordPress (GitHub), 2026-10-29)
- WordPress 7.1.4 (WordPress.org, 2026-10-28)
- WordPress 7.1.4 Patches Unauthenticated Upgrade-Window RCE; Exploitation Attempts Detected After Release (Wordfence, 2026-10-29)
- WordPress Core 4.7.0 - 7.1.3 - Unauthenticated Upgrade-Window Staged-Installer Remote Code Execution (Wordfence)
- WordPress 7.1.4 security release (Patchstack, 2026-10-28)
- CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades (The Hacker News, 2026-11-04)
- WordPress RCE Flaw Draws Nearly 63,000 Attack Attempts in Just 24 Hours (The Hacker News, 2026-10-30)
- WordPress 7.1.4 Fixes 22 Flaws, One in the Core Update Process (Webhosting.Today, 2026-10-29)
- Usage statistics and market share of WordPress (W3Techs, 2026-11-04)