 US
El FBI y CISA piden sacar de internet los controladores de frío tras los ataques
El aviso de cinco agencias de Estados Unidos llega después de que el sabotaje a congeladores de supermercados europeos alcanzara las cámaras de sangre de Francia, y no nombra fabricantes ni autores.
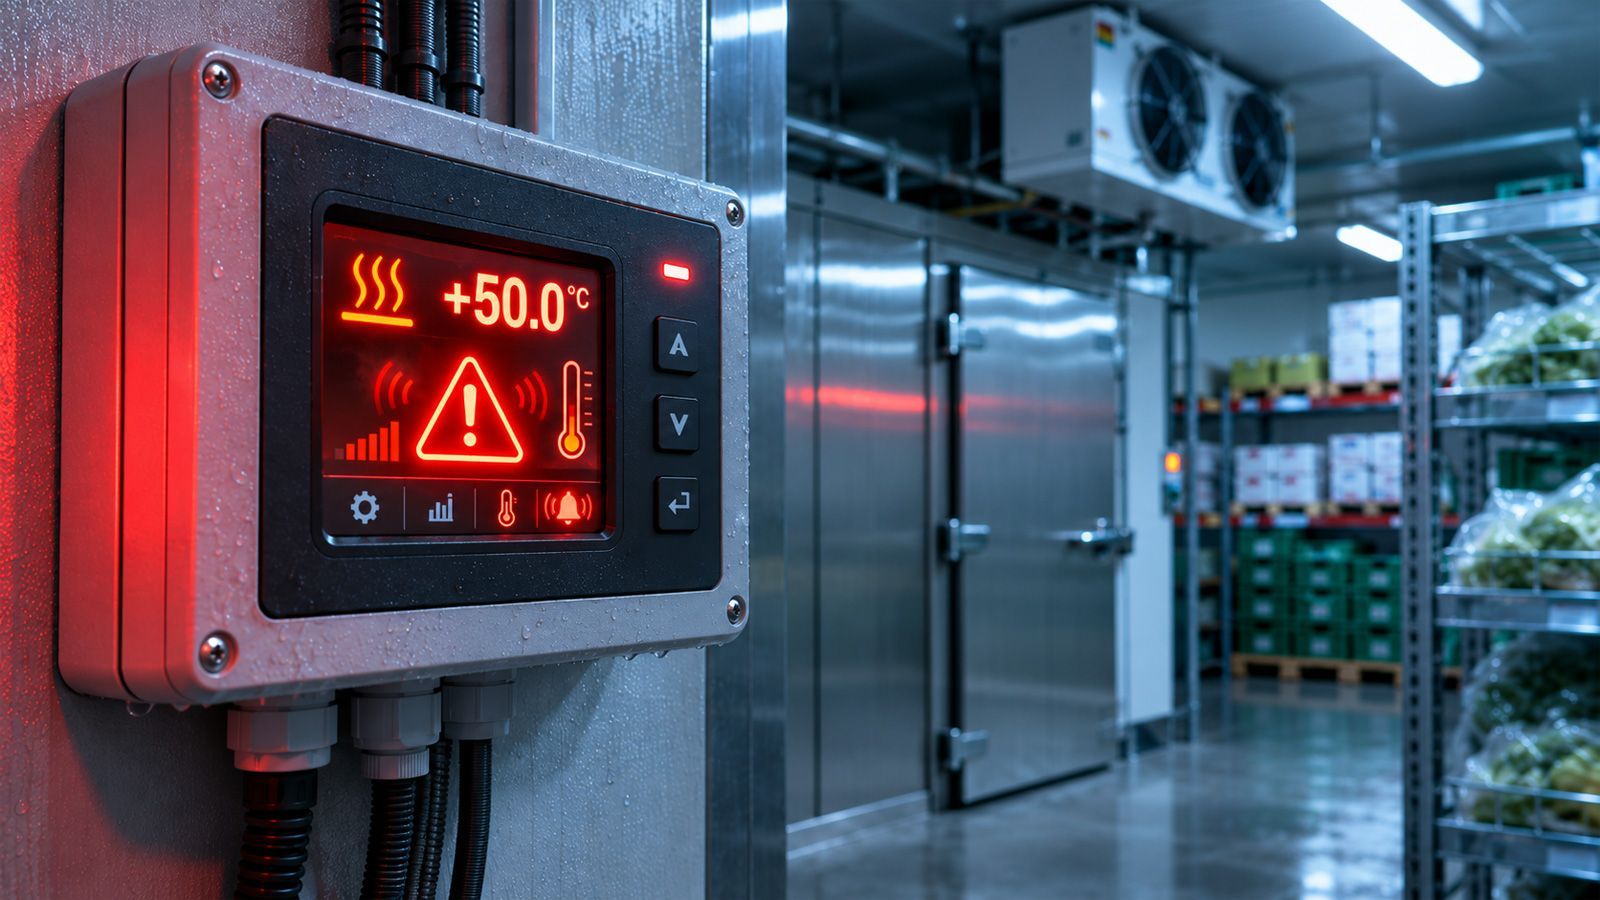
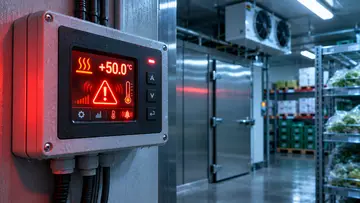
El FBI y la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) advirtieron el 5 de noviembre que hay atacantes apuntando contra los controladores electrónicos de temperatura y los sistemas de refrigeración comercial de supermercados y depósitos de frío en todo el mundo. El aviso conjunto, que firman también los departamentos de Salud, Agricultura y Transporte, pide sacar esos equipos de internet, cambiar las contraseñas de fábrica y separarlos de la red de la empresa.
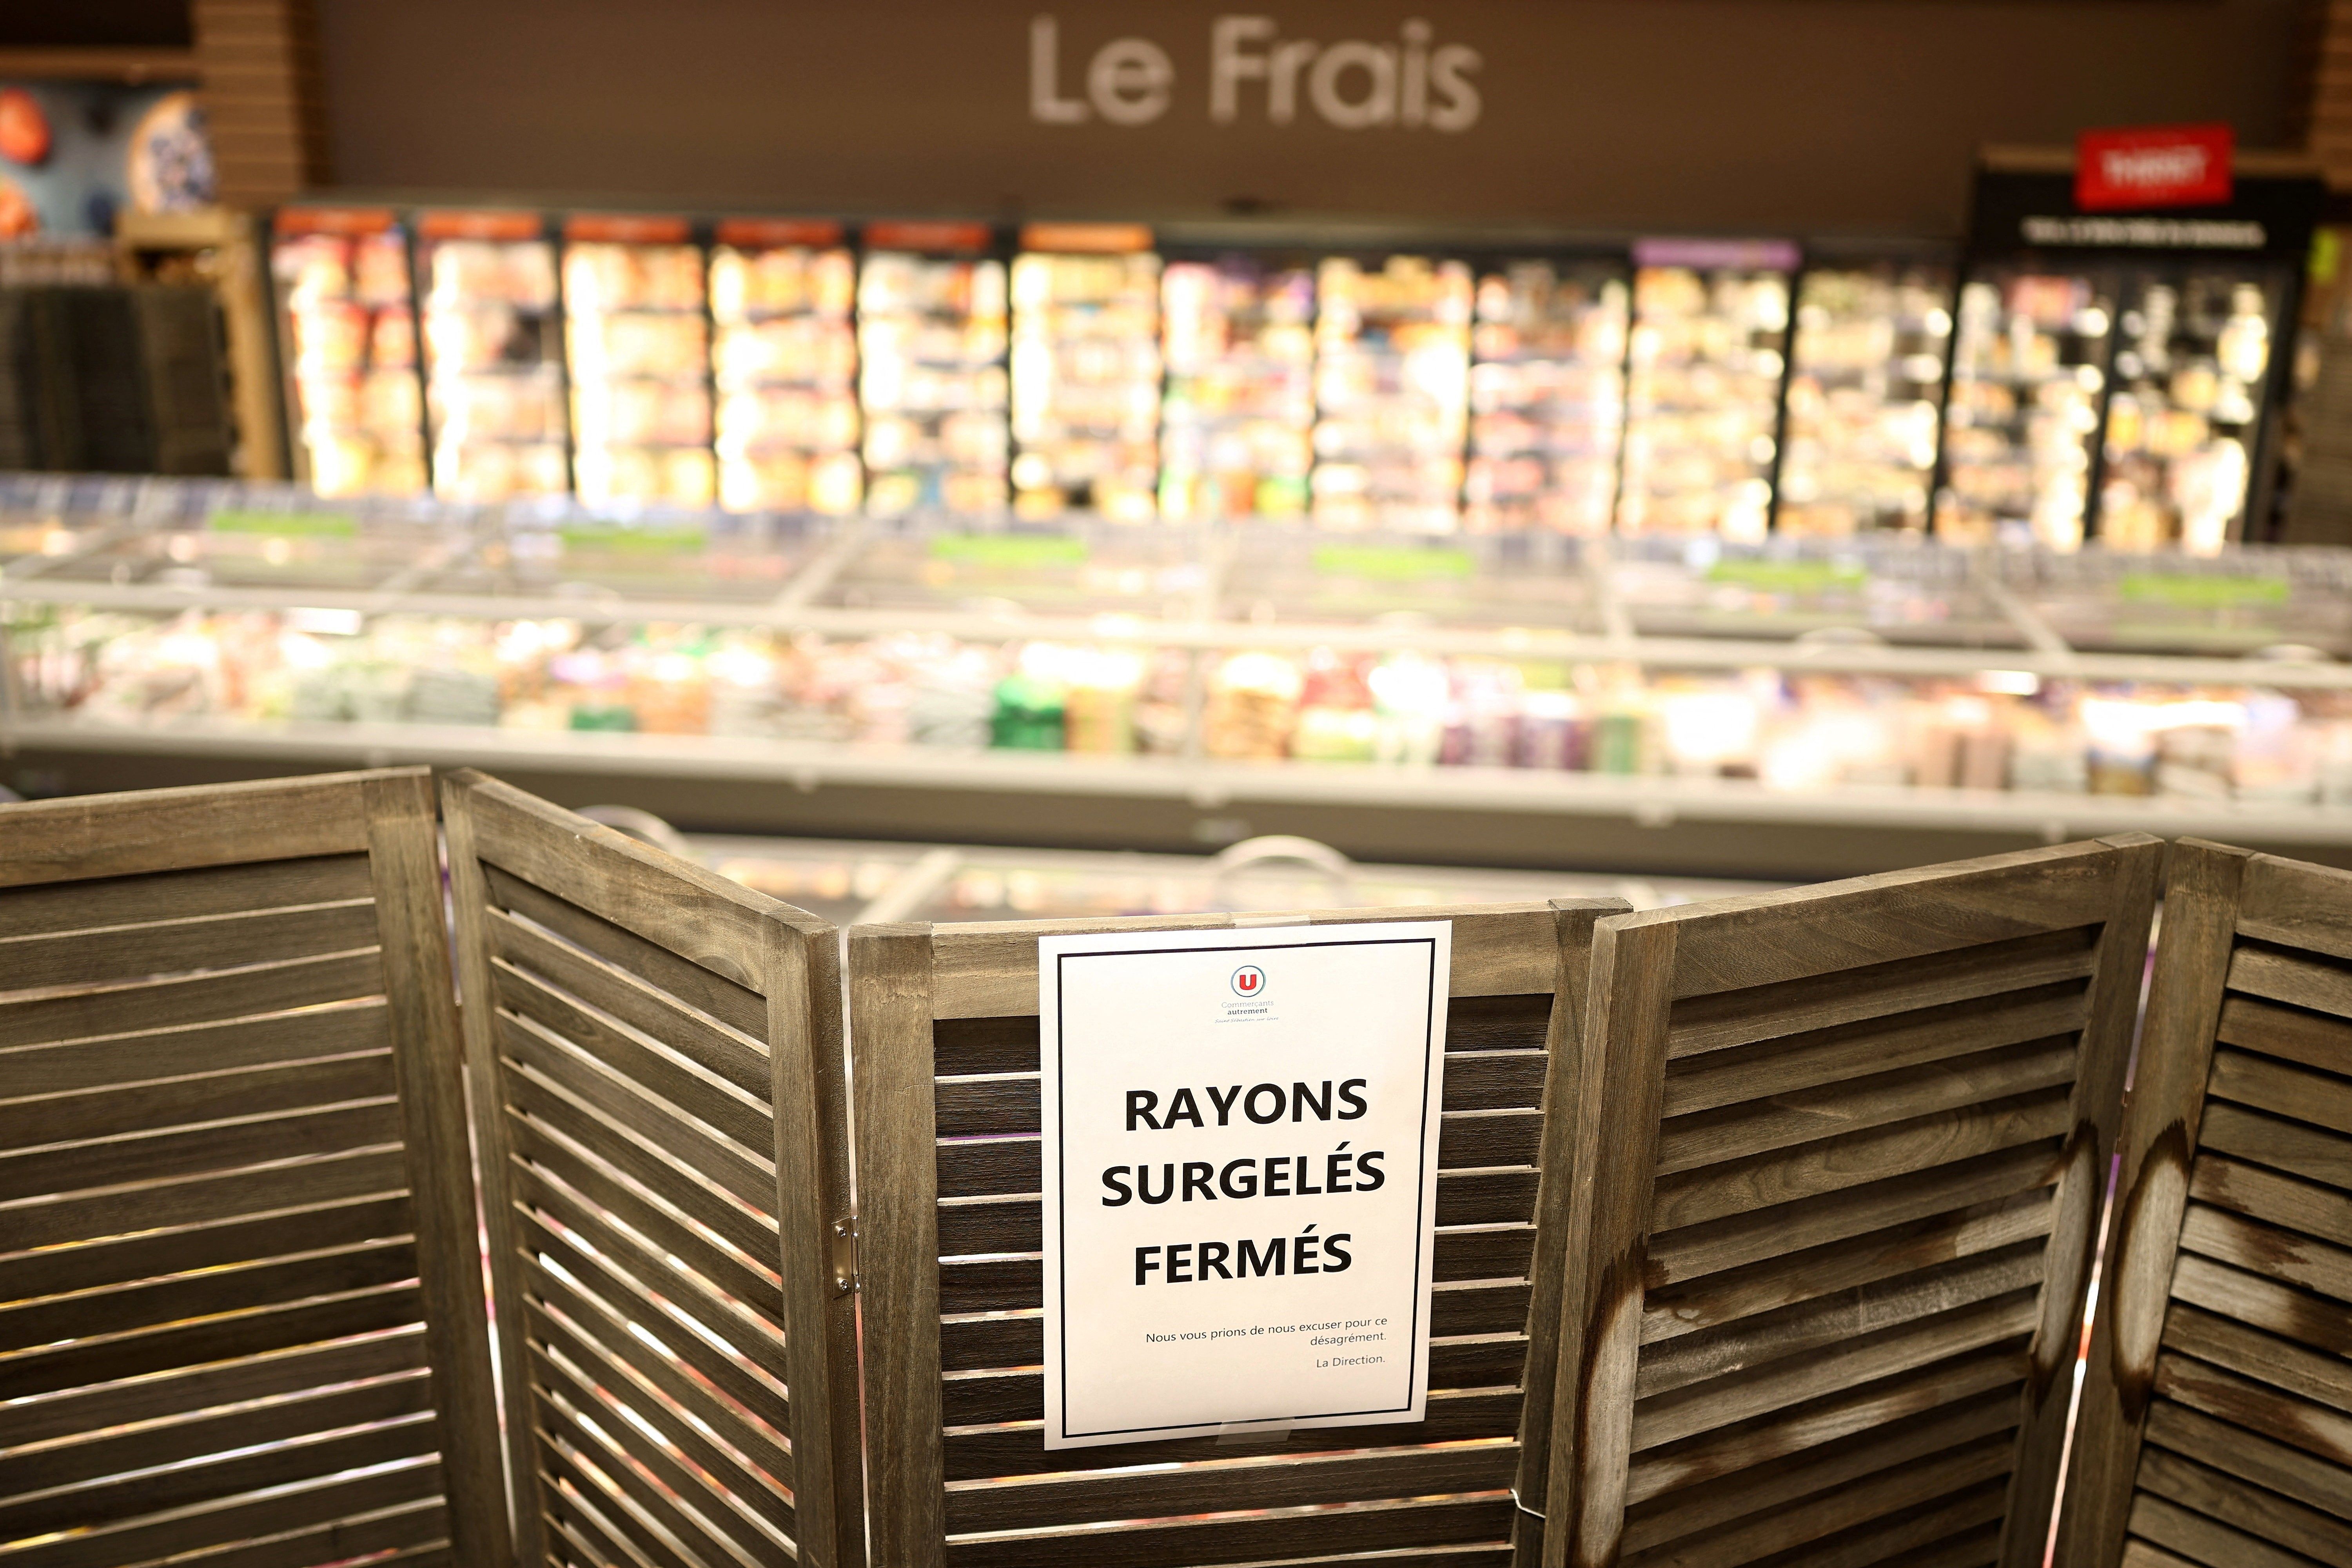
Es la respuesta oficial de Estados Unidos a la ola de sabotajes que LatamByte siguió en Bélgica y Suecia y luego en siete países el 2 de noviembre. "Toda organización que depende de sistemas de refrigeración y monitoreo debería asumir que puede ser un objetivo", dijo Chris Butera, director ejecutivo adjunto interino de ciberseguridad de CISA, en el comunicado de la agencia. Brett Leatherman, director de operaciones de la división cibernética del FBI, recordó que estos sistemas protegen alimentos y medicamentos. "Estamos viendo que se los ataca en sectores de infraestructura crítica de todo el mundo", dijo.
Lo que dice el aviso y lo que calla
Según el documento, los atacantes pueden aprovechar fallas de salto de autenticaciónFalla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado., de inyección de códigoDebilidad en la que un programa arma instrucciones con datos que llegan de afuera sin filtrarlos bien, lo que permite a un atacante alterar su comportamiento o hacerle ejecutar código propio. o simples configuraciones débiles en controladores sin actualizar o expuestos a internet. Con eso fuerzan ciclos continuos de calor y descongelamiento, que arruinan la mercadería, acortan la vida de los equipos, generan riesgo de incendio y pueden dañar a quien consuma productos mal conservados. El aviso alcanza a la salud, la química, los alimentos y el transporte refrigerado, sectores de la infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero..
El aviso no nombra fabricantes, no cita fallas con código CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla. y no atribuye los ataques a nadie. Los nombres vinieron de Francia. La Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) dijo conocer equipos comprometidos de las series AK-SM y AK-SC de Danfoss y de los controladores xweb de Copeland y Dixell, según Cybersecurity Dive.
La sangre de Francia, el caso nuevo
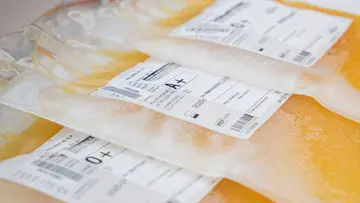
El 2 de noviembre, un ataque a un proveedor de refrigeración del Establecimiento Francés de la Sangre (EFS), el organismo público que gestiona la sangre donada en Francia, llevó a valores muy altos la temperatura y el descongelamiento de cámaras de tres de sus sedes. Las alarmas lo detectaron a tiempo y el plasma se trasladó o se aseguró. "No se identificó ningún impacto sanitario ni se informó pérdida de productos sanguíneos", dijo el EFS en su comunicado del 3 de noviembre, según BleepingComputer. El EFS no nombró al proveedor. Coolworld, una empresa europea de equipos de frío que según el semanario Le Canard Enchaîné atiende esas cámaras, confirmó un incidente en algunas de sus unidades y atribuyó la falla a un componente de un tercero que estaba fuera de su control.
En Italia, el fabricante Arneg informó que no encontró pruebas de que entraran por su plataforma de gestión remota, después de ataques a supermercados italianos y de otros países europeos, según Refindustry. En Estados Unidos, congeladores de varios almacenes de bases militares pasaron en agosto a modo de calor o descongelamiento, y nadie sabe todavía si tiene relación con la ola europea, según The Record.
Cifras que no coinciden y un autor sin nombre
El tamaño del primer golpe sigue en discusión. BleepingComputer estima entre 250 y 350 los supermercados franceses afectados en octubre, mientras que el gobierno francés habló de unos 700, como contó LatamByte. Para la segunda ola de noviembre, el mismo medio cuenta más de 115 tiendas en seis países. Ninguna autoridad publicó un total de esa segunda ola.
Nadie reivindicó los ataques. El portavoz del Kremlin, Dmitri Peskov, calificó de "absurdas" las acusaciones europeas que vinculan a Rusia y dijo que "carecen de argumentos y pruebas", según N+. Tampoco hay una prueba pública de quién está detrás.
Ninguna de las fuentes reporta casos en Latinoamérica. En Chile, especialistas consultados por Revista Economía señalaron que los equipos atacados en Europa tenían paneles web expuestos a internet, contraseñas por defecto y modelos viejos sin actualizar, y que el primer paso de una empresa es saber qué dispositivos tiene conectados y quién puede entrar a ellos.
La lista de Estados Unidos sirve igual para supermercados, frigoríficos, clínicas y bancos de sangre de la región. Conviene quitar de internet los paneles de los controladores, cambiar las credenciales predeterminadasUsuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema., actualizar el firmwarePrograma interno grabado en un aparato electrónico, como un router o un controlador industrial, que maneja sus funciones básicas. Se actualiza aparte del resto del software. y reemplazar los equipos sin soporte. El aviso también pide separar la tecnología operativaEquipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real. de la red de oficinas, limitar quién puede cambiar parámetros y fijar límites de temperatura con alertas cuando un equipo se sale de rango. En Estados Unidos, los incidentes se reportan a CISA o al centro de denuncias por internet del FBI (IC3). En los países de la región, el canal es el equipo nacional de respuesta a incidentes de cada gobierno.
Ciberseguridad › Incidentes
Un ciberataque recalienta congeladores de supermercados en Bélgica y Suecia
Delhaize, Carrefour y Spar en Bélgica, e ICA y Coop en Suecia, tiraron mercadería tras la noche del 1 al 2 de noviembre; nadie confirmó un…
Ciberseguridad › Incidentes
El ciberataque a cadenas de frío ya alcanza a supermercados de siete países de Europa
Irlanda, Finlandia, Países Bajos, Luxemburgo y Estonia se suman a Bélgica y Suecia; Danfoss, fabricante de los controladores, culpa al…
Ciberseguridad › Incidentes
El sabotaje al frío suma 700 supermercados en Francia y casos en otros cinco países
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los…
Glosario
salto de autenticación
Falla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado.
Glosario
inyección de código
Debilidad en la que un programa arma instrucciones con datos que llegan de afuera sin filtrarlos bien, lo que permite a un atacante alterar su comportamiento o hacerle ejecutar código propio.
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Glosario
credenciales predeterminadas
Usuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema.
Glosario
firmware
Programa interno grabado en un aparato electrónico, como un router o un controlador industrial, que maneja sus funciones básicas. Se actualiza aparte del resto del software.
Glosario
tecnología operativa (OT)
Equipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real.
Cybersecurity and Infrastructure Security Agency CISA
US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems | CISA
This joint fact sheet outlines cyber risks to industrial refrigeration and cold chain monitoring systems and provides practical mitigation steps to reduce public internet exposure, strengthen access…
Cybersecurity and Infrastructure Security Agency CISA
CISA, FBI, HHS, USDA, and DOT Urge Critical Infrastructure To Strengthen Industrial Refrigeration and Cold Chain Monitoring Systems Cybersecurity | CISA
Cybersecurity Dive
French authorities probe cyberattack targeting nation's blood supply
BleepingComputer
Cyberattack disrupts blood storage refrigeration systems in France
France's national blood service has confirmed that a cyberattack targeting a refrigeration equipment provider raised temperature and defrost settings at three of its facilities, threatening stored…
Refindustry
Arneg Reports No Breach of Remote Refrigeration Management Systems - Refindustry
The company is tightening authentication and access controls while supporting more than 2,600 Italian stores with security checks.
therecord.media
Harden cooling systems now, feds warn critical infrastructure operators amid attacks
The U.S. government on Thursday called on critical infrastructure operators to safeguard their cooling systems following hacks that have caused chaos in European supermarkets in recent weeks.
BleepingComputer
FBI, CISA warn of cyberattacks targeting refrigeration systems
The FBI and CISA warn that hackers are actively targeting industrial refrigeration and cold-chain monitoring systems worldwide, potentially causing food spoilage, equipment damage, and fire hazards.
N+
Rusia Niega Hackeo a Bancos de Sangre y Congeladores de Supermercados en Europa | N+
De la noche a la mañana, intrusos atacaron el servicio nacional de sangre de Francia y elevaron la temperatura para descongelar el plasma
Revista Economía
Ciberataque contra sistemas de refrigeración afecta a supermercados europeos: Expertos explican fenómeno y qué hacer en Chile para prevenirlo | Revista Economía
Una nueva ola de ataques informáticos contra sistemas de refrigeración de supermercados afectó a decenas de locales en Bélgica, Luxemburgo, Suecia e Irlanda.
Contexto (7 términos)
- salto de autenticación
- Falla que permite entrar a un sistema o usar sus funciones sin pasar por el control de usuario y contraseña, como si el atacante ya estuviera identificado.
- inyección de código
- Debilidad en la que un programa arma instrucciones con datos que llegan de afuera sin filtrarlos bien, lo que permite a un atacante alterar su comportamiento o hacerle ejecutar código propio.
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
- credenciales predeterminadas
- Usuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema.
- firmware
- Programa interno grabado en un aparato electrónico, como un router o un controlador industrial, que maneja sus funciones básicas. Se actualiza aparte del resto del software.
- tecnología operativa (OT)
- Equipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real.
Fuentes
- US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (CISA, 2026-11-05)
- CISA, FBI, HHS, USDA, and DOT Urge Critical Infrastructure To Strengthen Industrial Refrigeration and Cold Chain Monitoring Systems Cybersecurity (CISA, 2026-11-05)
- FBI, CISA warn of cyberattacks targeting refrigeration systems (BleepingComputer, 2026-11-05)
- Cyberattack disrupts blood storage refrigeration systems in France (BleepingComputer, 2026-11-04)
- French authorities probe cyberattack targeting nation's blood supply (Cybersecurity Dive, 2026-11-05)
- Harden cooling systems now, feds warn critical infrastructure operators amid attacks (The Record, 2026-11-05)
- Rusia niega hackeo a bancos de sangre y congeladores de supermercados en Europa (N+, 2026-11-05)
- Arneg Reports No Breach of Remote Refrigeration Management Systems (Refindustry, 2026-11-05)
- Ciberataque contra sistemas de refrigeración afecta a supermercados europeos: Expertos explican fenómeno y qué hacer en Chile para prevenirlo (Revista Economía, 2026-11-05)