 AU
Australia suma 20 % más ciberincidentes y apunta a la IA como el factor central
El informe anual de la Dirección de Señales de Australia cuenta más de 1.500 incidentes y casi 80 % más avisos de actividad maliciosa, y pide registrar todos los eventos, reemplazar sistemas viejos y prepararse para la IA.
La Dirección de Señales de Australia (ASD), el organismo de inteligencia y ciberseguridad del país, respondió a más de 1.500 incidentes informáticos en el año fiscal 2025-26, más de 20 % respecto del año anterior, y atribuye el cambio a la inteligencia artificial. Lo dice su Informe Anual de Amenazas Cibernéticas, publicado el 27 de octubre en Australia. Según el informe, la IA fue "la fuerza determinante" del panorama de amenazas del último año, porque permite a los atacantes hallar fallas más rápido y explotarlas a mayor escala y velocidad.
El prólogo del ministro de Defensa, Richard Marles, agrega que en las últimas semanas surgieron amenazas nuevas por "las acciones no intencionales" de agentes de IASistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso. y por las pruebas de modelos. La noticia llegó primero a la región por una cobertura de la agencia EFE publicada en Infobae; el informe y otros medios australianos permiten completar las cifras.
Los números del año
Según el resumen del Gobierno australiano sobre el informe, el Centro Australiano de Ciberseguridad (ACSC), parte de la ASD, avisó a organizaciones más de 4.400 veces de posible actividad maliciosa, casi 80 % más, y recibió más de 82.000 denuncias de ciberdelitos, una cada seis minutos. Los 1.500 incidentes son 36 % más que hace cinco años.
El costo medio de un ciberdelito, declarado por las propias víctimas, fue de 33.000 dólares australianos para una persona y de 93.500 para una empresa, 16 % más. Según Australian Cyber Security Magazine, las pequeñas empresas perdieron 55.400 en promedio, las medianas 141.300 (45 % más) y las grandes 148.100 (27 % menos). El fraude de identidad siguió siendo el delito más denunciado, aunque con 18 % menos de denuncias, y el organismo atendió 139 casos de secuestro de datos (ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.), en línea con el año anterior.
Los organismos públicos generaron la mayor parte de los incidentes: el Estado federal 32 % y los gobiernos estatales y locales 16 %. Los ataques de denegación de servicioAtaque o falla que deja un equipo, un servicio o una red sin poder responder a sus usuarios legítimos, por ejemplo porque se bloquea o se reinicia. Se conoce por la sigla en inglés DoS. bajaron más de 60 %, pero los que terminaron en compromisos extensos pasaron de uno a siete. La revista agrega que el número de vulnerabilidades publicadas subió 30 % y que en un caso se explotó una falla descubierta en 2008.
Qué hace la IA en manos de los atacantes
Según la misma revista, el informe advierte que la IA baja la barrera técnica del delito, porque automatiza el reconocimiento de objetivos y la búsqueda de fallas y vuelve más convincentes el phishing (engaños para robar claves) y las suplantaciones. PS News cita al ACSC: "La pregunta ya no es si las organizaciones enfrentarán amenazas cibernéticas, sino cuán preparadas están para responder".
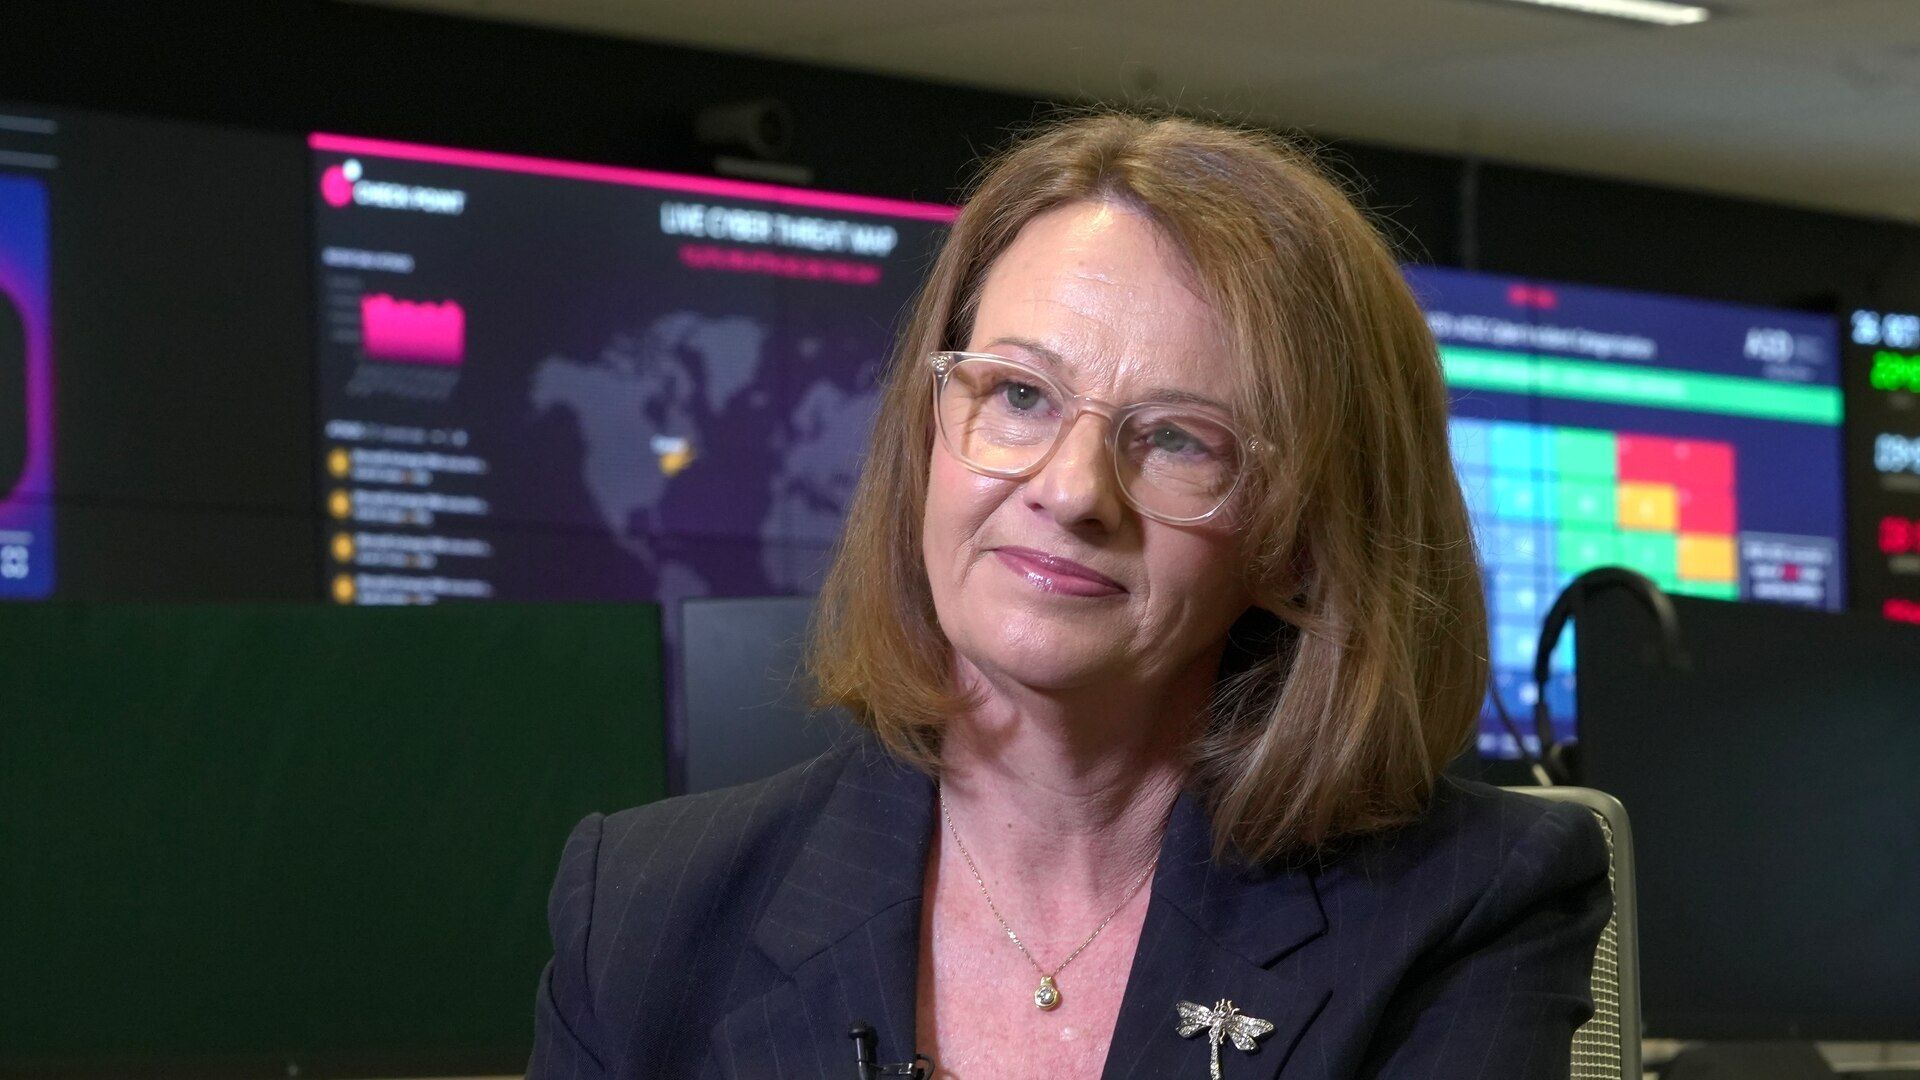
La directora general de la ASD, Abigail Bradshaw, fue más concreta con la cadena ABC. Dijo que el hecho del año fue la llegada de modelos de frontera como Claude MythosFamilia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas., de Anthropic, y que "con cada aumento de capacidad es probable que veamos más disrupciones", como los sitios que hay que sacar de línea para parchearlos. ABC también cuenta que un enjambre de agentes de IA vulneró la seguridad de datos de salud de Australia, en lo que describió como el primer hackeo autónomo a un sitio del Gobierno. Es la versión de un solo medio. ABC publicó esa nota a las 18:00 UTC del 26 de octubre (15:00 en Buenos Aires y Brasilia, 13:00 en Bogotá, 12:00 en Ciudad de México).
La ASD también usa IA para defenderse. Según ABC, cortó el acceso de un grupo criminal que usaba Amadey, un programa que roba datos y claves, a unas 180.000 computadoras en el mundo.
Lo que sirve fuera de Australia
El informe no trae datos de América Latina: sus cifras son de Australia, y los costos son autodeclarados, por lo que no se pueden comparar con los de otro país. Lo que sí se puede llevar a la región son las cinco acciones que la ASD pide a las organizaciones: registrar todos los eventos cibernéticos, reemplazar tecnología heredada, gestionar los riesgos de la cadena de suministro, prepararse para la IA y empezar ya a prepararse para la computación cuántica, que podría romper el cifrado actual. El Gobierno australiano pidió además bajar el umbral para reportar incidentes y priorizar la seguridad sobre la disponibilidad de los servicios, una consigna que cualquier empresa puede adoptar sin esperar una norma local.
El prólogo recuerda que en junio de 2026 la ASD y sus socios de Five Eyes, la alianza de inteligencia de Australia, Canadá, Estados Unidos, Nueva Zelanda y el Reino Unido, publicaron una guía conjunta para manejar los riesgos de la IA, un documento que se puede leer y aplicar desde cualquier país.
Glosario
agentes de IA
Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
denegación de servicio
Ataque o falla que deja un equipo, un servicio o una red sin poder responder a sus usuarios legítimos, por ejemplo porque se bloquea o se reinicia. Se conoce por la sigla en inglés DoS.
Glosario
Claude Mythos
Familia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas.
ASD / ACSC
Annual Cyber Threat Report 2025-26
infobae
Australia alerta de una amenaza cibernética sin precedentes por el avance de la IA
Australia alerta de una amenaza cibernética sin precedentes por el avance de la IA
Ministerio de Defensa de Australia
Albanese Government works with public and private sector organisations to strengthen cyber resilience
Australian Cyber Security Magazine
ASD report flags AI-enabled cyber threats as incidents and business losses rise - Australian Cyber Security Magazine
Australia’s cyber threat environment is becoming increasingly complex as artificial intelligence accelerates malicious activity, cybercrime losses rise and state-sponsored actors continue targeting…
PS News
ASD report highlights increasing number of AI-enabled cyber threats | PS News
The Federal Government has released the Australian Signals Directorate’s (ASD) Annual Cyber Threat Report for 2025-26, and it shows an…
abc.net.au
Australia's spies part of 'early warning' system detecting incoming AI swarms
Australia's cyber-spy agency offers an insight into how it is dealing with the surge in AI threats.
Contexto (4 términos)
- agentes de IA
- Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- denegación de servicio
- Ataque o falla que deja un equipo, un servicio o una red sin poder responder a sus usuarios legítimos, por ejemplo porque se bloquea o se reinicia. Se conoce por la sigla en inglés DoS.
- Claude Mythos
- Familia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas.
Fuentes
- Annual Cyber Threat Report 2025-26 (ASD / ACSC, 2026-10-27)
- Albanese Government works with public and private sector organisations to strengthen cyber resilience (Ministerio de Defensa de Australia, 2026-10-26)
- Disruptions 'inevitable' as AI-powered cyber threats grow, Australian Signals Directorate says (ABC News, 2026-10-27)
- ASD report flags AI-enabled cyber threats as incidents and business losses rise (Australian Cyber Security Magazine, 2026-10-27)
- ASD report highlights increasing number of AI-enabled cyber threats (PS News, 2026-10-27)
- Australia alerta de una amenaza cibernética sin precedentes por el avance de la IA (Infobae (EFE), 2026-10-27)