 BR
Mato Grosso suspende sistemas de salud por su segundo ciberataque del año
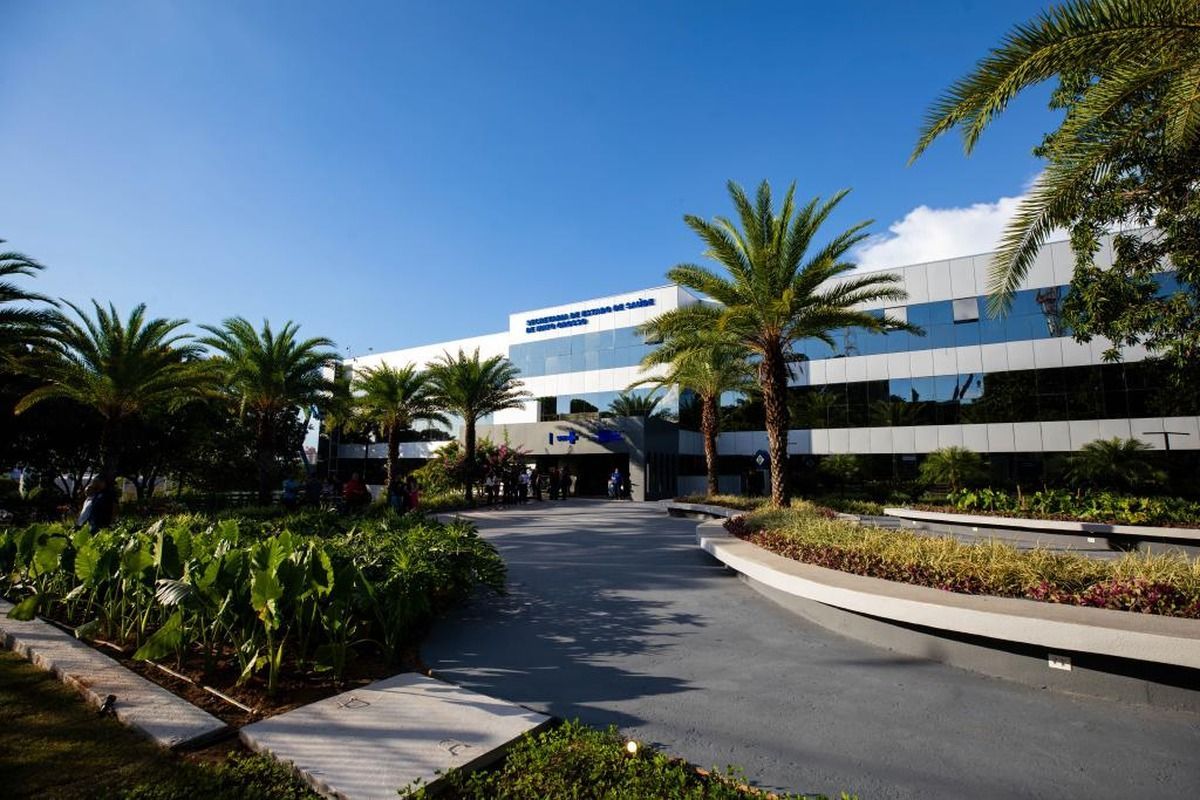
La secretaría de salud del estado brasileño mantiene urgencias y hospitales con limitaciones, pero no dice qué sistemas cayeron ni si hubo acceso a datos de pacientes.
La Secretaría de Salud del estado brasileño de Mato Grosso (SES-MT) suspendió los sistemas de todas las unidades que dependen de ella después de detectar un nuevo ataque informático el domingo 1 de noviembre. Es el segundo ciberataque contra la red de salud del estado en lo que va de 2026, y el primero, de marzo, todavía tiene a la policía, a la fiscalía y a la Asamblea Legislativa buscando respuestas.
La secretaría lo informó el lunes 2 en una nota difundida por el gobierno estatal. "Los servicios esenciales, como la regulación de urgencias y emergencias y la atención hospitalaria, se prestan con normalidad, aun con algunas limitaciones de acceso a la red", dice el texto, que promete restablecer los sistemas "de forma gradual". No dio plazo.
Lo que la secretaría no dijo
La nota no informa qué sistemas fueron atacados, si hubo acceso a datos de pacientes, si los atacantes pidieron un rescate ni si el caso ya se denunció a la policía y a la Autoridad Nacional de Protección de DatosAutoridad Nacional de Protección de Datos (ANPD) Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad. (ANPD), como señaló Convergência Digital. Tampoco aclara si entre los sistemas apagados están el Sistema Nacional de Regulación (Sisreg), con el que se piden y asignan turnos y derivaciones, o IndicaSUS, que registra camas e internaciones, según Leiagora. Sin esos datos, nadie fuera de la secretaría puede medir todavía el alcance real del ataque.
El martes 3, Primeira Página consultó si los sistemas ya estaban normalizados y la secretaría respondió que difundirá novedades cuando las haya. Ese mismo día, la Prefectura de Cuiabá, la capital del estado, aisló de forma preventiva parte de sus sistemas, incluidas herramientas de su Secretaría Municipal de Salud. Según el municipio, no hay indicios de que haya sido atacado. Hasta el 4 de noviembre, el gobierno estatal no había anunciado la vuelta de los sistemas, según Canal Diário.
Marzo dejó más preguntas que respuestas
El primer ataque se detectó en marzo, pero la secretaría recién lo reconoció el 2 de junio. Entonces dijo que no había pagado ningún rescate, que su base de datos principal no estaba comprometida y que los archivos afectados se habían recuperado con las copias de contingencia, según VGN. El caso quedó en manos de la Delegación Especializada en Delitos Informáticos de la Policía Civil, bajo secreto, y se comunicó a la ANPD.
Las cifras de aquel ataque no coinciden entre medios. VGN, FolhaMax y Convergência Digital citan a la secretaría con "menos de un terabyte" de archivos afectados. Primeira Página y FTN Brasil hablan de "cerca de un terabyte", unas 6,5 millones de páginas.
La versión oficial tampoco coincide con la de la fiscalía. Según el Ministerio Público de Mato Grosso, citado por CNN Brasil, el ataque de marzo destruyó todos los archivos de la secretaría que podían servir a la comisión parlamentaria que investiga la salud del estado. La fiscalía lo atribuye a LockBitBanda de ransomware que alquila su programa a afiliados y extorsiona a las víctimas con publicar los datos robados. Fue una de las más activas del mundo entre 2022 y 2024., una banda de secuestro de datos (ransomware)Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., que pidió 500.000 dólares en bitcoin y advirtió que publicar los documentos le costaría a la secretaría entre cuatro y siete millones de dólares. En junio, el sitio PNB Online informó que la lista de carpetas robadas apareció en la web oscuraParte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito. e incluía auditorías internas y documentos de contratos investigados por la policía, según VGN.
La comisión parlamentaria de la Asamblea Legislativa sumó el ataque a su investigación, pidió un peritaje técnico federal y explicaciones al gobierno y a la Empresa Mato-grossense de Tecnología de la Información (MTI), que administra la infraestructura informática del estado, según Portal Mato Grosso. El mismo medio recuerda que en julio la Secretaría de Hacienda y la MTI frenaron un intento de desvío con una orden de pago atípica, y que ese mes la MTI abrió una licitación para contratar servicios de ciberseguridad.
La secretaría no dijo si el ataque de noviembre tiene relación con el de marzo. Mato Grosso no es el único gobierno de la región que apaga sus sistemas en estos días. En Argentina, Formosa sigue sin trámites en línea por un ciberataque y Chaco cortó de forma preventiva sus servicios digitales desde el 1 de noviembre. En Mato Grosso, lo pendiente es saber qué se llevaron esta vez y cuándo vuelven los sistemas.
Ciberseguridad › Incidentes
Formosa sigue sin trámites en línea por un ciberataque y Chaco mantiene su corte
El gobierno formoseño no informó qué tipo de ataque sufrió, si hubo datos expuestos ni cuándo vuelven los trámites; en la provincia vecina…
Ciberseguridad › Incidentes
Chaco suspende sus servicios digitales ante ciberataques a gobiernos argentinos
El gobierno chaqueño cortó de forma preventiva trámites, impuestos y plataformas desde el 1 de noviembre. Formosa confirma un ataque y La…
Glosario
Autoridad Nacional de Protección de Datos (ANPD)
Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad.
Glosario
LockBit
Banda de ransomware que alquila su programa a afiliados y extorsiona a las víctimas con publicar los datos robados. Fue una de las más activas del mundo entre 2022 y 2024.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
web oscura
Parte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito.
mt.gov.br
mt.gov.br
Serviços essenciais, como regulação de urgência e emergência e atendimentos hospitalares, estão sendo prestados regularmente, mesmo com algumas limitações de acesso à rede
ConvergenciaDigital
Saúde de Mato Grosso sofre segundo ataque hacker do ano - ConvergenciaDigital
A Secretaria de Estado de Saúde de Mato Grosso (SES-MT) suspendeu temporariamente os sistemas das un
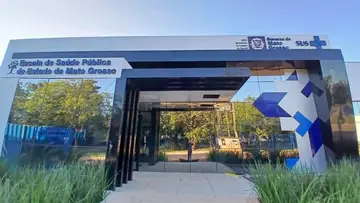
LEIAGORA
Novo ataque hacker suspende sistemas da Saúde em MT - LEIAGORA
SES afirma que atendimentos hospitalares e regulação de urgência continuam; pasta já havia registrado outra invasão em maSES afirma que atendimentos hospitalares e regulação de urgência continuam;…
Primeira Página
Prefeitura de Cuiabá isola sistemas digitais após invasão na Saúde estadual
Após ataque hacker à Saúde de MT, Cuiabá suspendeu sistemas digitais por precaução. Prefeitura afirma que não há indícios de invasão à rede municipal.
Canal Diário - Notícias de Mato Grosso!
Secretaria de Saúde de MT sofre novo ataque hacker e suspende sistemas - Canal Diário - Notícias de Mato Grosso!
Secretaria de Saúde de Mato Grosso confirma novo ataque hacker e suspende sistemas para verificação. Serviços hospitalares e de emergência continuam.
VGN - Notícias em MT com credibilidade
Ataque hacker compromete arquivos da SES-MT em meio à CPI da Saúde; Secretaria garante recuperação | VGN - Notícias em MT com credibilidade
SES-MT; Ataque Hacker; LockBit; Saúde de Mato Grosso; Polícia Civil; DRCI; Segurança Digital; PNB Online
SES-MT sofre novo ataque de hacker e sistema � retirado do ar | FOLHAMAX | �ltimas Not�cias de Cuiab� e Mato Grosso
SES-MT sofre novo ataque de hacker e sistema � retirado do ar | FOLHAMAX | �ltimas Not�cias de Cuiab� e Mato Grosso
Servi�os essenciais s�o prestados regularmente, mas com limita��es � rede
Primeira Página
SES-MT sofre segundo ataque hacker em menos de um ano
A Secretaria de Estado de Saúde de Mato Grosso (SES-MT) emitiu nota nesta segunda-feira (2) informando que os sistemas da pasta sofreram um ataque hacker detectado
FTN Brasil - Notícias de Mato Grosso e Brasil
Hacker invade sistemas da Saúde de MT e secretaria suspende acessos
ATAQUE CIBERNÉTICO
CNN Brasil
Secretaria de Saúde de MT é alvo de ataque hacker; sistemas foram suspensos | CNN Brasil
Essa é a segunda vez que a pasta é alvo de um ataque cibernético em 2026; até o momento, os sistemas das unidades ligadas à secretaria estão temporariamente suspensos
PORTAL MATO GROSSO
Segundo ataque hacker em 2026 paralisa sistemas da Secretaria de Saúde de Mato Grosso - PORTAL MATO GROSSO
A Secretaria de Estado de Saúde de Mato Grosso (SES-MT) voltou a ser alvo de um ataque cibernético. A invasão foi identificada no domingo (1º) e levou a pasta a suspender temporariamente os sistemas…
Contexto (4 términos)
- Autoridad Nacional de Protección de Datos (ANPD)
- Organismo de Brasil que fiscaliza el cumplimiento de la ley general de protección de datos personales (LGPD) y recibe los avisos de incidentes de seguridad.
- LockBit
- Banda de ransomware que alquila su programa a afiliados y extorsiona a las víctimas con publicar los datos robados. Fue una de las más activas del mundo entre 2022 y 2024.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- web oscura
- Parte de internet a la que solo se llega con programas especiales, como Tor, y que oculta la identidad de sitios y usuarios. Allí operan foros y mercados de ciberdelito.
Fuentes
- SES trabalha para restabelecer sistemas após novo ataque hacker (Secom-MT (Gobierno de Mato Grosso), 2026-11-02)
- Secretaria de Saúde de MT sofre novo ataque hacker e suspende sistemas (Canal Diário, 2026-11-04)
- Saúde de Mato Grosso sofre segundo ataque hacker do ano (Convergência Digital, 2026-11-04)
- Novo ataque hacker suspende sistemas da Saúde em MT (Leiagora, 2026-11-03)
- Após ataque hacker à Secretaria de Saúde de MT, Cuiabá também tira sistemas do ar (Primeira Página, 2026-11-03)
- SES-MT sofre nova ofensiva contra sistemas menos de um ano após ataque hacker que atingiu 1 TB de arquivos (Primeira Página, 2026-11-02)
- Secretaria de Saúde de MT é alvo de ataque hacker; sistemas foram suspensos (CNN Brasil, 2026-11-03)
- Segundo ataque hacker em 2026 paralisa sistemas da Secretaria de Saúde de Mato Grosso (Portal Mato Grosso, 2026-11-03)
- Ataque hacker compromete arquivos da SES-MT em meio à CPI da Saúde; Secretaria garante recuperação (VGN, 2026-06-02)
- SES-MT sofre novo ataque de hacker e sistema é retirado do ar (FolhaMax, 2026-11-02)
- Hacker invade sistemas da Saúde de MT e secretaria suspende acessos (FTN Brasil, 2026-11-03)