El hackeo a Binance empezó con una falsa entrevista de trabajo y una IA interna
El informe preliminar de la empresa reconstruye cinco meses de preparación: un instalador adulterado en junio, una entrevista falsa en septiembre y una herramienta interna de IA usada para llegar a las billeteras.
Un ingeniero de Binance que buscaba otro empleo descargó en su computadora de trabajo el "ejercicio técnico" de una entrevista falsa, y ese archivo abrió el camino al mayor robo de criptomonedas registrado. Así lo contó la empresa el martes 3 de noviembre en el informe preliminar del ataque, en el que se llevaron activos por unos 6.340 millones de dólares el 29 de octubre.
"No fue un solo error ni una sola brecha, fue una campaña de meses", escribió Richard Teng, co-CEO de Binance, en su mensaje en X, publicado tres minutos después del informe, a las 14:36 UTC (11:36 en Buenos Aires, San Pablo y Santiago; 10:36 en Caracas; 9:36 en Bogotá y Lima; 8:36 en Ciudad de México). El informe arranca con una disculpa: "Esto no debió haber pasado".
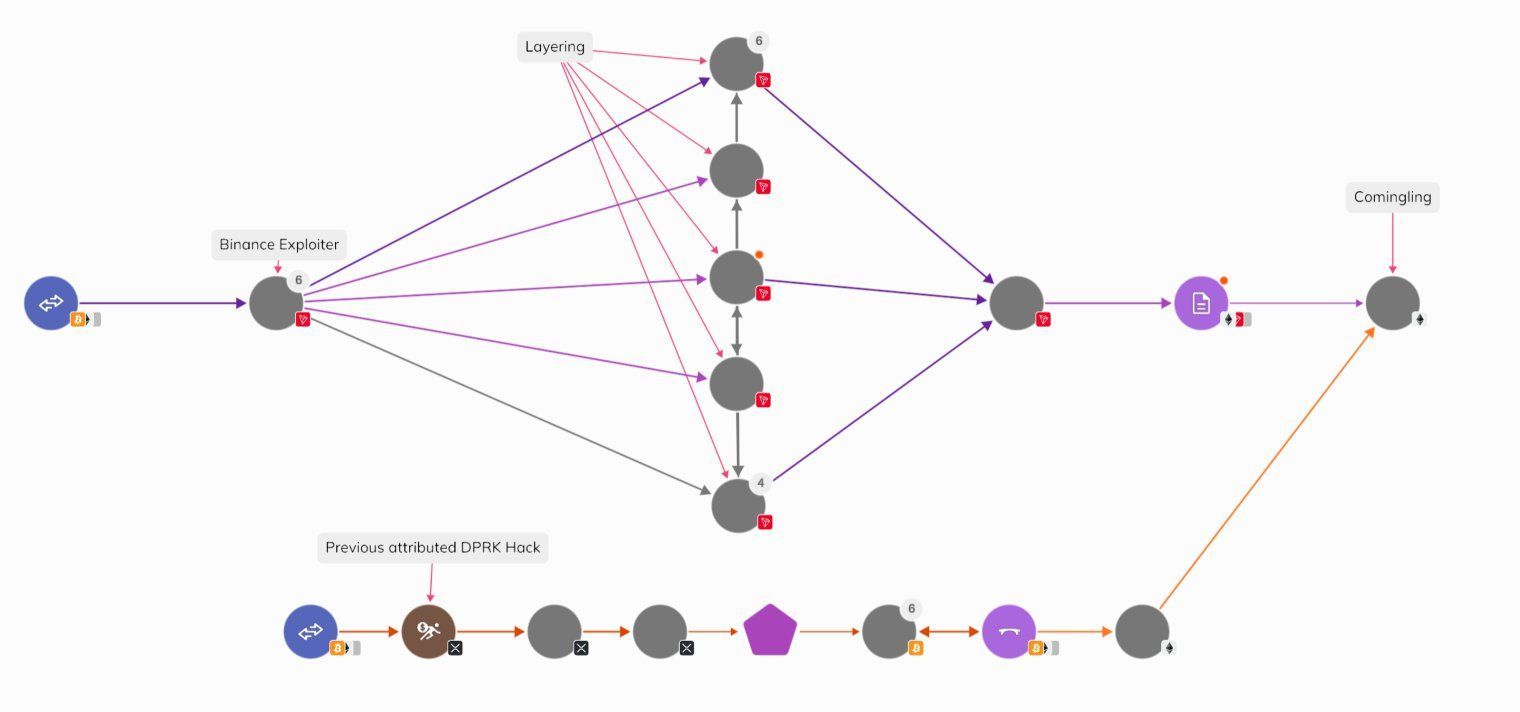
El robo vació billeteras calientesBilletera de criptomonedas conectada a internet que un exchange usa para pagar retiros y recibir depósitos al momento. Es más ágil que una billetera fría (desconectada), pero queda más expuesta a robos. de Binance, las que están conectadas a internet para operar al momento, en varias redes. Las firmas de rastreo Chainalysis y TRM ya habían señalado a TraderTraitor, el grupo norcoreano que robó a Bybit, y LatamByte contó cómo el botín se lava con software mientras una parte quedó congelada. Lo nuevo es cómo entraron.
Cinco meses de preparación
Todo empezó en junio. Un ingeniero del equipo que opera la infraestructura de billeteras buscó en un buscador una "popular herramienta de IA para programar", que Binance no nombró, y para instalarla bajó una versión adulterada de Homebrew, el instalador de programas más usado en las Mac. El equipo de seguridad detectó la anomalía, cambió la computadora y renovó todas sus credenciales. Pero el atacante ya sabía quién era ese ingeniero y quiénes eran sus compañeros. El informe enlaza un análisis del SANS Internet Storm Center de mayo sobre anuncios pagos en buscadores que llevaban a una página falsa de Homebrew.
En septiembre llegó la entrevista. Un segundo ingeniero, que mencionaba su paso por Binance en su perfil de una plataforma legítima de búsqueda de empleo, recibió el contacto de un supuesto director de proyectos. La primera ronda fue una videollamada con una supuesta responsable de recursos humanos, que le mostró su cuenta en redes sociales, con fotos y videos personales, para ganarse su confianza. La segunda fue con el supuesto CEO de una empresa que no existía, por una aplicación de chat. Al final le pidieron descargar en su computadora de trabajo una "tarea" con un repositorio de código.
El código malicioso se ejecutaba durante la instalación del proyecto y ningún antivirus lo detectó. Según el informe, reemplazó un componente legítimo de desarrollo, pyenv, por una versión adulterada que abría una conexión con un servidor del atacante, y borró sus rastros. Era un malware de día ceroVulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse., es decir, desconocido hasta ese momento para las herramientas de protección.
El 20 de octubre el atacante usó esa computadora como trampolín. Desde ahí, y con una herramienta interna de inteligencia artificial de Binance, tomó el control de las computadoras de otros dos ingenieros, el de junio y un tercero del área de billeteras. La empresa confirmó el uso de esa herramienta, pero no explicó cómo la aprovechó el atacante. En la computadora del primero encontró un permiso para desplegar contenedoresEntorno aislado que ejecuta programas o un sistema operativo completo compartiendo el núcleo del servidor anfitrión, con menos consumo de recursos que una máquina virtual., los paquetes de software con los que se ponen en marcha servicios internos.
Del 20 al 29 de octubre
El 29 de octubre, entre las 17:15 y las 19:56 UTC, el atacante entró a la computadora del tercer ingeniero, usó las credenciales robadas al primero, desplegó un contenedor y lanzó un programa propio. Con eso consiguió acceso al servicio interno que firma las transacciones de las billeteras y mandó órdenes de pago por fuera del circuito normal de retiros, sin pasar por sus controles. A las 20:05 UTC (17:05 en Buenos Aires, San Pablo y Santiago; 16:05 en Caracas; 15:05 en Bogotá y Lima; 14:05 en Ciudad de México) cinco billeteras enviaron 233 millones de XRP en cuatro minutos. Siguieron solana, OP, 18.270 bitcoins y ether.
Frenar los retiros no alcanzó. El atacante aprovechó EIP-7702, un mecanismo de Ethereum que deja a una cuenta delegar permisos en un contrato, y le dio a un contrato propio poder sobre una billetera de Binance. Como esa billetera usaba firma compartida entre varias partes (MPC)Técnica que reparte la clave de una billetera entre varias partes, de modo que ninguna tiene la clave completa y una transacción solo se firma si cooperan las necesarias., no había una sola clave para revocar el permiso al instante. La última transferencia se confirmó a las 23:56 UTC, y la delegación se anuló a las 00:10 UTC del 30 de octubre.
Esa secuencia explica por qué los medios no coinciden en la fecha. The National ubicó el 20 de octubre como el día en que el acceso se usó de "trampolín", y otros medios tomaron esa fecha como la del ataque. El informe de Binance distingue las dos: el 20 el atacante se apoderó de las computadoras de los ingenieros y el 29 vació las billeteras.
Teng no atribuyó el ataque a Corea del Norte en su mensaje. El informe se limita a decir que, según la última información del FBI, el responsable es ese país, y enlaza el aviso del FBI que señala a TraderTraitor. CNBC remarcó que Teng no hizo la atribución por su cuenta. Corea del Norte calificó de "absurdas" las acusaciones, según Reuters, citada por NBC News. Binance agregó que en 2026 detectó y frenó 57 intentos de ataque que atribuye a ese país, con entrevistas falsas, herramientas de desarrollo falsas y extensiones de navegador adulteradas.
La empresa repuso el 98 % de los activos robados al 31 de octubre y compra el resto, absorbe la pérdida y no la traslada a los usuarios. Reconstruyó en un entorno nuevo el sistema de billeteras, la herramienta de IA afectada y los controles de acceso, reemplazó equipos y anuló credenciales. Hasta el informe, unos 2.850 millones de dólares estaban congelados o interceptados, y una revisión de firmas de seguridad independientes está en curso, según The Block.
Una trampa que ya se usó en Chile
La falsa entrevista no es nueva en la región. A fines de 2018, un empleado de informática de Redbanc, la red que conecta los cajeros automáticos de Chile, respondió a una oferta de LinkedIn, hizo una entrevista por Skype en español e instaló un supuesto programa para armar su ficha de postulación en PDF. Era un malware que permitió recorrer la red de la empresa, y la firma Flashpoint lo atribuyó al grupo norcoreano LazarusGrupo de hackers vinculado al gobierno de Corea del Norte, responsable de grandes robos de criptomonedas y de ataques a bancos. El FBI y otras agencias le atribuyen subgrupos como TraderTraitor., según RPP. Redbanc dijo que el ataque no afectó sus operaciones.
La modalidad creció desde entonces. El 18 de septiembre, la policía de Japón, el FBI y agencias de Australia y Alemania publicaron un aviso conjunto sobre WaterPlum, también llamado Contagious Interview: entre diciembre de 2025 y julio de 2026 infectó al menos 30.000 computadoras en más de 100 países y vació o robó credenciales de más de 7.000 billeteras cripto. El aviso no detalla los países afectados. Describe el anzuelo: falsos reclutadores en redes sociales, portales de empleo y plataformas para trabajadores independientes, que piden bajar código para una prueba técnica o "arreglar un error" durante la videollamada. Es el canal por el que muchos programadores de la región buscan clientes en el exterior.
Qué cuidar en una prueba técnica
El código de una entrevista nunca se corre en la computadora de trabajo ni en una que tenga billeteras, contraseñas o claves de acceso. El aviso conjunto recomienda ejecutarlo solo dentro de una máquina virtualComputadora simulada por software dentro de otra. Lo que corre adentro queda aislado del equipo real, por eso se usa para probar programas sospechosos sin arriesgar el sistema. o un entorno aislado, y revisar antes que no tenga partes ilegibles u ocultas. Antes de instalar dependencias conviene mirar el archivo package.json, donde los scripts preinstall, postinstall o prepare se ejecutan solos con npm install, y la carpeta .vscode, que puede lanzar tareas al abrir el proyecto. Las herramientas se bajan del sitio oficial y no del primer anuncio del buscador.
También hay señales fuera del código. La urgencia, un salario muy por encima del mercado, un reclutador que solo existe en redes y un pedido de instalar algo para hacer la entrevista justifican cortar la conversación y verificar la empresa por un canal propio. Binance tenía equipo de seguridad, antivirus y controles, y la entrada fue igual una tarea para el hogar.
Ciberseguridad › Incidentes
Chainalysis y TRM señalan al grupo norcoreano que robó a Bybit como autor del hackeo a Binance
Las dos firmas atribuyen con "alta confianza" el robo a TraderTraitor, vinculan los fondos con el hackeo a Bitget y describen un lavado…
Ciberseguridad › Incidentes
El botín de Binance se lava con software y el 44 % ya quedó congelado
Elliptic cuenta 2.850 millones de dólares bloqueados y una transferencia cada 96 segundos en Tron, mientras THORChain dejó pasar parte del…
Glosario
billetera caliente
Billetera de criptomonedas conectada a internet que un exchange usa para pagar retiros y recibir depósitos al momento. Es más ágil que una billetera fría (desconectada), pero queda más expuesta a robos.
Glosario
día cero
Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
Glosario
contenedores
Entorno aislado que ejecuta programas o un sistema operativo completo compartiendo el núcleo del servidor anfitrión, con menos consumo de recursos que una máquina virtual.
Glosario
firma multipartita (MPC)
Técnica que reparte la clave de una billetera entre varias partes, de modo que ninguna tiene la clave completa y una transacción solo se firma si cooperan las necesarias.
Glosario
extensión de navegador
Pequeño programa que se agrega al navegador para sumarle funciones. Puede leer las páginas que se visitan, por eso una extensión adulterada sirve para robar datos o claves.
Glosario
Lazarus
Grupo de hackers vinculado al gobierno de Corea del Norte, responsable de grandes robos de criptomonedas y de ataques a bancos. El FBI y otras agencias le atribuyen subgrupos como TraderTraitor.
Glosario
máquina virtual
Computadora simulada por software dentro de otra. Lo que corre adentro queda aislado del equipo real, por eso se usa para probar programas sospechosos sin arriesgar el sistema.
X (formerly Twitter)
Binance en X: "29 October Binance Security Incident: Initial Findings and Response Update" / X
29 October Binance Security Incident: Initial Findings and Response Update
X (formerly Twitter)
Richard Teng (@_RichardTeng) en X
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making…
SANS Internet Storm Center
Malicious Ad for Homebrew Leads to MacSync Stealer
The National
Binance says fake job interviews and internal AI tool used in $6.3bn heist | The National
Crypto platform has rebuilt systems and decommissioned credentials of tokens related to affected engineers
Federal Bureau of Investigation
North Korea Responsible for $6 Billion+ Binance Attack | Federal Bureau of Investigation
The FBI is releasing information advising the Democratic People's Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency…
CNBC
Binance co-CEO Richard Teng says hackers used fake job interviews, AI tool to steal $6.3 billion in crypto
Binance has replenished 98% of $6.34 billion in affected assets, according to a security report the crypto exchange issued Tuesday.
NBC News
Binance says hackers used fake job interview to breach computer before $6.3 billion attack
The FBI has blamed a North Korean hacking group for the heist, a claim Pyongyang has rejected.
The Block
Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach
RPP Noticias
Hackers de Corea del Norte accedieron a red de cajeros automáticos de Chile con una falsa propuesta de trabajo
Un profesional de informática de la empresa chilena Redbanc fue convencido de bajar una aplicación para llenar una ficha de postulación en su computadora de trabajo. En verdad,…
FBI IC3 y agencias de Japón, Australia y Alemania
North Korean WaterPlum (Contagious Interview) cyber actor group targeting IT professionals
Contexto (7 términos)
- billetera caliente
- Billetera de criptomonedas conectada a internet que un exchange usa para pagar retiros y recibir depósitos al momento. Es más ágil que una billetera fría (desconectada), pero queda más expuesta a robos.
- día cero
- Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
- contenedores
- Entorno aislado que ejecuta programas o un sistema operativo completo compartiendo el núcleo del servidor anfitrión, con menos consumo de recursos que una máquina virtual.
- firma multipartita (MPC)
- Técnica que reparte la clave de una billetera entre varias partes, de modo que ninguna tiene la clave completa y una transacción solo se firma si cooperan las necesarias.
- extensión de navegador
- Pequeño programa que se agrega al navegador para sumarle funciones. Puede leer las páginas que se visitan, por eso una extensión adulterada sirve para robar datos o claves.
- Lazarus
- Grupo de hackers vinculado al gobierno de Corea del Norte, responsable de grandes robos de criptomonedas y de ataques a bancos. El FBI y otras agencias le atribuyen subgrupos como TraderTraitor.
- máquina virtual
- Computadora simulada por software dentro de otra. Lo que corre adentro queda aislado del equipo real, por eso se usa para probar programas sospechosos sin arriesgar el sistema.
Fuentes
- 29 October Binance Security Incident: Initial Findings and Response Update (Binance, 2026-11-03)
- Mensaje de Richard Teng sobre el informe del incidente (Richard Teng en X, 2026-11-03)
- Binance co-CEO Teng says hackers used fake job interviews to steal $6.3 billion in crypto (CNBC, 2026-11-03)
- Binance: Hackers used fake job interview before $6.3 billion hack (NBC News / Reuters, 2026-11-03)
- Binance says fake job interviews and internal AI tool used in $6.3bn heist (The National, 2026-11-03)
- Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach (The Block, 2026-11-03)
- North Korea responsible for $6 billion Binance attack (FBI)
- North Korean WaterPlum (Contagious Interview) cyber actor group targeting IT professionals (FBI IC3 y agencias de Japón, Australia y Alemania, 2026-09-18)
- Malicious Ad for Homebrew Leads to MacSync Stealer (SANS Internet Storm Center, 2026-05-01)
- Hackers de Corea del Norte accedieron a red de cajeros automáticos de Chile con una falsa propuesta de trabajo (RPP, 2019-01-16)