Cobertura especialHackeo a Binance
Chainalysis y TRM señalan al grupo norcoreano que robó a Bybit como autor del hackeo a Binance
Las dos firmas atribuyen con "alta confianza" el robo a TraderTraitor, vinculan los fondos con el hackeo a Bitget y describen un lavado automatizado, mientras Binance y las autoridades todavía no nombran a nadie.
Dos de las principales firmas de rastreo de criptomonedas ya le pusieron nombre al robo a Binance. TRM Labs y Chainalysis atribuyen el ataque del 29 de octubre a TraderTraitor, un grupo de hackers del Estado norcoreano, y las dos dicen tener "alta confianza" en esa conclusión. Es el mismo grupo al que el FBI responsabilizó por el robo de unos 1.500 millones de dólares a Bybit en febrero de 2025, el récord que Binance acaba de superar, según Decrypt.
Binance no nombró a nadie y ninguna autoridad se pronunció sobre este caso. La empresa dice que trabaja con las fuerzas del orden, y Richard Teng, su codirector ejecutivo, aclaró que la investigación todavía no atribuyó responsabilidad a ninguna persona. Lo que pasó con los retiros y la plata está en la nota de seguimiento y en la cobertura principal.
La pista de Bitget
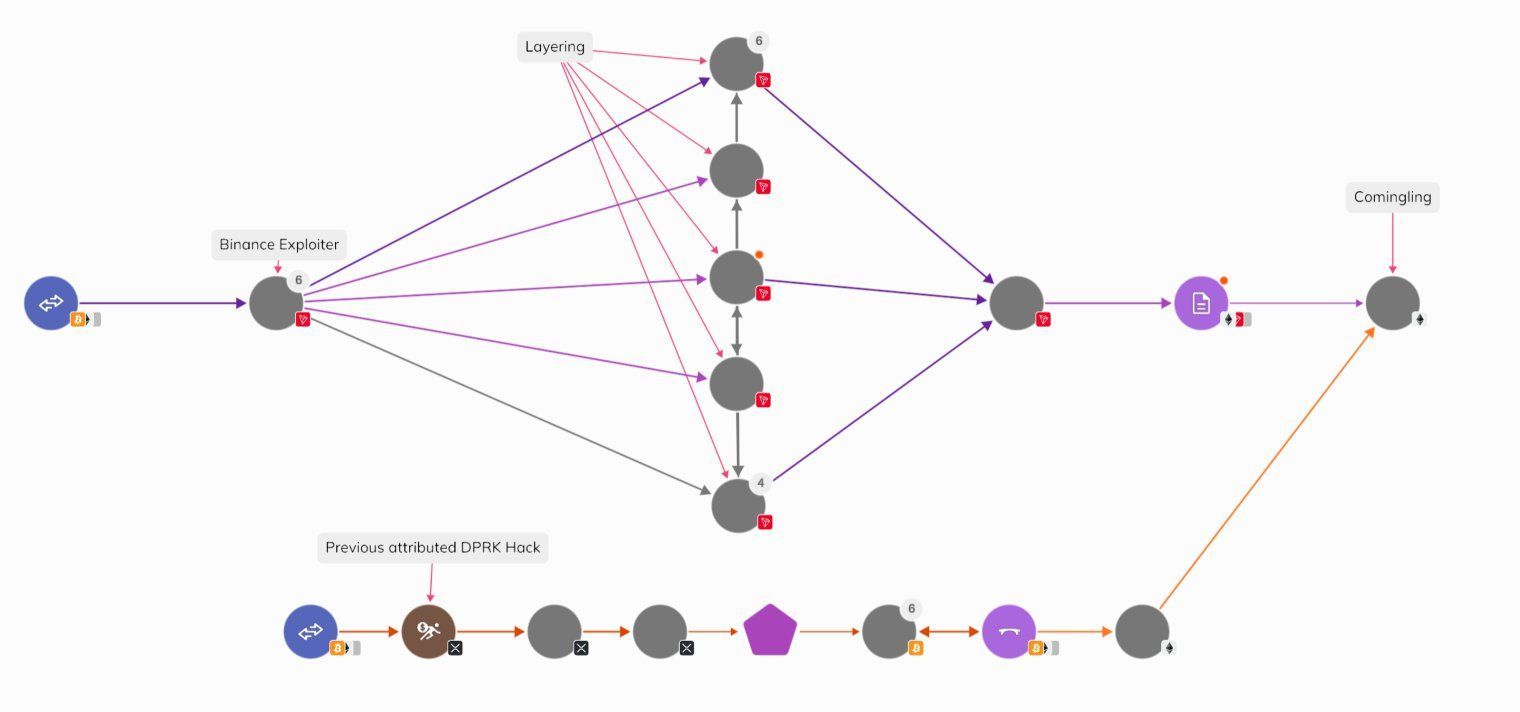
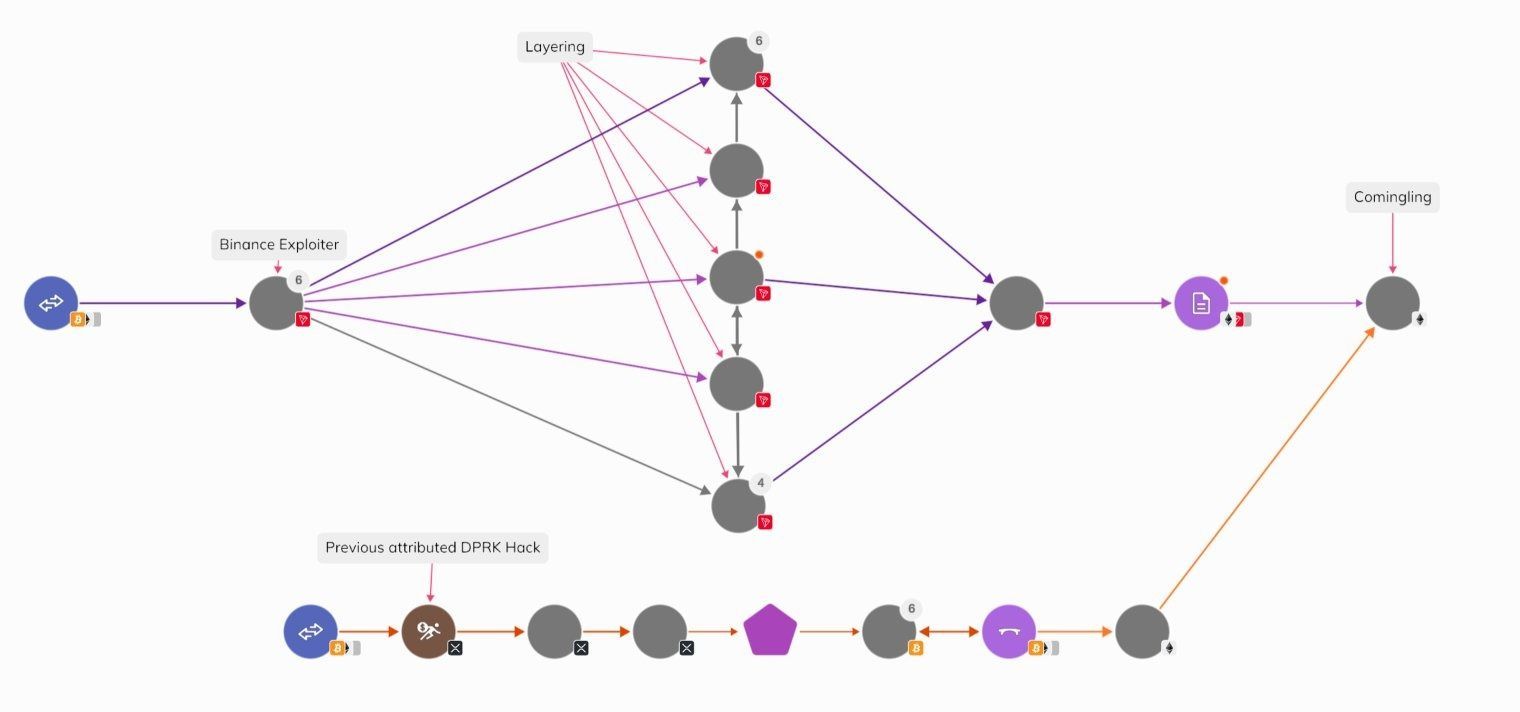
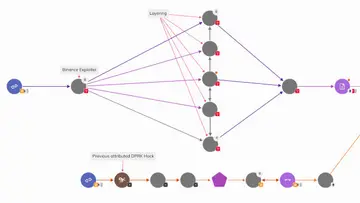
Chainalysis apoyó su atribución en una coincidencia que vio en tiempo real. Sus investigadores observaron fondos robados a Binance mezclados con fondos del hackeo a Bitget del mes pasado, que ya estaba atribuido a Corea del Norte, según su informe. "Tenemos un alto grado de confianza en que Corea del Norte es responsable del hackeo de 6.400 millones de dólares a Binance", escribió la empresa en X.
TRM llegó al mismo grupo por otro camino. Dice que combinó inteligencia dentro y fuera de la cadena de bloques, y encontró parecidos con el robo a Kelp DAO de abril de 2026, como retiros chicos desde el mezclador Tornado Cash, preparación previa y firmas conseguidas por adelantado, según su análisis.
Veinte minutos y diez redes
TRM calcula que salieron unos 6.360 millones de dólares, al precio de cada activo en el momento del robo, desde billeteras de Binance en diez redes, entre ellas Ethereum, Bitcoin, Tron, XRP Ledger y Solana. La mayor parte se fue en unos 20 minutos desde las 20:05 UTC, las 17:05 en Buenos Aires y São Paulo, las 15:05 en Bogotá y Lima y las 14:05 en Ciudad de México. Solo Ethereum concentró unos 3.790 millones, y a las 20:20 UTC salieron 18.270 bitcoins de una sola vez.
Para TRM, la explicación más probable es que el atacante consiguió que el sistema que firma las transacciones de las billeteras calientes de Binance firmara lo que él quisiera. En Ethereum usó 50 autorizaciones firmadas de antemano con la función EIP-7702, que apuntaban a un contrato "barredor" bajo su control. La primera sospecha fue un engaño para obtener esas firmas, pero esa teoría no explica las otras nueve redes, donde las transferencias salieron firmadas de forma normal. Binance todavía no publicó la causa del ataque.
Un lavado más rápido que el de Bybit
El atacante empezó a mover la plata enseguida. Vendió unos 325 millones de USDT a creadores de mercado a cambio de unos 122.300 ether, aceptando un descuento de más del 10 %, depositó 60 millones de USDT en la plataforma de préstamos Aave para pedir ether prestado y partió los bitcoins en tramos de 1.000 y de 100, según TRM. La firma espera que el próximo paso sean puentes entre redes, servicios de intercambio y operadores OTC, que compran y venden por fuera de las plataformas.
Chainalysis describe patrones de lavado que no había visto antes. Miles de transacciones en poco tiempo, fondos que vuelven una y otra vez a direcciones ya usadas y muchas direcciones que reciben primero "exactamente 1 TRX", la moneda de Tron, antes de recibir el resto y reenviarlo. Para la firma, eso indica un proceso automatizado.
Lo que todavía se puede mover
Las cuentas de lo congelado cambian según quién las haga y a qué hora. TRM contó unos 2.700 millones bloqueados por Tether, Circle, Ripple, World Liberty Financial y el consejo de seguridad de Arbitrum, y unos 2.400 millones todavía en manos del atacante, con más de 420.000 ether y los 18.270 bitcoins, con datos hasta las 00:30 UTC del 30 de octubre. Chainalysis habla de unos 2.800 millones congelados, y Binance, en su segunda actualización, de unos 3.000 millones.
Por qué importa en la región
El paso que TRM espera, los operadores OTC y las plataformas de intercambio, es el que más puede tocar a la región. El 71 % de los saldos cripto de Latinoamérica está en plataformas de servicios, según Chainalysis, y cualquiera que reciba fondos de este robo puede verlos congelados. Ninguna de las dos firmas mencionó hasta ahora movimientos hacia plataformas de la región.
Quien compra o vende cripto entre particulares tiene un motivo más para operar solo con contrapartes verificadas, porque una moneda que pasó por este robo puede terminar congelada en la cuenta de quien la recibe. El rastro, por ahora, es de las empresas privadas. Con Bybit, el FBI confirmó la autoría cinco días después del robo.
Ciberseguridad › Incidentes
Binance aparta 6.340 millones y promete reabrir los retiros el domingo, pero admite más puntos de brecha
La empresa dice que la laptop de un ingeniero no fue la única vía del ataque, que ya tiene el 80 % de lo robado en los mismos tokens y que…
Ciberseguridad › Incidentes
Binance estima en 6.300 millones de dólares el mayor robo de la historia cripto
La empresa atribuye el ataque a la laptop comprometida de un ingeniero, dice que no se filtraron claves privadas, congeló unos 3.000…
Decrypt
TRM and Chainalysis Tie $6.4B Binance Hack to North Korea's TraderTraitor - Decrypt
Both firms blame the group behind the Bybit hack, as Binance says it has set aside $6.34 billion of its own funds to cover user losses.
Chainalysis
Binance Hack: Tracing the $6.4 Billion Theft to North Korea - Chainalysis
Chainalysis attributes the $6.4 billion Binance hack to North Korea's TraderTraitor after stolen funds commingled with last month's Bitget theft. About $2.8 billion is frozen. Timeline, laundering…
X (formerly Twitter)
Chainalysis (@chainalysis) en X
Our investigators observed funds stolen by DPRK in last month's Bitget exploit commingling with funds stolen from Binance. We have a high degree of confidence that DPRK is responsible for the $6.4…
trmlabs.com
North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History | TRM Labs
On October 29, 2026, an attacker moved about $6.36 billion out of Binance wallets across ten blockchains, the largest crypto theft on record, and TRM attributes it to North Korea’s TraderTraitor,…
Binance
Security Incident Update #2 (2026-10-30)
Chainalysis
2026 LATAM Crypto Adoption: Latin America Grew 9.8%
Chainalysis data shows Latin America's crypto economy grew 9.8% to $593.8B while global flows fell. Brazil ranks No. 1 worldwide; Venezuela grew 107.2%.
Fuentes
- North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History (TRM Labs, 2026-10-30)
- Binance Hack: Tracing the $6.4 Billion Theft to North Korea (Chainalysis, 2026-10-30)
- Chainalysis: DPRK responsible for the Binance hack (X (Chainalysis), 2026-10-30)
- TRM and Chainalysis Tie $6.4B Binance Hack to North Korea's TraderTraitor (Decrypt, 2026-10-30)
- Security Incident Update #2 (2026-10-30) (Binance, 2026-10-30)
- 2026 Latin America crypto adoption (Chainalysis, 2026-09-23)