El sabotaje al frío suma 700 supermercados en Francia y casos en otros cinco países
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los controladores de Danfoss aceptaban un código de acceso generado con la fecha del día.
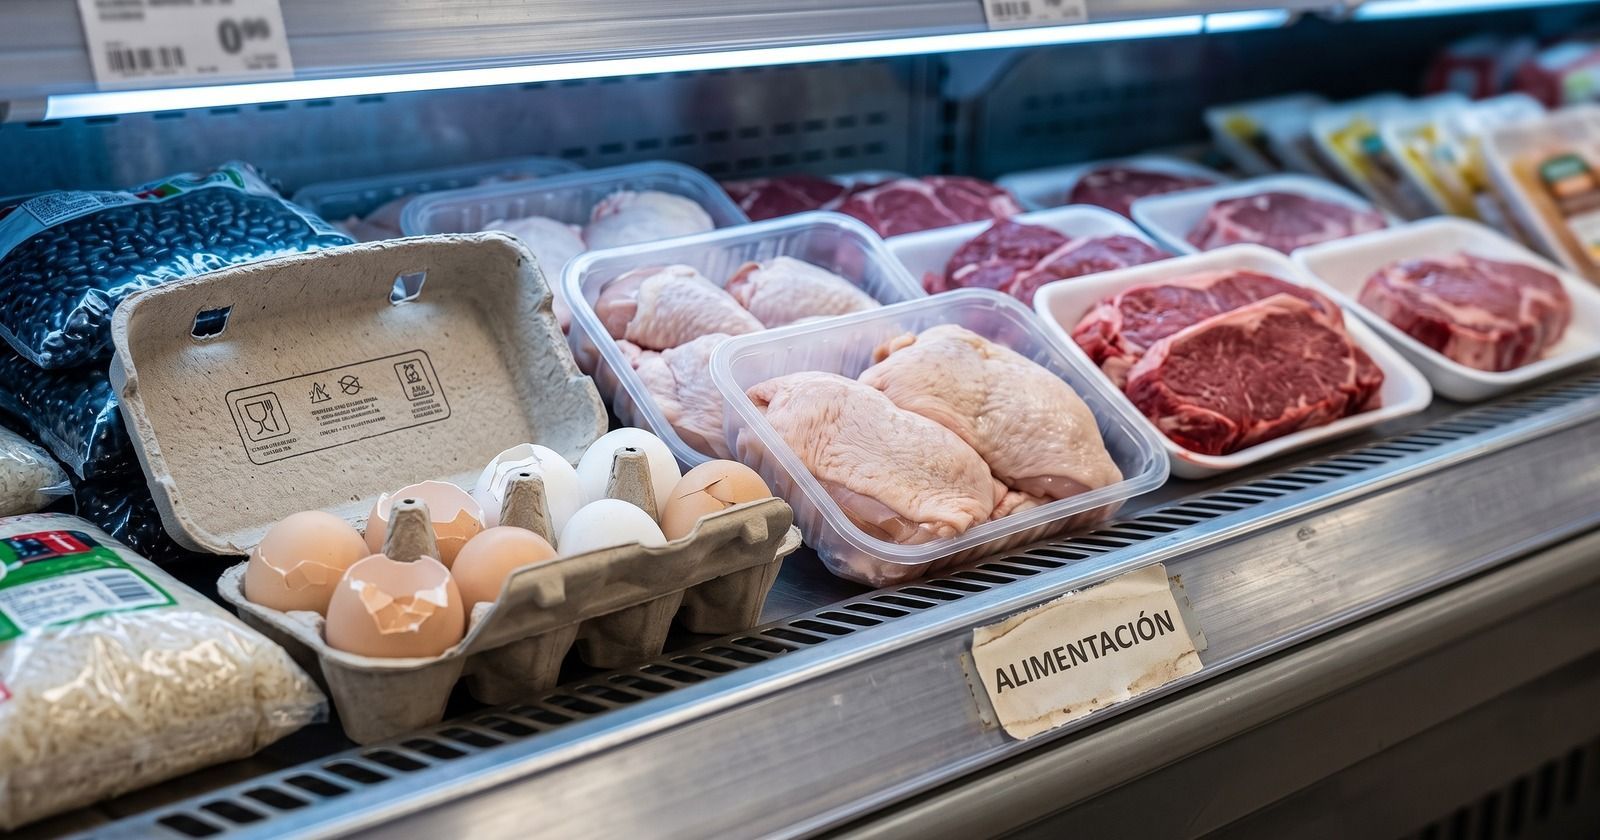
Unos 700 de los 10.000 supermercados de Francia sufrieron el sabotaje a sus sistemas de refrigeración, según dijo el ministro de Economía, Roland Lescure, ante el Parlamento el martes 13 de octubre. Es más del doble de las 300 tiendas que había reconocido la cadena más golpeada, y el problema ya cruzó la frontera: Felix Aime, analista de inteligencia de amenazas de la empresa de ciberseguridad Sekoia, dijo a la agencia Reuters que también hubo afectados en España, Portugal, Polonia, Alemania y Bélgica.
Lescure aseguró que el abastecimiento de alimentos no corre riesgo, pero admitió que el ataque "toca el corazón de nuestra seguridad alimentaria", según la agencia AP. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, fue más lejos: "la utilización de los alimentos como arma se volvió una realidad", según declaraciones recogidas por CNBC. Cómo empezó todo, en la noche del 11 al 12 de octubre, está contado en nuestra primera nota sobre el caso.
Una contraseña que cualquiera podía calcular
La pieza que faltaba era cómo entraron los atacantes. La respondió el 14 de octubre Pen Test Partners, una consultora británica de seguridad, con un análisis técnico de los equipos atacados: los AK-SM y AK-SC de Danfoss, la empresa danesa que provee buena parte de la refrigeración del comercio europeo. Son los administradores de sistema, lo que Danfoss llama "el cerebro" de la refrigeración de un supermercado: no enfrían nada, pero coordinan los controladores de cada vitrina y cámara, guardan los registros de temperatura y disparan las alarmas.
Esos equipos tienen una segunda puerta de entrada, aparte del usuario y la contraseña de siempre. Se llega a ella con una solicitud especial al dispositivo, no exige ninguna cuenta y devuelve una sesión de administrador a quien presente el código correcto. El código se calcula a partir de la fecha del día con un algoritmo fijo, sin ningún secreto propio de cada equipo, así que el mismo código abre todos los dispositivos expuestos durante esa jornada. Y para que no haya que adivinar, el propio controlador informa su fecha a cualquiera que se la pida, sin iniciar sesión.
El algoritmo no es público. Lo reconstruyeron dos equipos de investigadores: Synacktiv en 2023, sobre los modelos SM800, SC255 y SC355, y el equipo Team82 de Claroty, sobre el actual AK-SM 800A, donde la falla quedó registrada como CVE-2025-41450. Ninguno publicó el método, pero según Pen Test Partners recuperarlo a partir del firmware, el software interno del equipo, es "un trabajo modesto" de ingeniería inversa. Danfoss eliminó ese acceso desde la versión 4.2 de su software, y había dicho que la mayoría de los equipos atacados eran modelos viejos que ya no reciben actualizaciones.
Pen Test Partners describe ese mecanismo en los equipos de Danfoss. Copeland, el fabricante estadounidense dueño de la marca Dixell, cuyos equipos también fueron atacados según la agencia francesa de ciberseguridad (ANSSI), dijo a Ars Technica que en su caso la falla está en "una generación de controladores descontinuada y al final de su vida útil", según Infobae. No dio más detalles.
Del calor al fuego
Entrar era la parte fácil. Si solo se cambia la temperatura objetivo de una vitrina, el equipo se entibia hasta la temperatura del local, de 20 a 25 grados, suficiente para arruinar la mercadería. Para llegar a 50 grados, los atacantes forzaron a que quedaran encendidos sin parar los calefactores de descongelamiento, los que normalmente funcionan unos minutos para derretir la escarcha del serpentín, y desactivaron el sensor y el temporizador que los apagan. El administrador de sistema permite además enviar la configuración a todos los controladores de la tienda a la vez y desactivar las alarmas para que nadie reciba el aviso.
Ese uso forzado explica los incendios que investiga la fiscalía de París. Los calefactores están hechos para ciclos cortos y suelen tener un corte térmico propio, pero donde ya había un punto débil, como una mala conexión eléctrica, las horas de trabajo continuo los hicieron recalentar y echar humo. Para Pen Test Partners, el fuego parece un efecto secundario, no un objetivo del atacante, y no habría ocurrido en todos los locales.
Módems que nadie controla
La razón por la que estos equipos estaban en internet es la comodidad. La refrigeración la instala y la mantiene otra empresa, que necesita entrar a distancia, y lo más rápido es colgarle al controlador un módem celular en lugar de pedirle al supermercado una conexión administrada. El resultado es un equipo en internet por una línea que el comercio muchas veces no controla, no ve y ni siquiera tiene registrada.
Quién lo hizo sigue sin saberse, y nadie se atribuyó el ataque. "Un adolescente aburrido podría haberlo hecho", escribió Pen Test Partners, aunque también un Estado que busque una forma barata de perturbar el comercio de alimentos de un país. La consultora espera imitadores en cuestión de semanas.
La alerta de la ANSSI, actualizada por última vez el 13 de octubre, sigue advirtiendo que las campañas de ataque probablemente continúan. La receta para quien tenga estos equipos es la misma de la agencia y de Pen Test Partners: sacarlos de internet, permitir el acceso remoto solo por una red privada virtual (VPN) y desde direcciones autorizadas, cambiar las contraseñas conocidas y actualizar el firmware. Restaurar de fábrica un equipo sin soporte saca al intruso, advierte la agencia, pero lo deja expuesto a que vuelva a entrar.
Ciberseguridad › Incidentes
Ciberataques a supermercados de Francia y Países Bajos: refrigeradores a 50 grados y apps y entregas caídas
Un ciberataque contra los controles de frío de Danfoss obligó a tirar alimentos en cientos de supermercados franceses. En paralelo, Albert…
Fuentes
- You don't need a nation state to warm up a fridge (Pen Test Partners, 2026-10-14)
- Un hackeo incendió heladeras y arruinó comida en 700 supermercados en Europa (Infobae, 2026-10-15)
- Cyberattacks disrupt refrigeration systems at European supermarkets (AP (vía PBS), 2026-10-13)
- Hundreds of supermarkets in France hit by 'unprecedented' cyberattack (Al Jazeera, 2026-10-13)
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERT-FR (ANSSI), 2026-10-13)