La Secretaría Anticorrupción de México investiga la venta en Telegram de 12,9 millones de registros de call centers
La Secretaría Anticorrupción y Buen Gobierno de México investigará de oficio una oferta publicada en Telegram el 22 de septiembre. Las bases, atribuidas a call centers, incluirían nombres, teléfonos, RFC, domicilios y datos bancarios.
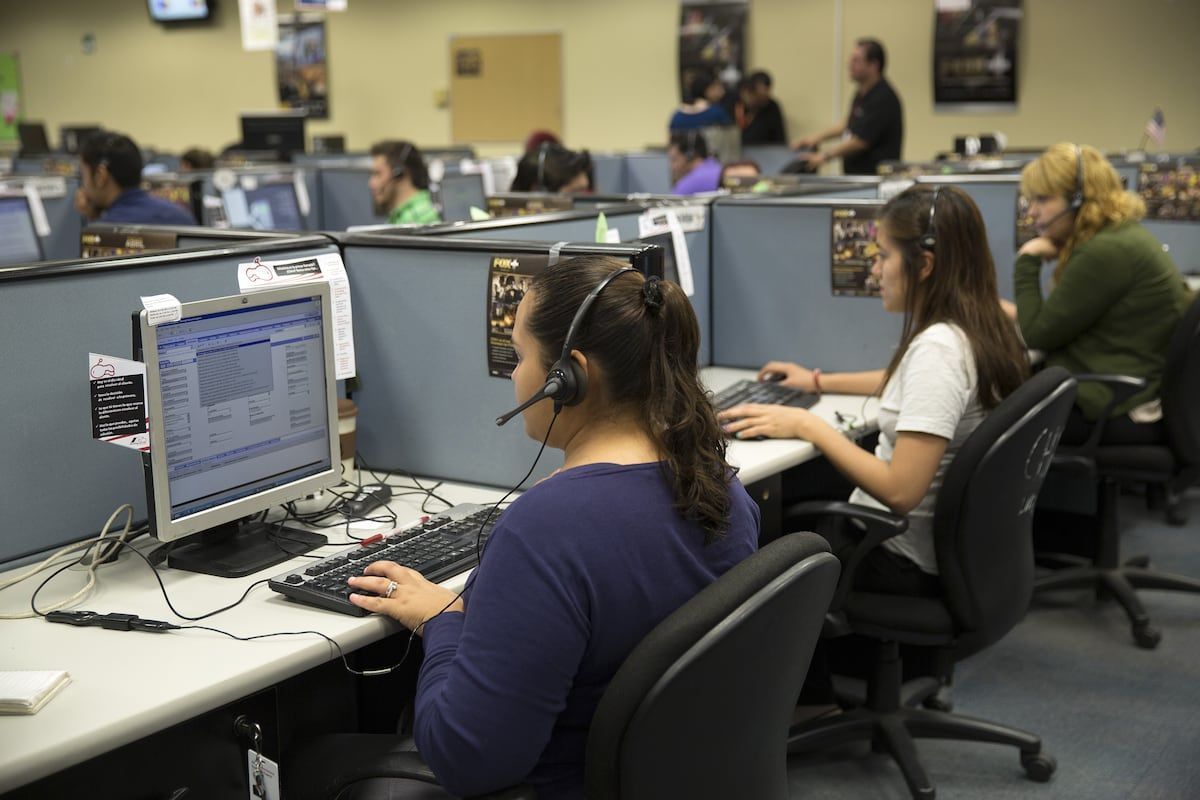
Un usuario de Telegram puso a la venta el 22 de septiembre bases de datos con más de 12,9 millones de registros personales, supuestamente sacados de distintos call centers. Dos días después, este 24 de septiembre, la Secretaría Anticorrupción y Buen Gobierno anunció que investigará el caso de oficio, tras revisar una muestra de trece mil registros repartidos en trece bases diferentes.
Según el comunicado 113 de la Secretaría, los registros incluirían nombre completo, correo electrónico, teléfono y celular, fecha de nacimiento, domicilio, datos bancarios y la clave del Registro Federal de Contribuyentes, el RFC. La oferta incluía datos bancarios y fiscales, y se ofrecía en una publicación abierta de Telegram. La dependencia explicó que llegó a ella por un monitoreo activo.
Veintitrés marcas en trece mil registros
En esa muestra, la Secretaría encontró bases a nombre de diversas personas morales, como se llama en México a las empresas y otras entidades con personalidad jurídica. Entre ellas identificó veintitrés nombres comerciales. Hay bancos como BBVA, Banorte, Banamex, Santander, HSBC, Scotiabank y American Express, y cadenas como Amazon, Liverpool, Sam's Club, Soriana, Sears y Sanborns.
Ahí empieza la parte delicada. El comunicado habla de bases "supuestamente atribuibles" a call centers y de registros que "incluirían" esos datos. La Secretaría no afirmó que esas marcas sufrieran una brecha ni que todos los registros en venta sean auténticos. Tampoco dijo qué call centers serían ni para qué empresas trabajaban.
Los medios mexicanos contaron el mismo comunicado con distinta cautela. El Financiero tituló que se vulneraron los registros "de 23 empresas", una cifra que coincide con la cantidad de nombres comerciales de la lista oficial, aunque la Secretaría los presenta como nombres hallados en una muestra y no como empresas vulneradas. El País escribió que se trata de datos de mexicanos "filtrados por call centers" y que la información corresponde a al menos trece bancos de datos de empresas como Amazon, BBVA o Santander. Infobae se quedó más cerca de la redacción oficial y habló de una presunta filtración.
Cuatro días antes, una base atribuida a Aeroméxico
El caso de los call centers no llegó solo. El 20 de septiembre, en su comunicado 111, la misma Secretaría informó que había encontrado otra publicación en Telegram, del 18 de septiembre, en la que un usuario ofrecía una base supuestamente atribuible a Aeroméxico con más de 15 millones de registros: nombres, correos, teléfonos, fechas de nacimiento y fechas de alta. En una muestra de algo más de cien mil registros, la dependencia identificó a personas servidoras públicas y figuras públicas. También anunció una investigación de oficio, con base en la misma norma, la Ley Federal de Protección de Datos Personales en Posesión de los Particulares.
Sobre la reacción de la aerolínea, las fuentes no coinciden. Infobae publicó que Aeroméxico no se pronunció sobre la posible filtración. El País, en cambio, informó que la aerolínea reconoció esta semana que un número indeterminado de datos de sus clientes quedó expuesto en Telegram, y que lo atribuyó a un presunto ciberataque de finales del año pasado. Infobae recordó, además, que a inicios de 2026 la autoridad ya había abierto procedimientos por un presunto hackeo a Aeroméxico, sin que se estableciera una responsabilidad definitiva.
Para quien vive en México, el fondo del asunto es conocido. El País describió el tráfico de datos personales como un problema que vuelve "como bumerán" y recordó que recibir muchas llamadas al día de empresas distintas es lo habitual para cualquier persona en el país.
El vendedor sigue sin nombre
El comunicado no identifica al vendedor ni explica cómo obtuvo las bases. El Financiero señaló que las autoridades no revelaron si actuarán contra la persona que ofrecía los datos ni contra el grupo de Telegram donde se publicaron, y que se desconocen tanto el nivel de riesgo como las intenciones de quienes los vendían.
Lo que la Secretaría sí anunció es el camino: analizar lo obtenido en el monitoreo e iniciar investigaciones para determinar la presunta responsabilidad sobre las bases comprometidas, con las facultades que le da la ley federal de datos personales para verificar a las empresas privadas. El último párrafo del comunicado, sin embargo, vuelve al condicional y promete actuar con estricto apego a derecho "en caso de que se inicie el procedimiento correspondiente".
Queda por saber qué call centers manejaban esas bases, para qué empresas trabajaban y si los casi 13 millones de registros corresponden a personas reales. Hasta que la Secretaría lo diga, la lista de marcas describe lo que apareció en una muestra, no quién perdió los datos.
Fuentes
- Comunicado 113: Buen Gobierno investiga presunta venta de más de 12,9 millones de registros con datos personales en posesión de diversos call centers (Secretaría Anticorrupción y Buen Gobierno, 2026-09-24)
- Comunicado 111: Buen Gobierno identificó indicios de una posible exposición de datos personales relacionada con Aeroméxico (Secretaría Anticorrupción y Buen Gobierno, 2026-09-20)
- El Gobierno investiga la venta ilegal de casi 13 millones de registros con datos de mexicanos filtrados por call centers (El País México, 2026-09-25)
- Gobierno federal investiga la presunta venta de 12,9 millones de registros personales (Infobae, 2026-09-24)
- Investigan venta de bases de datos de call centers: vulneran 12,9 millones de registros de 23 empresas (El Financiero, 2026-09-24)
- Mexico Investigates Sale of 12.9 Million Personal Records on Telegram (TorWire, 2026-09-28)