CiberseguridadVulnerabilidades
La NSA prevé ataques con las fallas de PHP y pide apagar lo que no se actualice
La agencia estadounidense exige parchear de inmediato en todo su gobierno y recomienda desconectar los servidores que no se puedan corregir. Por ahora no informa ataques exitosos.
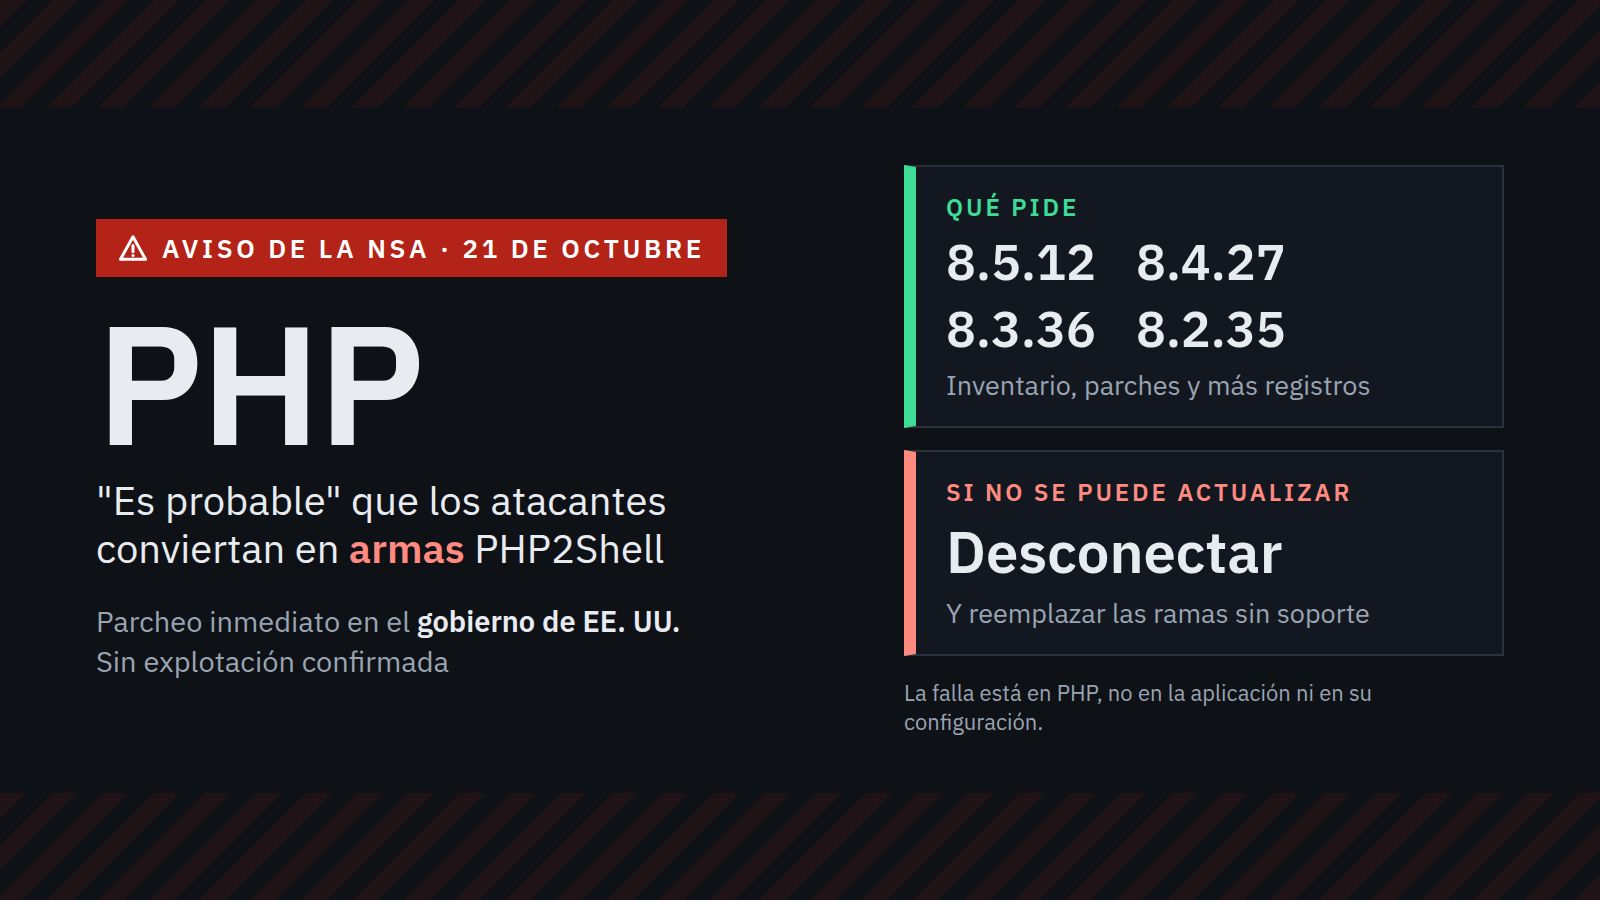
La Agencia de Seguridad Nacional de Estados Unidos (NSA) publicó el miércoles 21 de octubre un aviso sobre las dos fallas críticas de PHP, conocidas como PHP2Shell, en el que dice que es probable que los atacantes las conviertan en armas y que el riesgo es lo bastante serio como para exigir el parcheo inmediato en todos los departamentos y organismos del gobierno estadounidense.
La agencia, que se ocupa de la inteligencia de señales y de la ciberseguridad de los sistemas de seguridad nacional, dijo además que da prioridad a identificar a los grupos que intenten aprovechar las fallas. Trabaja en eso con la agencia de ciberseguridad CISA y el resto de la comunidad de inteligencia.
Qué dice el aviso
La NSA repite un punto que cambia la forma de evaluar el riesgo. Las fallas, CVE-2026-109618 y CVE-2026-109619, están en PHP, no en la aplicación que corre encima ni en su configuración. Por eso, dice el aviso, "los servidores con versiones afectadas de PHP son explotables", sea WordPress, Drupal, Joomla o un sistema propio. Un atacante podría tomar el control del servidor sin acceso previo ni usuario, robar datos, cortar servicios o avanzar dentro de la red.
Las recomendaciones van en cuatro pasos. Primero, hacer un inventario de los equipos y servicios que dependen de PHP y están expuestos a internet. Segundo, aplicar el parche que PHP publicó el 21 de octubre y los que vayan sacando otros fabricantes para sus productos, que la NSA pide seguir de cerca. Tercero, sumar registros más detallados en las redes para detectar un ataque. Cuarto, reemplazar los servicios con versiones de PHP sin soporte, que no van a recibir el parche, y si no se puede actualizar enseguida, desconectar el sistema hasta poder corregirlo.
La agencia también advierte que habrá que mantener la atención "en las próximas semanas" sobre todo lo que dependa de PHP y esté de cara a internet.
Cómo encaja con lo que se sabe
El aviso no informa ataques exitosos. Coincide con la alerta de la CISA del mismo miércoles, que pidió parchear de inmediato y recomendó sacar de línea los sistemas sin arreglo, y con el estado que LatamByte relevó a última hora del miércoles, con intentos de ataque en servidores trampa y escaneo masivo, pero sin servidores reales comprometidos.
La diferencia es el emisor. Que la NSA, centrada en la seguridad nacional, publique un aviso propio sobre un lenguaje de programación web muestra el peso que el gobierno de Estados Unidos le da a estas fallas.
Qué hacer en la región
El aviso está dirigido a organismos de Estados Unidos, pero sus pasos sirven para cualquier organización. En las ramas 8.2 a 8.5, la corrección es instalar 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o el paquete corregido de la distribución, como contó LatamByte cuando salió el parche. En la 8.1 y anteriores no hay versión oficial, y la recomendación de la NSA es reemplazarlas o desconectarlas.
El punto pesa más en Latinoamérica, donde la proporción de servidores con ramas sin soporte supera al promedio mundial. En Argentina llega al 90 % de los servicios que muestran su versión, según el conteo de la empresa Mallory.
Ciberseguridad › Vulnerabilidades
Latinoamérica: 8 de cada 10 servidores con PHP sin parche, más que Europa y EE. UU., y solo seis países avisaron
Tres de cada cuatro servidores que muestran su versión usan ramas sin parche oficial, y en Argentina nueve de cada diez. Europa apagó…
Ciberseguridad › Vulnerabilidades
PHP corrige dos fallas críticas de ejecución remota y ya hay intentos de ataque
Las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 salieron a las 13:34 UTC. Cloudflare y watchTowr reportan ataques, y las ramas 8.1 y…
NSA
NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities
php.net
PHP: News Archive - 2026
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
Cybersecurity and Infrastructure Security Agency CISA
Critical Vulnerabilities in PHP Require Immediate Patching | CISA
Vulnerabilidades
- CVE-2026-109618CVSS 9.2 · Crítica
- CVE-2026-109619CVSS 9.2 · Crítica
Fuentes
- NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities (NSA, 2026-10-21)
- Critical Vulnerabilities in PHP Require Immediate Patching (CISA, 2026-10-21)
- PHP security release (PHP, 2026-10-21)