 FR
Francia acusa a la Guardia Revolucionaria de Irán de sabotear 700 supermercados
París atribuyó a la unidad Shahid Kaveh el ataque de octubre a los equipos de frío, convocó al embajador iraní y pedirá sanciones europeas; la ola de noviembre en otros países sigue sin autor confirmado.
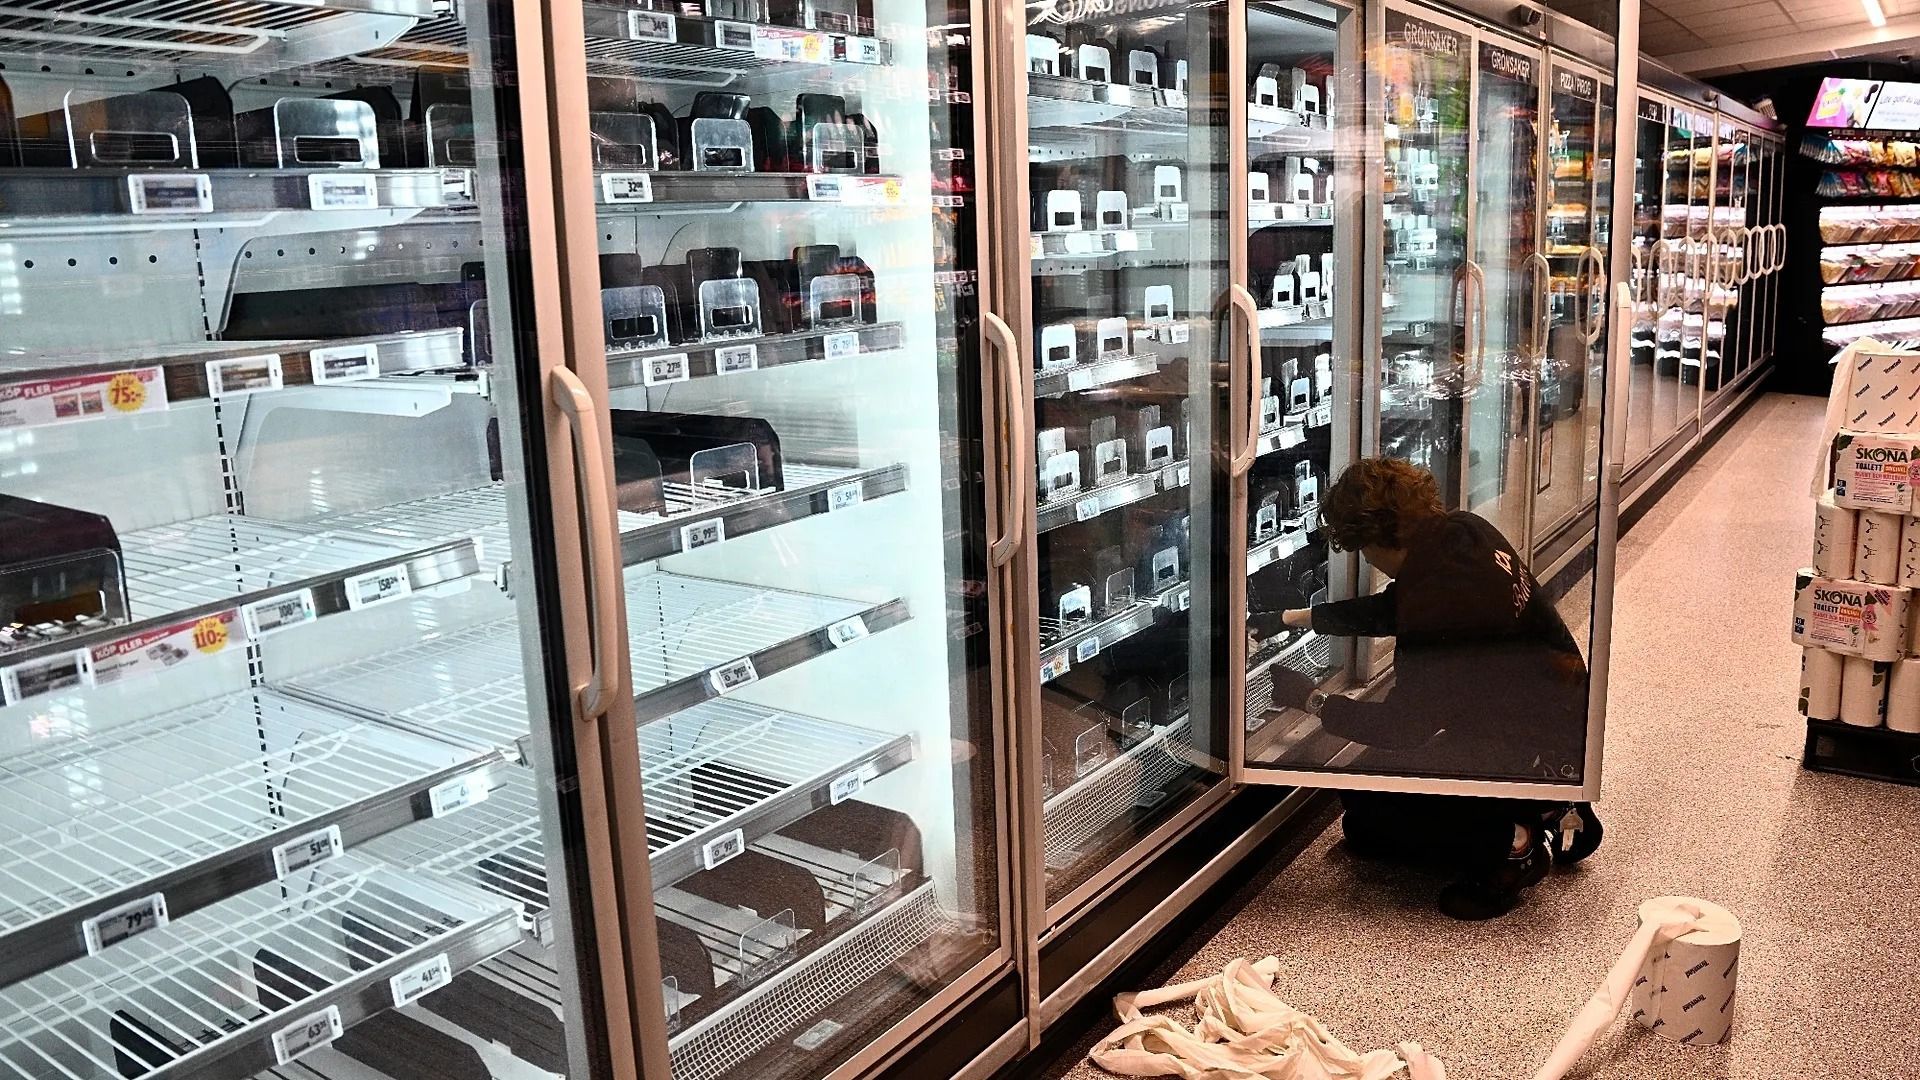
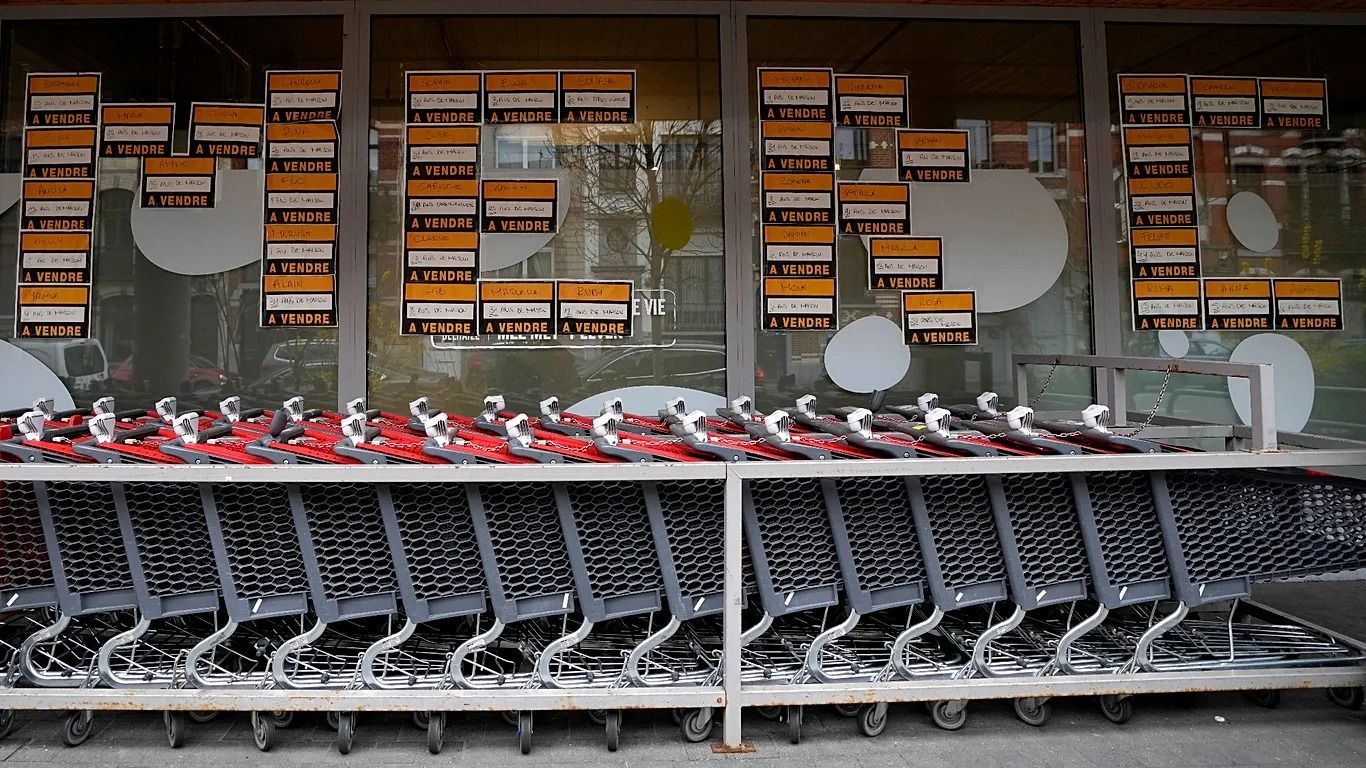
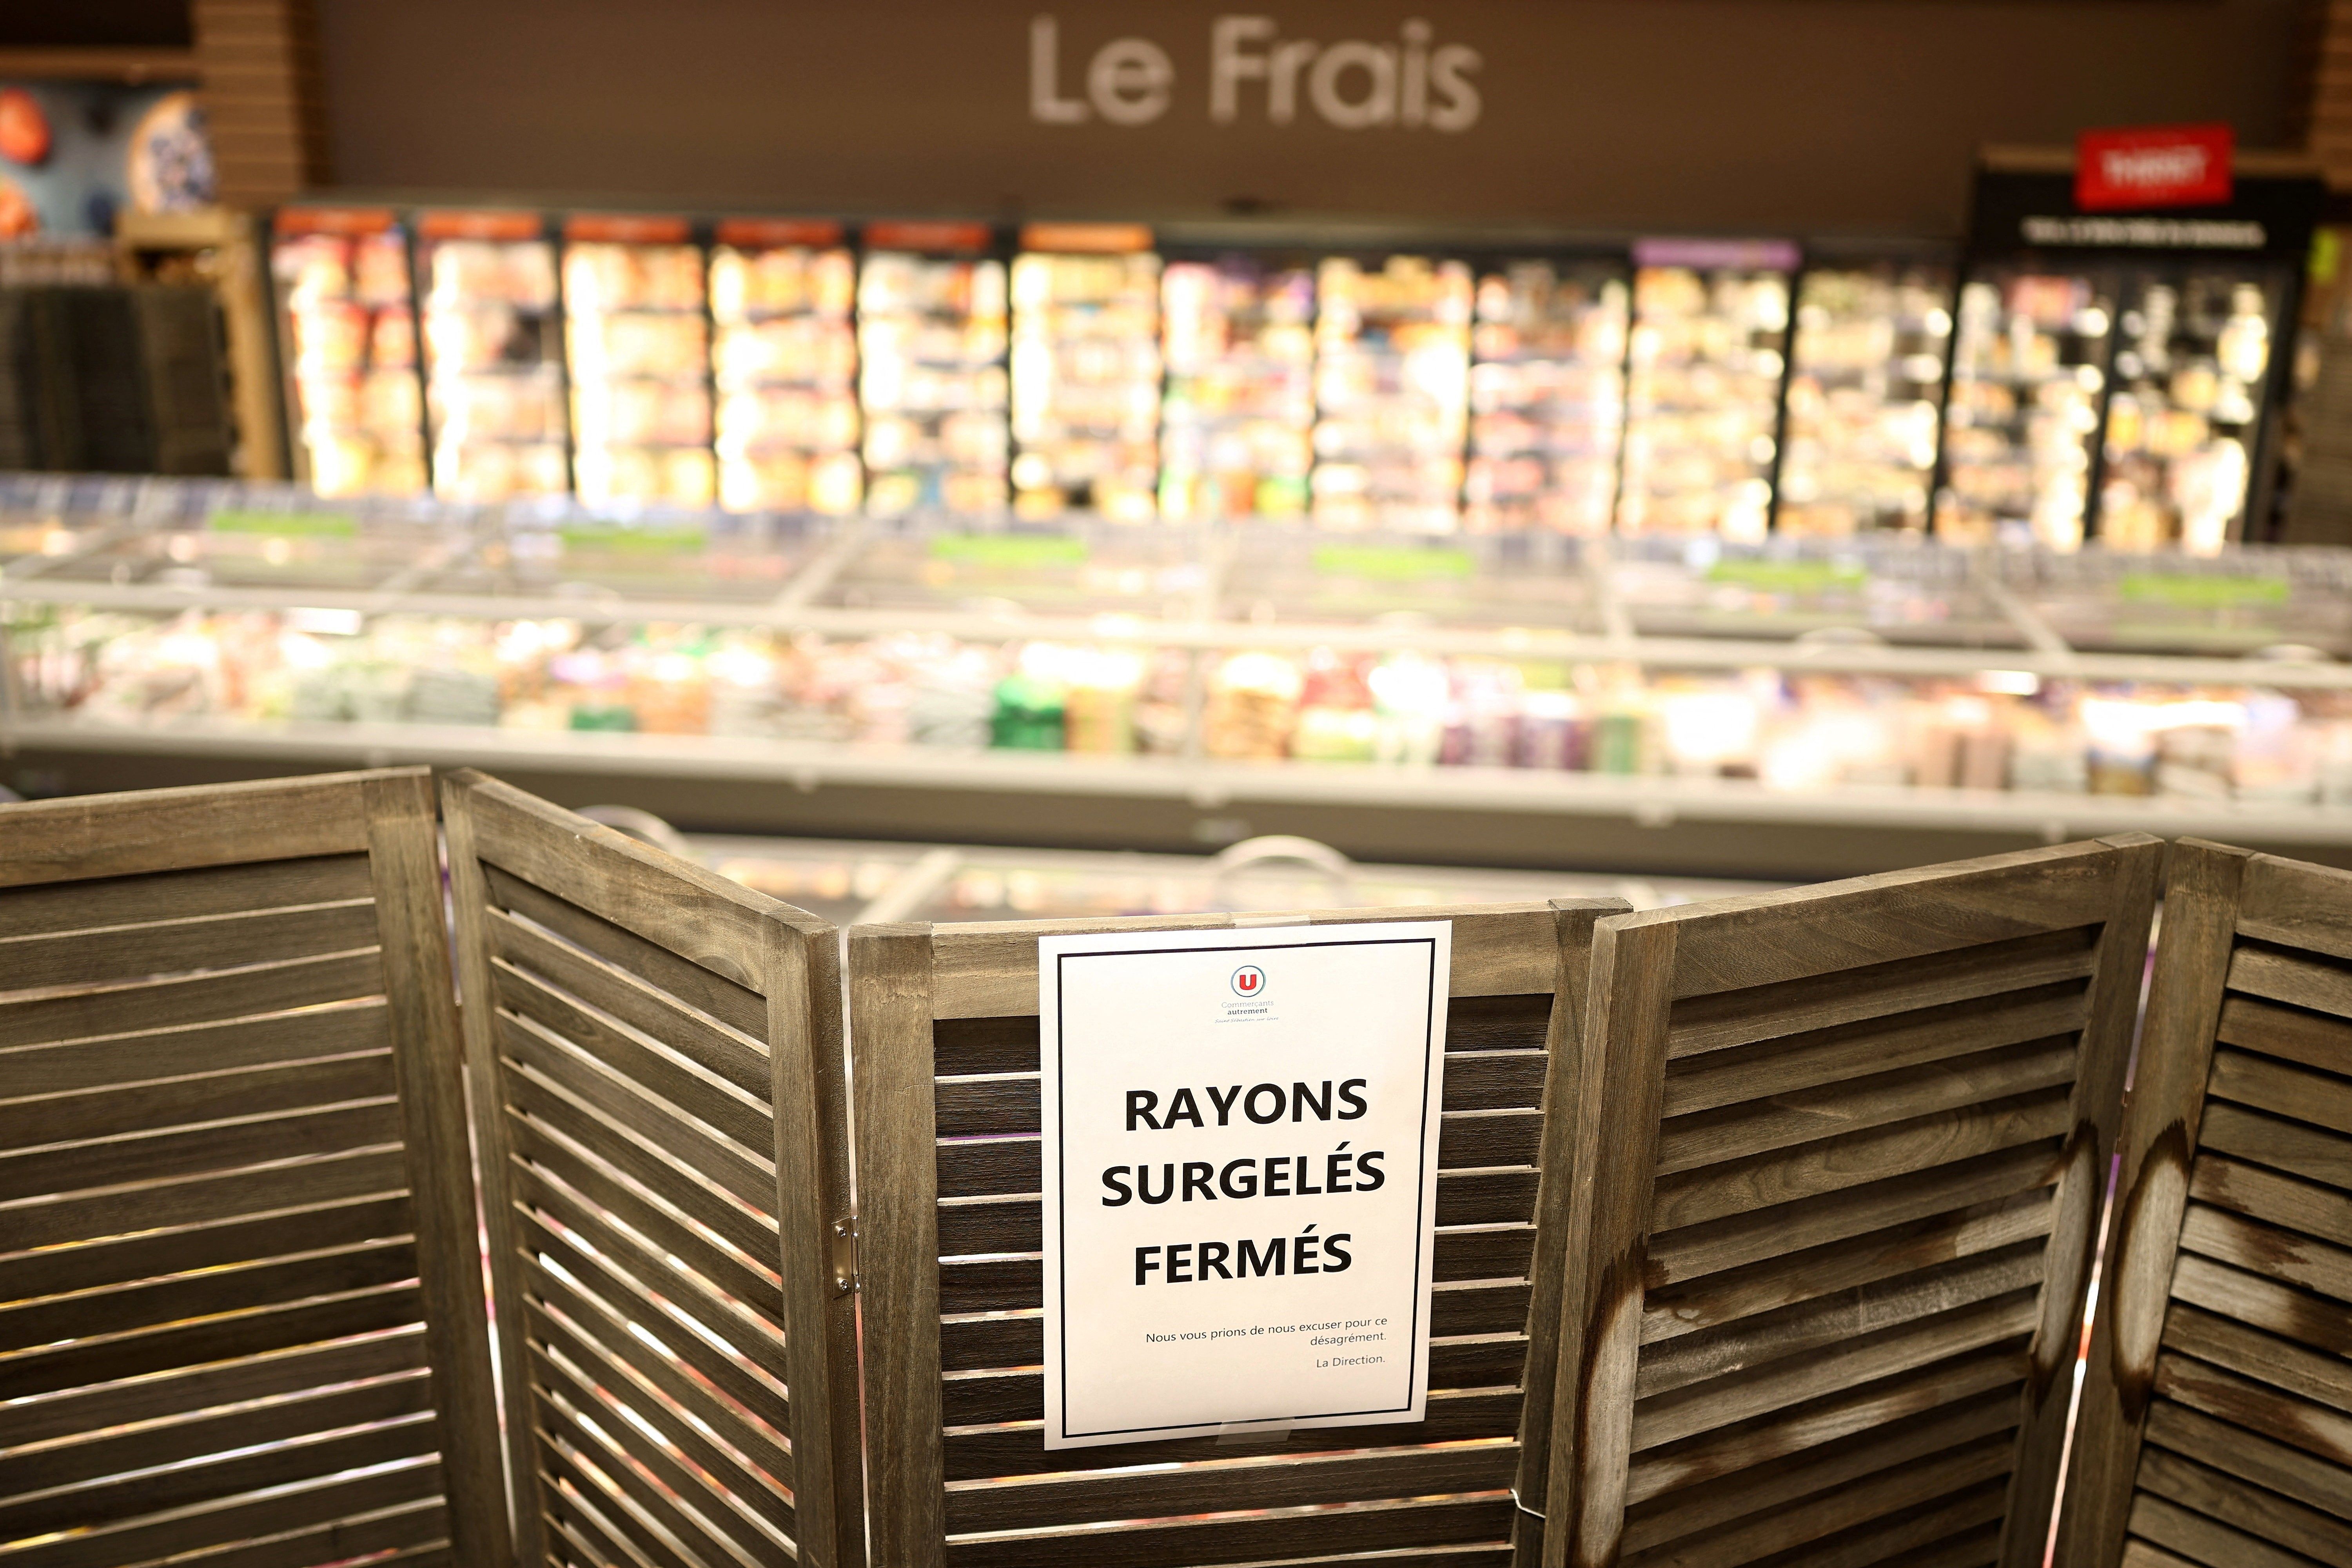
Francia atribuyó a Irán el sabotaje que en la noche del 11 al 12 de octubre recalentó los equipos de frío de más de 700 comercios del país, y señaló como autora a Shahid Kaveh, una unidad de ciberataques ligada a la Guardia Revolucionaria iraní. Es la primera vez que un Estado le pone nombre a la ola de sabotajes contra la refrigeración de supermercados que LatamByte sigue desde octubre. "Es la primera campaña ciberofensiva llevada a cabo puramente con fines de sabotaje en el territorio nacional", dice la declaración de atribución que publicó el lunes 9 de noviembre el Ministerio de Asuntos Exteriores francés.
El canciller Jean-Noël Barrot convocó al embajador iraní y anunció que Francia propondrá a sus socios de la Unión Europea nuevas sanciones contra entidades y personas iraníes. "Puedo confirmar que este ataque fue llevado a cabo por el Cuerpo de la Guardia Revolucionaria Islámica de la República Islámica de Irán", dijo, según Al Jazeera. La declaración oficial calcula las pérdidas de alimentos en varias decenas de millones de euros y describe a la unidad como "una amenaza persistente" para las infraestructuras críticasSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero. francesas. La misión de Irán ante la ONU no contestó los pedidos de comentarios de Reuters, según el despacho de la agencia que publicó Portal do Holanda.
Rastros en farsi y un buscador de equipos
La Fiscalía de París pidió órdenes de captura internacionales contra el jefe de Shahid Kaveh y sus dos adjuntos, según Reuters, Al Jazeera y G1. CNN informó, en cambio, que la fiscalía abrió una investigación contra ellos y contra cualquier otro responsable, citando "el uso del farsi y direcciones IP que apuntan a dispositivos ubicados en Irán". El comunicado de la fiscalía no estaba disponible en el sitio del Tribunal de París al cierre de esta nota.
El sustento técnico está en un informe conjunto del Centro de Coordinación de Crisis Cibernéticas (C4), que reúne a la agencia de ciberseguridad ANSSI, a los servicios de inteligencia exterior e interior, a la Dirección General de Armamento y al Comando de Ciberdefensa. Según Reuters, en el despacho que publicó CBC, el documento nombra a tres presuntos integrantes de la unidad, Hamid Reza Lashgarian, Mahdi Lashgarian y Reza Salarvand, a quienes la agencia no logró contactar. También dice que el grupo actuó detrás de fachadas que se presentan como hackers justicieros, como "CyberAveng3rs" y "Cyber Isnaad Front".
El sitio francés Cyberattaque.org, que analizó el informe de cinco páginas, detalla los indicios. La misma infraestructura sirvió para buscar equipos industriales de Schneider Electric con el protocolo ModbusProtocolo de comunicación muy usado en la industria para que computadoras y controladores intercambien datos con máquinas, sensores y equipos eléctricos. Es antiguo y no trae contraseña ni cifrado propios., los atacantes usaron FOFA, un buscador de dispositivos conectados a internet que la unidad ya empleaba, y un medio de propaganda asociado al grupo difundió el ataque el 13 de octubre. Según ese sitio, la misma operación alcanzó equipos de pequeñas centrales hidroeléctricas francesas, con consecuencias moderadas. Ninguna otra fuente lo menciona.
El informe también amplía el daño de octubre. Entre los 700 sitios hubo, además de supermercados, carnicerías, un matadero y fábricas de alimentos, y se registraron al menos 15 incendios, según Reuters.
La segunda ola sigue sin autor
La atribución cubre solo la ola francesa de octubre. La de la noche del 1 al 2 de noviembre, que empezó en Bélgica y Suecia, llegó a siete países europeos y alcanzó cámaras de sangre en Francia, no tiene autor confirmado, y las fuentes no coinciden. CNN escribió que nadie la reivindicó. El País dice que la reivindicó "de forma poco clara" un grupo prorruso, y Help Net Security precisa que los grupos prorrusos NoName057(16) y Z-Pentest se la adjudicaron el 4 de noviembre, sin que los investigadores lo confirmaran. Reuters tampoco pudo establecer si hay relación con las fallas de agosto en congeladores de bases militares de Estados Unidos, que el Pentágono investiga como posible ciberataque.
Los mismos equipos, también en el Caribe
Ninguna fuente reporta sabotajes en Latinoamérica. La firma SecurityScorecard encontró un controlador Copeland XWEB PRO, de la misma línea atacada en Francia, funcionando en Trinidad y Tobago como salida de un servicio de proxyComputadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen., con conexiones a más de 10.000 equipos en 17 horas, según Help Net Security. La firma no lo vincula con los sabotajes europeos y cree que los atacantes entraron por CVE-2026-25085, una falla que saltea el control de contraseña. En otro equipo analizado por Ransom-ISAC no hizo falta ninguna falla, porque conservaba el usuario de fábrica.
Para supermercados, frigoríficos y bancos de sangre de cualquier país, la defensa sigue siendo la que pidieron el FBI y CISA el 5 de noviembre, sacar esos paneles de internet, cambiar las credenciales predeterminadasUsuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema. y separar la tecnología operativaEquipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real. del resto de la red. Lo que Francia agregó es un nombre, y las sanciones que todavía tiene que aprobar la Unión Europea.
Ciberseguridad › Incidentes
Un ciberataque recalienta congeladores de supermercados en Bélgica y Suecia
Delhaize, Carrefour y Spar en Bélgica, e ICA y Coop en Suecia, tiraron mercadería tras la noche del 1 al 2 de noviembre; nadie confirmó un…
Ciberseguridad › Incidentes
El ciberataque a cadenas de frío ya alcanza a supermercados de siete países de Europa
Irlanda, Finlandia, Países Bajos, Luxemburgo y Estonia se suman a Bélgica y Suecia; Danfoss, fabricante de los controladores, culpa al…
Ciberseguridad › Incidentes
El FBI y CISA piden sacar de internet los controladores de frío tras los ataques
El aviso de cinco agencias de Estados Unidos llega después de que el sabotaje a congeladores de supermercados europeos alcanzara las…
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Glosario
Modbus
Protocolo de comunicación muy usado en la industria para que computadoras y controladores intercambien datos con máquinas, sensores y equipos eléctricos. Es antiguo y no trae contraseña ni cifrado propios.
Glosario
servidor proxy
Computadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen.
Glosario
credenciales predeterminadas
Usuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema.
Glosario
tecnología operativa (OT)
Equipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real.
diplomatie.gouv.fr
Déclaration d'attribution à l'Iran de cyberattaques visant la France | France Diplomatie
Al Jazeera
France accuses Iran of cyberattack on supermarket fridges
Paris says a cyber unit linked to Iran's Revolutionary Guard was behind hack, which hit more than 1,000 stores.
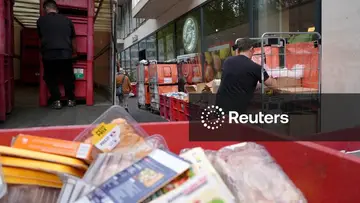
Portal do Holanda
Autoridades francesas acusam Irã de estar por trás dos ataques cibernéticos a geladeiras - Mundo | Portal do Holanda
PARIS, 9 Nov (Reuters) - Autoridades francesas acusaram, nesta segunda-feira, a Guarda Revolucionária do Irã de ser responsável pelos ataques cibernéticos
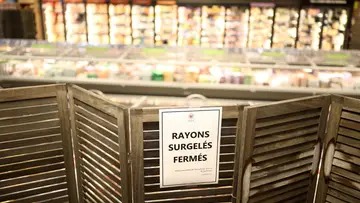
G1
França acusa Irã por ataque cibernético contra refrigeradores | G1
Segundo chanceler francês, o embaixador iraniano no país foi convocado para prestar esclarecimentos. Barrot também prometeu impor sanções, via União Europeia, contra o Irã.
CNN
France blames Iran for supermarket cyberattack as Marco Rubio and world leaders meet in Paris
CBC News (Reuters)
France blames Iran for cyberattack that hacked supermarket refrigerators across the country
Cyberattaque.org
L’Iran aurait piraté les frigos français, et nos installations hydroélectriques
L'Iran est officiellement désigné par les autorités françaises comme responsable de la cyberattaque ayant frappé environ 700 sites de la grande
El País
Francia acusa a Irán del ciberataque contra los sistemas de refrigeración de cientos de supermercados
Help Net Security
Hackers abuse refrigeration controllers to send spam and route proxy traffic - Help Net Security
Hijacked Copeland XWEB refrigeration controllers are being used in a suspected spam botnet and as proxy exits, SecurityScorecard has found.
Contexto (5 términos)
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
- Modbus
- Protocolo de comunicación muy usado en la industria para que computadoras y controladores intercambien datos con máquinas, sensores y equipos eléctricos. Es antiguo y no trae contraseña ni cifrado propios.
- servidor proxy
- Computadora intermediaria que hace las conexiones a internet en nombre de otra, de modo que el sitio visitado ve la dirección del intermediario y no la del verdadero origen.
- credenciales predeterminadas
- Usuario y contraseña que un producto trae configurados de fábrica al instalarse. Si nadie los cambia, cualquiera que los conozca puede usarlos para entrar al sistema.
- tecnología operativa (OT)
- Equipos y sistemas que controlan procesos físicos, como la refrigeración, las máquinas de una fábrica o la red eléctrica. Se distingue de la informática de oficina porque un ataque puede tener efectos en el mundo real.
Fuentes
- Déclaration d'attribution à l'Iran de cyberattaques visant la France (Ministerio de Europa y Asuntos Exteriores de Francia, 2026-11-09)
- France accuses Iran of cyberattack on supermarket fridges (Al Jazeera, 2026-11-09)
- France blames Iran for cyberattack that hacked supermarket refrigerators across the country (CBC News (Reuters), 2026-11-09)
- France blames Iran for supermarket cyberattack as Marco Rubio and world leaders meet in Paris (CNN, 2026-11-09)
- França acusa Irã por ataque cibernético contra refrigeradores e promete impor sanções ao país (G1, 2026-11-09)
- Francia acusa a Irán del ciberataque contra los sistemas de refrigeración de cientos de supermercados (El País, 2026-11-09)
- L'Iran aurait piraté les frigos français, et nos installations hydroélectriques (Cyberattaque.org, 2026-11-09)
- Autoridades francesas acusam Irã de estar por trás dos ataques cibernéticos a geladeiras (Portal do Holanda (Reuters), 2026-11-09)
- Hackers abuse refrigeration controllers to send spam and route proxy traffic (Help Net Security, 2026-11-09)