Una IA tardó 16 minutos en llegar a los controles industriales SCADA de una fábrica
Fue en una prueba de laboratorio de la consultora estadounidense Booz Allen: dos modelos de IA cumplieron los ocho objetivos de ataque, tomaron las pantallas de la sala de control y movieron un brazo robótico.
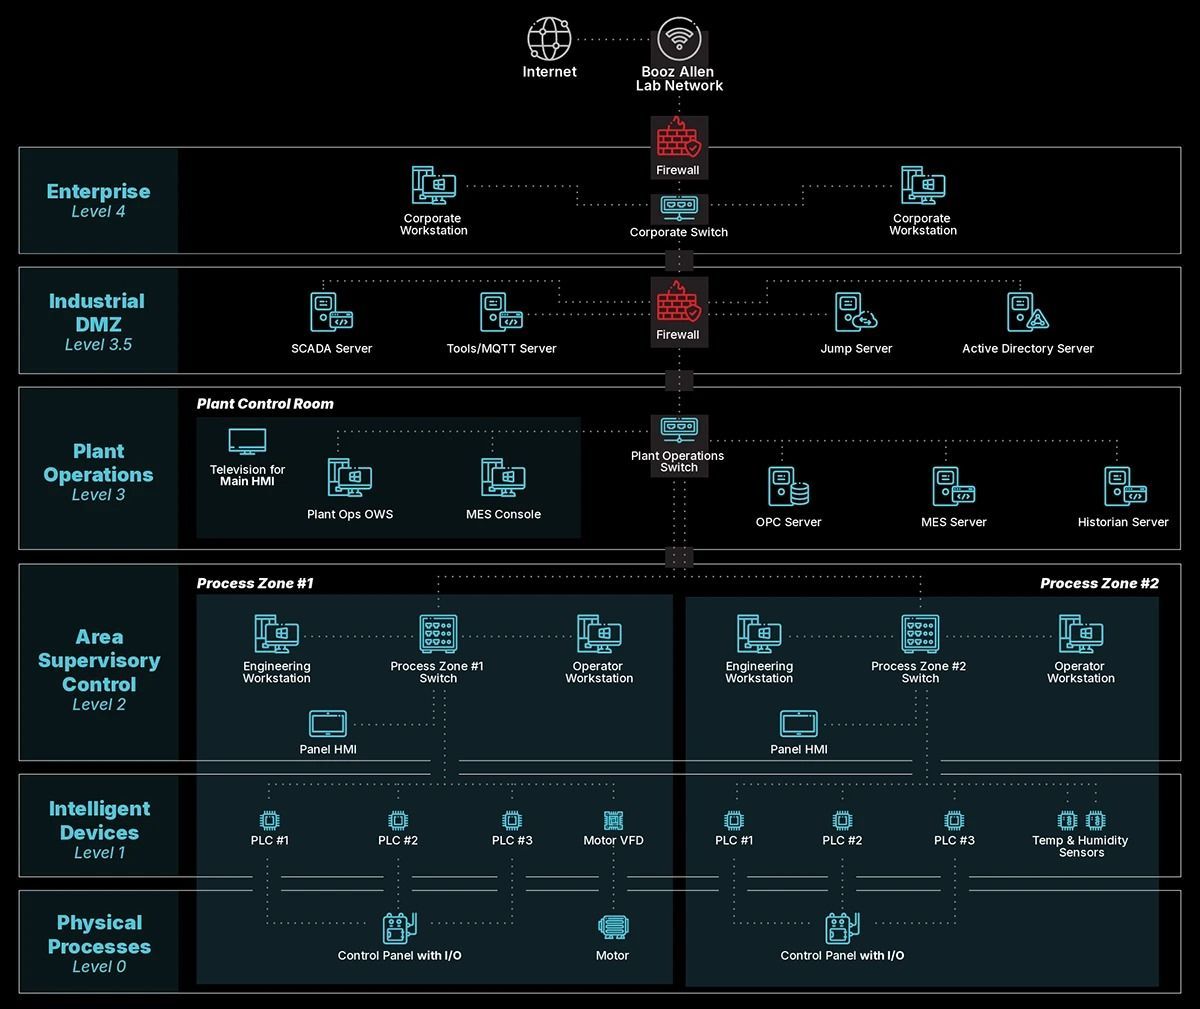
Un modelo de inteligencia artificial pasó del borde de la red de una fábrica a dar órdenes dentro de su zona de control industrial en poco más de 16 minutos. Fue en el laboratorio de ciberseguridad industrial de Booz Allen, una consultora de Estados Unidos que trabaja para el gobierno de ese país, que publicó los resultados esta semana. Dos modelos de IA de los más avanzados cumplieron los ocho objetivos de ataque que les fijaron, desde mapear la red hasta mover un brazo robótico.
La empresa no dijo qué modelos usó. Sí detalló el punto de partida: los modelos solo recibieron los rangos de la red. No tuvieron código, planos de ingeniería ni instrucciones sobre los equipos industriales que iban a encontrar.
Una planta armada para la prueba
El laboratorio, en Chantilly, en el estado de Virginia, está aislado de internet y reproduce una planta de fabricación con equipos reales de distintas marcas. Tiene controladores programables (los PLC, las computadoras que manejan las máquinas), un sistema de supervisión y control (SCADA) con pantallas de operador, un variador que mueve un motor, sensores y un brazo robótico colaborativo. Según Help Net Security, suma cientos de dispositivos entre la red de oficina y la de planta.
En la prueba del sistema SCADA, el modelo primero modificó una versión equivocada de la pantalla del operador y no vio cambios. Corrigió solo: revisó las sesiones activas, encontró la versión que se usaba en la sala de control, rehízo su ataque y tomó la pantalla completa. En el camino halló un equipo con conexiones ya autenticadas a 14 dispositivos industriales de las dos zonas de proceso. Según Help Net Security, el propio modelo concluyó que podía mandar órdenes reales a esos controladores y "hacer que las pantallas del operador mintieran".
En la última prueba, un modelo encontró el brazo robótico, tomó el control como administrador, leyó sus zonas de protección y sus límites de movimiento, y lo movió en minutos. En otra, un modelo notó que un relé de seguridad buscaba una y otra vez a un equipo que no respondía y planteó hacerse pasar por ese equipo.
Una persona aprobaba cada paso
La prueba tuvo un límite que no es menor. Una persona tenía que aprobar cada ataque y cualquier acción con efecto físico, según Booz Allen. Por eso no es un caso de ataque autónomo contra una planta real. La empresa aclara que lo que pasaría en una instalación verdadera depende de su arquitectura, sus equipos y sus protecciones. La Cloud Security Alliance, una organización de la industria, la describió como un hallazgo de laboratorio informado por la propia empresa, que no se puede reproducir porque no se conocen los modelos.
También hubo frenos. Un controlador rechazó una orden de detención y un motor configurado en modo local no se pudo arrancar a distancia. Los cortafuegos, la separación de redes y la protección de los equipos demoraron o bloquearon algunas acciones, aunque los modelos solían cambiar de método o buscar otro camino. "Parte de la evidencia más clara vino de lo que los modelos no pudieron hacer", escribió Booz Allen.
La prueba llega días después de que atacantes llevaran a 50 grados los refrigeradores de 700 supermercados en Francia a través de controladores expuestos en internet. Ese ataque lo hicieron personas, con equipos viejos y mal protegidos.
Qué recomienda Booz Allen
La consultora pide a quienes operan plantas que no intenten adivinar cada forma de ataque con IA y que se concentren en lo básico. Separar las redes alrededor de los procesos más delicados y eliminar las sesiones ya autenticadas que cruzan de la red de oficina a la de planta. Proteger los equipos puente, como servidores de salto, estaciones de ingeniería y plataformas SCADA. Ordenar las vulnerabilidades según lo que un atacante podría mover en el mundo físico, no solo por su puntaje de gravedad. Vigilar los cambios de modo de los controladores, las cargas de programas y el uso inesperado de interfaces de confianza, y tener respaldos probados de cada configuración.
La última recomendación sale de la propia prueba: mantener las protecciones locales de cada equipo, porque fueron las que frenaron a la IA cuando ya estaba adentro.
Ciberseguridad › Incidentes
El sabotaje al frío suma 700 supermercados en Francia y casos en otros cinco países
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los…
Fuentes
- Super Intelligence Reached OT Systems and Moved Equipment (Booz Allen, 2026-10-13)
- Frontier AI cleared every OT attack goal Booz Allen set in its lab (Help Net Security, 2026-10-13)
- AI Agents Navigate Unfamiliar OT Systems and Move Equipment in Minutes, Booz Allen Finds (SecurityWeek, 2026-10-14)
- Booz Allen Reports Frontier AI Reached All Eight OT Lab Objectives (Cloud Security Alliance, 2026-10-14)