El balance de ESET del primer semestre de 2026 muestra que el 81,8% de los ataques que aprovechan fallas usa dos errores de Microsoft Office con nueve años de antigüedad. El phishing sigue siendo la amenaza más frecuente.
Las fallas de la plataforma con la que grandes empresas administran sus sitios web no exigen credenciales ni acción del usuario. Adobe publicó el arreglo el 13 de octubre y no reporta ataques.
Juniper corrigió el 14 de octubre una docena de fallas de severidad crítica en su sistema para equipos de red. Las dos de la consola web J-Web dan control total sin credenciales. No hay ataques conocidos.
Un correo con un archivo armado alcanza para ejecutar comandos como administrador en Cisco Secure Email Gateway cuando la reputación de archivos está activa. No hay medida alternativa: hay que actualizar.
Microsoft la corrigió el 13 de octubre en un martes de parches récord, con más de 1.400 fallas. CISA dio a los organismos de Estados Unidos hasta el 16 de octubre para instalar la actualización.
La falla aparece en equipos de empresa con la nueva protección de administrador activada, que viene encendida en las configuraciones de seguridad recomendadas por Microsoft. Todavía no hay arreglo.
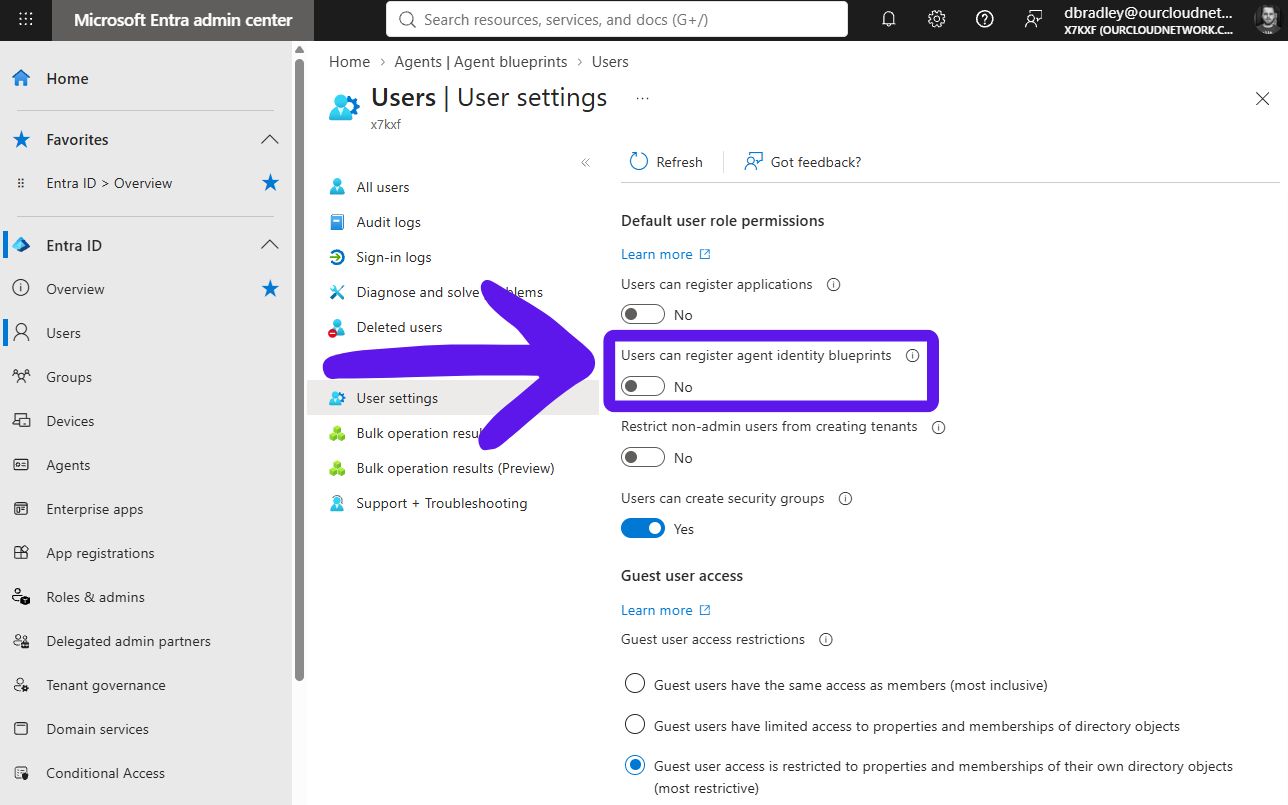
El cambio llega a las organizaciones desde el 4 de noviembre salvo que un administrador lo desactive antes. La plantilla no da acceso a datos por sí sola, pero abre la puerta a agentes sin control.
Cámaras de casas, calles y pasos fronterizos sirvieron para seguir envíos de ayuda a Ucrania y evaluar bombardeos en Medio Oriente. Cambiar la contraseña de fábrica y actualizar el equipo cierra la puerta más usada.
Atacantes instalan accesos ocultos desde septiembre en servidores Nextcloud con el servidor Collabora integrado. Hay que actualizar la app a 26.4.303 o quitarla, y revisar si quedaron archivos del atacante.
Las casas alojaban portátiles de empresas de Estados Unidos que creían tener empleados remotos. Hay 14 acusados, dos detenidos y más de 70 compañías afectadas, según el Departamento de Justicia.
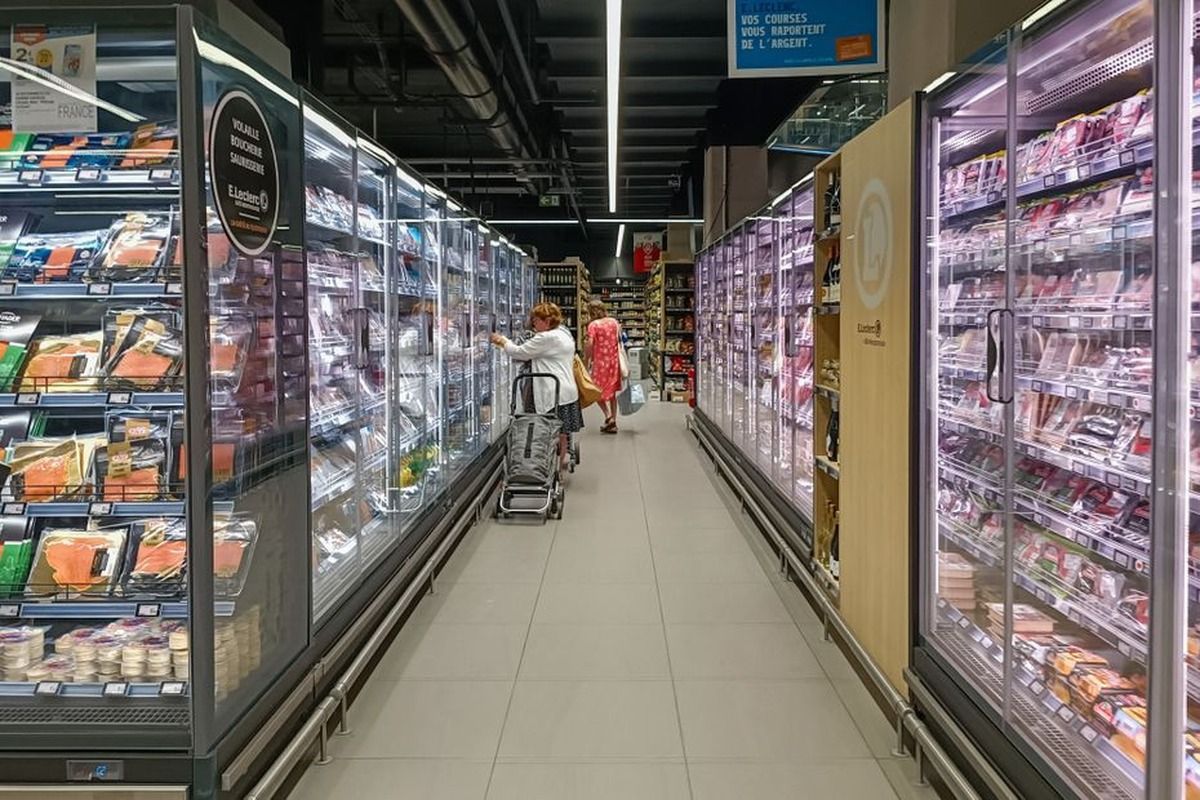
Un día después del ataque a los controladores de Danfoss, la agencia francesa de ciberseguridad confirmó equipos comprometidos de Dixell y Copeland. Un E.Leclerc del Tarn perdió la cadena de frío, y Carrefour suma unos 80 supermercados afectados en la primera ola.
La falla, que Bloom Security llamó SlugFest, permitía publicar versiones de un paquete ajeno registrando el nombre de un repositorio abandonado. GitHub ya aplicó la corrección; quienes mantienen paquetes deben revisar sus vínculos.
El equipo de investigación de Ledger detalló cómo funcionaba el circuito escondido en equipos de un revendedor del sudeste asiático. Las pérdidas, que algunos analistas estiman en más de 86 millones de dólares, siguen sin confirmarse.
Los atacantes entraron con las credenciales robadas de un empleado. El 99% de lo que se llevaron es código de productos de Meta; el resto son datos personales, sobre todo de empleados en Estados Unidos, que nunca debieron estar ahí.
La falla, de 10 sobre 10, deja a un atacante sin cuenta llevarse las credenciales de aplicaciones multiinquilino. SAP la corrigió el 13 de octubre junto con otras tres críticas: hay que actualizar a la versión 0.45.2.
Ivanti corrigió el 13 de octubre una falla que atacantes usan desde el 3 de octubre contra equipos con los parches al día. CISA dio a los organismos federales de Estados Unidos hasta el 16 de octubre para actualizar, y la escalada a root de la misma cadena todavía no tiene parche.
La embajada estadounidense dijo que el ataque fue entre julio y agosto, sin nombrar a la organización. La policía de Fiyi investiga y China dice no conocer el caso.
Las víctimas compraron sus dispositivos a CryptoBilis, un revendedor oficial del sudeste asiático. Analistas calculan robos por unos 93 millones de dólares en más de 300 billeteras, una cifra que Ledger todavía no confirmó.
Microsoft confirmó que la actualización de seguridad de noviembre será la última para las ediciones Enterprise, Education e IoT Enterprise de esa versión. En las computadoras hogareñas, la versión 24H2 deja de recibir parches este martes 13 de octubre.
Muse, de Meta, Instinct y OpenClaw se conectan a Google Workspace, Microsoft 365 o Slack con un clic del empleado y actúan en su nombre, fuera de la vista de los administradores de la empresa.
La vulnerabilidad tiene la severidad máxima, 10 sobre 10, y afecta a las instalaciones propias de GitLab de las versiones 19.2 a 19.4. GitLab.com ya está corregido; quien administra su propio servidor tiene que actualizar ya.
 UA
 IL
 US
 KP
 FR
 MY
 FJ