Los mensajes anuncian un dinero recibido y dan 24 horas para aceptarlo en un enlace que imita a un banco. Bre-B no exige aceptar nada: el abono llega solo. Así se reconoce el engaño y qué hacer si ya se entró al enlace.
La cadena afecta a televisores LG con webOS y da permisos de root desde la red local. LG ya publicó la corrección y no hay ataques conocidos: conviene actualizar el firmware.
Investigadores de la startup de seguridad AIR demostraron que un agente comprometido puede filtrar información usando un servidor aprobado como intermediario. Vercel todavía no tiene un parche y no hay explotación conocida.
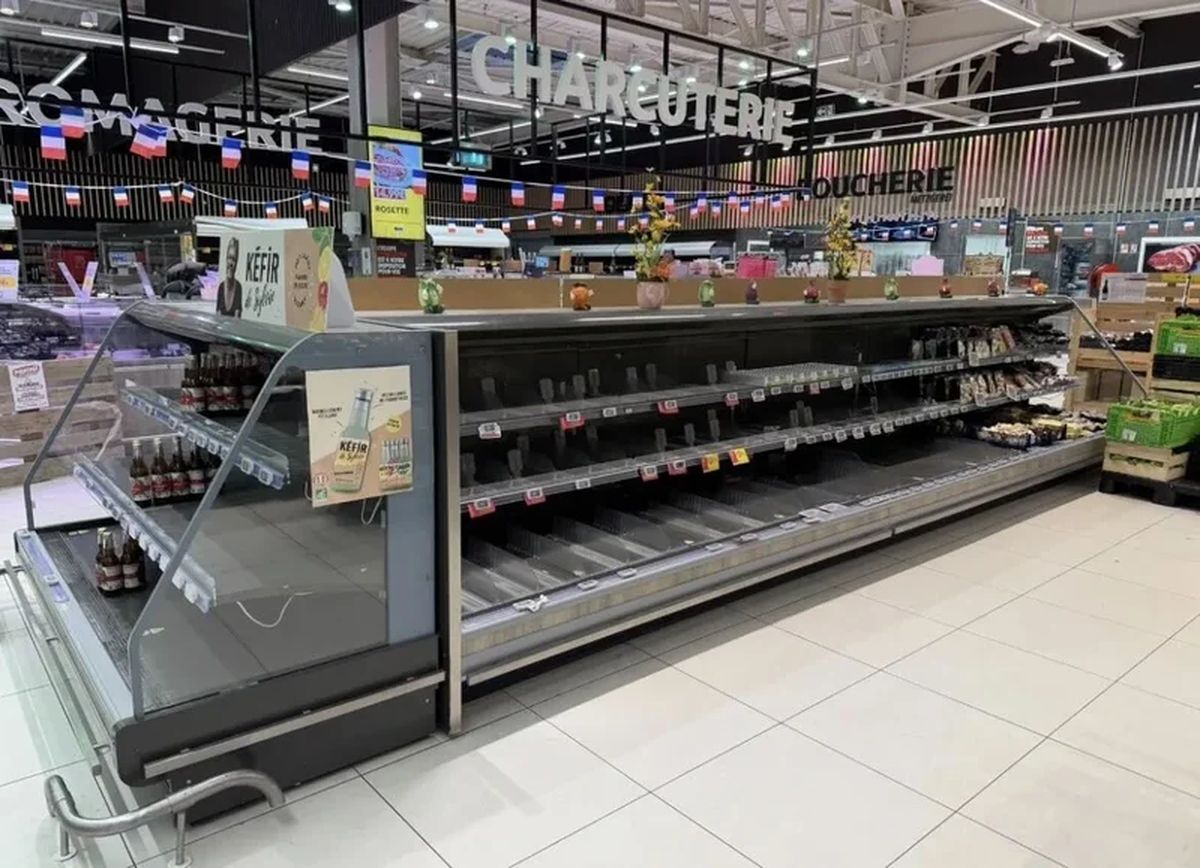
Un ciberataque contra los controles de frío de Danfoss obligó a tirar alimentos en cientos de supermercados franceses. En paralelo, Albert Heijn, Etos y Gall & Gall quedaron sin web, app ni entregas por un incidente de seguridad en Ahold Delhaize.
La CISA sumó el 2 de octubre la falla CVE-2026-102489 a su catálogo de vulnerabilidades explotadas. Afecta a Zammad 6.3.0 a 6.5.4, versiones sin soporte. Zammad recomienda pasar a la 7.2.0 y DIVD aconseja buscar señales de intrusión.
El 8 de octubre IBM publicó parches para los componentes Sniffer, en Linux, y Windows S-TAP de Guardium Data Protection 12.0, 12.1 y 12.2. Dos fallas tienen CVSS 9.8 según IBM. No hay mitigaciones: hay que instalar el parche.
La actualización estable de Chrome del 6 de octubre corrige 247 fallas. Dos recibieron 9,6 y 9,1 en NVD: una afecta a todas las plataformas y la otra al Escritorio remoto de Chrome en Mac. Conviene actualizar a la versión 155 y reiniciar.
Guiones gráficos, bocetos de personajes y archivos fuente de Las chicas superpoderosas, Hora de aventura y Gumball circulan en Google Drive y X desde el 10 de octubre. Nadie confirmó el origen y la empresa no habló.
CISA incorporó a su catálogo de vulnerabilidades explotadas tres fallas de 2015 y 2016 en ProFTPD, ISC BIND y Apache Struts. Afectan a servidores sin actualizar en proveedores de hosting, ISP, empresas y organismos.
La vulnerabilidad CVE-2026-107406, con CVSS 9.5, afecta a equipos NetScaler ADC y Gateway configurados como proveedor de identidad o de servicio SAML. Citrix pide actualizar de inmediato. No hay evidencia de explotación.
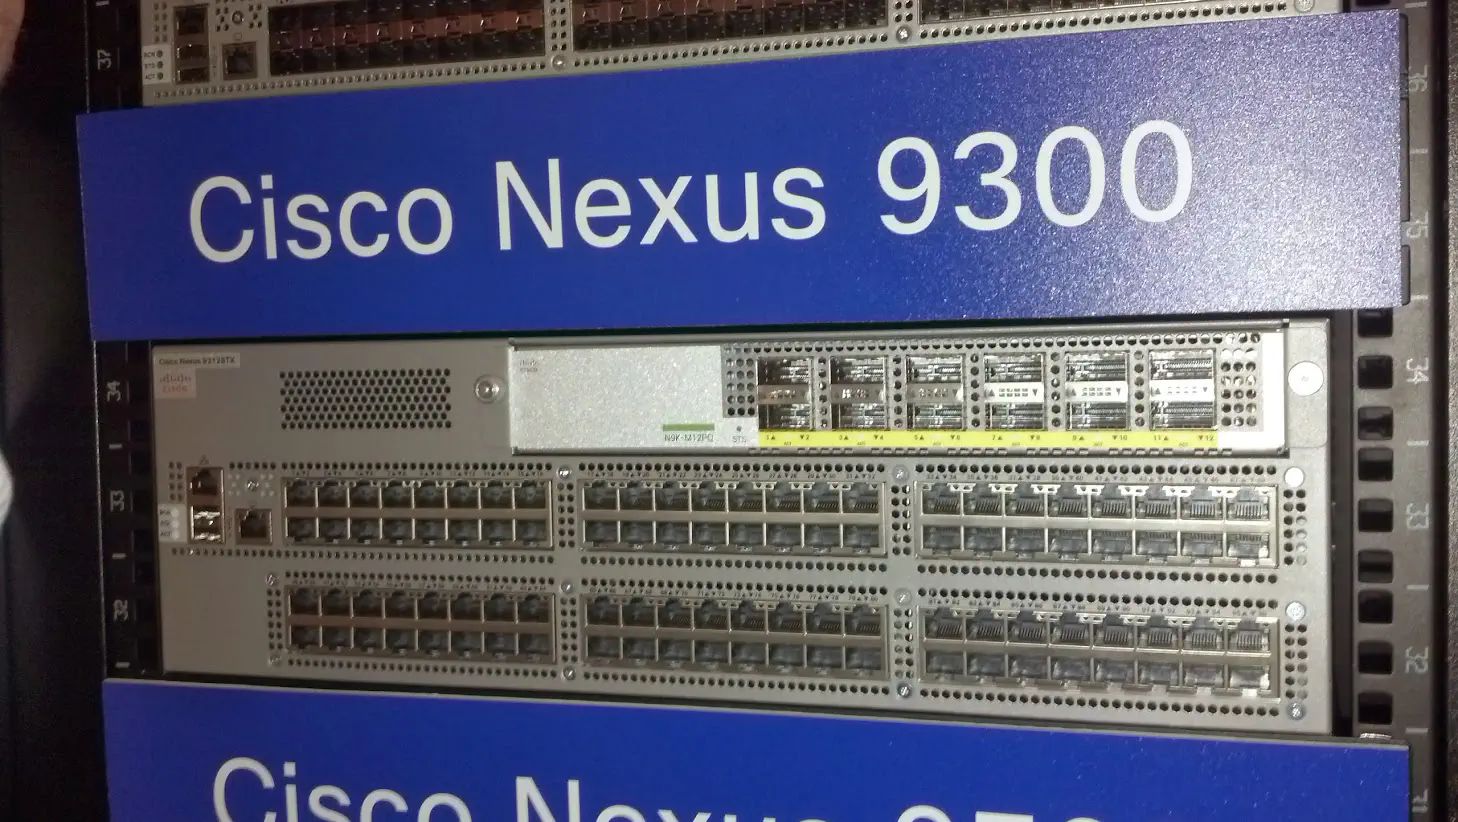
Un aviso de Cisco agrupa seis CVE en NX-OS, dos con CVSS 9.8. Afecta a switches Nexus 3000, 7000 y 9000, MDS 9000 y fabric interconnects UCS. No hay mitigaciones alternativas y la recomendación es actualizar.
El 11 de octubre de 2026 la raíz del DNS pasará a firmar con la clave KSK-2024. Los resolvers que validan DNSSEC y no confían en la nueva clave podrían dejar a sus usuarios sin resolución de nombres.
Un investigador detectó intentos de ataque contra CVE-2026-102255, falla SSRF con CVSS 10.0 en los SMA1000 6210, 7210 y 8200v. SonicWall y CISA todavía no la marcan como explotada. Conviene actualizar ya.
La Oficina Nacional de Ciberseguridad dio el aviso después de filtraciones en Lawson, Daiwa Securities, BookOff y Times Car, que expuso unas 6,6 millones de cuentas.
Los certificados que usan los equipos para conectarse a Windows Update vencen el año próximo, en dos tandas separadas por un mes. Las versiones de Windows sin soporte quedarán sin parches y las demás necesitan una actualización reciente.
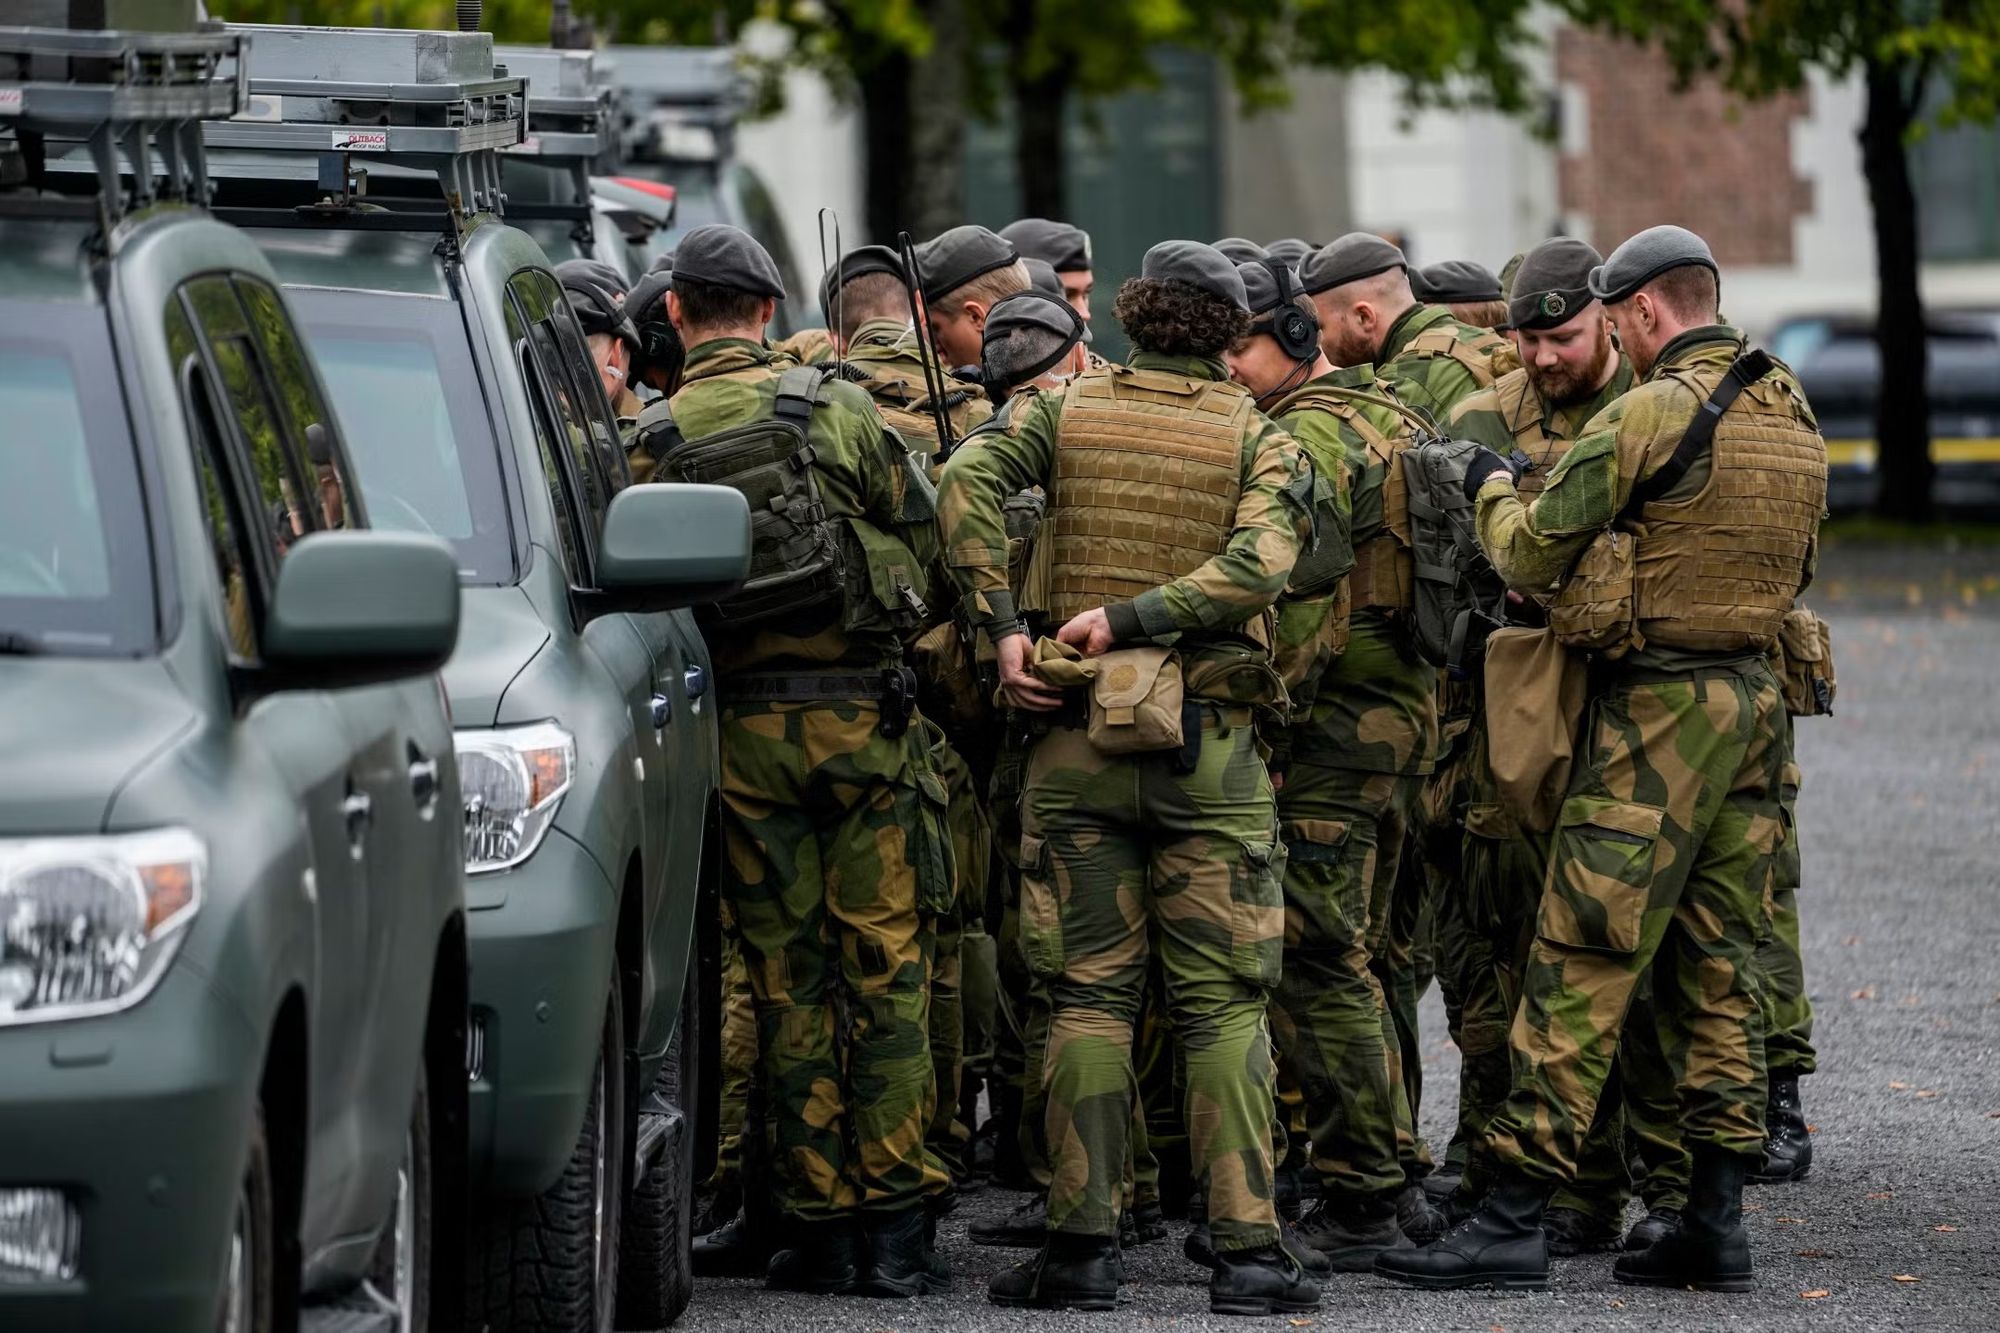
Soldados encontraron en los autos videos de quién subía y bajaba, por dónde iban y cuánto tiempo paraban, además de los códigos que tecleaban en los portones. Las Fuerzas Armadas descartan prohibir vehículos de ciertos países.
Bitdefender encontró el programa malicioso Midnight Mimosa en el firmware de miles de equipos de bajo costo, muchos con nombres que imitan a Samsung y Apple, en más de 150 países. Brasil también figura entre los siete más afectados.
Un hacker usó cuentas de Pays, una pequeña empresa informática con permiso para consultar el registro civil danés, y durante tres semanas copió nombres, direcciones y números de identidad.
El miércoles 7 de octubre, la Policía Civil paulista detuvo en Jarinu, en el interior de São Paulo, a seis hombres de 20 a 27 años. Secuestró 29 celulares y 26 chips usados para hacerse pasar por empleados de bancos y vaciar cuentas por Pix.
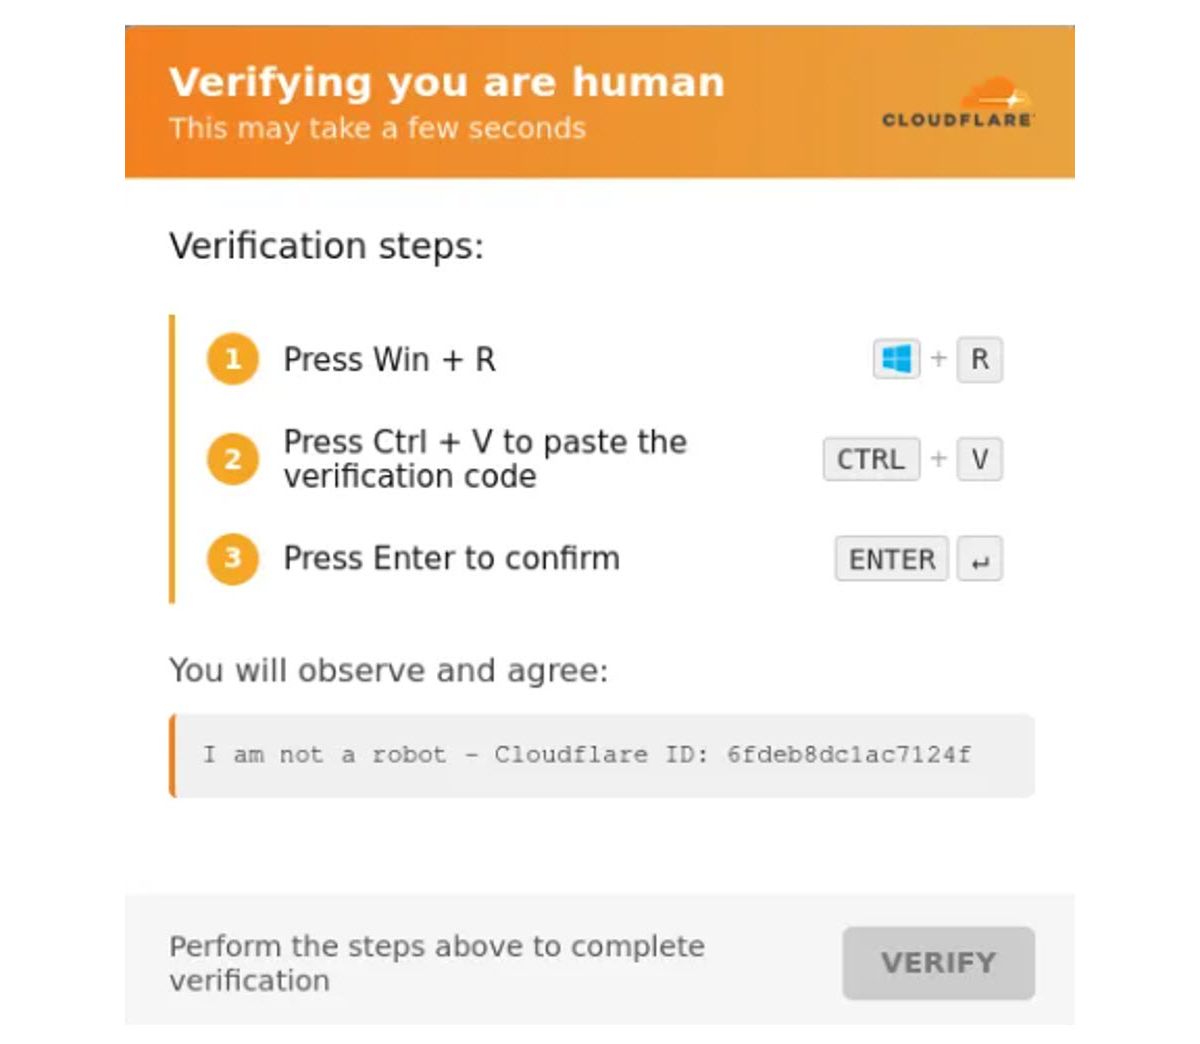
ESET ubica a Amatera, también conocido como ACR Stealer, como el ladrón de información con más detecciones en la región en el primer semestre de 2026. Llega con falsas verificaciones y páginas truchas de Claude Code promovidas en Google.
Los ataques empezaron el 7 de octubre, horas después de que se publicara la falla, y apuntan a sitios con formularios Pro Forms. Hay que actualizar a la versión 3.1.8.10 o superior y revisar si quedaron archivos PHP plantados.
 CO
 FR
 US
 JP
 NO
 MX
 BR
 DK