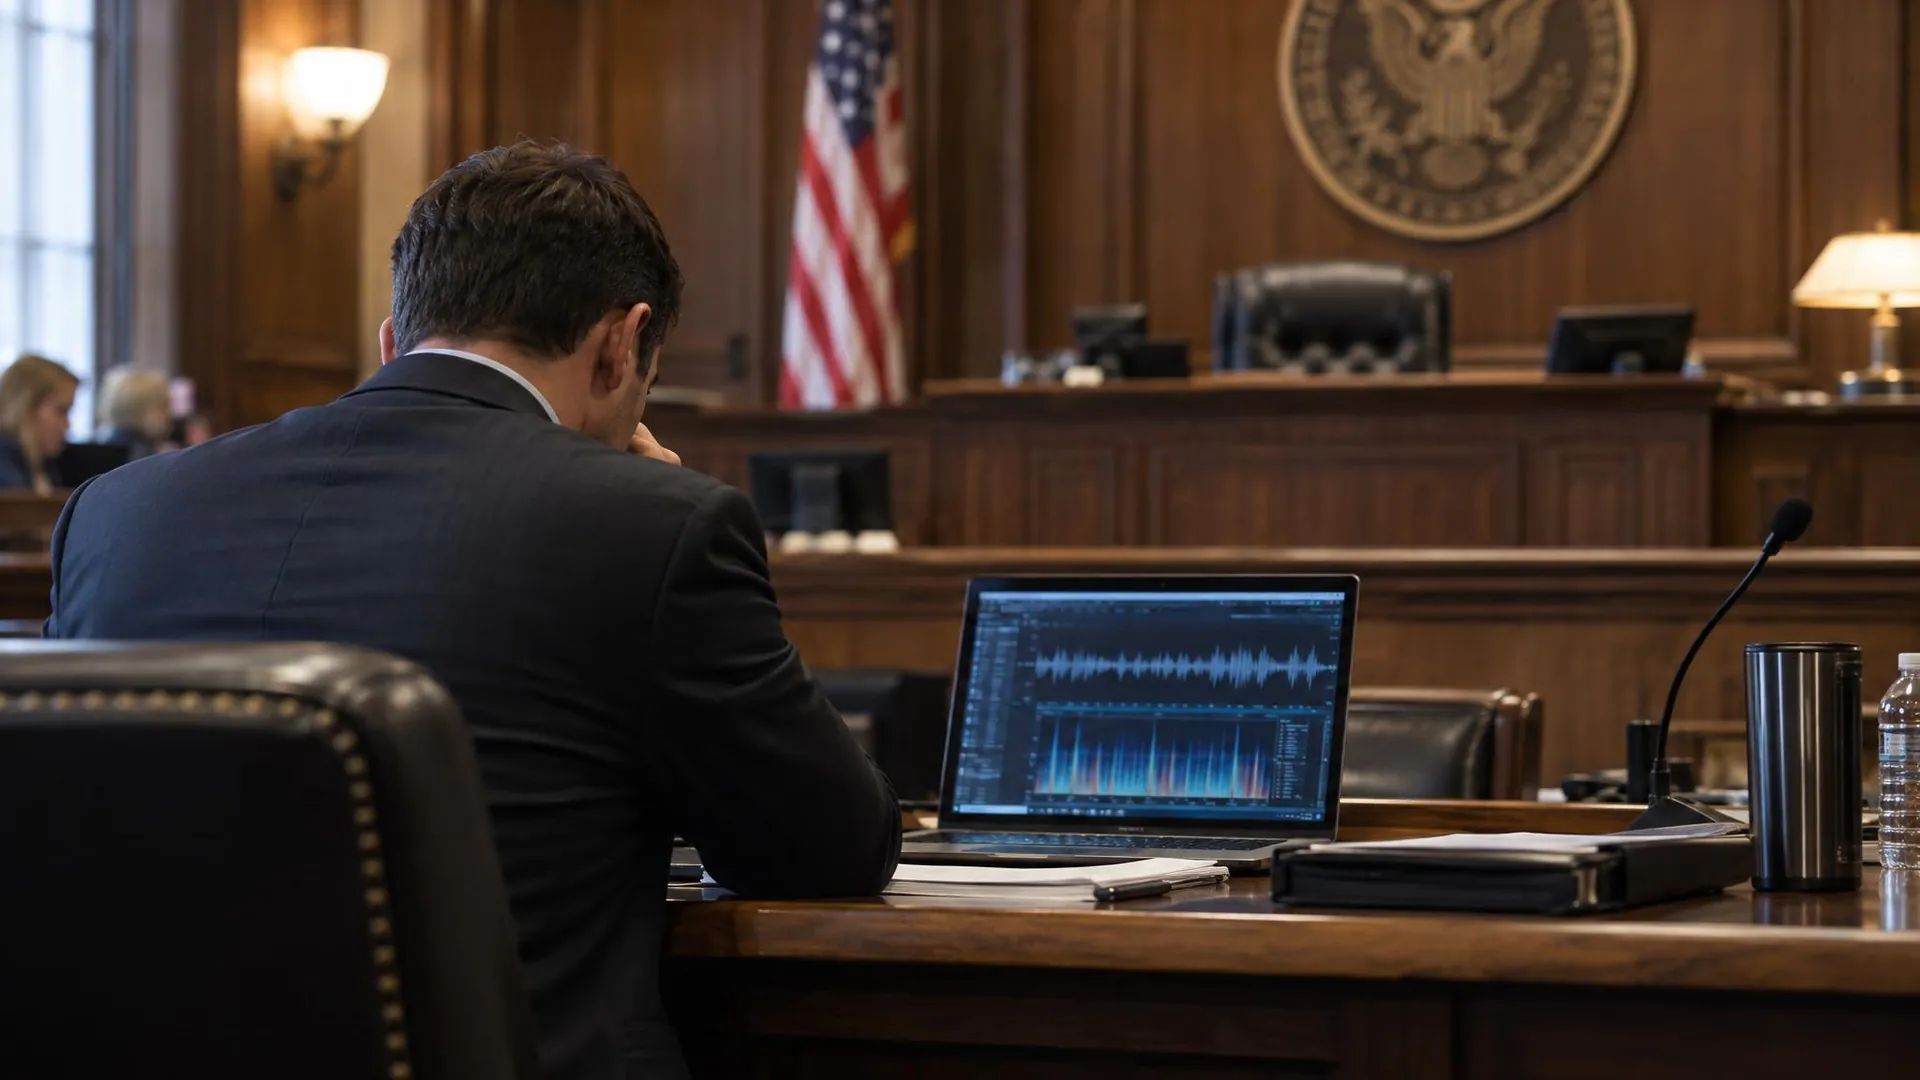
Michael Smith, de Carolina del Norte, recibió 18 meses de prisión en Nueva York por hacer escuchar a miles de cuentas falsas cientos de miles de canciones generadas con inteligencia artificial. Es la primera condena penal de Estados Unidos por fraude en plataformas de música.
Fortinet publicó el 1 de octubre el aviso de CVE-2026-104286 (CVSS 9,8), que afecta a FortiMail 7.2 a 8.0 y no tenía parche para la mayoría de las ramas. Mientras tanto, recomienda desactivar IBE o cerrar el acceso desde internet.
Citrix confirmó que CVE-2026-88771 y CVE-2026-88772, ambas con puntaje 9.5, se usaron como fallas de día cero para instalar programas de control remoto. Quien administre estos equipos debe actualizar y revisar si fue comprometido.
La Secretaría Anticorrupción y Buen Gobierno de México investigará de oficio una oferta publicada en Telegram el 22 de septiembre. Las bases, atribuidas a call centers, incluirían nombres, teléfonos, RFC, domicilios y datos bancarios.
WordPress corrigió el 22 de septiembre CVE-2026-87902, una falla de path traversal sin autenticación que, en ciertas configuraciones, deja ejecutar código. Patchstack reporta intentos de escribir archivos PHP maliciosos. Hay que actualizar a 7.1.2 o al parche de la rama.
Entre el 10 y el 15 de septiembre, un solo operador lanzó 105 ataques con agentes de IA, comprometió al menos 27 comercios online y robó más de 600.000 registros de tarjetas, con un gasto de unos 25 dólares por objetivo.
Cuatro personas quedaron detenidas tras allanamientos en Lanús y la Ciudad de Buenos Aires. Según la investigación, se hacían pasar por clientes de una empresa de telefonía móvil con datos filtrados y retiraban los equipos en un correo privado.
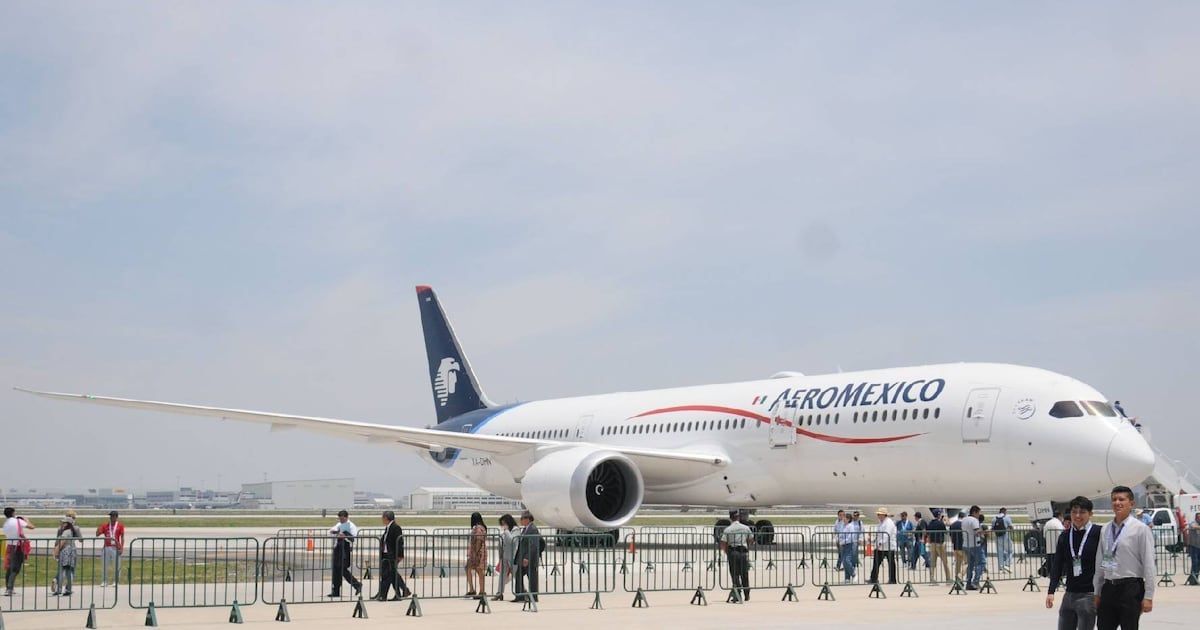
La Secretaría Anticorrupción y Buen Gobierno de México detectó la oferta en Telegram y anunció una investigación. El 21 de septiembre, la aerolínea dijo que los datos podrían venir de un acceso indebido de 2025 a la plataforma de un proveedor externo.
El lunes 21 de septiembre, el TJMT, en Brasil, sacó de línea sus sistemas electrónicos tras un ataque que, según su área de tecnología, aprovechó una brecha abierta el domingo. Lo urgente se atiende solo en papel y en su sede.
ESET detectó que FamousSparrow usa desde agosto de 2025 una nueva puerta trasera, SparroWocky, contra entidades gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
Cisco Talos confirmó que tres grupos explotan CVE-2026-20079 y CVE-2026-20316 en Secure Firewall Management Center, la consola de los firewalls de Cisco. Quienes administran FMC deben aplicar los hotfixes y revisar sus registros.
El 1 de septiembre, Anthropic lanzó Claude Fable 5.1 y Claude Mythos 5.1, el mismo modelo con distintos controles. Mythos queda para defensores y científicos verificados, con 30 días de retención de datos, y Fable bloquea exploits y pruebas de penetración.
 US
 MX
 AR
 BR
 EC