Amatera, el infostealer más detectado en América Latina según ESET, se instala con falsos CAPTCHA
ESET ubica a Amatera, también conocido como ACR Stealer, como el ladrón de información con más detecciones en la región en el primer semestre de 2026. Llega con falsas verificaciones y páginas truchas de Claude Code promovidas en Google.
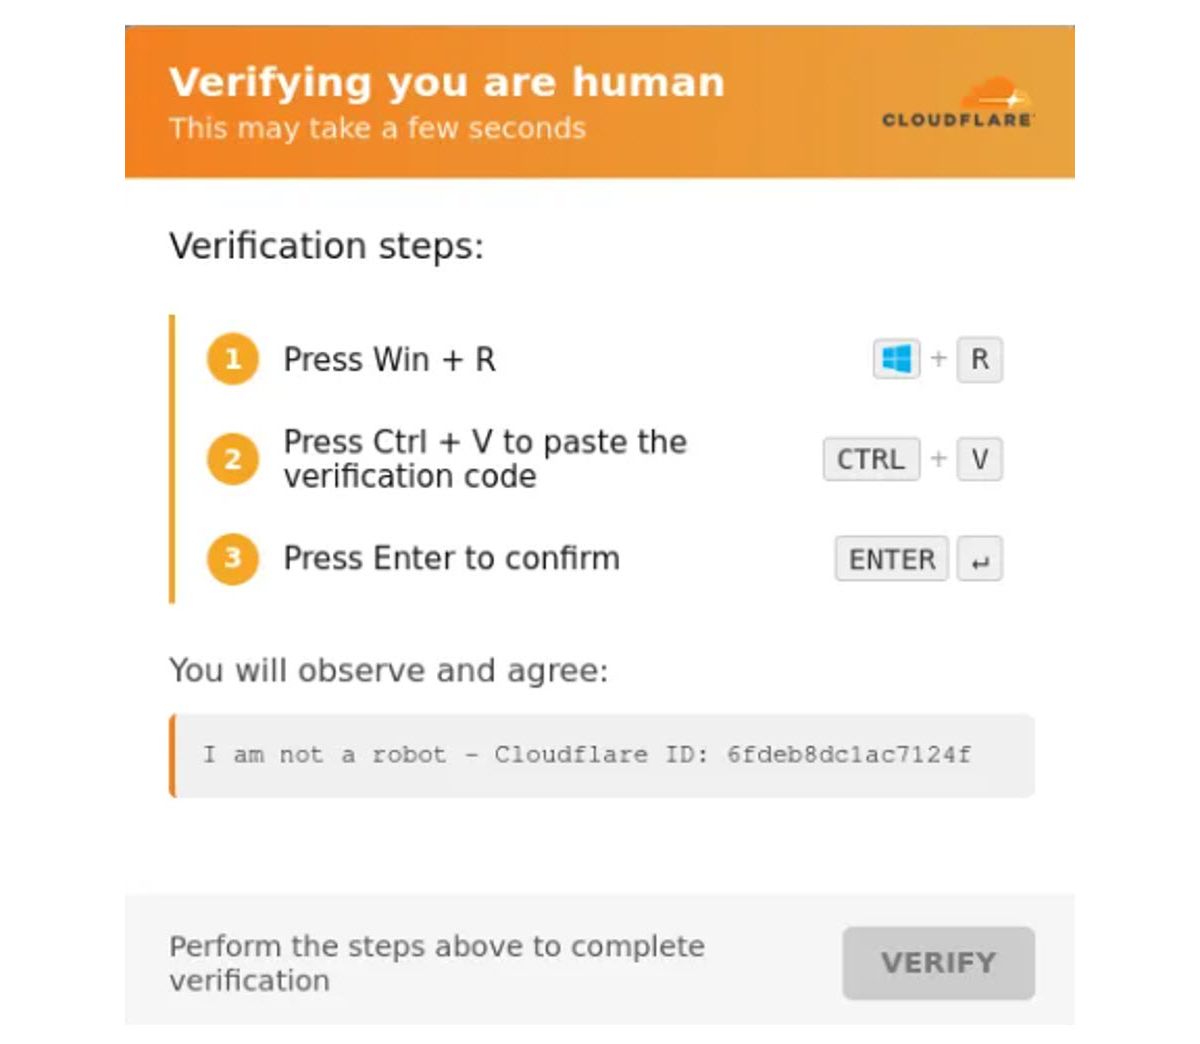
La ventana se parece a las que aparecen todos los días en internet: una casilla de "no soy un robot" que, en lugar de pedir un clic, le indica a la persona que copie una instrucción y la pegue en su computadora con Windows. Ese paso, que la víctima da por su cuenta, puede instalar Amatera, el infostealerPrograma malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes. que más detecciones sumó en América Latina durante el primer semestre de 2026, según los datos de ESET publicados el 7 de octubre de 2026 en su portal WeLiveSecurity.
El análisis, firmado por Mario Micucci, investigador de ESET, ubica a Amatera, que la empresa detecta como Win/PSW.Amatera, por encima de familias más conocidas como Formbook, Vidar, Snakestealer, Lummastealer y Rhadamanthys. Amatera es el ladrón de información con mayor volumen de detecciones en la región en lo que va de 2026, según ESET. La empresa aclara que no se trata de una amenaza regional: apunta a víctimas en todo el mundo, y su peso en América Latina debería preocupar tanto a los equipos de seguridad de las empresas como a los usuarios particulares.
Amatera es un programa para Windows escrito en C++ que se observó por primera vez en 2024. Según distintas compañías de seguridad citadas por ESET, es un cambio de nombre de ACR Stealer, una conclusión a la que se llega por la similitud del código. La ficha de Malpedia sobre ACR Stealer lo describe como un programa ofrecido en foros de cibercrimen de habla rusa por un vendedor que se hace llamar SheldIO. El modelo es el del malware como servicioModelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.: los desarrolladores mantienen el código, el panel y la infraestructura, y los afiliados pagan una suscripción para usarlo en sus propias campañas. A fines de 2024, según ESET, el nombre Amatera ya circulaba con un abono de 199 dólares mensuales y soporte por Telegram.
Una sola contraseña abre más de una puerta
Lo que busca Amatera es sacar del equipo todo lo que tenga valor. Microsoft Defender Experts, el equipo de respuesta de Microsoft, contó en un informe del 16 de julio que entre fines de abril y mediados de junio de 2026 vio crecer la actividad de ACR Stealer en los entornos de sus clientes. Según Microsoft, el programa descifra las contraseñas, las cookies y los tokens de sesión guardados en el navegador, y recorre el disco en busca de archivos PDF, documentos de Microsoft 365 y carpetas sincronizadas con OneDrive y SharePoint. La firma Straiker, que analizó otra campaña, agrega que el programa también apuntaba a billeteras de criptomonedas manipulando el portapapeles.
El riesgo crece cuando una misma persona mezcla lo personal y lo laboral en el mismo navegador. ESET lo explica con un ejemplo cotidiano: una computadora de la casa puede tener abiertas sesiones del correo de la empresa, consolas en la nube o repositorios de código. Una sola infección en un equipo personal puede terminar en una intrusión en la organización donde trabaja la víctima. Y los datos no suelen quedarse con quien los robó: según The Register, los registros de estos programas se empaquetan y se venden en mercados del cibercrimen.
Del anuncio de Google a la terminal
La técnica que más se repite en las campañas documentadas es ClickFixTécnica de engaño en la que una página muestra una falsa verificación, un error o una guía de instalación que le pide a la persona copiar y ejecutar un comando en su equipo, lo que inicia una infección., una forma de ingeniería socialConjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica. en la que la víctima ve una falsa verificación, un supuesto error del navegador o una guía de instalación que le pide ejecutar un comando. Según ESET, sus detecciones de ClickFix crecieron un 517 por ciento en el primer semestre de 2025 respecto del semestre anterior, y en la primera mitad de 2026 volvieron a más que duplicarse frente al segundo semestre de 2025. Esas cifras son de ESET y ninguna otra fuente del material las confirma.
El anzuelo suele estar en sitios que parecen confiables. ESET indica que ClearFake y otras campañas basadas en ClickFix usaron sitios legítimos de WordPress comprometidos, a los que entraron con credenciales de administrador débiles o robadas, o aprovechando fallas en temas y complementos, un problema que LatamByte ya contó a propósito de una falla crítica en WordPress. En marzo, la firma Rapid7 reportó, según The Register, más de 250 sitios de WordPress comprometidos en al menos 12 países, entre ellos Brasil, que mostraban una falsa verificación de Cloudflare. Ese reporte habla de infostealers en general y no nombra a Amatera.
La otra vía apunta a quienes programan. Straiker siguió desde marzo de 2026 una campaña con páginas falsas de Claude Code, el asistente de programación de Anthropic, y de otras herramientas como NotebookLM, JetBrains, Cline, Comet y Snowflake, repartidas en 88 dominios y al menos diez plataformas de alojamiento. Los atacantes pagaron anuncios de Google para que una de esas páginas apareciera por encima de los resultados legítimos. En el sitio que Straiker analizó, la copia de la documentación de Claude Code era tan fiel que la única diferencia estaba en la barra de direcciones, y el comando de instalación que mostraba escondía, junto al legítimo, otro que descargaba el programa malicioso. Al 14 de mayo, más de treinta de esos dominios seguían activos, según la firma, y el robo incluía las claves de API, las credenciales de acceso, de los asistentes de programación.
Limpiar la computadora no alcanza
La prevención empieza en el momento del engaño. Una verificación de "no soy un robot" o una guía de instalación legítima nunca pide copiar un comando desde una página y pegarlo en Ejecutar, PowerShell o la Terminal. ESET también recuerda que un anuncio en el buscador no garantiza que un sitio sea oficial, y recomienda separar los perfiles personales y laborales del navegador, no guardar allí secretos importantes cuando haya una alternativa administrada y usar métodos de autenticación resistentes al phishing.
Si la infección ya ocurrió, la respuesta tiene otro orden. "Aislar el equipo es solo el primer paso", advierte Micucci en el análisis de ESET. Desde otro dispositivo confiable hay que cerrar las sesiones activas, cambiar las contraseñas y renovar las claves de API, los tokens y las credenciales para entrar a servidores. Después conviene revisar los accesos al correo, a la nube, a los repositorios y a las aplicaciones financieras desde la fecha probable de la infección. Reinstalar Windows puede ser necesario, pero, según ESET, no reemplaza invalidar lo que ya se robó: las cookies, las claves y los documentos conservan su valor aunque la computadora quede limpia.
Las dos rutas que describió Microsoft
Microsoft identificó dos cadenas de infección que empiezan igual, con un señuelo de ClickFix, y después se separan. La primera descarga componentes a través de WebDAV, usa cargadores escritos en Python y se queda en el equipo con una tarea programada disfrazada de actualización. La segunda casi no deja archivos en el disco: arranca con mshta, sigue con PowerShell ofuscado y oculta la carga final dentro de imágenes. La empresa recomienda vigilar la actividad sospechosa de WebDAV y de mshta, la ejecución de PowerShell ofuscado y los intentos de leer los almacenes de contraseñas del navegador, y publicó indicadores de compromisoRastros técnicos, como direcciones IP, nombres de archivo o huellas digitales de archivos, que permiten detectar si un sistema fue atacado por una amenaza conocida. para los equipos de seguridad. ESET, por su parte, detecta las falsas verificaciones como HTML/TrojanClicker.ClickFix y HTML/FakeCaptcha.
Ciberseguridad › Vulnerabilidades
Falla crítica en WordPress permite ejecutar código sin autenticación y Patchstack reporta intentos de ataque
WordPress corrigió el 22 de septiembre CVE-2026-87902, una falla de path traversal sin autenticación que, en ciertas configuraciones, deja…
Inteligencia artificial › Modelos y herramientas
Nuevos complementos para Claude Code: comandos, controles y paneles
Los Mods, que llegaron el 1 de octubre con la versión 2.1.287 de Claude Code, son complementos en JavaScript o TypeScript que corren dentro…
Glosario
infostealer
Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
Glosario
malware como servicio
Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
Glosario
ClickFix
Técnica de engaño en la que una página muestra una falsa verificación, un error o una guía de instalación que le pide a la persona copiar y ejecutar un comando en su equipo, lo que inicia una infección.
Glosario
ingeniería social
Conjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica.
Glosario
indicadores de compromiso
Rastros técnicos, como direcciones IP, nombres de archivo o huellas digitales de archivos, que permiten detectar si un sistema fue atacado por una amenaza conocida.
Contexto (5 términos)
- infostealer
- Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
- malware como servicio
- Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
- ClickFix
- Técnica de engaño en la que una página muestra una falsa verificación, un error o una guía de instalación que le pide a la persona copiar y ejecutar un comando en su equipo, lo que inicia una infección.
- ingeniería social
- Conjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica.
- indicadores de compromiso
- Rastros técnicos, como direcciones IP, nombres de archivo o huellas digitales de archivos, que permiten detectar si un sistema fue atacado por una amenaza conocida.
Fuentes
- Amatera: qué es y cómo funciona el infostealer que lidera las detecciones en América Latina (WeLiveSecurity (ESET), 2026-10-07)
- ACR Stealer: Two observed intrusion chains amid increased threat activity (Microsoft Security Blog, 2026-07-16)
- Fake Claude Code, Real Malware: Inside the Campaign Targeting AI Developers (Straiker, 2026-05-27)
- Crooks compromise WordPress sites to push infostealers via fake CAPTCHA prompts (The Register, 2026-03-10)
- ACR Stealer (Malware Family) (Malpedia (Fraunhofer FKIE))