 UA
 RU
Hackean las apps de alerta de Ucrania y Rusia con falsas alarmas nucleares
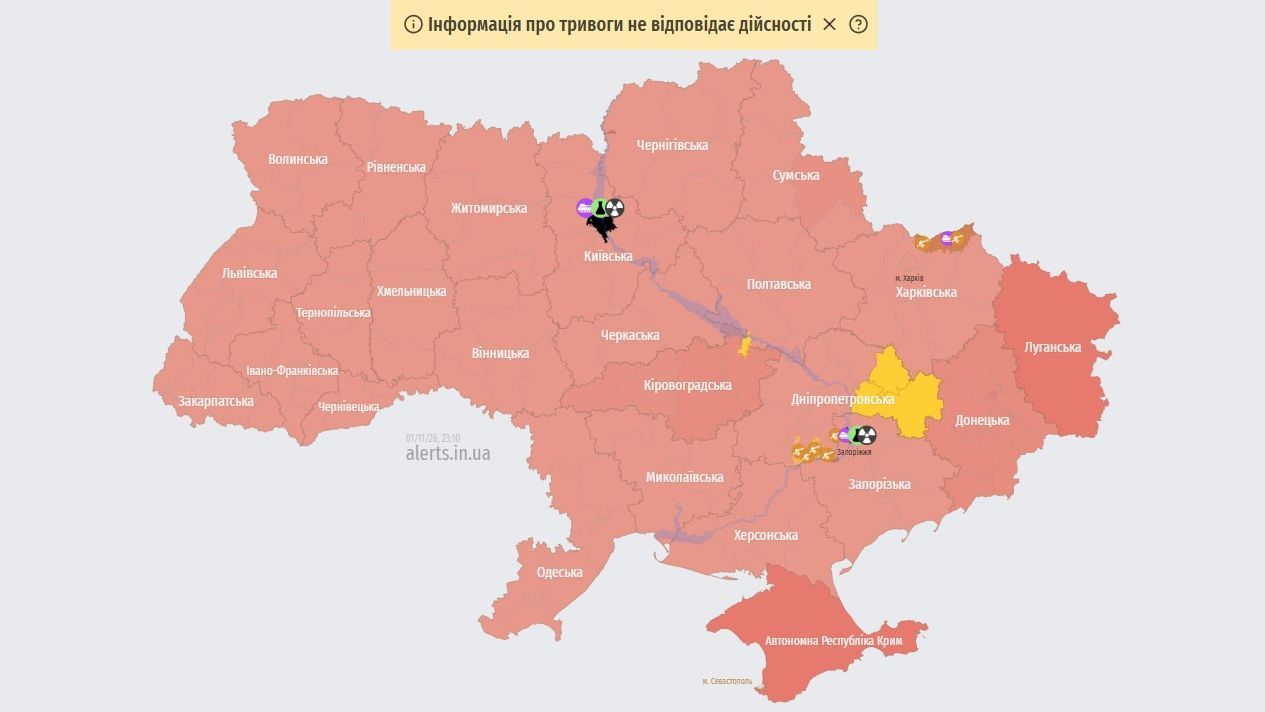
La app ucraniana avisó de amenazas nucleares y químicas a las 20:47 UTC del 1 de noviembre y la del ministerio ruso anunció ojivas nucleares a las 23:47 UTC, sin autoría confirmada.
La aplicación oficial de alerta aérea de Ucrania mandó avisos falsos de amenaza nuclear, radiológica y química desde las 20:47 UTC del domingo 1 de noviembre, y tres horas después la aplicación del Ministerio de Emergencias de Rusia difundió un mensaje falso de ataque nuclear contra todo el país. Las 20:47 UTC son las 17:47 en Buenos Aires, São Paulo y Santiago, las 16:47 en Caracas, las 15:47 en Bogotá y Lima y las 14:47 en Ciudad de México.
Alerta aérea (Povitriana tryvoha, en ucraniano) mostró a las 22:47 de Kiev una alerta de radiación, después una química para la capital y una de combates callejeros, además de amenaza de misiles marcada en todo el país, según Ukrainska Pravda. Las sirenas no sonaron. Entre los avisos había un texto en ruso que decía "Hola, ahora habrá una alarma nuclear en todo Ucrania, no se preocupen, vuela Oréshnik", en referencia al misil ruso de ese nombre, según el mismo medio.
La desmentida de Ucrania
A las 21:02 UTC la Fuerza Aérea de Ucrania escribió que la aplicación "probablemente fue objeto de influencia enemiga" y que "no hay amenaza radiológica", según Ukrainska Pravda. La administración militar de Kiev dijo que la aplicación "Kyiv Digital" y las sirenas de la ciudad funcionaban con normalidad, y el Servicio Estatal de Emergencias aseguró que el sistema nacional de alerta no estaba afectado, según Obozrevatel. El Ministerio de Transformación Digital recomendó activar las alertas de emergencia que traen los teléfonos con iOS y Android.
El desarrollador confirmó el ciberataque, pidió no tocar un enlace incluido en los avisos y suspendió las notificaciones. Más tarde dijo que había recuperado las funciones básicas y que el servicio no guarda datos personales de los usuarios, según la agencia Glavcom. Los avisos falsos no venían de las sirenas ni del sistema oficial de alerta, sino de un canal paralelo, la aplicación.
El mensaje que llegó a Rusia
Horas después apareció el segundo caso. La aplicación del Ministerio de Emergencias de Rusia (MChS) envió una notificación que decía que se habían lanzado ojivas nucleares contra todas las regiones del país, según Kommersant. La captura de un usuario de Vorónezh, fechada a las 02:47 de Moscú, que son las 23:47 UTC del 1 de noviembre (las 20:47 en Buenos Aires, São Paulo y Santiago y las 18:47 en Bogotá y Lima), pedía juntar comida para tres semanas y bajar al sótano, con insultos incluidos, según UNN.
El mensaje se repitió en canales regionales del ministerio en Max, el mensajero estatal ruso, y en el Telegram del órgano operativo de la región de Bélgorod, según Kommersant. A las 00:30 UTC del 2 de noviembre el ministerio informó en Telegram que la aplicación sufrió un "ciberataque masivo" y que trabajaba para corregir la vulnerabilidad. A las 01:56 UTC agregó que el sistema de alerta a la población funcionaba con normalidad y que las alertas llegan por sirenas, altavoces, SMS, radio y televisión. La aplicación, dijo, es un servicio auxiliar, y pidió confiar solo en fuentes oficiales. Reuters recogió el aviso del ministerio a través de la agencia estatal TASS, según Devdiscourse.
Quién lo hizo, sin confirmar
Nadie reivindicó el ataque a la aplicación ucraniana. Las autoridades de Ucrania hablaron de influencia enemiga y no presentaron pruebas públicas de autoría. En el caso ruso, el movimiento partisano proucraniano ATESH dijo que hackers proucranianos habían vulnerado la aplicación, según UNN, que aclaró que no hay confirmación independiente del ataque, de su alcance ni de cuántas personas recibieron el mensaje. Reuters señaló que no estaba claro si los dos incidentes estaban conectados, según Devdiscourse.
Hay un antecedente. El 28 de febrero de 2023 el Ministerio de Emergencias ruso dijo que hackers habían vulnerado emisoras regionales de radio y televisión que emitieron falsas alertas de ataque aéreo, según The Times of Israel. El 9 de marzo de 2023 un falso aviso de ataque con misiles interrumpió radios y televisiones estatales en Moscú y Sverdlovsk, con indicaciones de refugiarse y tomar yodo, y el Kremlin lo atribuyó a un ciberataque, según AOL. Nadie se responsabilizó entonces.
Una app de alerta no es el celular del operador
En Latinoamérica los avisos de emergencia llegan por varios canales, y no todos dependen de una aplicación. México lo muestra bien. El Sistema de Alerta Sísmica Mexicano (SASMEX) detecta el sismo y avisa al centro de mando de la capital (C5), que activa los altavoces públicos y notifica a las empresas de telefonía, que mandan la alerta con difusión celular (cell broadcast) a los teléfonos compatibles, según Publimetro sobre el simulacro nacional del 29 de abril de 2025. La difusión celular es un mensaje que las antenas mandan a todos los teléfonos de una zona, sin internet ni datos, solo con señal.
Chile usa la misma tecnología en su Sistema de Alerta de Emergencia (SAE), que activa el Servicio Nacional de Prevención y Respuesta ante Desastres (Senapred) y que aparece sobre cualquier aplicación abierta, con sonido fuerte. Desde 2017 todos los teléfonos que se venden en el país deben ser compatibles, según El Mostrador. En Perú el sistema SISMATE usa el mismo esquema y, ante una emergencia, el Instituto Nacional de Defensa Civil (Indeci) elige un mensaje ya redactado y lo manda a la zona afectada por las cuatro operadoras, según Andina.
Argentina va más atrás. El Ente Nacional de Comunicaciones (ENACOM)Organismo de Argentina que regula las telecomunicaciones, los servicios postales y la radiodifusión, y administra el espectro y el Fondo del Servicio Universal. aprobó en noviembre de 2025, con la Resolución 1387/2025, el programa AlertAR, una plataforma de difusión celular financiada con unos 12.000 millones de pesos del Fondo del Servicio UniversalFondo de Argentina que se forma con un aporte de las empresas de telecomunicaciones sobre sus ingresos y financia conectividad y servicios para zonas y grupos sin cobertura.. Según TeleSemana, quedaban pendientes la licitación, la instalación y los protocolos de activación, y no había fechas definidas.
La diferencia está en la puerta de entrada. En Ucrania y Rusia los atacantes lograron mandar avisos desde la aplicación, un canal que depende de los servidores de quien la publica. La difusión celular pasa por la autoridad de protección civil y por las operadoras. Tampoco está exenta de fallas. El 13 de enero de 2018 un empleado de la agencia de emergencias de Hawái mandó por celulares una falsa alerta de misil balístico al creer que el ataque era real, y la corrección tardó 38 minutos porque no había un plan para rectificar, según The Salt Lake Tribune. El 8 de abril de 2025 llegó a celulares de Santiago de Chile un mensaje de prueba de la sala de homologación de la Subsecretaría de Telecomunicaciones (Subtel), que Senapred calificó de error, según CNN Chile. En los dos casos el origen fue humano o de procedimiento, no una intrusión.
Falta saber quién fue y cómo entraron los atacantes. Por ahora consta que Ucrania recuperó las funciones básicas de su aplicación y que el ministerio ruso dice estar corrigiendo la vulnerabilidad de la suya.
Glosario
Ente Nacional de Comunicaciones (ENACOM)
Organismo de Argentina que regula las telecomunicaciones, los servicios postales y la radiodifusión, y administra el espectro y el Fondo del Servicio Universal.
Glosario
Fondo del Servicio Universal
Fondo de Argentina que se forma con un aporte de las empresas de telecomunicaciones sobre sus ingresos y financia conectividad y servicios para zonas y grupos sin cobertura.
Українська правда
Додаток "Повітряна тривога" зламали: показує радіаційну загрозу
Офіційний застосунок "Повітряна тривога" ввечері зазнав атаки — з'явилися фейкові сповіщення про радіаційну й хімічну небезпеку в Києві.
Obozrevatel
Радіаційна небезпека і Вуличні бої: невідомі зламали додаток Повітряна тривога
Glavcom
Застосунок Повітряна тривога відновив сповіщення після кібератаки
Коммерсантъ
Хакеры взломали приложение МЧС
Подробнее на сайте
Ukrainian National News (UNN)
After fake alerts in Ukraine, someone hacked Russia’s Emergency Situations Ministry app and announced the threat of a nuclear strike against the Russian Federation – ATESH
УНН Slider ✎ ATESH said that pro-Ukrainian hackers had hacked Russia’s Emergency Situations Ministry app and sent out fake messages about a nuclear threat. There i…
Telegram
МЧС России
Внимание! Мобильное приложение МЧС России подверглось массированной кибератаке, в результате чего злоумышленникам удалось осуществить рассылку фейковой информации населению. В настоящее время ведутся…
Telegram
МЧС России
Система оповещения населения Российской Федерации функционирует в штатном режиме. Взлом мобильного приложения не оказал и не может оказывать влияния на работу системы оповещения населения. Оповещение…
Devdiscourse
Russian emergencies ministry's mobile app hit by cyberattack, TASS says | International
Read more about Russian emergencies ministry's mobile app hit by cyberattack, TASS says on Devdiscourse
Devdiscourse
Ukraine says public air raid alert app sent false alerts after being hacked | International
Read more about Ukraine says public air raid alert app sent false alerts after being hacked on Devdiscourse
The Times of Israel
Russia says hackers set off false air raid alerts on TV, radio
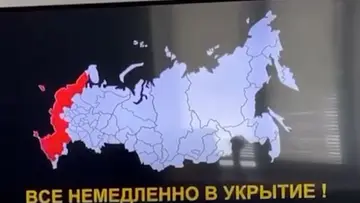
AOL.com
Fake ‘nuclear bomb’ alert on TV and radio scares Russians - AOL
Moscow viewers and radio listeners spooked by fake warning
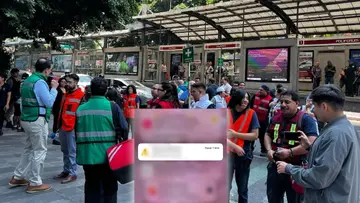
Publimetro México
Así fue el mensaje oficial y el sonido de la alerta sísmica en celulares
Durante el simulacro nacional, por primera vez, se pudo obtener la alerta sísmica en celulares en la CDMX
El Mostrador
Alerta SAE: así funciona el sistema de Senapred que avisa en caso de peligro
El sistema no utiliza las redes regulares de traspaso de información de la red móvil, por lo que no se entorpece con su saturación. Desde 2017 que todos los celulares comercializados en Chile deben…
Agencia Andina
Sistema de Alerta Temprana de Emergencias inició envío de mensajes de prueba
El Ministerio de Transportes y Comunicaciones (MTC) continúa enviando mensajes de prueba del Sistema de Mensajería de Alerta Temprana de Emergencias (Sismate) que tiene como objetivo emitir una…
TeleSemana.com
El Enacom aprueba un sistema de alertas vía Cell Broadcast con fondos del Servicio Universal
El Ente Nacional de Comunicaciones (ENACOM) aprobó el proyecto “Sistema de Alerta Temprana ‑ AlertAR”, mediante la Resolución 1387/2025, cuyo objetivo es implementar una plataforma basada en…
The Salt Lake Tribune
Hawaii's false missile alert sent by a worker who thought an attack was imminent, FCC says
<b>Washington</b> • The Hawaii employee who sent out a false alarm earlier this month warning of an incoming missile attack said he misheard a message played during a drill and believed a ballistic…
CNN Chile
Confirmado: Mensaje de alerta SAE que llegó a celulares fue un error y Senapred investigará su origen
Desde el Senapred aclararon que “no existe ninguna amenaza que requiera evacuación u otras acciones por parte de la comunidad”.
Contexto (2 términos)
- Ente Nacional de Comunicaciones (ENACOM)
- Organismo de Argentina que regula las telecomunicaciones, los servicios postales y la radiodifusión, y administra el espectro y el Fondo del Servicio Universal.
- Fondo del Servicio Universal
- Fondo de Argentina que se forma con un aporte de las empresas de telecomunicaciones sobre sus ingresos y financia conectividad y servicios para zonas y grupos sin cobertura.
Fuentes
- MChS: la aplicación sufrió un ciberataque masivo (Ministerio de Emergencias de Rusia (Telegram), 2026-11-02)
- Злам додатку Повітряна тривога: фейкові сповіщення про загрози у Києві (Ukrainska Pravda, 2026-11-01)
- Радіаційна небезпека і Вуличні бої: невідомі зламали додаток Повітряна тривога (Obozrevatel, 2026-11-01)
- Ukraine says public air raid alert app sent false alerts after being hacked (Reuters (vía Devdiscourse), 2026-11-02)
- Russian emergencies ministry's mobile app hit by cyberattack, TASS says (Reuters (vía Devdiscourse), 2026-11-02)
- Hackers vulneraron la aplicación del Ministerio de Emergencias de Rusia (Kommersant, 2026-11-02)
- After fake alerts in Ukraine, someone hacked Russia's Emergency Situations Ministry app (UNN, 2026-11-02)
- Застосунок Повітряна тривога відновив сповіщення після кібератаки (Glavcom, 2026-11-02)
- Russia says hackers set off false air raid alerts on TV, radio (The Times of Israel, 2023-02-28)
- Así fue el mensaje oficial y el sonido de la alerta sísmica en celulares (Publimetro, 2025-04-29)
- Alerta SAE: así funciona el sistema de Senapred que avisa en caso de peligro (El Mostrador, 2025-08-03)
- Confirmado: mensaje de alerta que llegó a celulares fue un error (CNN Chile, 2025-04-08)
- Sistema de Alerta Temprana de Emergencias inició envío de mensajes de prueba (Andina, 2020-08-28)
- El ENACOM aprueba un sistema de alertas vía Cell Broadcast con fondos del Servicio Universal (TeleSemana, 2025-11-28)
- Hawaii's false missile alert sent by a worker who thought an attack was imminent, FCC says (The Salt Lake Tribune, 2018-01-30)