Cobertura especialHackeo a Binance
Binance niega la filtración de 335 millones de cuentas que se vende en un foro
El exchange dice que no halló pruebas de una brecha y que listados así suelen salir de programas que roban datos de las computadoras de los propios usuarios; nadie verificó la muestra.
Binance negó el 9 de noviembre haber sufrido una nueva filtración, después de que un vendedor que usa el nombre ShinyHunters ofreciera en un foro de ciberdelito lo que presenta como los datos de 335 millones de usuarios del exchange. "No encontramos evidencia de que los sistemas de Binance, los datos de verificación de clientes, las credenciales de las cuentas, las claves privadas de billeteras o la información de infraestructura interna hayan sido comprometidos en relación con este listado", dijo un vocero a BleepingComputer, que publicó la respuesta a las 16:12 UTC (13:12 en Buenos Aires, Santiago y São Paulo, 11:12 en Bogotá y Lima, 10:12 en Ciudad de México). The Defiant había adelantado a las 08:47 UTC que la empresa veía en la oferta una probable estafa.
El vendedor pide 900.000 dólares y advierte que a Binance le quedan "dos opciones, pagar o filtrar". El paquete, según su anuncio, incluye documentos de conozca a su cliente (KYC)Proceso por el que un banco, una billetera o un exchange verifica la identidad de sus clientes, por lo general con documento, foto y domicilio, antes de dejarlos operar., contraseñas, claves privadasCódigo secreto que da el control de una billetera de criptomonedas. Quien la tiene puede mover los fondos, por eso nunca se comparte. de billeteras, historiales de operaciones, correos, teléfonos y datos de la infraestructura interna. Nadie verificó de forma independiente la muestra que publicó el vendedor.
Las cuentas no cierran
La cifra cambia según quién la cuente. BleepingComputer habla de registros de 335 millones de usuarios. The Defiant y CoinLaw precisan que el anuncio ofrece 335,9 millones de líneas de información, y CoinLaw aclara que nadie confirmó a cuántas personas corresponden, porque un mismo cliente puede ocupar decenas de líneas con inicios de sesión, depósitos y operaciones. Según la firma de inteligencia de amenazas ThreatMon, citada por ese medio, el vendedor pide el pago en bitcoin o Monero y dice tener usuarios de unos 170 países.
Binance señaló detalles que no coinciden con la forma en que guarda los datos. No tiene las claves privadas de las billeteras externas de sus usuarios, no guarda contraseñas en texto plano y ya no opera en algunos de los países que menciona el anuncio. Su conclusión es preliminar, basada en la descripción y en la muestra que revisó, y la investigación sigue, según CoinLaw.
En el propio foro desconfiaron. "Si tienes las claves privadas de todas las billeteras, ¿qué justificación hay para vender esto?", preguntó un usuario, según BleepingComputer. El medio cree además que el vendedor se hace pasar por la banda de extorsión ShinyHunters, así que el nombre tampoco prueba nada.
La pista de los infostealers
Binance apunta a otro origen posible para los datos. "Los listados similares del pasado muchas veces involucraron datos de malwarePrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información. infostealerPrograma malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes. obtenidos de los propios dispositivos de los usuarios y no una brecha de los sistemas de Binance", dijo el vocero. Si esa explicación vale para este caso, el problema está en computadoras y celulares de clientes infectados, y no en los servidores del exchange.
El momento le sirve al vendedor. La oferta llega once días después del robo real de unos 6.340 millones de dólares, que empezó con un programa malicioso que un empleado instaló durante una falsa entrevista de trabajo, como contó LatamByte en la nota sobre el origen del ataque. Un robo real tan reciente vuelve creíble un segundo, señaló CoinLaw. Son casos distintos. El robo confirmado empezó dentro de Binance, y el nuevo listado, según la empresa, se parece a ventas anteriores armadas con datos tomados de los equipos de los clientes.
La contraseña repetida es el riesgo
Si la hipótesis de Binance se confirma, los más expuestos son quienes usan la misma contraseña de Binance en otros sitios, porque una credencial robada de un equipo sirve en cualquier servicio donde se repita, explicó CoinLaw. Lo prudente es cambiar esa contraseña, activar la verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar. y no compartir nunca contraseñas, códigos, frases de recuperaciónLista de 12 a 24 palabras que permite reconstruir una billetera de criptomonedas en cualquier equipo. Quien la tenga controla los fondos, por eso nunca se comparte. ni claves privadas. Binance pidió eso mismo a sus clientes, y que desconfíen de los intentos de phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona..
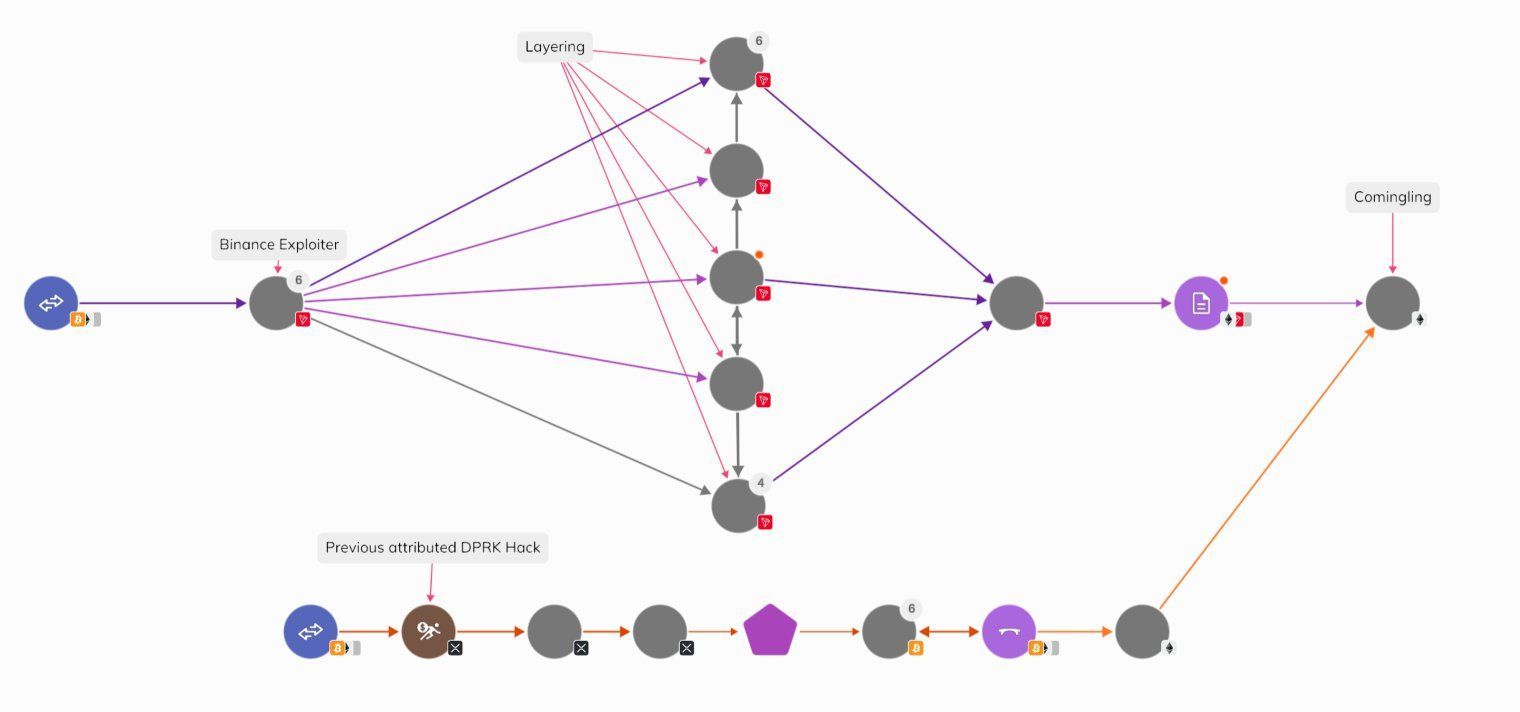
Quién maneja la cuenta con el nombre ShinyHunters y cuántos usuarios reales de Binance hay en el archivo siguen sin respuesta. El robo de octubre y el rastro del botín, que Elliptic sigue desde la nota del 6 de noviembre, están en la cobertura especial de LatamByte, cuya novedad anterior fue el cambio de director financiero.
Ciberseguridad › Incidentes
El hackeo a Binance empezó con una falsa entrevista de trabajo y una IA interna
El informe preliminar de la empresa reconstruye cinco meses de preparación: un instalador adulterado en junio, una entrevista falsa en…
Ciberseguridad › Ciberdelito
Siguen sin lavar US$ 3.110 millones del robo a Binance y el 44 % está congelado
Elliptic, firma que rastrea fondos en cadenas de bloques, cree que lo que no se movió sigue en manos de Corea del Norte y que cobrarlo…
Ciberseguridad › Incidentes
Binance estima en 6.300 millones de dólares el mayor robo de la historia cripto
La empresa atribuye el ataque a la laptop comprometida de un ingeniero, dice que no se filtraron claves privadas, congeló unos 3.000…
Ciberseguridad › Incidentes
Binance cambia de director financiero y dice que el relevo estaba planeado
Kaiser Ng deja el cargo a Justin Yek, que viene de la empresa de pagos Airwallex, y el anuncio llegó nueve días después del robo de unos…
Glosario
conozca a su cliente (KYC)
Proceso por el que un banco, una billetera o un exchange verifica la identidad de sus clientes, por lo general con documento, foto y domicilio, antes de dejarlos operar.
Glosario
clave privada
Código secreto que da el control de una billetera de criptomonedas. Quien la tiene puede mover los fondos, por eso nunca se comparte.
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
infostealer
Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Glosario
frase de recuperación
Lista de 12 a 24 palabras que permite reconstruir una billetera de criptomonedas en cualquier equipo. Quien la tenga controla los fondos, por eso nunca se comparte.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
BleepingComputer
Binance denies data breach after alleged ShinyHunters claims
Binance, the world's largest crypto exchange, has denied claims of a new security breach made by a threat actor using the 'ShinyHunters' handle on a newly emerged underground cybercrime forum.
The Defiant
Binance Says 335.9 Million-Record Breach Claim Is Likely a Scam
CoinLaw
Binance Denies Data Breach Rumors After $6.34 Billion Crypto Hack
Binance says a $900,000 forum listing of alleged user data is likely a scam, a week after it confirmed a $6.34 billion theft by North Korean hackers.
Contexto (7 términos)
- conozca a su cliente (KYC)
- Proceso por el que un banco, una billetera o un exchange verifica la identidad de sus clientes, por lo general con documento, foto y domicilio, antes de dejarlos operar.
- clave privada
- Código secreto que da el control de una billetera de criptomonedas. Quien la tiene puede mover los fondos, por eso nunca se comparte.
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- infostealer
- Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
- frase de recuperación
- Lista de 12 a 24 palabras que permite reconstruir una billetera de criptomonedas en cualquier equipo. Quien la tenga controla los fondos, por eso nunca se comparte.
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Fuentes
- Binance denies data breach after alleged ShinyHunters claims (BleepingComputer, 2026-11-09)
- Binance Says 335.9 Million-Record Breach Claim Is Likely a Scam (The Defiant, 2026-11-09)
- Binance Denies Data Breach Rumors After $6.34 Billion Crypto Hack (CoinLaw, 2026-11-09)