Cobertura especialHackeo a Binance
EspecialCiberseguridadIncidentes
Binance estima en 6.300 millones de dólares el mayor robo de la historia cripto
La empresa atribuye el ataque a la laptop comprometida de un ingeniero, dice que no se filtraron claves privadas, congeló unos 3.000 millones y cubrirá las pérdidas con su fondo SAFU y fondos propios.
Binance estimó en unos 6.300 millones de dólares el impacto del ataque que vació sus billeteras el 29 de octubre y lo atribuyó a la laptop comprometida de un ingeniero, según la actualización oficial del incidente publicada el 30 de octubre. La empresa dice que cubrirá todas las pérdidas con su fondo de emergencia SAFU y con fondos propios, y que ya congeló unos 3.000 millones en la cadena de bloques.
Es el mayor robo de la historia del sector, más de cuatro veces los cerca de 1.500 millones que perdió Bybit en febrero de 2025, según BleepingComputer. Los depósitos y retiros siguen suspendidos y Binance no dio fecha para reabrirlos. Latinoamérica guarda la mayor parte de sus criptomonedas en plataformas como Binance, según Chainalysis.
Una laptop, un contenedor y retiros que nadie autorizó
La investigación inicial "sugiere" que el incidente "podría involucrar" la laptop comprometida de un ingeniero de DevOps, el área que administra la infraestructura y los despliegues de software. Desde esa computadora el atacante entró a un contenedor de servicio, uno de los módulos aislados con los que funcionan los sistemas de la empresa, y envió transacciones de retiro no autorizadas, según el anuncio, publicado a las 02:23 UTC (23:23 del 29 en Buenos Aires y São Paulo, 22:23 en Caracas, 21:23 en Bogotá y Lima, 20:23 en Ciudad de México). Binance dice que no encontró evidencia de filtración de claves privadas de sus billeteras.
Los analistas habían llegado cerca por la cadena. Darkfost, investigador de CryptoQuant, observó que la billetera vaciada fue configurada con una delegación EIP-7702, una función de Ethereum que permite a una cuenta común ejecutar el código de un contrato, y que activarla exige una firma autorizada, por lo que el problema estaría en el proceso que aprueba las transacciones y no en Ethereum, según CriptoNoticias. Binance no mencionó ese mecanismo ni explicó cómo se firmaron los retiros. Revocó la autorización de la dirección afectada y prometió un informe técnico detallado cuando los hechos estén verificados.
Dos horas entre la primera transferencia y el freno
La primera transferencia sospechosa salió a las 20:24 en tiempo universal coordinado (UTC) del 29 de octubre, las 17:24 en Buenos Aires y São Paulo, las 15:24 en Bogotá y Lima y las 14:24 en Ciudad de México. La billetera caliente "Binance 14" movió unos 2.530 millones en 64 tokens, y en minutos otras dos billeteras de Binance sumaron 174 millones y 780 millones en USDC, según BleepingComputer.
A las 21:19 UTC Binance dijo que investigaba un posible problema de seguridad, según el seguimiento de Cointelegraph. A las 21:52 UTC Changpeng Zhao, fundador y mayor accionista, escribió que parecía un hackeo. A las 22:55 UTC (19:55 en Buenos Aires, 16:55 en Ciudad de México) Binance suspendió los retiros, según el seguimiento de CoinDesk.
Lo que Binance dijo y lo que todavía no
"Estamos al tanto de reportes de un posible problema de seguridad y lo estamos investigando activamente", fue el primer mensaje de Yi He, cofundadora y codirectora ejecutiva, según The Block. Ross O'Leary, vocero de la empresa, dijo a TechCrunch que los retiros se suspendieron "en varias redes". Horas después Yi He ya hablaba de hackeo y prometía cubrir todas las pérdidas.
En su cuenta oficial de X, a las 00:13 UTC del 30 de octubre (21:13 del 29 en Buenos Aires y São Paulo, 19:13 en Bogotá y Lima, 18:13 en Ciudad de México), Binance dijo que todos los depósitos y retiros están suspendidos mientras su equipo "realiza verificaciones de seguridad, congela fondos y colabora con las fuerzas del orden".
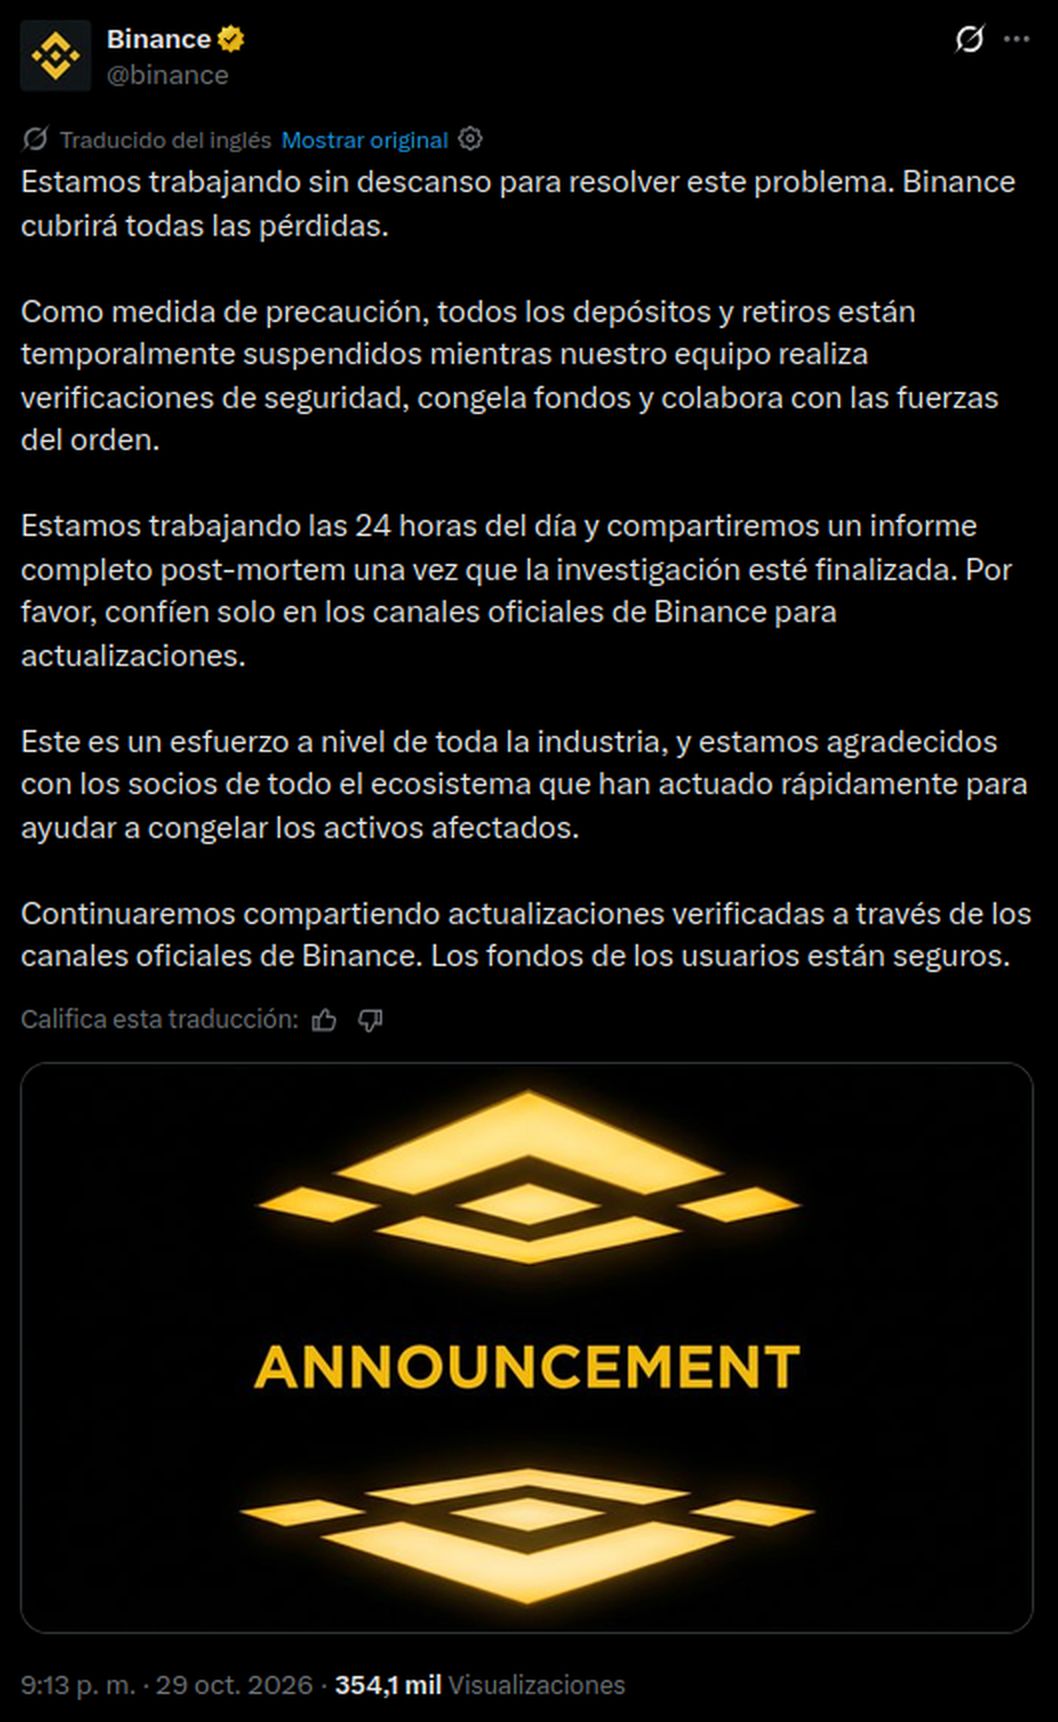
El anuncio de las 02:23 UTC confirmó lo que faltaba. Los retiros no fueron autorizados, la cifra estimada es de 6.300 millones y las pérdidas se cubrirán con el SAFU y con fondos de la empresa. "Los fondos de los usuarios están a salvo", repitió Binance. El SAFU tenía unos 1.000 millones de dólares en bitcoin, según CoinDesk, y Binance no dijo cuánto pondrá de cada lado.
Tampoco dio fecha para reabrir depósitos y retiros, ni desglosó la cifra por moneda. Publicará una prueba de reservas actualizada cuando termine la reparación y el informe técnico al cerrar la investigación.
Una cifra oficial por encima de todas las estimaciones
Los 6.300 millones superan todo lo que habían calculado las firmas de rastreo. TechCrunch tomaba como piso al menos 2.000 millones, Blockaid investigaba unos 3.300 millones y el analista Spreek unos 3.550 millones, según The Block. Glassnode llegó a unos 5.300 millones, según Investing.com, CriptoNoticias a 5.570 millones, Arkham a unos 5.780 millones en las 55 direcciones que agrupa bajo binance-hacker-1029, y Chainalysis a unos 5.900 millones, según CoinDesk. Binance no explicó cómo llegó a su número.
El robo pegó en el respaldo de los saldos. "Binance 14" figuraba en el informe de reservas del 1 de octubre como respaldo de los saldos de clientes, y tras la salida el ether en reserva habría bajado de cubrir el 100 % de los saldos a cerca del 94 %, según un cálculo de CoinDesk. La nueva prueba de reservas mostrará si Binance repuso lo que falta.
Unos 3.000 millones congelados
El total de Binance reemplaza a los parciales que circularon durante la noche. A las 23:35 UTC del 29 la empresa hablaba de 2.540 millones verificados. Paolo Ardoino, director ejecutivo de Tether, informó más de 1.567 millones de USDT congelados y Jeremy Allaire, de Circle, más de 800 millones de USDC, mientras Ripple congeló unos 200 millones y World Liberty Financial 27 millones en su moneda USD1, según CoinDesk. Las monedas estables tienen un emisor que puede bloquear los tokens de una dirección, algo que el bitcoin y el ether no tienen.
Corea del Norte, todavía como sospecha
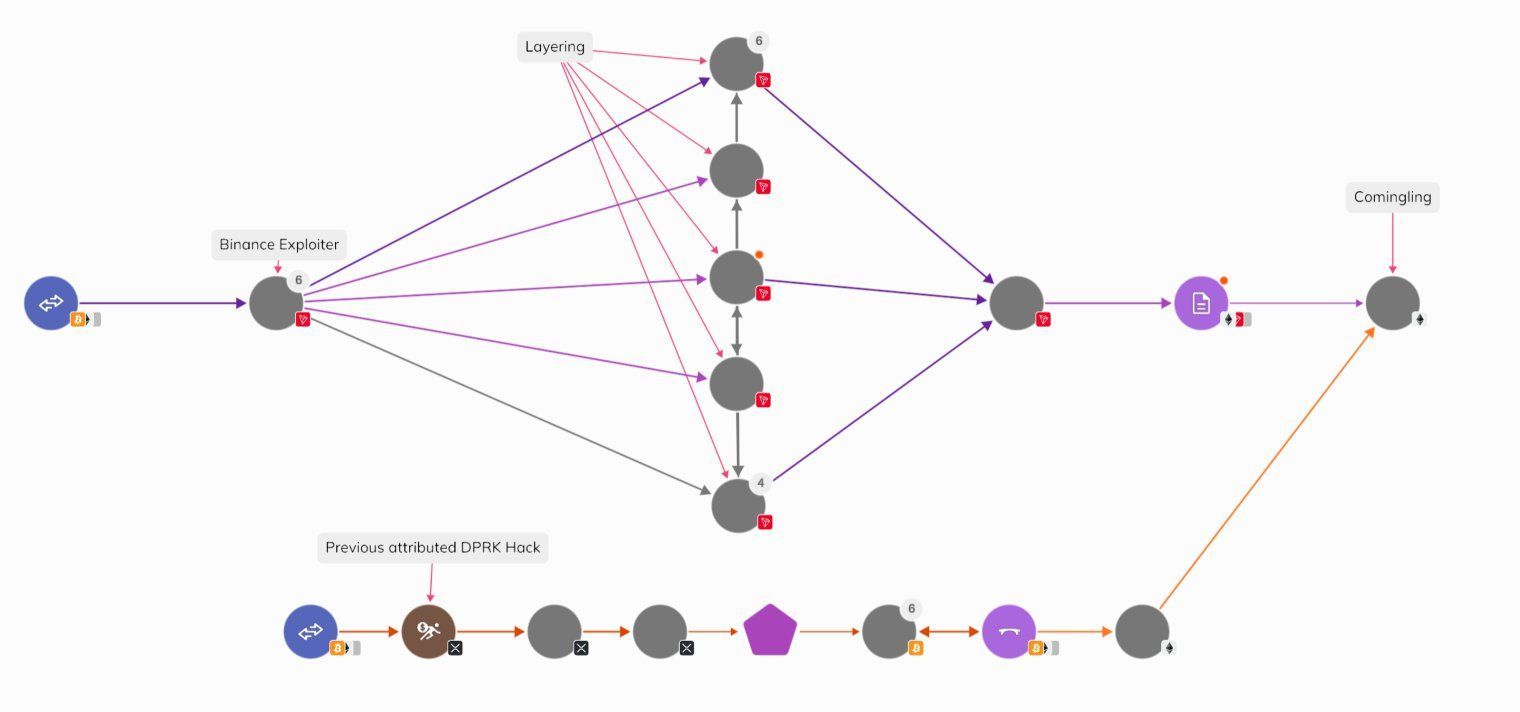
ZachXBT y Blockaid dijeron que probablemente detrás esté Corea del Norte, según CoinDesk. La supuesta conexión con el robo a Kelp DAO, atribuido al grupo norcoreano Lazarus, no prueba que sea el mismo atacante, porque la dirección compartida es de la red Arbitrum, que congeló allí fondos de los dos casos, como explica el rastro del dinero. Binance dice que trabaja con las fuerzas del orden "para confirmar la identidad de estos criminales". Ni Binance ni ninguna autoridad atribuyeron el ataque.
Binance pesa en el bolsillo latinoamericano
Latinoamérica movió casi 594.000 millones de dólares en criptomonedas en los doce meses a junio de 2026, según Chainalysis. Brasil lidera con unos 252.000 millones, seguido por Argentina con 88.500 millones, México con 77.600 millones, Venezuela con 39.100 millones y Colombia con 29.100 millones. El 71 % de los saldos cripto de la región está en plataformas de servicios, por encima del promedio mundial.
En Argentina, Binance figura desde septiembre de 2024 en el registro de proveedores de servicios de activos virtuales de la Comisión Nacional de Valores (CNV), según Infobae. En Brasil, las plataformas tienen hasta el 30 de octubre para pedir al Banco Central la autorización que exigen sus nuevas reglas, y Binance figura entre las que la pidieron, según Finsiders. Hasta las 02:23 UTC del 30 de octubre no se conocieron pronunciamientos de la CNV, del Banco Central de Brasil ni de otros reguladores de la región.
Con los retiros frenados, aparecen los falsos soportes
Binance pide seguir solo sus canales oficiales. Cualquier mensaje que ofrezca "desbloquear" fondos, verificar la cuenta o recuperar saldos a cambio de un pago o de un código es un intento de estafa. Nadie de la empresa pide contraseñas ni códigos de verificación en dos pasos, y conviene guardar capturas del saldo y de las órdenes pendientes.
Queda la pregunta que más pesa en la región. Binance prometió cubrirlo todo, pero todavía no dijo cuándo podrán sus usuarios volver a retirar.
Ciberseguridad › Incidentes
El atacante de Binance pasó monedas estables a ether antes de los congelamientos
Analistas privados apuntan a Corea del Norte, pero ninguna autoridad atribuyó el ataque, y la supuesta conexión con el robo a Kelp DAO…
Binance
Security Incident Update
BleepingComputer
Binance probes potential $5.8 billion crypto-theft hack
Cryptocurrency exchange Binance is investigating a potential security breach involving up to $5.8 billion in digital assets, in what could become the largest cryptocurrency hack in history.
Chainalysis
2026 LATAM Crypto Adoption: Latin America Grew 9.8%
Chainalysis data shows Latin America's crypto economy grew 9.8% to $593.8B while global flows fell. Brazil ranks No. 1 worldwide; Venezuela grew 107.2%.
CriptoNoticias
Binance pierde USD 5.500 millones en un presunto hackeo
TradingView
Live Updates: Binance says $2.54 billion frozen after hack
What we know about the Binance hack: Oct. 30 at 12:07 am UTCWintermute and GSR disclose Binance exposureCrypto trading firms Wintermute and GSR disclosed exposure to Binance but said they did not…
CoinDesk
Crypto falls amid report of multi-billion Binance hack (en vivo)
The Block
Binance investigating suspicious outflows
TechCrunch
Binance pauses withdrawals as hackers suspected of stealing billions in crypto | TechCrunch
Some estimates say hackers stole billions in crypto from Binance, the world's largest cryptocurrency exchange, during a cyberattack on Thursday.
X (formerly Twitter)
Yi He (@heyibinance) en X
User funds are safe. Binance will cover all hacking losses. Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.…
CoinDesk
Potential multi-billion Binance hack hitting crypto markets
Investing.com
Binance detiene los retiros tras un hackeo de 5.300 millones de dólares
CoinDesk
Binance hack drained wallets backing customer assets, reserve data shows
infobae
Un gigante cripto global se registró ante el regulador del mercado argentino para poder operar plenamente en el país
El exchange de criptomonedas Binance fue incorporado al Registro de Proveedores de Servicios de Activos Virtuales (PSAV) de la Comisión Nacional de Valores (CNV) de Argentina. Es parte de un giro en…
Finsiders Brasil
Licença para cripto: 38 empresas pedem autorização ao BC
O prazo para solicitação de licença de Sociedade Prestadora de Serviços de Ativos Virtuais (SPSAV) termina em 30 de outubro, e 22 empresas já fizeram o pedido ao Banco Central. Grandes bancos também…
Fuentes
- Security Incident Update (Binance, 2026-10-30)
- Binance investigating suspicious outflows (The Block, 2026-10-29)
- Potential multi-billion Binance hack hitting crypto markets (CoinDesk, 2026-10-29)
- Crypto falls amid report of multi-billion Binance hack (en vivo) (CoinDesk, 2026-10-29)
- Binance hack drained wallets backing customer assets, reserve data shows (CoinDesk, 2026-10-30)
- Binance pauses withdrawals as hackers suspected of stealing billions in crypto (TechCrunch, 2026-10-29)
- Binance probes potential $5.8 billion crypto-theft hack (BleepingComputer, 2026-10-29)
- Binance detiene los retiros tras un hackeo de 5.300 millones de dólares (Investing.com, 2026-10-30)
- Binance pierde USD 5.500 millones en un presunto hackeo (CriptoNoticias, 2026-10-29)
- Live Updates: Binance hit by largest crypto hack in history (Cointelegraph, 2026-10-29)
- 2026 Latin America crypto adoption (Chainalysis, 2026-09-23)
- Un gigante cripto global se registró ante el regulador del mercado argentino (Infobae, 2024-10-02)
- Licença para cripto: 38 empresas pedem autorização ao BC (Finsiders Brasil, 2026-10-29)
- Yi He: los fondos de los usuarios están a salvo y Binance cubrirá todas las pérdidas del hackeo (X (Yi He, Binance), 2026-10-30)
Notas relacionadas
Global
Corea del Norte crea sus propias memecoins para lavar el botín robado a Binance
Global
Binance niega la filtración de 335 millones de cuentas que se vende en un foro
Global
Binance cambia de director financiero y dice que el relevo estaba planeado
Global
Siguen sin lavar US$ 3.110 millones del robo a Binance y el 44 % está congelado
Global
Parte del botín de Binance ya entró en redes chinas de lavado, según Chainalysis
Corea del Norte
Corea del Norte niega el robo a Binance y condiciona el diálogo con EE. UU.