Cobertura especialHackeo a Binance
El atacante de Binance pasó monedas estables a ether antes de los congelamientos
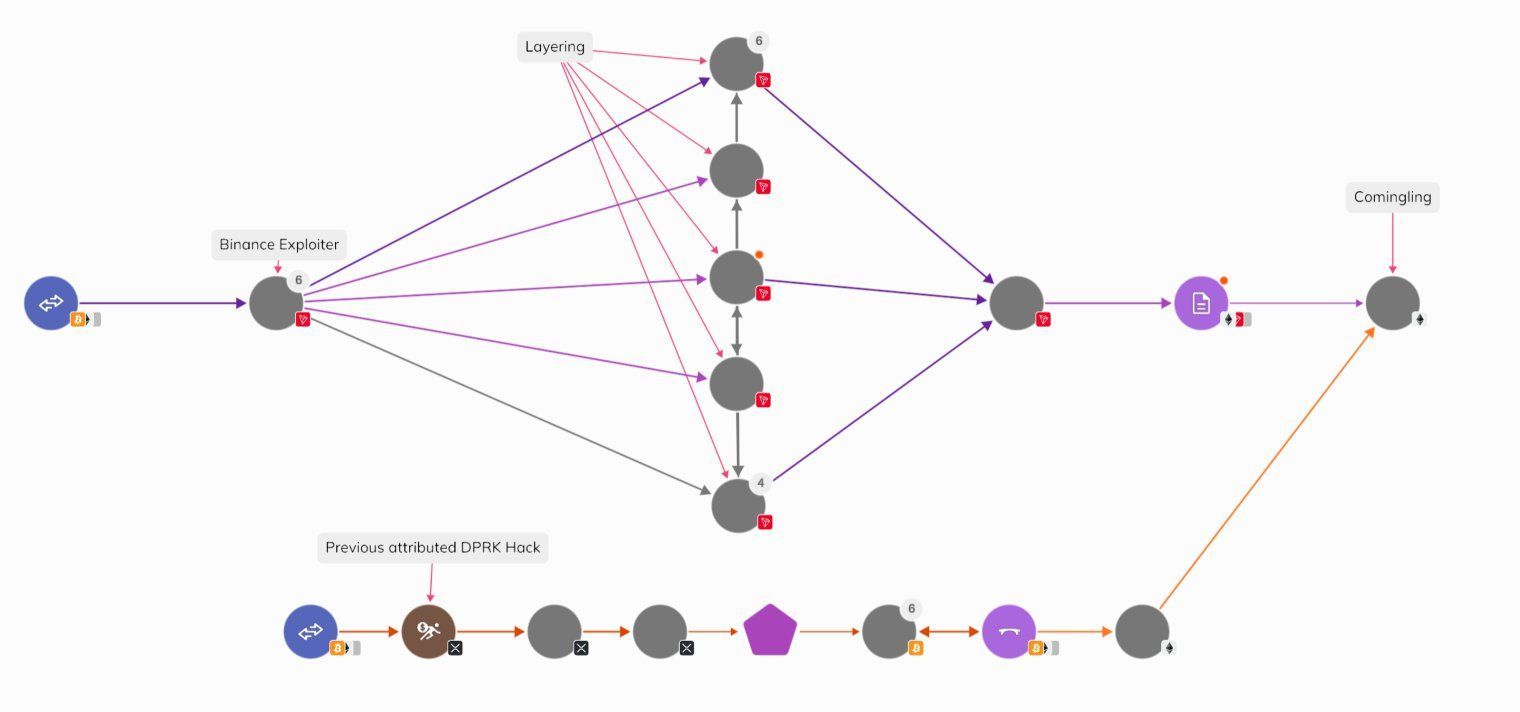
Analistas privados apuntan a Corea del Norte, pero ninguna autoridad atribuyó el ataque, y la supuesta conexión con el robo a Kelp DAO coincide con un congelamiento de la red Arbitrum.
El atacante que vació billeteras de Binance el 29 de octubre empezó a cambiar monedas estables por ether a los diez minutos de la primera transferencia, antes de que Tether y Circle bloquearan sus direcciones, según la reconstrucción de Decrypt. El ether no tiene un emisor que pueda congelarlo. Esa diferencia ordena casi todo lo que pasó después con el dinero que salió de la plataforma, unos 6.300 millones de dólares según la estimación de la propia Binance, como contó LatamByte en la nota principal de esta cobertura.
Ni Binance ni ninguna autoridad atribuyeron el ataque hasta las 02:23 en tiempo universal coordinado (UTC) del 30 de octubre, las 23:23 del 29 en Buenos Aires y São Paulo, las 22:23 en Caracas, las 21:23 en Bogotá y Lima y las 20:23 en Ciudad de México. A esa hora Binance atribuyó el robo, de forma preliminar, a la laptop comprometida de un ingeniero, sin decir quién la atacó, y dijo que trabaja con las fuerzas del orden "para confirmar la identidad de estos criminales". La pista norcoreana existe, pero por ahora la sostienen analistas privados.
Diez minutos para pasar a ether
La dirección que preparó el ataque recibió el 28 de octubre 0,1 ether desde Tornado Cash, un servicio que mezcla fondos para borrar su origen, lo justo para pagar las comisiones de la red, según Cointribune. Blockaid, firma de seguridad de cadenas de bloques, sostuvo que el ataque fue planificado con anticipación y ensayado horas antes en billeteras de prueba, según Bitcoin.com News, que aclara que son afirmaciones de la empresa y no hallazgos confirmados.
Desde las 20:24 UTC el dinero se movió en varias direcciones. A las 20:34 una billetera intermedia recibió unos 20.940 ether desde UniswapX, el sistema de intercambio de Uniswap, y en la media hora siguiente otras direcciones sumaron más ether por la misma vía, según Decrypt. Entre las 20:57 y las 21:01 UTC una billetera depositó 60 millones de dólares en USDT en Aave, la mayor plataforma de préstamos descentralizada, y se llevó prestados casi 20.000 ether. CoinDesk describió la misma maniobra. El USDT dejado como garantía podía quedar congelado en minutos, y el ether que salió a cambio no.
A las 22:07 UTC unos 253.000 ether, cerca de 570 millones de dólares, seguían quietos en dos billeteras, sin transferencias de salida, según Decrypt. Arkham, la plataforma de análisis que agrupó las direcciones del atacante, calculó que guardaban casi 1.500 millones en bitcoin y unos 900 millones en ether, según CoinDesk.
Hasta el corte de esta nota no se reportó que los fondos pasaran por puentes entre cadenas o por mezcladores, ni que el ether se convirtiera en bitcoin. Tornado Cash aparece solo en el financiamiento previo.
Lo que nadie puede congelar
Los bloqueos alcanzan a lo que tiene un emisor o un administrador con poder de intervenir. Binance informó a las 23:35 UTC un total verificado de 2.540 millones de dólares congelados y advirtió que la cifra "podría aumentar", según el seguimiento de Cointelegraph. En su actualización de las 02:23 UTC habló de unos 3.000 millones congelados en la cadena junto con sus socios, sin detallar de dónde salía la diferencia.
Ripple bloqueó unos 200 millones en su moneda estable RLUSD, aunque 52,5 millones de RLUSD seguían libres y otros 36 millones ya se habían cambiado por ether, según Decrypt. World Liberty Financial inmovilizó 27 millones en USD1 y 2 millones en su token WLFI. El Consejo de Seguridad de Arbitrum, una red construida sobre Ethereum, movió 74,56 millones de tokens ARB y 8.425 ether del atacante a una billetera intermedia que solo se libera con una nueva decisión del consejo o un voto de su comunidad, según CriptoNoticias. Aave pausó a las 22:32 UTC los depósitos y los préstamos nuevos en sus mercados.
Fuera de ese alcance quedan el ether ya cambiado y el bitcoin, que no tienen emisor. Circle dijo que congeló en coordinación con las fuerzas del orden y Binance que trabaja con ellas, sin nombrar a ninguna, según Cointelegraph.
La pista hacia Kelp DAO tiene otra lectura
El 30 de octubre, el analista Ai Yi señaló que el atacante de Binance había enviado sus 74,56 millones de ARB a una dirección que Arkham rotula como "Kelp DAO Hacker", y sugirió que era el mismo grupo que en abril robó unos 292 millones de dólares a Kelp DAO, un protocolo de Ethereum, según PANews. Esa conexión circuló como la prueba más concreta.
Los registros públicos permiten otra explicación. En abril, el Consejo de Seguridad de Arbitrum congeló 30.766 ether del ladrón de Kelp DAO y los movió a la dirección 0x0000000000000000000000000000000000000DA0, controlada por el propio protocolo, según Bitcoin.com News con datos de CertiK. Es la misma dirección del reporte de Ai Yi, y los 74,56 millones de ARB son los que, según CriptoNoticias, el consejo congeló ahora. La transferencia que dio pie a la conexión coincide con un congelamiento de Arbitrum y no prueba por sí sola que se trate del mismo atacante. Ni Arkham ni Arbitrum aclararon el rótulo hasta el corte.
Kelp DAO importa igual como antecedente. LayerZero, la empresa del puente atacado, atribuyó ese robo a TraderTraitor, una unidad del grupo norcoreano Lazarus, y el consejo de Arbitrum actuó "con información de las fuerzas del orden sobre la identidad" del atacante, según Chainalysis. TRM Labs también lo atribuyó a Corea del Norte y contó que unos 175 millones en ether se cambiaron por bitcoin, sobre todo a través de THORChain, un servicio de intercambio entre cadenas sin intermediarios, según su informe.
Corea del Norte, según quién lo diga
ZachXBT, investigador independiente de fraudes con criptomonedas, y Blockaid dijeron que probablemente detrás del ataque esté Corea del Norte, según CoinDesk. Elliptic, firma de análisis de cadenas de bloques, informó en su sitio que ya atribuyó direcciones y que está en estrecho contacto con Binance, sin decir a quién. Chainalysis había estimado lo robado en unos 5.900 millones al valor del momento, por debajo de los 6.300 millones que calculó después la propia Binance. Hasta el corte no se encontró un análisis público de TRM Labs sobre el caso.
Dos días antes, el 27 de octubre, Binance había informado que en la semana previa bloqueó varios ataques vinculados a Corea del Norte, de la campaña conocida como "Contagious Interview", que usa falsas entrevistas de trabajo y pruebas de programación para que la víctima instale software malicioso, sin daños ni pérdidas, según TokenPost. La empresa advirtió que la campaña "sigue activa". Nada de lo publicado vincula esos intentos con el ataque del 29.
El precedente que todos miran es Bybit, la plataforma con sede en Dubái que perdió unos 1.500 millones el 21 de febrero de 2025. Cinco días después el FBI atribuyó el robo a TraderTraitor en un aviso público y pidió a las plataformas bloquear las direcciones usadas para lavar el dinero. En menos de una semana los atacantes pasaron más de la mitad del ether a bitcoin, sobre todo por THORChain, según The Block, y para el 5 de marzo habían convertido los 500.000 ether, cerca de 1.300 millones, según Arkham. El 72 % pasó por THORChain.
Hasta las 02:23 UTC del 30 de octubre no se conocieron declaraciones del FBI ni de otra autoridad sobre el ataque a Binance. Los 253.000 ether quietos son lo que más miran los rastreadores, porque en Bybit el ether terminó convertido en bitcoin doce días después del robo.
Ciberseguridad › Incidentes
Binance estima en 6.300 millones de dólares el mayor robo de la historia cripto
La empresa atribuye el ataque a la laptop comprometida de un ingeniero, dice que no se filtraron claves privadas, congeló unos 3.000…
Decrypt
Binance Hacker Hunts for Exit Ramps as DeFi Exchanges Pause Markets - Decrypt
Etherscan records show wallets tied to the suspected Binance hack swapping freezable stablecoins for Ethereum on decentralized exchanges.
Binance
Security Incident Update
Cointribune
Binance Hit by Historic Hack: $5.8 Billion Drained, Part of It Frozen
A Binance wallet emptied of 167,464 ETH, 5.8 billion tracked by Arkham and 2.54 billion frozen. The chronology of a record night.
Bitcoin News
Inside the $5.8B Binance Hack: What’s Confirmed and What Isn’t
Binance halts withdrawals amid a suspected $5.8 billion hack as stablecoin issuers freeze billions and investigators trace funds.
CoinDesk
Potential multi-billion Binance hack hitting crypto markets
TradingView
Live Updates: Binance says $2.54 billion frozen after hack
What we know about the Binance hack: Oct. 30 at 12:07 am UTCWintermute and GSR disclose Binance exposureCrypto trading firms Wintermute and GSR disclosed exposure to Binance but said they did not…
PANews
Analysis: Hacker in Binance Hot Wallet Attack Suspected to Be Same Group as Kelp DAO Attacker
PANews, October 30: According to monitoring by on-chain analyst Ai Yi, the hacker in this attack on Binance's hot wallet is suspected to be the same group as the previous Kelp DAO attacker. Thirty…
Bitcoin News
Arbitrum Security Council Freezes 30,766 ETH From KelpDAO Exploiter in Emergency Onchain Action
Arbitrum froze 30,766 ETH from the KelpDAO exploiter on Arbitrum One before a bridge withdrawal to Ethereum could complete.
Chainalysis
Inside the KelpDAO Bridge Exploit
Here's what we know about the KelpDAO Exploit, what the on-chain evidence shows, and why this class of exploit requires a different kind of monitoring.
trmlabs.com
North Korea Stole 76% of All Crypto Hack Value in 2026 — With Just Two Attacks | TRM Labs
North Korea stole USD 577M in just two crypto hacks in 2026 — Drift Protocol and KelpDAO — accounting for 76% of all hack losses through April.
Elliptic
Crypto Insights & Research - Elliptic
Insights, trends and analysis on blockchain, crypto compliance and financial crime risk from Elliptic's research team.
TokenPost
Binance Says It Stopped North Korea-Linked Threats Without System Damage or Asset Losses | TokenPost
The exchange said the threats were stopped during the previous week and warned that the “Contagious Interview” social engineering campaign remains active.
ic3.gov
Internet Crime Complaint Center (IC3) | North Korea Responsible for $1.5 Billion Bybit Hack
The Block
Bybit hackers move over half the stolen ETH onto Bitcoin, largely using ThorChain
info.arkm.com
Lazarus Bridged $1.3B of Bybit ETH to Bitcoin
The North Korean state-sponsored hacker group, Lazarus, has fully laundered the proceeds from the recent exploit of centralized exchange, Bybit’s ETH cold wallet, bridging 500,000 ETH (~$1.3B) tokens…
Fuentes
- Binance Hacker Hunts for Exit Ramps as DeFi Exchanges Pause Markets (Decrypt, 2026-10-29)
- Potential multi-billion Binance hack hitting crypto markets (CoinDesk, 2026-10-29)
- Binance Hit by Historic Hack: $5.8 Billion Drained, Part of It Frozen (Cointribune, 2026-10-29)
- Inside the $5.8B Binance Hack: What's Confirmed and What Isn't (Bitcoin.com News, 2026-10-29)
- Live Updates: Binance hit by largest crypto hack in history (Cointelegraph, 2026-10-30)
- Analysis: Hacker in Binance Hot Wallet Attack Suspected to Be Same Group as Kelp DAO Attacker (PANews, 2026-10-30)
- Arbitrum Security Council Freezes 30,766 ETH From KelpDAO Exploiter (Bitcoin.com News, 2026-04-21)
- Inside the KelpDAO Bridge Exploit (Chainalysis, 2026-04-23)
- North Korea Stole 76% of All Crypto Hack Value in 2026 With Just Two Attacks (TRM Labs, 2026-04-30)
- Crypto Insights & Research (Elliptic, 2026-10-29)
- Binance Says It Stopped North Korea-Linked Threats Without System Damage or Asset Losses (TokenPost, 2026-10-27)
- North Korea Responsible for $1.5 Billion Bybit Hack (FBI (IC3), 2025-02-26)
- Bybit hackers move over half the stolen ETH onto Bitcoin, largely using ThorChain (The Block, 2025-02-27)
- Lazarus Bridged $1.3B of Bybit ETH to Bitcoin (Arkham, 2025-03-05)
- Security Incident Update (Binance, 2026-10-30)