Cobertura especialHackeo a Binance
Chainalysis, que rastrea el robo a Binance, sufrió un ataque con agentes de IA
El atacante vio nombres, correos y cargos de los usuarios de la plataforma que usan policías, fiscalías y equipos de cumplimiento, y la empresa asegura que el caso no tiene relación con Binance.
Chainalysis, la empresa cuyo software usan policías, fiscalías y plataformas cripto para seguir el rastro del dinero, informó que un atacante entró a sus sistemas y herramientas internas con lo que describe como "técnicas agénticas ofensivas". El aviso de la empresa salió el viernes 30 de octubre a las 21:14 UTC (18:14 en Buenos Aires y São Paulo, 16:14 en Bogotá y Lima, 15:14 en Ciudad de México). El intruso accedió al identificador, el nombre completo, el correo y el cargo de los usuarios dados de alta en la plataforma.
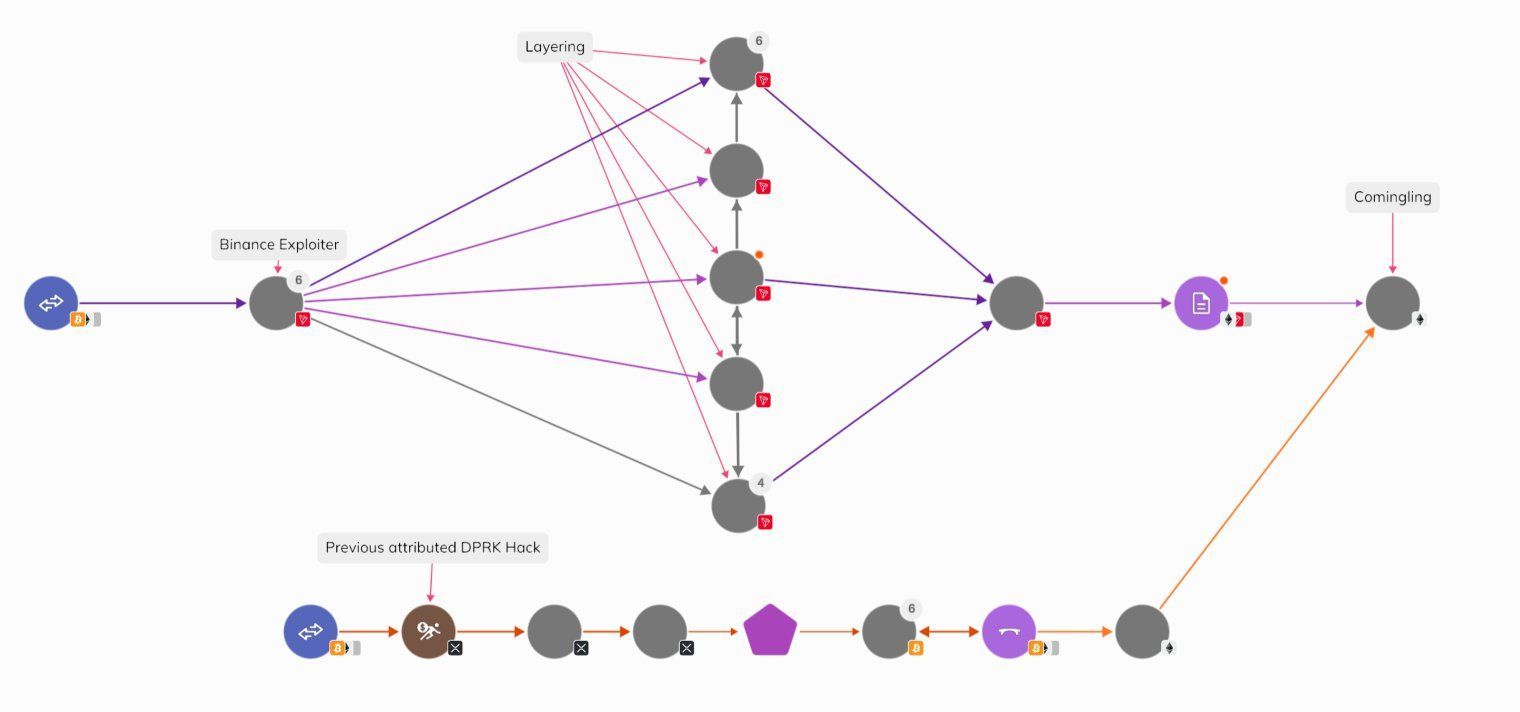
Es la misma firma que esta semana atribuyó el robo de unos 6.300 millones de dólares a Binance al grupo norcoreano TraderTraitor, como contó LatamByte en la nota sobre esa atribución. Chainalysis se adelantó a la sospecha obvia y escribió dos veces en el aviso que el incidente "no está relacionado" con el robo a Binance.
Lo que vio el atacante y lo que no
Según el correo que la empresa mandó a sus clientes y publicó completo, el ingreso se detectó "este mes", sin fecha exacta. Chainalysis dijo que no encontró indicios de acceso al contenido de las investigaciones (grafos, notas o casos), a resultados de transacciones o consultas, a contraseñas en texto claro, a los secretos de la verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar. ni a las credenciales de sesión, que son los que mantienen abierta una cuenta sin volver a pedir la clave. Todavía está determinando qué registros de cada organización quedaron expuestos y prometió un detalle por cliente cuando termine el análisis. Algunos clientes ya habían recibido un primer aviso.
La empresa no dijo cuántos usuarios o clientes están afectados, qué fallas aprovechó el atacante, qué herramientas internas tocó ni cuánto tiempo estuvo adentro. BleepingComputer, que confirmó el incidente con un vocero de la compañía, señaló que tampoco se sabe si el intruso usó un programa de ataque con agentes ya conocido o agentes de IASistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso. hechos a medida. Un ejemplo del primer tipo es ARTEX, que según Microsoft usó un grupo alineado con el Estado chino para automatizar ataques contra cientos de organizaciones, entre ellas las del caso ConnectWise.
"Agéntico" describe sistemas de IA que encadenan tareas de varios pasos con poca intervención humana. Por ahora es la descripción de Chainalysis, sin detalle técnico publicado que muestre cómo se usaron esos agentes. Para revisar su plataforma, la empresa contrató peritos externos y recurrió a "modelos de lenguajegrandes modelos de lenguaje (LLM) Modelos de inteligencia artificial entrenados con enormes cantidades de texto para comprender y generar lenguaje; son la base de asistentes conversacionales y herramientas de IA generativa. sofisticados". La defensa también llega con IA.
Una lista de nombres con cargo
Los datos expuestos parecen menores. No lo son por quién los usa. Los clientes de Chainalysis son fuerzas de seguridad, organismos de gobierno, exchangesPlataforma en línea para comprar, vender y guardar criptomonedas, que por lo general custodia los fondos de sus clientes. e instituciones financieras, según BleepingComputer. Un listado con el nombre, el correo y el cargo de investigadores y responsables de cumplimiento es la materia prima de un phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona. dirigido, el engaño por correo armado a la medida de cada víctima. Llega cuando esos equipos están detrás del dinero de Binance y esperan mensajes sobre el caso.
Crypto Briefing lo leyó en la misma línea y recomendó tratar con desconfianza extra todo mensaje no pedido que invoque a Chainalysis, un problema de cuenta o una investigación urgente.
En Latinoamérica, Reactor, la herramienta de investigación de Chainalysis, también entró al sector público. En agosto de 2025, los Ministerios Públicos de los estados de Río de Janeiro y Santa Catarina, en Brasil, firmaron un acuerdo de 12 meses para usarla, y el de Río lo presentó como la primera adopción de un organismo público brasileño. Chainalysis no informó países ni organismos afectados, y no hay víctimas confirmadas en la región.
Cómo cerrarle el paso al correo falso
Chainalysis pidió a sus usuarios mantenerse "hipervigilantes" ante pedidos inesperados de cambio de contraseña o de autenticación, y activar la verificación en dos pasos si la organización todavía no lo hizo. BleepingComputer agregó que hay que desconfiar de cualquiera que se presente en nombre de Chainalysis, sobre todo si ofrece recuperar fondos o propone un empleo.
Para un equipo de investigación o de cumplimiento, lo práctico es no entrar a la plataforma desde enlaces de correos y confirmar por otro canal, con el gerente de cuenta, cualquier pedido fuera de lo común. También conviene avisar a todo el equipo que su nombre y su cargo pueden estar en manos de terceros, porque un correo que nombra a un colega real y menciona un caso real es mucho más difícil de descartar.
Chainalysis prometió a cada cliente el detalle de qué registros suyos se vieron, sin fecha para entregarlo.
Ciberseguridad › Incidentes
Chainalysis y TRM señalan al grupo norcoreano que robó a Bybit como autor del hackeo a Binance
Las dos firmas atribuyen con "alta confianza" el robo a TraderTraitor, vinculan los fondos con el hackeo a Bitget y describen un lavado…
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Glosario
agentes de IA
Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
Glosario
grandes modelos de lenguaje (LLM)
Modelos de inteligencia artificial entrenados con enormes cantidades de texto para comprender y generar lenguaje; son la base de asistentes conversacionales y herramientas de IA generativa.
Glosario
exchange de criptomonedas
Plataforma en línea para comprar, vender y guardar criptomonedas, que por lo general custodia los fondos de sus clientes.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Chainalysis
Chainalysis Security Incident Information - Chainalysis
Chainalysis was recently the target of a cybersecurity incident, similar to many other tech platforms in recent weeks. Based on…
BleepingComputer
Chainalysis discloses data breach from "offensive agentic techniques"
Blockchain analytics firm Chainalysis disclosed a data breach after attackers used "offensive agentic techniques" to access internal systems and tools, exposing customer names, email addresses, user…
Microsoft Security Blog
AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise | Microsoft Security Blog
Storm-0940 used ARTEX agentic AI to accelerate a ConnectWise supply chain compromise, enabling application credential abuse across Microsoft 365 environments.
Crypto Briefing
Chainalysis discloses cyberattack exposing customer names and emails
Chainalysis says an attacker using AI-driven techniques accessed customer names, emails and role labels, but not investigation data or passwords.
Ministério Público do Estado do Rio de Janeiro
MPRJ e MPSC serão pioneiros no uso de ferramenta de ponta para investigar criptoativos
Um passo estratégico para ampliar a capacidade investigativa sobre criptoativos foi dado pelo Ministério Público do Estado do Rio de Janeiro (MPRJ) e pelo Ministério…
Contexto (5 términos)
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
- agentes de IA
- Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
- grandes modelos de lenguaje (LLM)
- Modelos de inteligencia artificial entrenados con enormes cantidades de texto para comprender y generar lenguaje; son la base de asistentes conversacionales y herramientas de IA generativa.
- exchange de criptomonedas
- Plataforma en línea para comprar, vender y guardar criptomonedas, que por lo general custodia los fondos de sus clientes.
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Fuentes
- Chainalysis Security Incident Information (Chainalysis, 2026-10-30)
- Chainalysis discloses data breach from "offensive agentic techniques" (BleepingComputer, 2026-10-31)
- Chainalysis discloses cyberattack exposing customer names and emails (Crypto Briefing, 2026-10-31)
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise (Microsoft Security Blog, 2026-10-21)
- MPRJ e MPSC serão pioneiros no uso de ferramenta de ponta para investigar criptoativos (Ministério Público do Estado do Rio de Janeiro, 2025-08-11)