 KR
La policía de Corea del Sur detiene a una banda que hackeó 90 empresas con IA
El cabecilla, de 32 años, no estudió informática y aprendió a atacar sitios web por su cuenta; con ayuda de la IA robó 8,2 millones de registros y pidió unos 250.000 dólares a 38 empresas.
La Agencia de Policía Metropolitana de Seúl detuvo a siete personas acusadas de entrar en los sistemas de unas 90 empresas y organizaciones de Corea del Sur, robar 8,2 millones de registros y extorsionar a las víctimas con publicarlos, informó el 26 de octubre según Financial News. Para la policía, es el primer caso del país de robo masivo de datos con ayuda de inteligencia artificial generativa. De las víctimas, unas 60 fueron atacadas con herramientas de IA.
Las víctimas fueron academias privadas, hospitales, campos de golf, universidades, una empresa funeraria y filiales de grandes conglomerados, entre septiembre de 2025 y este mes. Según el Seoul Economic Daily, solo de la funeraria salieron 1,2 millones de registros, y entre los datos de las academias había información de menores de edad.
Un hacker sin título de informática
El cabecilla, identificado solo como A, tiene 32 años y estudió artes y educación física, según el Seoul Economic Daily. Dijo a los investigadores que aprendió a atacar sitios web con blogs y videos de YouTube. Aprendió más que eso. Entre 2019 y 2022 trabajó en una empresa de seguridad informática haciendo pruebas de penetración, es decir, ataques simulados que una empresa encarga para encontrar sus propios agujeros, y la policía cree que de ahí sacó buena parte de lo que sabía.
Al principio buscaba fallas en los sitios con programas automáticos de escaneo, como hace cualquier atacante. Desde fines de agosto sumó un agente de programación con IA y un sistema de pruebas de penetración autónomo, también basado en IA, y el ritmo cambió. Según el Seoul Economic Daily, entró en 60 empresas en poco más de 40 días, entre el 31 de agosto y el 13 de octubre. La policía no dio el nombre de las herramientas de IA, y contó que el sistema autónomo es el mismo que apareció en un robo de datos reciente del sector financiero, aunque no encontró vínculo entre los dos casos.
Llamadas de 30 segundos
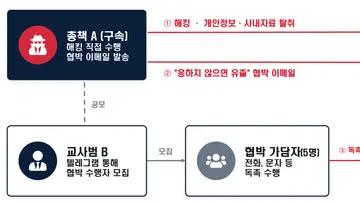
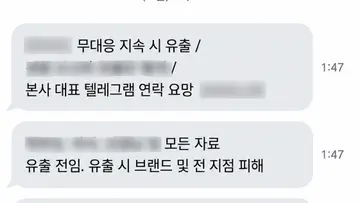
El cabecilla mandaba correos a las empresas con frases como "robamos la información de su compañía" y exigía dinero para no publicarla. A las que no pagaban, las presionaba una red de cómplices reclutados por Telegram con avisos de "trabajo telefónico simple", que cobraban entre 10.000 y 30.000 wones por llamada, entre 7 y 21 dólares. Según el Korea JoongAng Daily, llamaban y escribían a ejecutivos y empleados de las víctimas para apurar el pago.
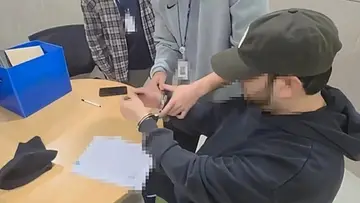
La banda pidió en total 360 millones de wones, unos 250.000 dólares, a 38 empresas. Cobró 300.000 wones, unos 210 dólares, de una sola. Las detenciones llegaron antes. La investigación empezó en junio con la denuncia de una empresa, la policía unificó las causas en agosto, detuvo a cinco cómplices entre julio y septiembre y a un sexto, de 24 años, que reclutaba a los demás, a principios de octubre. A cayó el 15 de octubre, después de que la policía siguiera los registros de acceso de las víctimas.
El cabecilla quedó detenido y fue enviado a la fiscalía el 23 de octubre por violar la Ley de Red de Información y Comunicaciones de Corea del Sur, la norma que castiga el acceso indebido a sistemas, y por extorsión, informó el Korea Times con datos de la agencia Yonhap. Ese envío cubre por ahora 900.000 registros de las 15 empresas que hicieron la denuncia. Los otros seis siguen investigados en libertad, y la policía recuperó los equipos con los datos robados.
La barrera de entrada baja
La policía coreana leyó el caso como una señal. Ya no hace falta un grupo profesional para atacar a decenas de empresas en pocas semanas, alcanza con una persona y herramientas de IA. Oh Gyu-sik, jefe de la unidad de investigación de cibercrimen de la agencia, dijo que estos delitos evolucionan "a un nivel difícil de enfrentar solo con los métodos de investigación de siempre". La propia policía usó un sistema de IA para cruzar unos 530.000 registros de llamadas y cuentas hasta dar con los responsables.
En América Latina el fenómeno ya tiene una primera medida. Casi el 19 % de los ataques maliciosos que sufrieron organizaciones de México, Argentina, Chile y Colombia se generaron con IA, según el informe Cost of a Data Breach 2026 de IBM y el Instituto Ponemon que citó la revista Mercado, aunque la muestra regional es chica, de 28 organizaciones. Cada filtración les costó en promedio 4,65 millones de dólares.
La policía de Seúl pidió a las empresas atacadas que no paguen y que denuncien de inmediato, porque sospecha que hay víctimas que pagaron en silencio. En la región, ese aviso va a la unidad de delitos informáticos de la policía o la fiscalía de cada país. En Corea, todavía faltan las denuncias de unas 75 empresas.
First-Class Business Newspaper Financial News
Hackers use AI to breach 90 organizations, steal 8.2 million records and threaten, “Pay up or we’ll leak them”
How the group operated: After hacking domestic companies using generative AI, they stole personal information and internal company data and demanded money. Investigators said ringleader A led the…
Seoul Economic Daily
Self-Taught Hacker Used AI to Steal 8.2 Million Records, Police Say
Police arrested a self-taught hacker who used generative AI to breach over 90 Korean firms and steal 8.2 million personal records.
koreajoongangdaily
Seven arrested for using generative AI to hack 90 organizations
Police said the ringleader, a self-taught coder, led a group that demanded 360 million won ($272,000) in extortionate payouts.
The Korea Times
Cybercrime ring busted over AI-powered data theft targeting hospitals, businesses - The Korea Times
Police have busted a cybercrime ring that allegedly stole over 8 million pieces of personal information from dozens of businesses by using artifici...
mercado.com.ar
IBM midió en América Latina ataques con IA y costos de filtraciones de datos | Revista Mercado
El informe Cost of a Data Breach 2026 estimó un costo promedio de US$ 4,65 millones por incidente en la región y ubicó en casi 19% la proporción de ataques maliciosos generados con inteligencia…
Fuentes
- Hackers use AI to breach 90 organizations, steal 8.2 million records and threaten, "Pay up or we'll leak them" (Financial News, 2026-10-26)
- Self-Taught Hacker Used AI to Steal 8.2 Million Records, Police Say (Seoul Economic Daily, 2026-10-26)
- Seven arrested in Korea over AI-assisted hacking of 90 organizations (Korea JoongAng Daily, 2026-10-26)
- Cybercrime ring busted over AI-powered data theft targeting hospitals, businesses (The Korea Times (Yonhap), 2026-10-26)
- IBM midió en América Latina ataques con IA y costos de filtraciones de datos (Mercado, 2026-08-04)