Un emisor de certificados web de EE. UU. expuso pasaportes de sus clientes
DigiCert, cuyos certificados usan bancos y gobiernos de Latinoamérica, confirmó que un intruso leyó datos de contacto y documentos de identidad de clientes, sin afectar los certificados emitidos.
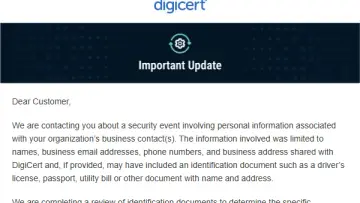
DigiCert, una autoridad certificadoraEmpresa u organismo que emite los certificados digitales que prueban que un sitio web es quien dice ser. Los navegadores confían en ella solo si cumple las reglas de los programas de Mozilla, Google, Apple y Microsoft. de Estados Unidos que emite los certificados digitalesArchivo electrónico que permite verificar la identidad de un servidor, una persona o un programa y establecer conexiones seguras. Tiene fecha de vencimiento y debe reemplazarse periódicamente. que hacen seguras las conexiones a sitios web, confirmó que una cuenta no autorizada leyó datos de sus clientes entre el 27 de junio y el 2 de julio, según su informe de incidente ante el programa de certificados de Mozilla. Además de nombres, correos, teléfonos y direcciones laborales, una minoría de las cuentas guardaba documentos de identidad como licencias de conducir, pasaportes o facturas de servicios.
La empresa empezó a avisar a los afectados el 4 de noviembre, y la brecha se conoció el 5 de noviembre a las 16:12 UTC (11:12 en Bogotá y Lima, 10:12 en Ciudad de México y 13:12 en Buenos Aires y São Paulo) por BleepingComputer. DigiCert no dijo cuántas personas ni qué organizaciones están entre los afectados.
Un error de mudanza que duró más de un año
El origen fue una migración de servidores del 4 de febrero de 2025. Un sistema interno que guarda la información que los representantes de los clientes entregan para acreditar su identidad, y que antes solo se alcanzaba por la red privada virtual (VPN)Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta. de la empresa, quedó accesible desde internet. Ese sistema traía una función de registro pensada para otros productos, que permitía a cualquiera crearse una cuenta sin la verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar. que DigiCert exige a sus empleados.
Las cuentas nuevas quedaban en modo de solo lectura y sin aplicación asignada. Una falla de autorización igual les dejaba ver los datos archivados. Según el informe, el equipo de DigiCert vio cuentas ajenas el 18 de junio de 2026 y concluyó que no tenían acceso a datos. Tres días después, un aviso de su programa de investigadores externos le advirtió que cualquiera podía registrarse.
DigiCert corrigió la falla el 2 de julio, sin saber que ya habían leído información. Recién el 12 de octubre sospechó del acceso, y lo confirmó el 19. "El incidente se manejó al principio como un problema de creación de cuentas y no como un acceso a datos", reconoció la empresa en su informe. Entre la exposición y la confirmación pasaron más de veinte meses, y casi cuatro entre el acceso y su detección.
La empresa aseguró que la cuenta intrusa no podía modificar registros, aprobar validaciones ni emitir certificados, y que sus sistemas de emisión, CertCentral y DigiCert ONE no se vieron comprometidos. Los certificados ya emitidos siguen siendo válidos y los clientes no tienen que hacer nada con ellos, según el informe.
Bancos y gobiernos de la región usan sus certificados
DigiCert, que también vende certificados con la marca GeoTrust, es el emisor de los certificados que presentaban el 6 de noviembre los sitios de Itaú, Banco do Brasil y Santander en Brasil, Banco Galicia en Argentina, BancoEstado en Chile, Banorte en México, el portal del Gobierno de México y la Registraduría de Colombia, según una consulta de LatamByte a esos sitios. Son certificados de organización o de validación extendida, que exigen que un representante de la entidad acredite su identidad ante la empresa.
Eso no significa que esos bancos u organismos estén entre los afectados. DigiCert no publicó la lista y dijo que todavía revisa los documentos para saber a quién notificar. Para quien entra a esos sitios no cambia nada, porque los certificados no se tocaron.
El riesgo es para las personas cuyos datos quedaron expuestos. Fabian Bader, un arquitecto de nube que recibió el aviso, ironizó en X que la filtración se limitó "solo" a todos sus datos personales y a los documentos que envió para su certificado. Con nombre, cargo, teléfono y una copia del pasaporte, un estafador puede armar un phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona. muy creíble o intentar abrir cuentas a nombre de otro.
La cifra que DigiCert no dio
El 5 de noviembre, un participante del foro de Mozilla le pidió a DigiCert la cantidad de datos expuestos y si se trata de la información de validación de los suscriptores. Horas después, la empresa publicó otra actualización del caso sin responder esa pregunta, y BleepingComputer tampoco obtuvo la cifra.
A quien haya validado una organización con DigiCert y reciba el aviso le conviene desconfiar de correos o llamadas que usen esos datos, y avisar a su área de seguridad si entregó una copia de un documento. DigiCert dijo que desactivó el registro abierto, sumó controles de acceso y alertas automáticas ante cuentas nuevas, y que notificará al resto de los afectados cuando termine la revisión.
Glosario
autoridad certificadora
Empresa u organismo que emite los certificados digitales que prueban que un sitio web es quien dice ser. Los navegadores confían en ella solo si cumple las reglas de los programas de Mozilla, Google, Apple y Microsoft.
Glosario
certificados digitales
Archivo electrónico que permite verificar la identidad de un servidor, una persona o un programa y establecer conexiones seguras. Tiene fecha de vencimiento y debe reemplazarse periódicamente.
Glosario
red privada virtual (VPN)
Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta.
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
bugzilla.mozilla.org
2084460 - DigiCert: Unauthorized access to business system
ASSIGNED (dcbugzillaresponse) in CA Program - CA Certificate Compliance. Last updated 2026-11-05.
BleepingComputer
DigiCert data breach exposes customer information, identity documents
DigiCert warns it suffered a data breach after a server migration mistakenly exposed an internal business system to the internet, allowing unauthorized access to customer information and identity…
X (formerly Twitter)
Fabian Bader (@fabian_bader) en X
Thanks @digicert that your data leak was "limited" to only my full PII data and potentially any verification documents I submitted for my certificate. 🚨
Contexto (5 términos)
- autoridad certificadora
- Empresa u organismo que emite los certificados digitales que prueban que un sitio web es quien dice ser. Los navegadores confían en ella solo si cumple las reglas de los programas de Mozilla, Google, Apple y Microsoft.
- certificados digitales
- Archivo electrónico que permite verificar la identidad de un servidor, una persona o un programa y establecer conexiones seguras. Tiene fecha de vencimiento y debe reemplazarse periódicamente.
- red privada virtual (VPN)
- Conexión cifrada que arma un túnel seguro a través de internet entre un equipo y una red, para entrar a ella a distancia sin dejarla expuesta.
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Fuentes
- DigiCert: Unauthorized access to business system (DigiCert en Mozilla Bugzilla, 2026-11-01)
- DigiCert data breach exposes customer information, identity documents (BleepingComputer, 2026-11-05)
- Publicación de Fabian Bader sobre la notificación de DigiCert (X (Twitter), 2026-11-04)