Falsos eventos de OpenAI y SpaceX roban cuentas de trabajo pese al doble factor
Las páginas piden la cuenta de Microsoft o de Google para cobrar premios como ChatGPT Pro, y dos servicios criminales se quedan con el acceso aunque tenga verificación en dos pasos, según Push Security.
Páginas de inscripción a falsos eventos de OpenAI, SpaceX y Anthropic piden entrar con la cuenta de trabajo de Microsoft o de Google para cobrar premios como tres meses de ChatGPT Pro, y así le entregan la cuenta al atacante aunque tenga verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar., según un informe de Push Security, una empresa de seguridad para navegadores. BleepingComputer difundió el hallazgo el 5 de noviembre a las 21:30 UTC (18:30 en Buenos Aires, São Paulo y Santiago, 16:30 en Bogotá y Lima, 15:30 en Ciudad de México).
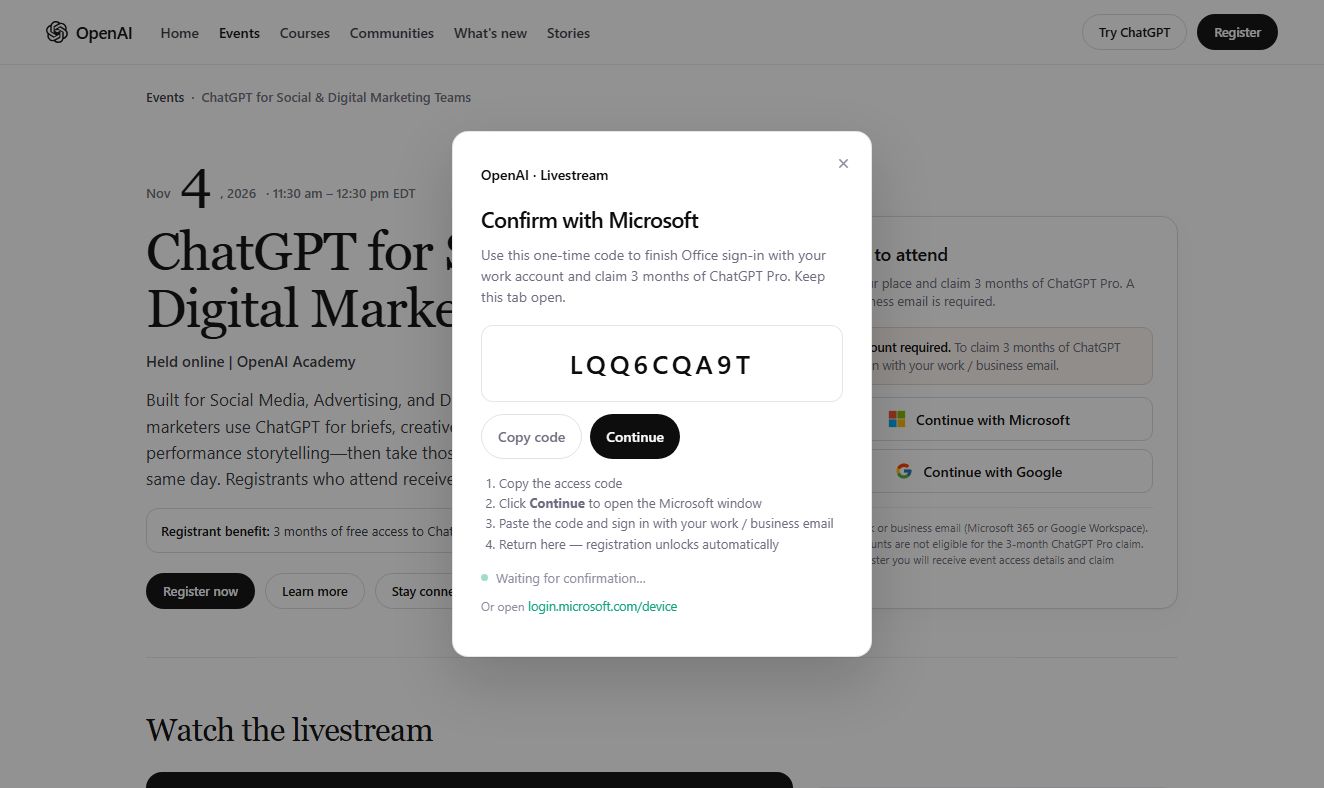
Push detectó y bloqueó visitas a esas páginas en navegadores de sus clientes a fines de octubre. La de OpenAI copia el sitio de eventos de OpenAI Academy y anuncia una transmisión sobre ChatGPT para equipos de marketing, con tres meses de ChatGPT Pro de regalo. La de SpaceX invita a una reunión privada el 12 de noviembre sobre su IA y deja elegir entre tres meses de Grok Heavy o "una acción de SpaceX". La de Anthropic simulaba un evento en la conferencia AWS re:Invent y ya estaba caída cuando Push la revisó. El atacante no necesita la contraseña para quedarse con la cuenta.
Un código que abre la puerta
Cada página muestra dos botones, uno para seguir con Microsoft y otro para seguir con Google. Detrás hay dos servicios criminales que se alquilan por suscripción, Kali365 y VoidProxy, ambos diseñados para burlar el segundo paso de verificación.
El botón de Microsoft usa Kali365, que arma un phishing de código de dispositivoEngaño en el que el atacante le pide a la víctima que escriba un código en la página real de inicio de sesión de Microsoft u otro servicio. Al hacerlo, la víctima autoriza sin saberlo una sesión del atacante, que entra a la cuenta sin conocer la contraseña.. La página muestra un código, abre en una ventana la página real de Microsoft para conectar dispositivos y le indica a la víctima que lo pegue, inicie sesión y apruebe. Todo pasa en el sitio legítimo. Lo que la víctima autoriza, sin saberlo, es la sesión del atacante, que recibe los permisos de la cuenta sin conocer la contraseña. Después la manda a una página falsa de Microsoft que además le roba la clave y la sesión.
El botón de Google abre VoidProxy, un adversario en el medioAtaque en el que un servidor del delincuente se ubica entre la víctima y la página real de inicio de sesión, copia todo lo que pasa y se queda con la contraseña, el segundo paso de verificación y la sesión abierta. que se interpone entre el navegador y la página real de Google. La víctima ve el inicio de sesión de siempre, pero cada dato pasa por el servidor del atacante, que se queda con la contraseña, la respuesta del segundo paso y la cookie de la sesión ya abierta, la llave para un secuestro de sesiónAtaque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.. Con una cuenta de Microsoft tomada, el atacante puede llegar a los servicios conectados a ella, como Microsoft 365, Salesforce, Google Workspace, Dropbox o Slack, según BleepingComputer.
Hecho para esquivar los filtros
Las invitaciones pasan por servicios de confianza, como los acortadores de enlaces de Google y de Zapier, y antes de la página aparece una verificación de Cloudflare que frena a los escáneres automáticos. El dominio de las páginas actuales tenía tres días de vida el 2 de noviembre. Las páginas, además, se traducen solas al idioma del visitante, de modo que un empleado de la región la vería en español o en portugués.
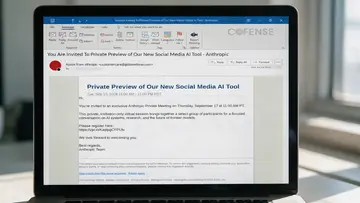
Push atribuye la campaña al mismo operador que entre mayo y octubre usó falsas páginas de eventos de Zoom, y cree que es cliente de los dos servicios criminales. La empresa de seguridad Cofense ya había reportado el 29 de octubre invitaciones falsas de Anthropic con el mismo patrón. Ninguno de los informes da cantidad de víctimas ni menciona casos en Latinoamérica.
Ningún premio pide la cuenta del trabajo
La recomendación de BleepingComputer para los empleados es simple. Un código que un sitio desconocido pide pegar en la página de Microsoft no se ingresa nunca, y una invitación que exige la cuenta corporativa para cobrar un regalo es una señal de phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.. Para las empresas con Microsoft 365, Microsoft recomienda acercarse lo más posible a bloquear por completo el inicio de sesión por código de dispositivo con una directiva de acceso condicional de Entra, su sistema de identidades, y dejarlo solo para quien lo necesite. BleepingComputer suma el uso de métodos de verificación resistentes al phishing, como las llaves de seguridad FIDO2Dispositivo físico, o función del celular o la computadora, que confirma la identidad al iniciar sesión y solo responde ante el sitio verdadero, por lo que no sirve en una página falsa., que no se pueden usar en una página falsa.
Push advierte que el operador cambia de dominio cada pocas semanas y que probablemente maneja más anzuelos que los que vio.
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Glosario
phishing de código de dispositivo
Engaño en el que el atacante le pide a la víctima que escriba un código en la página real de inicio de sesión de Microsoft u otro servicio. Al hacerlo, la víctima autoriza sin saberlo una sesión del atacante, que entra a la cuenta sin conocer la contraseña.
Glosario
adversario en el medio (AiTM)
Ataque en el que un servidor del delincuente se ubica entre la víctima y la página real de inicio de sesión, copia todo lo que pasa y se queda con la contraseña, el segundo paso de verificación y la sesión abierta.
Glosario
secuestro de sesión
Ataque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Glosario
llave de seguridad FIDO2
Dispositivo físico, o función del celular o la computadora, que confirma la identidad al iniciar sesión y solo responde ante el sitio verdadero, por lo que no sirve en una página falsa.
Push Security
Fake event invites combine Kali365 and VoidProxy payloads
Push found fake registration pages for OpenAI, SpaceX, and Anthropic events, using Kali365 to phish Microsoft accounts and VoidProxy to phish Google accounts.
BleepingComputer
Fake OpenAI, SpaceX events used to steal Microsoft, Google accounts
Hackers are using fake OpenAI, SpaceX, and Anthropic event invitations to lure employees into phishing attacks, using two different phishing-as-a-service platforms to steal Microsoft and Google…
cofense.com
Would Your Employees Join a Fake Anthropic AI Preview?
Cofense Intelligence has identified a credential phishing campaign that exploits interest in emerging AI technology by sending fake invitations to an exclusive Anthropic AI preview. Threat actors…
learn.microsoft.com
Bloquear flujos de autenticación con la directiva de acceso condicional - Microsoft Entra ID
Proteja su organización bloqueando el flujo de código del dispositivo y la transferencia de autenticación. Obtenga información sobre cómo configurar las directivas de acceso condicional de forma…
Contexto (6 términos)
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
- phishing de código de dispositivo
- Engaño en el que el atacante le pide a la víctima que escriba un código en la página real de inicio de sesión de Microsoft u otro servicio. Al hacerlo, la víctima autoriza sin saberlo una sesión del atacante, que entra a la cuenta sin conocer la contraseña.
- adversario en el medio (AiTM)
- Ataque en el que un servidor del delincuente se ubica entre la víctima y la página real de inicio de sesión, copia todo lo que pasa y se queda con la contraseña, el segundo paso de verificación y la sesión abierta.
- secuestro de sesión
- Ataque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
- llave de seguridad FIDO2
- Dispositivo físico, o función del celular o la computadora, que confirma la identidad al iniciar sesión y solo responde ante el sitio verdadero, por lo que no sirve en una página falsa.
Fuentes
- Analyzing a fake event campaign combining AiTM and device code phishing payloads (Push Security, 2026-11-05)
- Fake OpenAI, SpaceX events used to steal Microsoft, Google accounts (BleepingComputer, 2026-11-05)
- Bloquear flujos de autenticación con la directiva de acceso condicional (Microsoft Learn, 2026-03-24)
- Would your employees join a fake Anthropic AI preview? (Cofense, 2026-10-29)