 AR
Chaco suspende sus servicios digitales ante ciberataques a gobiernos argentinos
El gobierno chaqueño cortó de forma preventiva trámites, impuestos y plataformas desde el 1 de noviembre. Formosa confirma un ataque y La Pampa denuncia un robo, sin vínculo probado entre los casos.
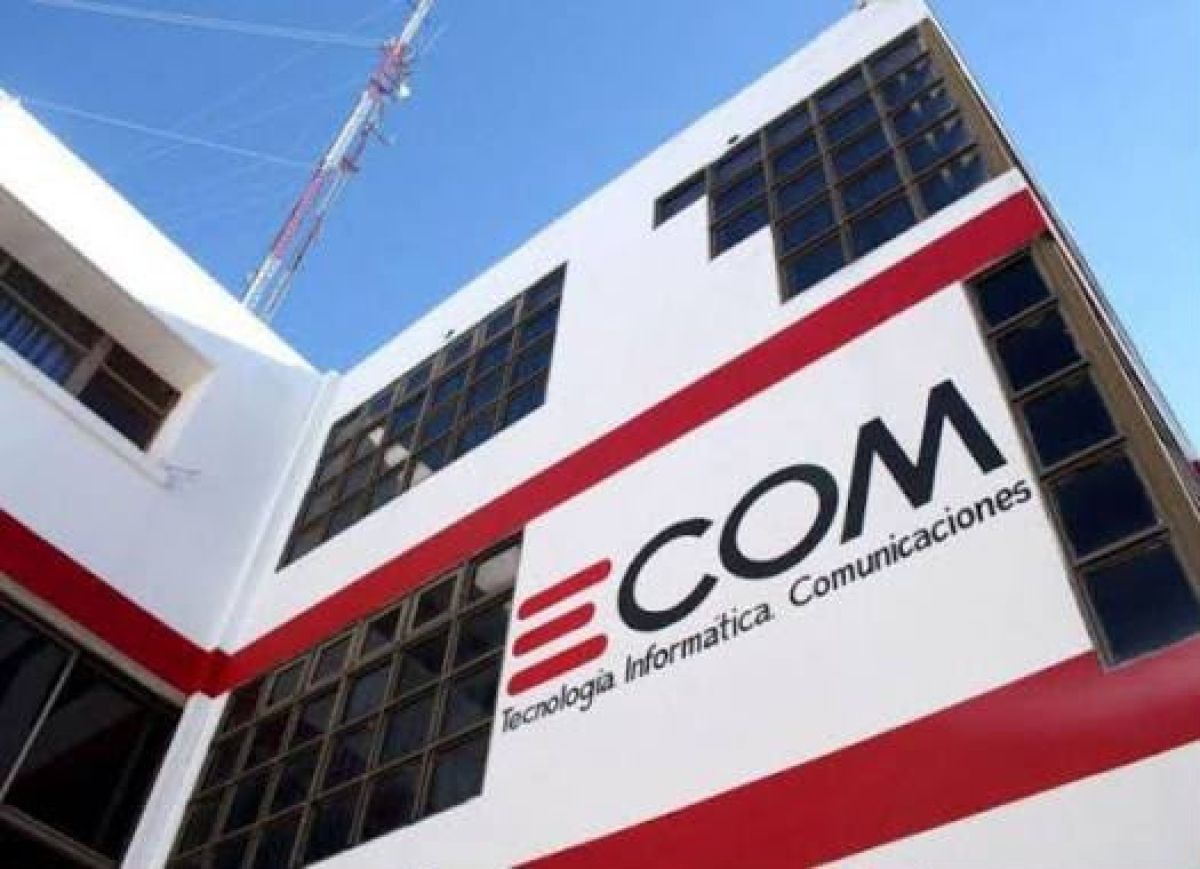
ECOM Chaco S.A., la empresa de tecnología del gobierno chaqueño, suspendió el domingo 1 de noviembre de forma temporal y preventiva el Sistema de Gestión de Trámites (SGT), Tu Gobierno Digital (TGD), la Administración Tributaria Provincial (ATP) y el acceso general a las plataformas digitales de la provincia, según su comunicado oficial. El motivo son los incidentes de ciberseguridad ocurridos en las infraestructuras de provincias vecinas. La empresa no dio fecha de reanudación.
El comunicado no nombra a esas provincias ni dice que Chaco haya sufrido una intrusión. Habla de proteger la información provincial, garantizar la integridad de los datos y resguardar las copias de seguridad "frente a posibles amenazas externas". Sus equipos técnicos monitorean la situación y la vuelta de los servicios se anunciará por los canales oficiales. Chacodiapordia, entre los primeros medios en publicarlo, lo hizo a las 20:24 UTC, que son las 17:24 en Buenos Aires, São Paulo y Santiago, las 16:24 en Caracas, las 15:24 en Bogotá y Lima y las 14:24 en Ciudad de México. Al cierre de esta nota no había un aviso oficial de reactivación, y DataChaco tampoco informó cuándo volverán los servicios.
Formosa, la vecina que sí confirmó un ataque
La única provincia que confirmó públicamente un ataque en esos días es Formosa, que limita con Chaco. El gobierno formoseño informó el sábado 31 de octubre, pasado el mediodía de Buenos Aires (después de las 15:00 UTC), que su infraestructura tecnológica sufrió un ataque informático y que suspendió de forma preventiva los servicios digitales de la administración pública provincial, según el comunicado que difundió su agencia oficial Agenfor y que reprodujo Diario Norte. La restitución, dijo, será gradual y solo cuando se verifiquen las condiciones de seguridad.
El comunicado no precisa qué sistemas cayeron, quién atacó ni si se extrajeron datos. Según Examedia, el 2 de noviembre las plataformas seguían fuera de servicio, incluido el portal formosa.gob.ar, donde se gestionan turnos médicos, historias clínicas y recibos de sueldo, y el gobierno hablaba de "inconvenientes técnicos generales". Aparte, el Poder Judicial formoseño restringió desde el 26 de octubre algunos servicios y pasó a publicar sus despachos en redes sociales, pero aclaró que era una precaución y no confirmó un ataque, según Prensa Libre Formosa. Chaco no dijo que su medida responda a lo ocurrido en Formosa.
Un banco, un aviso falso y los sueldos
En La Pampa, la Municipalidad de Santa Isabel denunció que le vaciaron la cuenta con la que pagaba los sueldos. Según Ámbito, el lunes 26 de octubre, hacia las 11:00 en Argentina (14:00 UTC), la tesorera entró a Pampa Digital, la banca electrónica del Banco de La Pampa, y vio un aviso de que la plataforma estaba en actualización. Le pidieron el token de seguridadCódigo temporal que genera una aplicación o un dispositivo del banco para confirmar operaciones. Funciona como un segundo control junto a la clave y nunca se comparte., lo ingresó, la sesión se cerró y al volver a entrar faltaba una suma importante. En una sucursal comprobaron dos transferencias no autorizadas a cuentas de terceros. La denuncia se hizo a las 12:55 (15:55 UTC) en la comisaría local.
El monto no se informó. Los sueldos del viernes 30 de octubre no se pudieron pagar y el gobierno de La Pampa se comprometió a poner los fondos, según La Arena y El Diario de La Pampa. Falta la respuesta formal del banco y el análisis de la división de Ciberdelitos de la policía provincial para saber cómo se accedió a la cuenta. Por ahora es un robo a una cuenta bancaria municipal y no una caída de sistemas del Estado provincial.
Una serie sin vínculo probado
Los hechos se suman a otros de las últimas dos semanas. El 23 de octubre un ataque de secuestro de datos (ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.) a Program Consultores, la empresa cordobesa que desarrolla la plataforma de gestión PGM, dejó sin sistemas de cobro y trámites a municipios de al menos cinco provincias, según la nota de LatamByte. El 28 de octubre, La Nación informó que tres mutuales de Las Colonias, en Santa Fe, sufrieron transferencias no autorizadas por unos 150 millones de pesos, con una investigación que revisa si se usó un programa maliciosoPrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información. y sin detenidos.
Ninguna fuente consultada vincula esos casos entre sí ni con Chaco o Formosa. Cada uno tiene una modalidad distinta (ransomware a un proveedor, robo bancario con aviso falso, intrusión a una infraestructura provincial, mutuales vaciadas), y ni Chaco ni Formosa nombraron un grupo o un proveedor común. Si hubo un origen compartido, no está confirmado.
Mientras los sistemas siguen caídos
Lo que sigue vale para Argentina. Ni el gobierno del Chaco ni el de Formosa informaron si se prorrogan vencimientos ni cómo se harán los trámites durante la suspensión. Conviene guardar una captura del error con fecha y hora si un trámite o un pago vence en estos días, y esperar el aviso oficial antes de dar por prorrogada una obligación. La información válida es la que publican los canales de cada gobierno y no la que circula por reenvíos.
El caso de Santa Isabel muestra el riesgo que aparece en estos momentos. Ningún organismo ni banco pide el token, la clave o los datos de la cuenta por mensaje, correo o ventana emergente, ni siquiera "por la caída del sistema" o por una "actualización". Quien reciba un aviso así debería cerrarlo, entrar tipeando la dirección oficial y no pagar tasas ni impuestos a cuentas o códigos QR que lleguen por mensaje. Si ya cargó datos, avisar a su banco y cambiar las claves.
En otros países de la región, los equipos nacionales de respuesta a incidentesequipo de respuesta a incidentes (CSIRT) Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT. son la primera salida para consultar o reportar un hecho.
Recursos
- Argentina: CERT.ar
- Brasil: CTIR Gov para el sector público y CERT.br para el resto
- Chile: CSIRT del gobierno
- Colombia: colCERT
- México: CERT-MX
- Perú: Centro Nacional de Seguridad Digital
- Uruguay: CERTuy
Ciberseguridad › Incidentes
Ransomware en un proveedor de software deja sin sistemas a municipios argentinos
El ataque a Program Consultores, creadora de la plataforma de gestión PGM, frenó cobros y trámites en cinco provincias. Río Gallegos…
Glosario
token de seguridad
Código temporal que genera una aplicación o un dispositivo del banco para confirmar operaciones. Funciona como un segundo control junto a la clave y nunca se comparte.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
equipo de respuesta a incidentes (CSIRT)
Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT.
Gobierno del Chaco
ECOM DISPUSO MEDIDAS PREVENTIVAS DE CIBERSEGURIDAD EN LOS SISTEMAS PROVINCIALES
CHACODIAPORDIA.COM
El Ejecutivo chaqueño dispuso medidas preventivas de ciberseguridad en sitios oficiales - CHACODIAPORDIA.COM
El Gobierno del Chaco informó este domingo a la comunidad que, ante los recientes incidentes de ciberseguridad registrados en infraestructuras tecnológicas de provincias vecinas, ECOM Chaco S.A. ha…
DataChaco
ECOM suspendió el funcionamiento de Tu Gobierno Digital y otras aplicaciones
Agenfor
Ataque informático afecta los sistemas digitales del Gobierno de Formosa
Pasado el mediodía de este sábado 31, se emitió un comunicado oficial. El Gobierno de la provincia de Formosa informó
Diario Norte
Ataque informático afecta los sistemas digitales del Gobierno de Formosa
Examedia
Ataque informático: los servicios digitales del Gobierno de Formosa continúan sin funcionar · Examedia
Tras el inconveniente informado por el Gobierno provincial, sus distintas plataformas oficiales siguen fuera de servicio. No hubo explicaciones técnicas sobre
Prensa Libre Formosa
Alerta informática en la Justicia de Formosa
Ambito
La Pampa: denunciaron un hackeo en la intendencia de Santa Isabel y robaron el dinero de los sueldos municipales
Dos transferencias no autorizadas vaciaron los fondos de Santa Isabel. El Gobierno provincial comprometió asistencia para garantizar el pago a los empleados.
La Arena
Faltante de dinero en Santa Isabel: el BLP responsabilizó al municipio
La intendenta de Santa Isabel, María Elizabet Cabral, denunció públicamente y ante la policía una presunta estafa virtual en las cue...
El Diario de la Pampa
Santa Isabel: hackearon una cuenta municipal y robaron el dinero de los sueldos
La intendenta María Elisabet Cabral confirmó que el dinero fue sustraído a través de dos transferencias de la cuenta en el Banco de La Pampa. El Gobierno provincial…
LA NACION
Investigan un “sofisticado ciberataque” que provocó una millonaria estafa a tres mutuales del interior de Santa Fe
El fraude sería de al menos 150 millones de pesos; aún no hay detenidos
Argentina.gob.ar
CERT.ar
Somos el Equipo de Respuesta ante Emergencias Informáticas nacional CERT.ar. Trabajamos en la gestión técnico-administrativa de los incidentes de seguridad informática en el Sector Público Nacional.
Gabinete de Segurança Institucional
CTIR Gov - Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo
cert.br
CERT.br – Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil
CERT.br – Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil
csirt.gob.cl
CSIRT del gobierno
colcert.gov.co
ColCERT
gob.mx
Guardia Nacional CERT-MX
El CERT-MX se encarga de prevenir y mitigar las amenazas de seguridad informática que ponen en riesgo la infraestructura tecnológica y la...
gob.pe
Centro Nacional de Seguridad Digital (CNSD)
Como componente integrante de la seguridad nacional, el Centro Nacional de Seguridad Digital gestiona, dirige, articula y supervisa la operación, educación, promoción, colaboración y cooperación de…
Centro Nacional de Respuesta a Incidentes de Seguridad Informática
Centro Nacional de Respuesta a Incidentes de Seguridad Informática
Contexto (4 términos)
- token de seguridad
- Código temporal que genera una aplicación o un dispositivo del banco para confirmar operaciones. Funciona como un segundo control junto a la clave y nunca se comparte.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- equipo de respuesta a incidentes (CSIRT)
- Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT.
Fuentes
- ECOM dispuso medidas preventivas de ciberseguridad en los sistemas provinciales (Gobierno del Chaco, 2026-11-01)
- El Ejecutivo chaqueño dispuso medidas preventivas de ciberseguridad en sitios oficiales (Chacodiapordia, 2026-11-01)
- ECOM suspendió el funcionamiento de Tu Gobierno Digital y otras aplicaciones (DataChaco, 2026-11-01)
- Ataque informático afecta los sistemas digitales del Gobierno de Formosa (Agenfor (Gobierno de Formosa), 2026-10-31)
- Ataque informático afecta los sistemas digitales del Gobierno de Formosa (Diario Norte, 2026-10-31)
- Ataque informático: los servicios digitales del Gobierno de Formosa continúan sin funcionar (Examedia, 2026-11-02)
- Alerta informática en la Justicia de Formosa (Prensa Libre Formosa, 2026-10-26)
- La Pampa: denunciaron un hackeo en la intendencia de Santa Isabel y robaron el dinero de los sueldos municipales (Ámbito, 2026-11-01)
- Le robaron el dinero de los sueldos de la cuenta al municipio de Santa Isabel (La Arena, 2026-10-29)
- Santa Isabel: hackearon una cuenta municipal y robaron el dinero de los sueldos (El Diario de La Pampa, 2026-10-29)
- Investigan un sofisticado ciberataque que provocó una millonaria estafa a tres mutuales del interior de Santa Fe (La Nación, 2026-10-28)
- Ransomware en un proveedor de software deja sin sistemas a municipios argentinos (LatamByte, 2026-10-24)