 GT
El Congreso de Guatemala reinicia el 3 de noviembre su ley de ciberseguridad
La iniciativa 6347, que crea una dirección nacional bajo el Ministerio de Gobernación y obliga a reportar ataques en 30 minutos, vuelve a primer debate tras volver a comisión en abril.
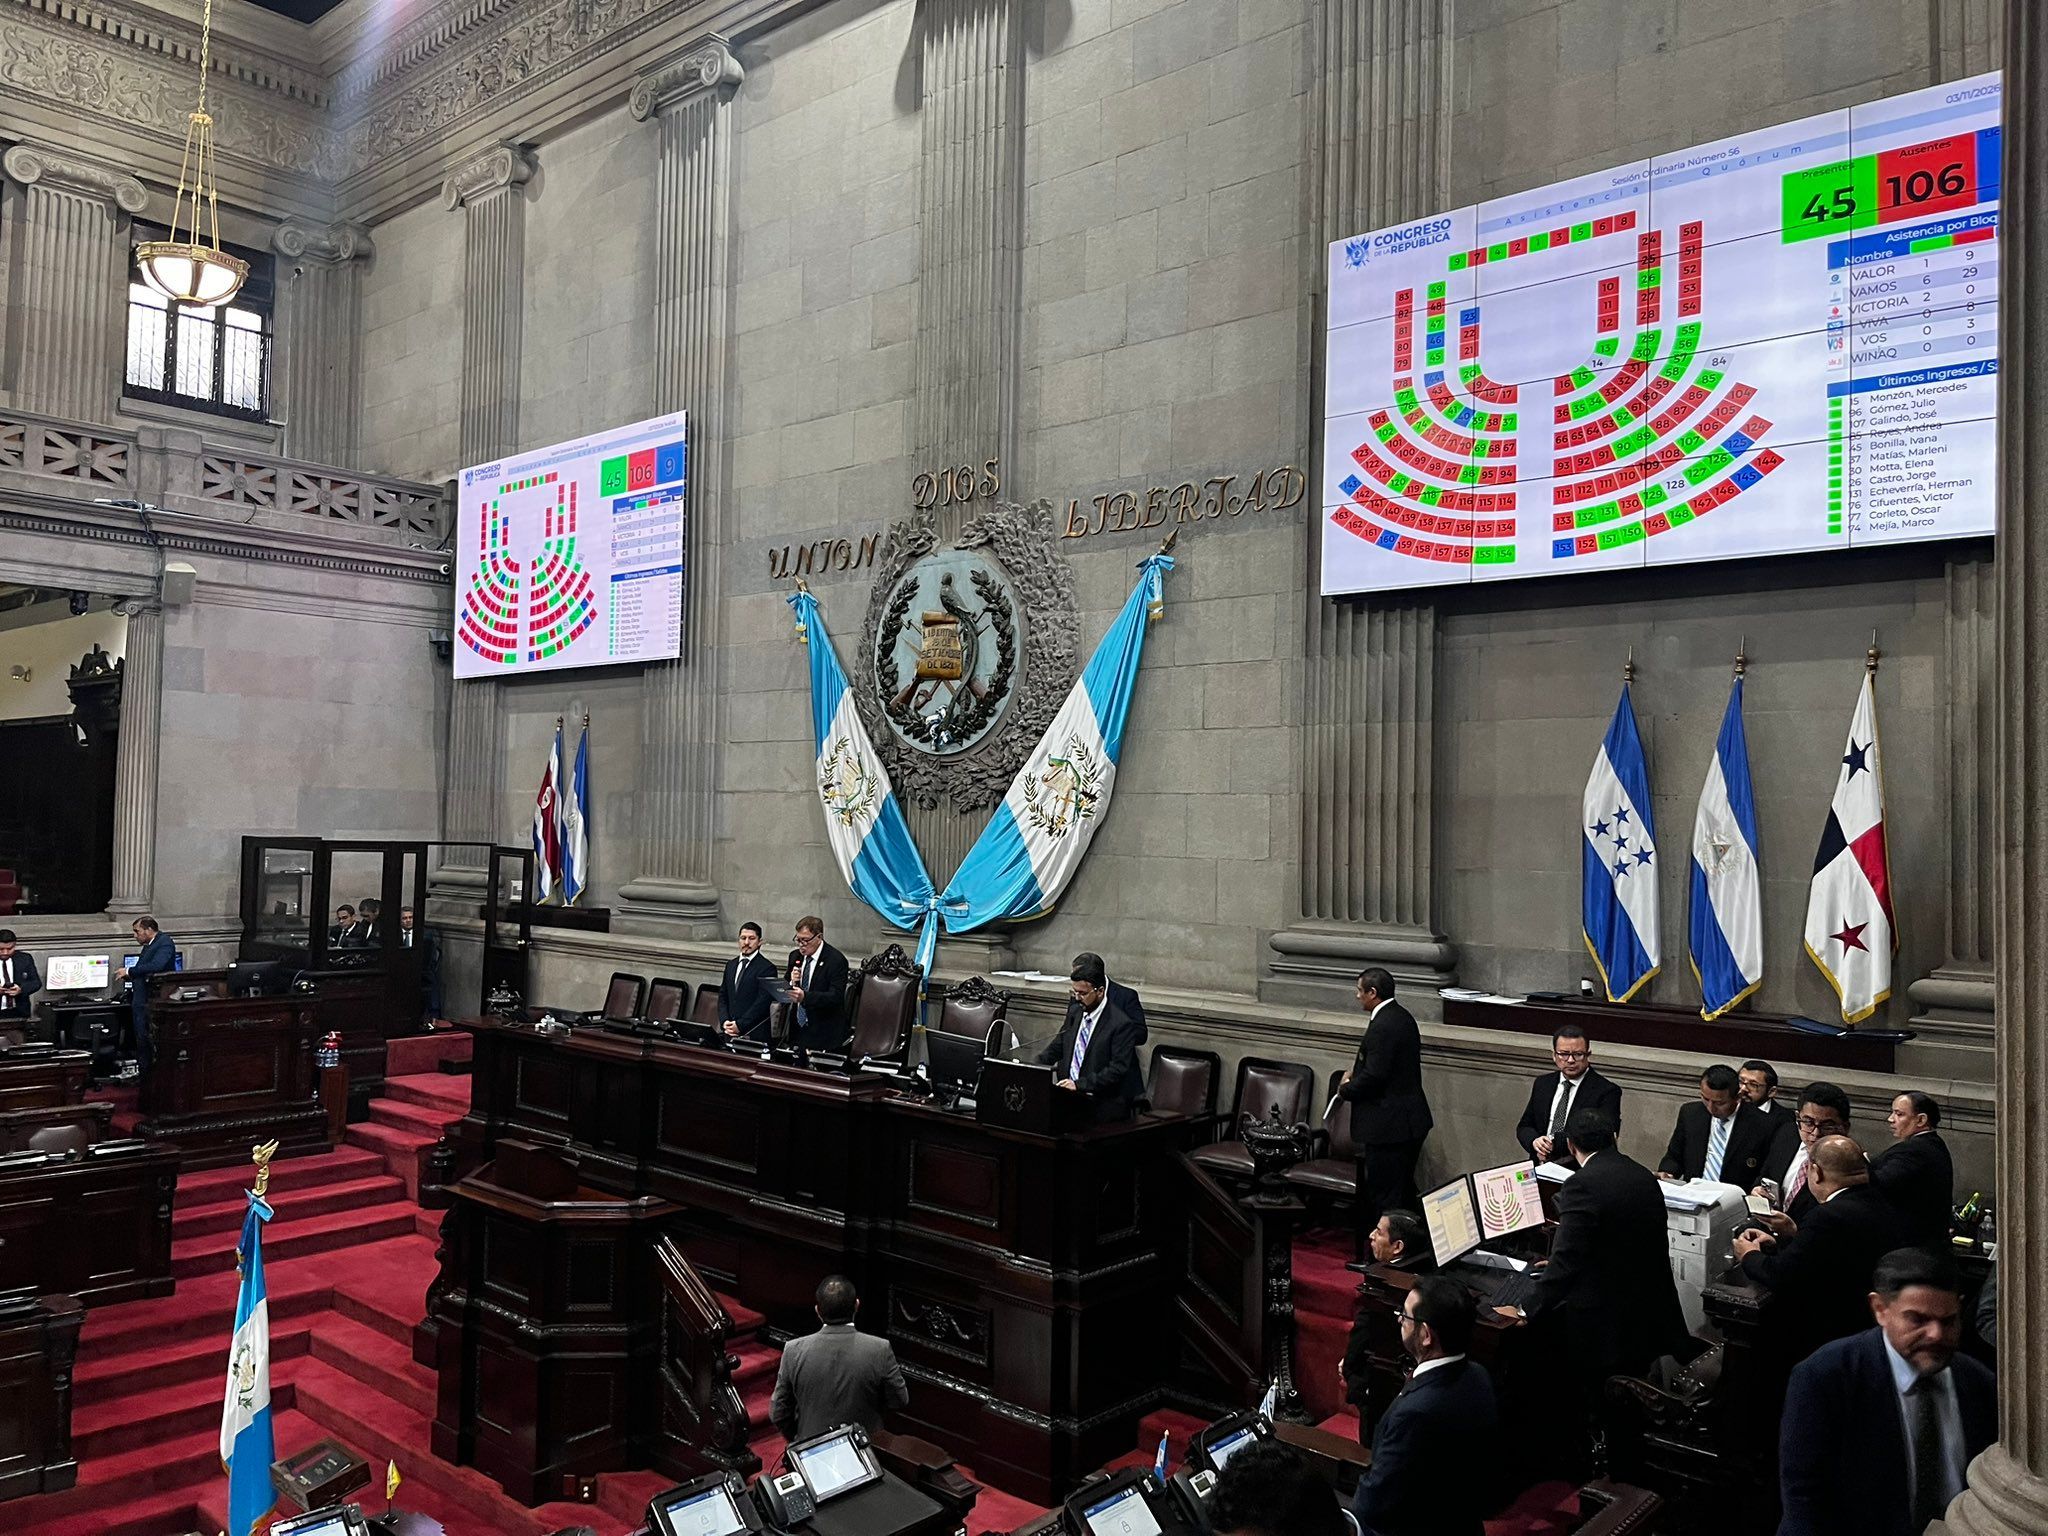
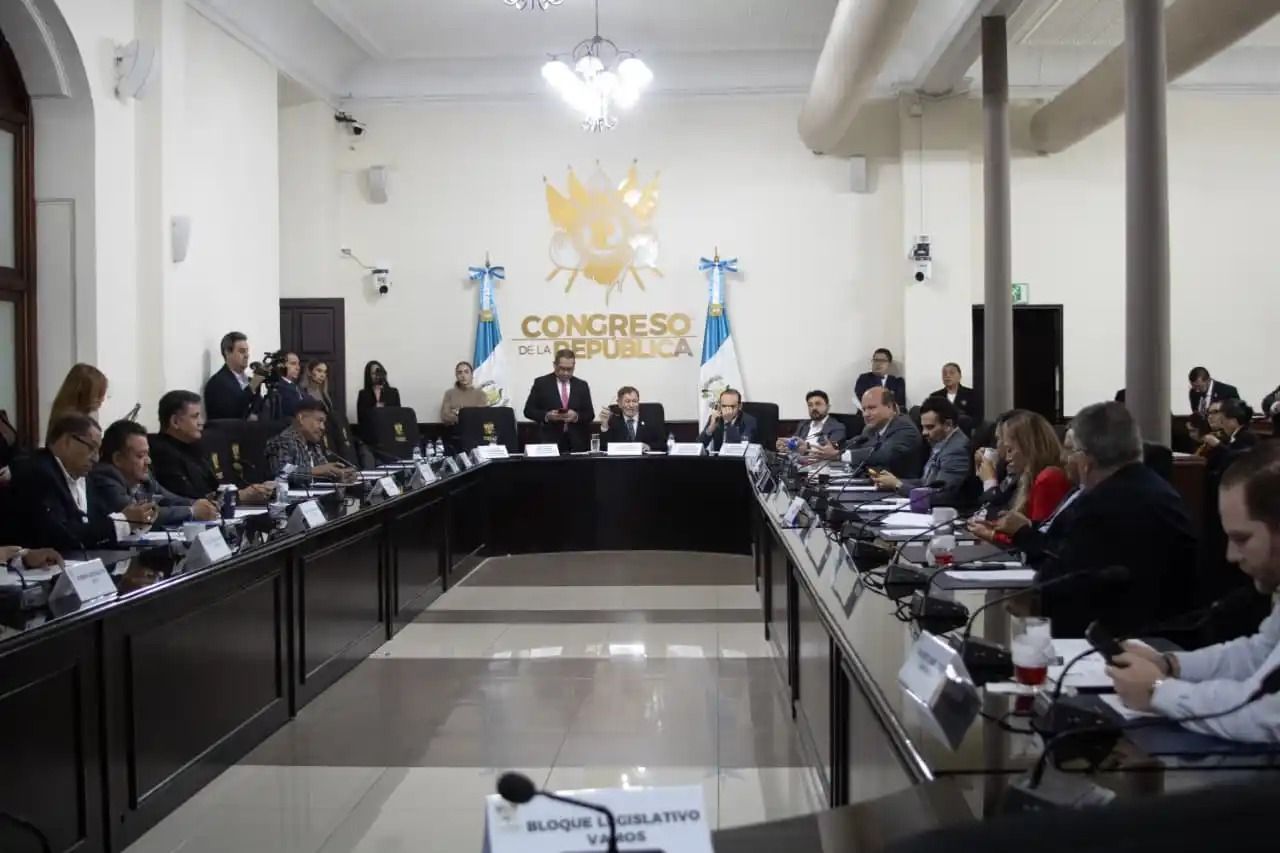
El Congreso de Guatemala incluyó la ley de ciberseguridad, la iniciativa 6347, para su discusión en primer debate en la sesión plenaria del martes 3 de noviembre, según el proyecto de orden del día que publicó el propio Congreso. La sesión está convocada a las 14 horas de Guatemala, las 20:00 UTC (14:00 en Ciudad de México, 15:00 en Bogotá y Lima, 17:00 en Buenos Aires, Santiago y São Paulo). El proyecto ya había llegado al tercer debate en abril, cuando el pleno lo devolvió a comisión.
La agenda la definieron el 29 de octubre la instancia de jefes de bloque y la Junta Directiva. La Hora informó que la ley será la primera iniciativa que conozcan los diputados. TN23 habló solo de un "seguimiento" a la iniciativa, sin decir en qué etapa, pero el boletín oficial del Congreso confirma que es primer debate. Un primer debate no aprueba nada. En Guatemala una ley necesita tres debates y después la votación por artículos y de redacción final.
La ley que volvió a la casilla de salida
El proyecto ya recorrió ese camino. Lo presentaron en febrero de 2024 los diputados José Pablo Mendoza Franco, Cristian Álvarez y Gustavo Cruz, y según el dictamen de la Comisión de Asuntos de Seguridad Nacional pasó el primer debate el 9 de septiembre de 2025 y el segundo el 23 de septiembre. En el tercero, el 14 de abril de 2026, una moción del diputado Elmer Palencia lo devolvió a comisión con 94 votos. Uno de los puntos cuestionados fue el papel del Ministerio de la Defensa, según La Hora.
La comisión emitió un dictamen nuevo, favorable con modificaciones, el 28 de septiembre. Con ese texto el trámite arranca otra vez desde el primer debate. El 28 de octubre varios diputados intentaron llevarlo al pleno, pero el presidente del Congreso, Luis Contreras, levantó la sesión tras horas de discusión, contó La Hora. República informó el 13 de octubre que la Comisión de Economía, a la que también se envió el proyecto, todavía no había dictaminado y que se armaría una mesa técnica con los bancos. No hay confirmación pública de que esa comisión ya se haya expedido.
Una dirección bajo Gobernación y alertas en 30 minutos
El texto dictaminado tiene 96 artículos. Arriba de todo pone un Consejo Nacional de Ciberseguridad presidido por el presidente de la República, con los ministros de Gobernación, Relaciones Exteriores, Defensa, Comunicaciones y Finanzas y el secretario de Inteligencia Estratégica. La parte operativa queda en una Dirección Nacional de Ciberseguridad dentro del Ministerio de Gobernación, con presupuesto propio, y en un centro nacional de respuesta a incidentes que debe funcionar dentro de los 18 meses de vigencia de la ley.
Las empresas de servicios esenciales y las que operan sistemas críticos tendrían que avisar de un ataque en 30 minutos si afecta a infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero., y en 6 horas en los demás casos, con un informe completo en 72 horas. También deberán aplicar medidas de seguridad acordes al riesgo y seguir estándares internacionales. Las infracciones se dividen en leves, graves y gravísimas, pero la ley deja al reglamento la lista de conductas y los montos de las sanciones.
El proyecto suma delitos informáticos al sistema penal. El fraude informático, por ejemplo, tendría penas de 6 a 8 años de prisión y hasta 10 en casos agravados, y la suplantación de identidadUso de los datos personales de otra persona para hacerse pasar por ella ante una empresa u organismo, por ejemplo para contratar servicios o hacer compras a su nombre. por medios digitales, de 4 a 8 años. El Ministerio de la Defensa conserva la ciberdefensa, con un catálogo de infraestructuras críticas digitales y un protocolo de "acciones defensivas y ofensivas" que aprobaría el Consejo. La comisión sostiene que la ley habilita a Guatemala para adherir al Convenio de Budapest sobre ciberdelito, del que todavía no es parte.
Las críticas al papel militar
El medio guatemalteco Vector Crítico publicó en septiembre una investigación de Luis Assardo sobre la versión de 2025, que ponía el centro de respuesta bajo el Consejo Nacional de Seguridad y elevaba algunas penas hasta 30 años. Citó a la diputada Mirna Godoy, que firmó un voto en disidencia por penas que consideró "excesivas" y pidió un centro autónomo. El dictamen nuevo movió el centro de respuesta a la órbita civil de Gobernación, pero mantuvo las acciones ofensivas en manos de Defensa.
El país lleva 17 años sin aprobar una ley del tema, con ocho iniciativas presentadas desde 2009, según Infobae. Una de ellas llegó a aprobarse en 2022 y se archivó antes de llegar al Ejecutivo. El martes se sabrá si esta vez el primer debate se completa.
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Glosario
suplantación de identidad
Uso de los datos personales de otra persona para hacerse pasar por ella ante una empresa u organismo, por ejemplo para contratar servicios o hacer compras a su nombre.
congreso.gob.gt
Aprueban agenda de la próxima semana
La Hora
Ley de Ciberseguridad será conocida en primer debate tras meses de revisión
#LHNacionales | La agenda en el Congreso para la próxima semana fue aprobada por los diputados y la Ley de Ciberseguridad figura como la primera iniciativa a conocer.
TN23NOTICIAS
Congreso define agenda para plenarias de Noviembre
Se agendó conocer las dudas del decreto 23-2026 reformas al decreto 51-92 del Congreso de la República, Código Procesal Penal
Congreso de la República de Guatemala
Dictamen 01-2026 de la Comisión de Asuntos de Seguridad Nacional sobre la iniciativa 6347, Ley de Ciberseguridad
República
Ley de ciberseguridad regresa a la agenda del Congreso
La ley de ciberseguridad vuelve a la agenda legislativa con acuerdos para avanzar en primer debate y una mesa técnica para revisar cambios.
Vector Crítico
El Congreso militariza cada ley de ciberseguridad que le entra, y Guatemala sigue sin una
Dos veces en quince años, una comisión reescribió la ley y le metió al Ejército
infobae
Guatemala lleva 17 años sin aprobar una ley de ciberseguridad y el Congreso acumula ocho iniciativas pendientes
Desde 2009, el Congreso guatemalteco ha recibido ocho propuestas de ley para regular el ciberespacio, archivado tres y suspendido una, mientras la iniciativa más reciente regresó a comisiones sin…
Contexto (2 términos)
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
- suplantación de identidad
- Uso de los datos personales de otra persona para hacerse pasar por ella ante una empresa u organismo, por ejemplo para contratar servicios o hacer compras a su nombre.
Fuentes
- Aprueban agenda de la próxima semana (Congreso de la República de Guatemala, 2026-10-29)
- Dictamen 01-2026 de la Comisión de Asuntos de Seguridad Nacional sobre la iniciativa 6347, Ley de Ciberseguridad (Congreso de la República de Guatemala, 2026-09-28)
- Ley de Ciberseguridad será conocida en primer debate tras meses de revisión (La Hora, 2026-10-29)
- Congreso define agenda para plenarias de noviembre (TN23, 2026-10-29)
- Ley de ciberseguridad regresa a la agenda del Congreso (República, 2026-10-13)
- Guatemala lleva 17 años sin aprobar una ley de ciberseguridad y el Congreso acumula ocho iniciativas pendientes (Infobae, 2026-06-10)
- El Congreso militariza cada ley de ciberseguridad que le entra, y Guatemala sigue sin una (Vector Crítico, 2026-09-10)