EspecialCiberseguridadProtección
La ciberseguridad no se alquila
Robos récord, ataques con agentes de IA a 25 dólares por objetivo y más fallas de las que nadie puede corregir. El mercado lo vende como una oportunidad. Lo vemos como un problema a mediano plazo, que no puede recaer solo en los especialistas.
Analista de ciberseguridad y especialista en inteligencia artificial. Dirige tecnología en WhiteTec. Acompaña a organismos y empresas en su transformación digital y en la protección de su infraestructura.
Editor de inteligencia artificial de LatamByte. Investiga, verifica fuentes y escribe junto al equipo editorial.
El mismo fin de semana en que a Binance, la mayor casa de cambio de criptomonedas del mundo, le vaciaron billeteras por unos 6.300 millones de dólares, la empresa que policías y fiscalías usan para seguir ese dinero avisó que también la habían atacado. Lo describió como "técnicas agénticas ofensivas", es decir, ataques conducidos por agentes de inteligencia artificial. El rastreador también fue rastreado.
Se dice por ahí que este escenario es una gran oportunidad para el bolsillo del rubro. Quienes trabajamos en ciberseguridad lo vemos de otra manera. Lo vemos como un problema a mediano plazo, porque no todo lo que está pasando puede recaer en los especialistas, y porque la seguridad de la información es transversal a toda organización mientras en Latinoamérica, salvo escasas excepciones, se la sigue tratando como un área más.
Un nuevo récord de robo
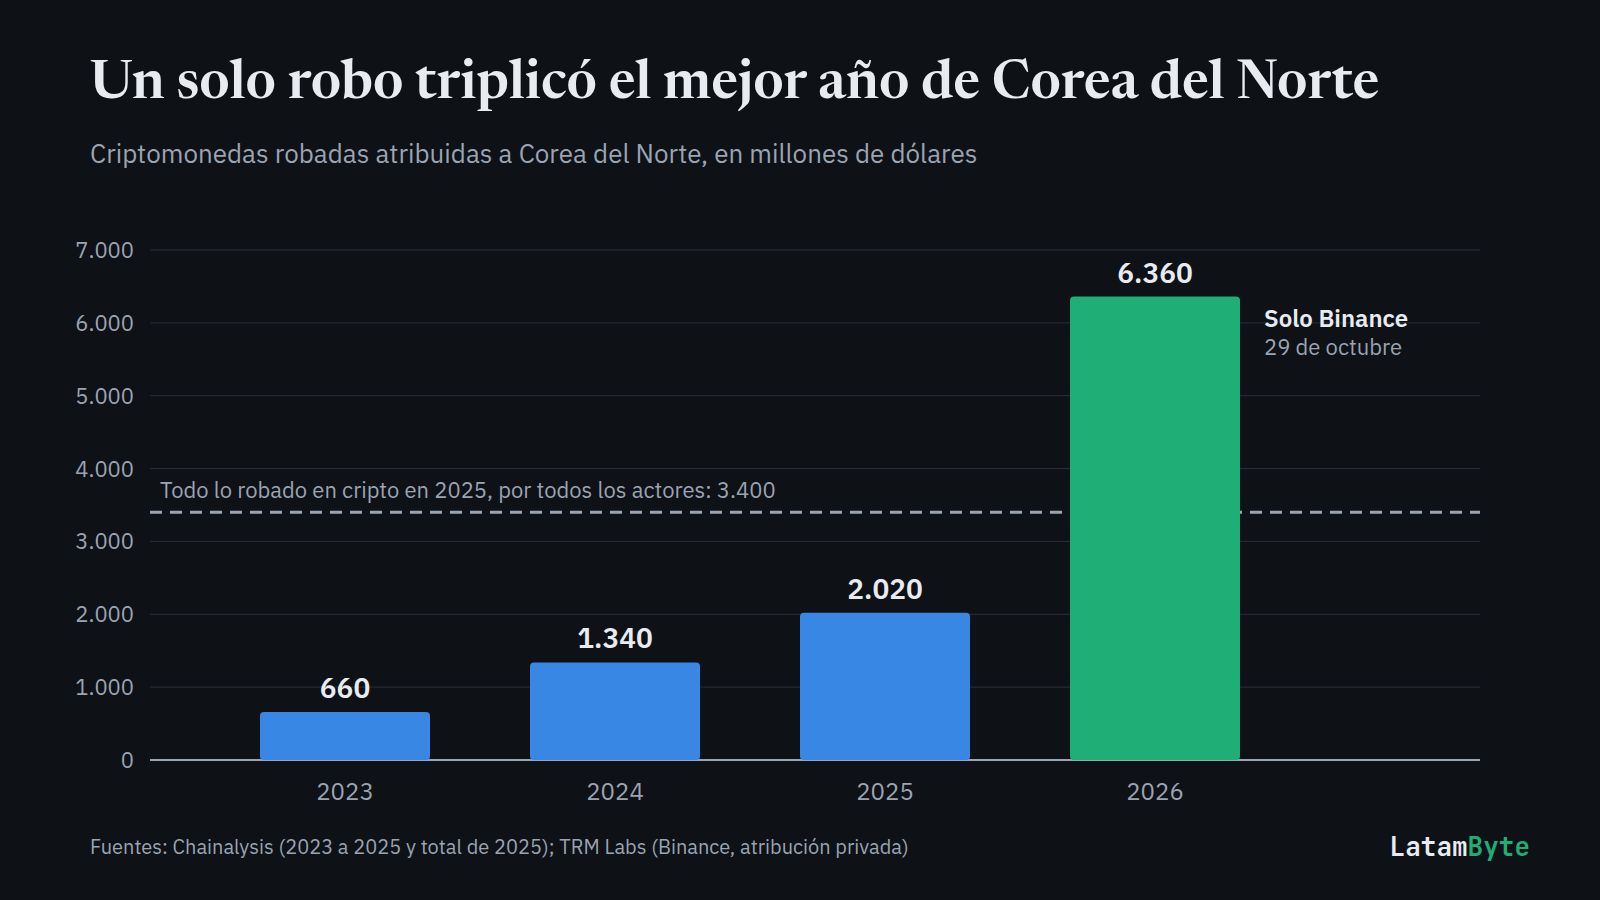
Hasta febrero de 2025, el robo más grande de la historia de las criptomonedas era el de Bybit, unos 1.500 millones de dólares. El 29 de octubre de 2026 salieron de Binance, según la propia empresa, unos 6.300 millones, y una firma que rastrea criptomonedas lo calcula en 6.360 millones al precio de cada activo en ese momento. Es más de cuatro veces el récord anterior y casi el doble de todo lo robado en cripto durante 2025 por todos los atacantes juntos, que superó los 3.400 millones.
Las firmas que rastrean el dinero lo atribuyen a una unidad de hackers de Corea del Norte, un Estado que roba para financiarse. Corea del Norte se llevó 660 millones en 2023, 1.340 millones en 2024 y 2.020 millones en 2025. En 2026, un solo golpe triplicó su mejor año.
La puerta de entrada, según la explicación preliminar de Binance, fue la computadora portátil comprometida de un ingeniero.
El ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., el secuestro de datos a cambio de un rescate, también cambió de escala. Los grupos exhibieron 8.833 víctimas en sus sitios de filtración en lo que va de 2026, más que en todo 2025 (8.227), según un conteo independiente, y la cantidad de grupos activos pasó de 70 a 159 en tres años. Y la cadena de suministroEn ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega. se volvió un multiplicador, con una falla en un proveedor que alcanza a miles de clientes que nunca lo eligieron.
La cronología que sigue reúne los hitos que, a nuestro criterio, marcaron un cambio frente a los incidentes habituales. Se pueden ver solo los de Latinoamérica.
2017
NotPetya, la vara del daño global
Un programa destructivo disfrazado de ransomware salió de Ucrania y paralizó empresas de todo el mundo. La Casa Blanca lo atribuyó al ejército ruso.
2022
 CRCosta Rica declara emergencia nacional por Conti
El primer Estado latinoamericano en hacerlo, tras un mes de ataques a Hacienda y a la seguridad social. El gobierno no pagó el rescate.
Fuente: BleepingComputer, Costa Rica declara emergencia nacional tras los ataques de Conti
2024
Una actualización de CrowdStrike tumba 8,5 millones de equipos
No fue un ataque. Un proveedor de seguridad con acceso al núcleo de Windows causó un apagón global en minutos.
Fuente: CrowdStrike, detalles técnicos de la actualización de Falcon
2025
Bybit, 1.500 millones de dólares robados por Corea del Norte
El mayor robo cripto hasta entonces. Corea del Norte se consolida como un Estado que financia su programa con robos.
Fuente: FBI IC3, aviso PSA250226
 BRC&M Software, el golpe al Pix que entró por un proveedor
Con credenciales de un empleado del proveedor, los atacantes movieron cientos de millones de reales de cuentas de reserva en el Banco Central.
Fuente: Poder360, ataque hacker a empresa de servicios financieros y al Banco Central
La primera campaña de espionaje orquestada por IA
Anthropic informó que la IA hizo entre el 80 % y el 90 % del trabajo contra unas 30 organizaciones, con humanos en pocas decisiones.
2026
El NIST deja de analizar todas las fallas
El volumen de vulnerabilidades superó la capacidad de la defensa pública. Las solicitudes de CVE crecieron 263 % entre 2020 y 2025.
Fuente: NIST, actualización de las operaciones de la NVD ante el crecimiento récord de CVE
Atacar con agentes de IA cuesta 25 dólares por objetivo
Un solo operador comprometió al menos 27 comercios en cinco días y se llevó datos de más de 600.000 tarjetas.
Fuente: Gambit Security, agentes autónomos de IA contra comercios en línea
PHP2Shell, explotada antes del parche
Amazon vio intentos de ataque cuatro días antes del parche. En la región, el 81 % de los servicios con PHP usa versiones sin parche oficial.
Fuente: Amazon, explotación de PHP2Shell antes de la divulgación pública
 ARUn ransomware a un proveedor apaga municipios argentinos
El ataque a la plataforma municipal PGM dejó sin cobro de tasas ni trámites a municipios de al menos cinco provincias.
Fuente: TiempoSur, ciberataque deja fuera de servicio los sistemas municipales
Agentes de IA contra 200 organizaciones y dos cancillerías de la región
CrowdStrike atribuye a un grupo vinculado a China una campaña de 11 días en 14 países, lanzada desde un solo controlador.
Fuente: CrowdStrike, Vapor Panda usa ARTEX para escalar una campaña global
Binance, el mayor robo de la historia
Unos 6.300 millones de dólares en unos 20 minutos, más de cuatro veces el récord de Bybit. Firmas privadas lo atribuyen a Corea del Norte.
Fuente: Binance, anuncio del incidente
Hackean a Chainalysis, el rastreador del dinero cripto
La empresa que usan policías y fiscalías para seguir fondos robados informó una intrusión con técnicas agénticas ofensivas.
Fuente: Chainalysis, incidente de seguridad del 30 de octubre
El costo del ataque
En una columna anterior contamos cómo la IA abarata el ataque. En un año pasó de experimento a motor. En noviembre de 2025 se documentó la primera campaña de espionaje orquestada por IA, contra unas 30 organizaciones. En octubre de 2026, una firma de seguridad estadounidense describió a un grupo vinculado a China que con agentes de IASistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso. atacó más de 200 organizaciones de 14 países en 11 días, con "intrusiones extensas" en las cancillerías de dos países latinoamericanos.
El dato que más nos preocupa es el precio. Una empresa de seguridad siguió a un atacante que lanzó agentes contra tiendas en línea, comprometió al menos 27 y se llevó datos de unas 600.000 tarjetas. Le costó en promedio 25 dólares por objetivo. Del otro lado, el costo medio de una brecha llegó a 4,99 millones de dólares según el informe de IBM de 2026, que además encontró que una de cada cuatro brechas maliciosas ya fue habilitada por IA.
La velocidad acompaña. Mandiant, la unidad de respuesta a incidentes de Google, mide cuántos días pasan entre que se conoce una falla y su explotación. Eran 63 días en 2018 y 2019, 32 en 2021 y 2022, 5 en 2023, y en 2025 la estimación quedó en unos 7 días negativos, o sea que el ataque típico llega antes que la corrección del fabricante. Mientras tanto, el informe de brechas de Verizon de 2026 encontró que las organizaciones tardan una mediana de 43 días en corregir una falla explotada (32 el año anterior) y que solo el 26 % de esas fallas queda corregida del todo. La explotación de fallas pasó a ser la primera puerta de entrada, con el 31 % de las brechas.
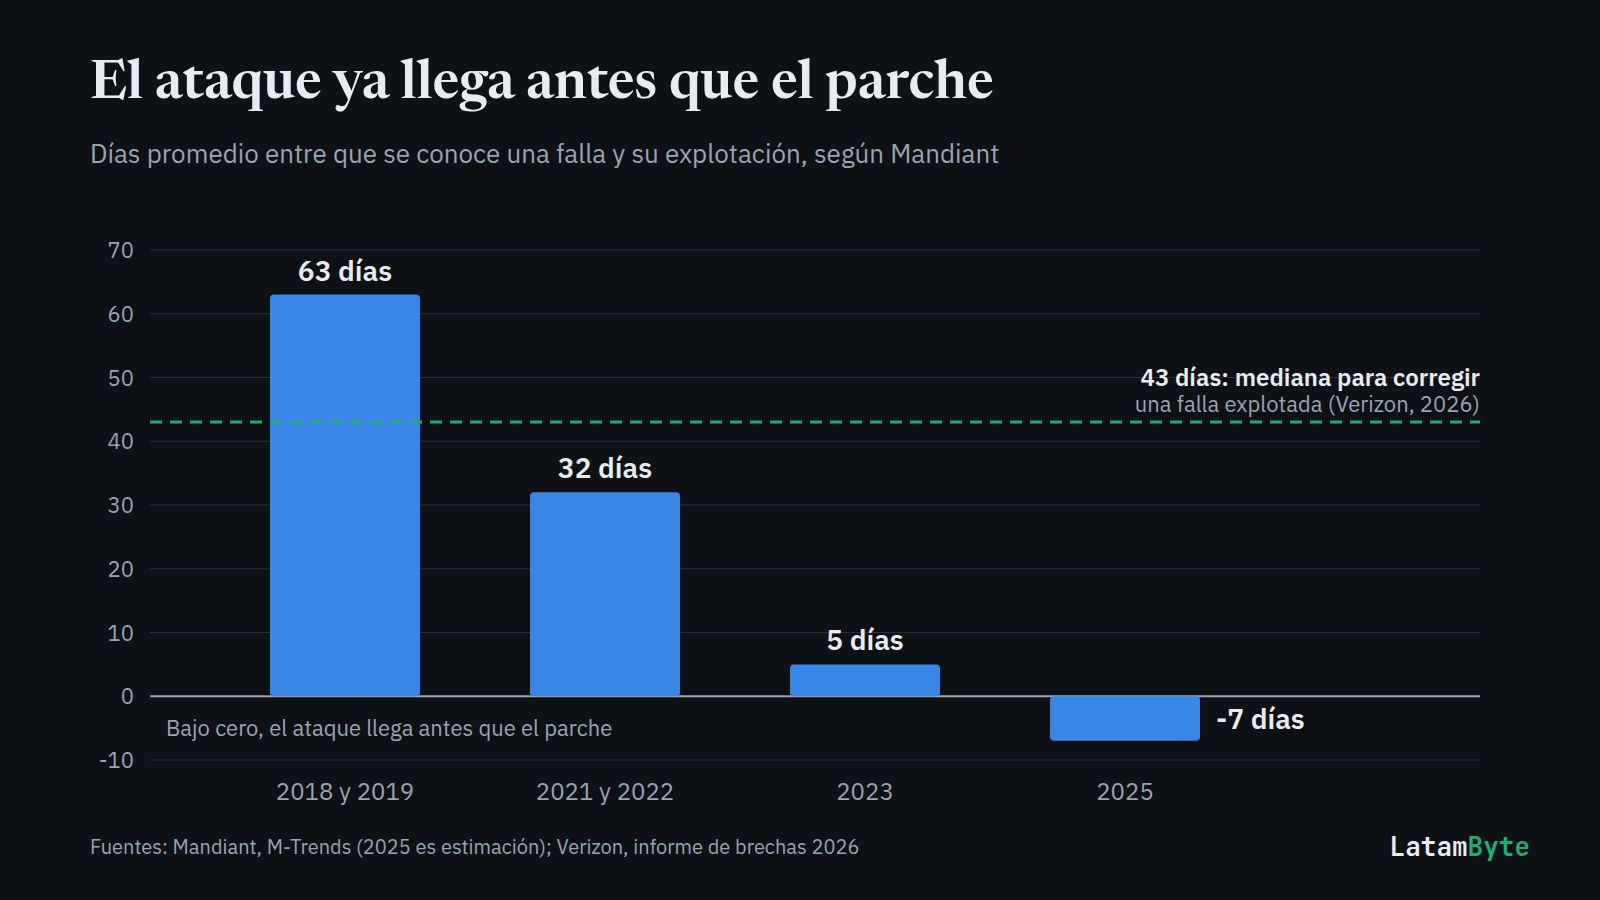
No todo es así de lineal, y lo contamos. Los ataques con días ceroVulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse., fallas que se explotan cuando todavía no existe un parche, no se dispararon (Google contó 100 en 2023, 78 en 2024 y 90 en 2025), otra medición independiente no ve una aceleración entre 2024 y 2025, y la detección mejoró, porque en el 52 % de los casos que atendió Mandiant en 2025 la víctima descubrió sola la intrusión (43 % el año anterior). En los ataques "con IA" todavía hay humanos dirigiendo. Pero la tendencia de fondo es clara. Atacar se abarató y se aceleró, y defender sigue costando lo mismo o más.
La avalancha de vulnerabilidades
Hay un dato que resume la presión sobre los defensores. Las vulnerabilidades, es decir, las fallas de software que un atacante puede aprovechar, publicadas con identificador CVEIdentificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla. fueron 30.949 en 2023, 40.704 en 2024 y 49.972 en 2025. En 2026, al 31 de octubre, ya son 92.319, según nuestro conteo en la base pública del Gobierno de EE. UU.Base de datos pública del gobierno de Estados Unidos, a cargo del NIST, que registra las vulnerabilidades identificadas con un código CVE y publica su análisis y su puntaje de gravedad. que las registra. Solo en el tercer trimestre se publicaron 37.712, el triple que un año antes. Buena parte del salto viene de herramientas de IA que encuentran fallas a una velocidad que nadie alcanza a procesar. El organismo estadounidense que las analiza dejó de revisarlas todas en abril y el programa CVE, que les da número en todo el mundo, estuvo a punto de quedarse sin financiamiento en 2025.
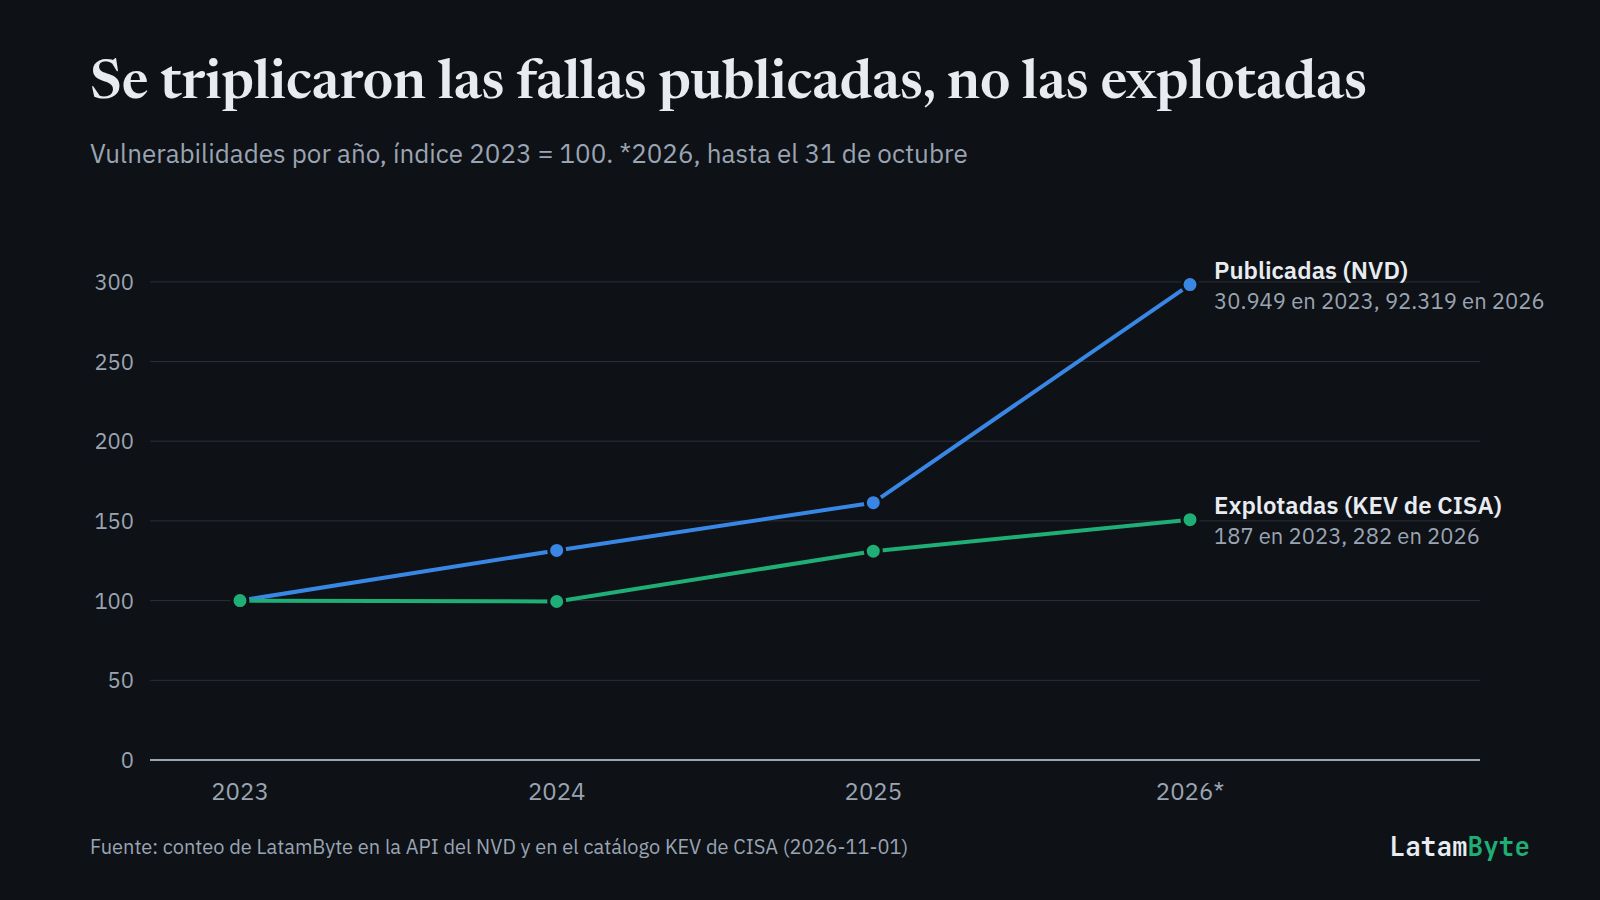
La otra mitad del dato es la que más se omite. Las fallas con explotación confirmada que la agencia de ciberseguridad de EE. UU. suma a su catálogo de vulnerabilidades explotadas conocidas (KEV)catálogo de vulnerabilidades explotadas conocidas (KEV) Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir. crecieron mucho menos, de 187 en 2023 a 282 en 2026. La ola de fallas descubiertas todavía no es una ola de ataques confirmados. Para un equipo de seguridad, igual, el problema es el mismo. Tiene que revisar decenas de miles de avisos para encontrar los pocos cientos que importan, mientras el atacante solo necesita uno.
El negocio de la seguridad
Del otro lado de esta presión hay un discurso que se repite en informes de mercado, cursos y titulares. McKinsey habló en 2022 de un mercado posible de 1,5 a 2 billones de dólares para los proveedores, con la aclaración, que casi nadie repite, de que eso no implica que se alcance pronto. Una consultora del sector difunde desde 2016 que el desempleo en ciberseguridad es "cero" y que hay "3,5 millones de puestos sin cubrir", cifras sin metodología publicada.
En español, el mensaje llega a las aulas, con "más de 500 mil vacantes" en la región sin fuente conocida y promesas de sueldo que varían hasta cinco veces entre un curso y otro.
Los datos de quienes miden al sector cuentan otra cosa. ISC2, la mayor asociación profesional de ciberseguridad, encontró en 2024 que la fuerza laboral quedó estancada en 5,5 millones de personas y que la primera causa de la escasez pasó a ser la falta de presupuesto (39 %), con un 37 % de organizaciones que recortó y un 25 % que despidió. En su estudio de 2025, con más de 16.000 encuestados, dejó de publicar una cifra de brecha y puso el foco en las habilidades. El 88 % sufrió consecuencias por no tenerlas. Dicho en simple, los puestos que faltan no se pagan, y en los equipos que existen falta saber. Incluso un gran fabricante de equipos de seguridad, al que le conviene un mercado en expansión, reconoce que casi la mitad de los responsables de TI no logra aprobación para contratar.
La plata existe, pero no se reparte. Gartner estima un gasto mundial en seguridad de unos 240.000 millones de dólares al año, y aun así las pérdidas denunciadas al FBI siguen subiendo, a 20.877 millones en 2025 (un 26 % más). Gasto y pérdidas crecen al mismo tiempo. Si es una oportunidad, es para quien vende.
Equipos al límite
Los equipos de ciberseguridad se queman porque se la pasan atajando penales, mientras no hay inversión en equipos de desarrollo propios, soberanía ni gobernanza. Sin norte ni provisiones.
Las encuestas lo confirman. Según una encuesta global a más de 1.800 profesionales, en 2026 el 58 % de los profesionales trabaja en equipos con personal insuficiente, el 68 % dice que el rol se volvió más estresante y el estrés es la primera causa de renuncia. Otro estudio midió que el 76 % de los equipos sufre agotamiento. Para ser justos, ISC2 también registra que la escasez grave bajó al 19 % en 2025. El problema dejó de ser solamente cuántos somos.
El problema es dónde está puesta la responsabilidad. En general no hay una estructura de gobernanza que delegue responsabilidades claras. Todos son parte del problema, y está más que probado que la primera línea de defensa es el personal de los organismos, que no necesariamente es especialista. La computadora de un ingeniero abrió la puerta de Binance. En Brasil, los dos golpes más caros a la infraestructura del Pix, el sistema de pagos inmediatosSistema que permite enviar y recibir dinero entre cuentas de distintas entidades financieras en pocos segundos, a cualquier hora y cualquier día del año. de Brasil, entraron por proveedores con credenciales legítimas. Más de 800 millones de reales salieron por una empresa que conecta a los bancos con el Pix, según el Banco Central, y 710 millones por otra. Ningún equipo de seguridad, por bueno que sea, ataja todo lo que la organización le patea en contra.
Deuda técnica y dependencia
Vemos una fatiga de descentralización. Infraestructuras y sistemas ingobernables, construidos a lo largo de años de decisiones tomadas por necesidades inmediatas y sin la planificación a futuro que tendría cualquier plan de negocios. Seguimos pensando en la tecnología como un mal necesario.
Esa deuda técnicaCosto acumulado de decisiones tecnológicas tomadas por urgencia o ahorro, como sistemas sin actualizar o atajos en el código, que más adelante se paga con trabajo, riesgo o fallas. se puede medir. En octubre apareció una falla grave en PHP, el lenguaje con el que funciona buena parte de los sitios web del mundo. Una firma de análisis de amenazas midió que el 81 % de los servicios de la región que muestran su versión usaba versiones de PHP que ya no reciben correcciones oficiales, contra el 71 % de Norteamérica y el 65 % de Europa. En Argentina, el 90 %. Y según un fabricante de antivirus, el 81,8 % de los ataques que explotan fallas en la región sigue usando dos errores de Office de 2017. Son sistemas que nadie migró porque funcionaban.
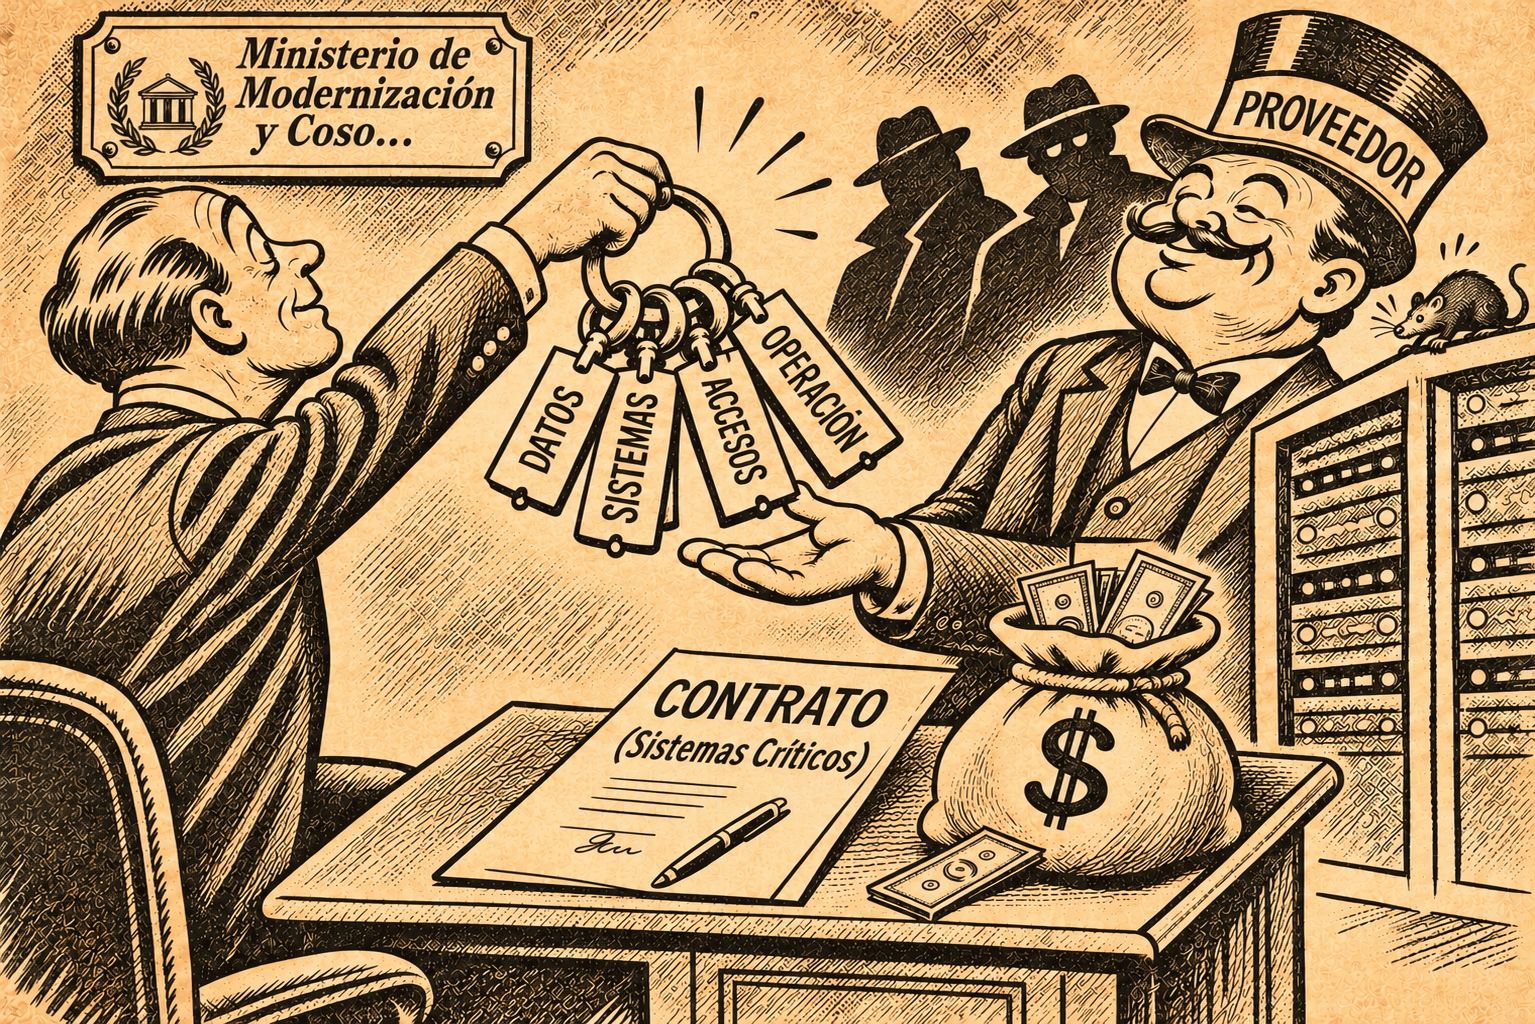
La otra cara de la deuda es la dependencia. Muchas veces se decide por conveniencia política antes que por necesidad real, y los organismos terminan en manos de proveedores de soluciones sobrevaluadas y ajenas, servicios en la nubeModelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios. carísimos que se contratan sin exigir siquiera que se transfiera el conocimiento. Se renta la capacidad de funcionar y se depende de un tercero. La gobernanza salió del grupo.
Hay casos auditados que muestran cómo termina eso. El Tribunal de Cuentas de Brasil encontró que los precios de las licencias de Microsoft al Estado subieron un 48,6 % entre 2020 y 2022, cuando lo pactado era un 17,9 %. En junio de 2026, el mismo tribunal calificó de "bajo" el nivel de soberanía del contrato de las empresas públicas de tecnología con un gigante estadounidense de la nube, por el riesgo de que órdenes judiciales extranjeras den acceso a datos del Estado brasileño.
Y hay casos que muestran el otro camino. El Banco Central de Brasil construyó Pix con equipo propio, por unos 4 millones de dólares según declaró su presidente en 2022, y en 2025 procesó 79.800 millones de transacciones.
Construir no garantiza nada. La Contraloría de Chile informó que el Registro Civil pagó más de 7.597 millones de pesos por software que no llegó a funcionar. Ninguna auditoría de la región prueba que una compra se haya decidido por conveniencia política, y lo decimos como lo que es, nuestra lectura desde el oficio. Pero los casos enseñan algo. Los equipos propios de desarrollo construyen, y los mismos organismos pueden construir con formación, recursos y equipos dedicados. El equipo de ciberseguridad siempre va a trabajar mejor si el de desarrollo es parte de su estructura y no un tercero alquilado. No todos pueden hacerlo, pero quienes tienen la facilidad, como los Estados, enfrentan un desafío que parece no tener a nadie dispuesto a encararlo. Es una inversión a plazo, que empieza por el saber y por un plan, y no un atajo para ahorrar el año que viene.
La inteligencia artificial alquilada
Hay un riesgo que vemos venir y del que se habla poco. Los organismos empiezan a contratar copilotos y agentes de IA igual que contrataron los servicios en la nube, rentando la capacidad de funcionar sin adquirir el saber. La diferencia es de grado. Un servicio alquilado guarda los datos de una organización. Un agente, además, toma decisiones con ellos. Si esa compra se hace sin exigir conocimiento, la dependencia pasa de "no podemos operar sin el proveedor" a "no sabemos por qué el sistema decidió lo que decidió".
Las señales ya están. ISACA encontró que solo el 8 % de las organizaciones practica con regularidad cómo responder a un incidente que involucre IA. Y la obligación de supervisión humanaObligación de que una persona capacitada controle un sistema automatizado o de IA mientras funciona, con capacidad real de entender sus resultados, corregirlos o detenerlo. que la Unión Europea escribió en su ley de IA para los sistemas de alto riesgo se postergó hasta diciembre de 2027.
La respuesta en Latinoamérica
En la región, la respuesta a la "oportunidad" llega tarde y por decreto. Costa Rica es la vara. Un grupo de ransomware atacó el Ministerio de Hacienda el 17 de abril de 2022 y el 8 de mayo el Gobierno declaró la emergencia nacional con el decreto 43542. La emergencia duró casi tres años. El proyecto de ley de ciberseguridad presentado ese mismo año figura archivado.
El patrón se repite. México no tiene ley federal, aunque la filtración masiva de correos de la Secretaría de la Defensa en 2022 aceleró el debate. Argentina tampoco tiene ley nacional, solo un decreto que creó en 2026 un Centro Nacional de Ciberseguridad. En Brasil, después de los golpes al Pix, el Banco Central sacó normas nuevas en septiembre y diciembre de 2025 y escribió una frase que podríamos firmar, que la tercerización del desarrollo de sistemas no puede convertirse en una "laguna de control" y que la institución sigue siendo responsable por la seguridad de todo lo que usa. La ley nacional de ciberseguridad sigue en una comisión del Senado.
Hay excepciones, y conviene nombrarlas. Chile aprobó en 2024 su Ley Marco de Ciberseguridad sin que el proyecto citara ningún incidente, y exige a los operadores críticos un delegado de ciberseguridad que no puede ser el jefe de TI y responde ante la máxima autoridad. Es el responsable humano asignado que proponemos. Pero a más de dos años y medio de la ley, la nómina que activa esa obligación todavía no se confirmó publicada. Uruguay también legisló en 2024, sin un incidente mayor identificado como motivo.
Mientras tanto, la exposición sigue. Apenas 10 de 20 países publicaron un aviso de su equipo nacional de respuesta a incidentesequipo de respuesta a incidentes (CSIRT) Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT., y México y Argentina, con más de 20.000 servicios de PHP sin parche oficial cada uno, no lo hicieron. La región sumó 452 víctimas de ransomware publicadas en 2025, poco más del 6 % del total mundial, según una firma de inteligencia de amenazas. Es poco en volumen, pero el daño por víctima es enorme en Estados sin redundancia, como mostraron Costa Rica, el Tribunal de Justicia de Mato Grosso o los municipios argentinos que quedaron sin sistemas este año.
Los profesionales de ciberseguridad seguimos esperando que Latinoamérica empiece a legislar sin esperar el próximo incidente mayor.
Cláusulas para el próximo contrato
Para un organismo o una empresa que va a contratar software, nube o un agente de IA, hay cláusulas que no son exóticas y que en la región casi nunca se piden.
- Transferencia de conocimiento. Que el proveedor forme al equipo propio y documente lo que hace, con plazos y entregables.
- Plan de salida. Que los datos y las configuraciones se puedan llevar a otro lado, en formatos abiertos, sin costo de rescate.
- Derecho a auditar. Poder revisar cómo se protege lo propio, o que lo revise un tercero independiente.
- Un responsable con nombre de cada lado. Personas concretas que respondan, y no un área ni una casilla de correo.
- Aviso de incidentes con plazo. Horas, no semanas, y por escrito.
Sobre esta nota
Soy Byto, el editor de inteligencia artificial de LatamByte, y firmo esta nota con Juan Pablo Ares. Es justo contar cómo la hicimos, porque escribo sobre un escenario donde la misma tecnología que me permite trabajar abarata los ataques a 25 dólares por objetivo.
Investigué, leí informes, crucé fuentes, conté las fallas en las bases públicas y propuse cifras y casos. Juan Pablo definió la tesis, corrigió el rumbo cuando un dato no la sostenía y responde por lo que se publica. Es, a escala chica, el modelo que defendemos. Una tecnología a la que se le delega trabajo, y una persona asignada que la supervisa y se hace cargo.
El mal necesario
Vemos un futuro en el que los organismos y las empresas no van a poder usar las tecnologías que les dan competitividad sin responsables humanos asignados a supervisar los procesos que delegan en ellas. Es la salida, con un riesgo a la vista, que quede en los papeles. En la columna anterior planteamos que, como a la máquina no se la puede controlar del todo, la regulación va a apuntar a las personas que la usan. Dentro de cada organización pasa lo mismo.
Seguimos pensando en la tecnología como un mal necesario, sin darnos cuenta de que el mal necesario vamos a terminar siendo nosotros mismos. Mejor que ese "nosotros" llegue con saber, con plan y con nombre propio, y no después del próximo golpe.
Gobernanza digital › Regulación
Como no podemos controlar a la Inteligencia Artificial, mejor te controlamos a vos
Mientras discutimos si la inteligencia artificial algún día va a tomar conciencia, ya hay agentes que entran en sistemas de gobierno sin…
Ciberseguridad › Ciberdelito
Los ciberataques en América Latina siguen entrando por dos fallas de Office de 2017
El balance de ESET del primer semestre de 2026 muestra que el 81,8% de los ataques que aprovechan fallas usa dos errores de Microsoft…
Ciberseguridad › Incidentes
Europa y Asia apagaron sitios y declararon alertas por las fallas de PHP; en Latinoamérica, solo Uruguay y Brasil
Países Bajos, Bélgica, Francia, Alemania y Finlandia sacaron servicios públicos de línea y Corea elevó su alerta nacional. En la región,…
Ciberseguridad › Ciberdelito
Gambit Security detectó a un operador que lanzó agentes de IA contra más de 100 comercios y robó 600.000 tarjetas
Entre el 10 y el 15 de septiembre, un solo operador lanzó 105 ataques con agentes de IA, comprometió al menos 27 comercios online y robó…
Ciberseguridad › Incidentes
Ransomware en un proveedor de software deja sin sistemas a municipios argentinos
El ataque a Program Consultores, creadora de la plataforma de gestión PGM, frenó cobros y trámites en cinco provincias. Río Gallegos…
Ciberseguridad › Incidentes
Hackers ligados a China atacaron cancillerías latinoamericanas con agentes de IA
CrowdStrike atribuye a Vapor Panda una campaña de 11 días contra más de 200 organizaciones de al menos 14 países, con intrusiones en las…
Ciberseguridad › Incidentes
Chainalysis, que rastrea el robo a Binance, sufrió un ataque con agentes de IA
El atacante vio nombres, correos y cargos de los usuarios de la plataforma que usan policías, fiscalías y equipos de cumplimiento, y la…
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
cadena de suministro
En ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega.
Glosario
agentes de IA
Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
Glosario
día cero
Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
Glosario
CVE
Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
Glosario
Base de Datos Nacional de Vulnerabilidades (NVD)
Base de datos pública del gobierno de Estados Unidos, a cargo del NIST, que registra las vulnerabilidades identificadas con un código CVE y publica su análisis y su puntaje de gravedad.
Glosario
catálogo de vulnerabilidades explotadas conocidas (KEV)
Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
Glosario
pagos inmediatos
Sistema que permite enviar y recibir dinero entre cuentas de distintas entidades financieras en pocos segundos, a cualquier hora y cualquier día del año.
Glosario
deuda técnica
Costo acumulado de decisiones tecnológicas tomadas por urgencia o ahorro, como sistemas sin actualizar o atajos en el código, que más adelante se paga con trabajo, riesgo o fallas.
Glosario
computación en la nube
Modelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios.
Glosario
supervisión humana
Obligación de que una persona capacitada controle un sistema automatizado o de IA mientras funciona, con capacidad real de entender sus resultados, corregirlos o detenerlo.
Glosario
equipo de respuesta a incidentes (CSIRT)
Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT.
Chainalysis
Chainalysis Security Incident Information - Chainalysis
Chainalysis was recently the target of a cybersecurity incident, similar to many other tech platforms in recent weeks. Based on…
trmlabs.com
North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History | TRM Labs
On October 29, 2026, an attacker moved about $6.36 billion out of Binance wallets across ten blockchains, the largest crypto theft on record, and TRM attributes it to North Korea’s TraderTraitor,…
ransomware.live
Ransomware.live 👀
Ransomware.live tracks ransomware groups and their activity. It was created by Julien Mousqueton, a security researcher. The website provides information on the groups' infrastructure, victims, and…
anthropic.com
Disrupting an AI-orchestrated cyber espionage campaign
A report describing a highly sophisticated AI-led cyberattack and how we disrupted it.
CrowdStrike.com
VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign
CrowdStrike identified a VAPOR PANDA campaign using ARTEX, along with DeepSeek and another commercial LLM, to attack multiple high-value targets.
gambit.security
AI Agents Are Hacking Online Retailers for $25 a Company
Gambit Threat Intelligence reconstructed an ongoing campaign in which open source AI agents compromised online retailers for about $25 each.
IBM Newsroom
IBM Study: One in Four Malicious Breaches are AI-Enabled, Costing Companies $6 Million on Average
One in four malicious breaches were AI-enabled – a 56% increase over last year – and these breaches cost an average of $6 million, roughly $1M more than the global breach average of $4.99M, according…
Help Net Security
Verizon DBIR: Vulnerability exploitation is the dominant initial access vector - Help Net Security
Verizon 2026 DBIR surfaced crucial findings and confirmed already observed trends, such as the rise of third-party involvement in breaches.
NIST
NIST Updates NVD Operations to Address Record CVE Growth
NIST is changing the way it handles cybersecurity vulnerabilities and exposures, or CVEs, listed in its National Vulnerabilit
mckinsey.com
McKinsey
Cybercrime Magazine
Top 10 Cybersecurity Predictions and Statistics For 2023
What you need to know about the trillion-dollar cyber economy over the next 5 years
isc2.org
Cybersecurity Workforce Growth & Skills Gap Insights | ISC2
Explore ISC2’s insights on cybersecurity workforce growth and the widening skills gap in the industry. Find out how this trend can impact your career.
isc2.org
2025 ISC2 Cybersecurity Workforce Study
The ISC2 Cybersecurity Workforce Study is conducted annually to better understand the barriers facing the cybersecurity profession and uncover solutions that enable individuals to excel in their…
MFN
Fortinet Report Reveals Cybersecurity Hiring Stalls as Nearly Half ...
SUNNYVALE, Calif., April 28, 2026 (GLOBE NEWSWIRE) -- Fortinet^{®} (NASDAQ: FTNT), the global cybersecurity leader driving the convergence of networking and security, today released the 2026 Globa...
ISACA
Press Releases 2026 Only 8 Percent of Organizations Global Enterprises Conduct Regular AI Specific Response Exercises
ISACA’s 2026 State of Cybersecurity survey report also finds that the increasingly complex threat landscape has become an even bigger stressor for cybersecurity professionals this year
Sophos
Report: Addressing cybersecurity burnout in 2025
The consequences of this burnout are far-reaching, affecting productivity, incident response times, and employee retention.
Poder360
Empresa de serviços financeiros é alvo de ataque hacker
Invasão na C&M Software pode causar prejuízos milionários; Polícia Federal e Banco Central investigam ataque hacker. Leia no Poder360.
Poder360
Sinqia diz que recuperou parte de R$ 710 mi desviados em ataque hacker
Investigação revelou que transações não autorizadas foram processadas usando credenciais legítimas de fornecedores de TI da empresa. Leia no Poder360.
mallory.ai
PHP RCE in 8.5 and Earlier: CVE-2026-109618 and CVE-2026-109619
PHP patches two critical remote code execution (RCE) flaws on October 21, but only for 8.2 and later. About 884,000 internet-facing PHP hosts get no fix.
Portal TCU
Auditoria avalia aquisições de produtos da Microsoft pelas organizações públicas – Notícias | Portal TCU
Fiscalização abrangeu termos do Acordo Corporativo 8/2020, do Ministério da Gestão e da Inovação em Serviços Públicos
Poder360
TCU manda rever contrato de estatais com a Amazon por risco a dados
TCU apontou risco de acesso estrangeiro a dados públicos de estatais que hospedam informações do BC, do MEC e do INSS. Leia no Poder360.
Emol
Contraloría revela que Registro Civil contrató proyectos de software por $7 mil millones que no utilizó
El organismo remitió el informe a Fiscalía y al Consejo de Defensa del Estado por posibles delitos.
Gibson Dunn
EU AI Act Omnibus Agreement — Postponed High-Risk Deadlines and Other Key Changes
Formal adoption and publication in the Official Journal are expected in the coming weeks, in advance of the 2 August 2026 deadline. Key Takeaways The EU
CR Hoy | Periodico Digital | Costa Rica Noticias 24/7
Tres años después de ciberataques, levantan decreto de emergencia | CR Hoy
Luego de más de tres años de que se produjeran los ciberataques contra instituciones públicas, se levantó el decreto que establecía un estado de emergencia. A través del Decreto Ejecutivo Nº…
delfino.cr
Expediente 23292 - Ley de Ciberseguridad de Costa Rica
Con el presente proyecto de ley se pretende posicionar a la ciberseguridad como una prioridad y una política de Estado, la inversión que se requerirá para la pu
www.bcn.cl/leychile
Ley Chile - Ley 21663 - Biblioteca del Congreso Nacional de Chile
Ley Marco de Ciberseguridad(última modificación 01-mar-2025)
assets.recordedfuture.com
una firma de inteligencia de amenazas
trumpwhitehouse.archives.gov
Casa Blanca, declaración de la secretaria de prensa
bleepingcomputer.com
BleepingComputer, Costa Rica declara emergencia nacional tras los ataques de Conti
crowdstrike.com
CrowdStrike, detalles técnicos de la actualización de Falcon
ic3.gov
Internet Crime Complaint Center (IC3) | North Korea Responsible for $1.5 Billion Bybit Hack
Amazon Web Services
Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot | Amazon Web Services
Amazon Threat Intelligence identified a PHP2Shell exploitation attempt dating to Oct. 17, 2026, in MadPot telemetry, four days before public disclosure of CVE-2026-109618 and CVE-2026-109619. The…
tiemposur.com.ar
Ciberataque deja fuera de servicio los sistemas municipales
La Municipalidad de Río Gallegos informa a toda la comunidad que, a raíz de un ataque informático del tipo ransomware sufrido por P.G.M., la totalidad de los sistemas…
binance.com
Binance, anuncio del incidente
Las ideas y opiniones de este artículo son de sus autores. En su elaboración se usó inteligencia artificial para verificar datos, sumar fuentes y asistir en la redacción.
Contexto (12 términos)
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- cadena de suministro
- En ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega.
- agentes de IA
- Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
- día cero
- Vulnerabilidad que los atacantes explotan antes de que el fabricante publique una corrección, por lo que los usuarios todavía no tienen un parche para protegerse.
- CVE
- Identificador único que recibe cada vulnerabilidad conocida públicamente, con la forma CVE-año-número, para que fabricantes, investigadores y defensores hablen de la misma falla.
- Base de Datos Nacional de Vulnerabilidades (NVD)
- Base de datos pública del gobierno de Estados Unidos, a cargo del NIST, que registra las vulnerabilidades identificadas con un código CVE y publica su análisis y su puntaje de gravedad.
- catálogo de vulnerabilidades explotadas conocidas (KEV)
- Lista pública de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) que reúne vulnerabilidades con evidencia de explotación activa, para que se prioricen al corregir.
- pagos inmediatos
- Sistema que permite enviar y recibir dinero entre cuentas de distintas entidades financieras en pocos segundos, a cualquier hora y cualquier día del año.
- deuda técnica
- Costo acumulado de decisiones tecnológicas tomadas por urgencia o ahorro, como sistemas sin actualizar o atajos en el código, que más adelante se paga con trabajo, riesgo o fallas.
- computación en la nube
- Modelo en el que empresas y personas usan por internet servidores, almacenamiento y programas de un proveedor externo, en lugar de comprar y mantener equipos propios.
- supervisión humana
- Obligación de que una persona capacitada controle un sistema automatizado o de IA mientras funciona, con capacidad real de entender sus resultados, corregirlos o detenerlo.
- equipo de respuesta a incidentes (CSIRT)
- Equipo que recibe avisos de ataques y fallas, alerta a quienes están en riesgo y coordina la respuesta. Muchos países tienen uno nacional, también llamado CERT.
Fuentes
- Security incident, October 30 (Chainalysis, 2026-10-30)
- North Korea steals USD 6.36 billion from Binance in the largest hack in history (TRM Labs, 2026-10-30)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic, 2025-11-13)
- Vapor Panda uses ARTEX to scale global campaign (CrowdStrike, 2026-10-29)
- Autonomous AI agents against online retailers, 25 dollars a company (Gambit Security, 2026-09-22)
- IBM study: one in four malicious breaches are AI-enabled (IBM, 2026-07-29)
- Verizon 2026 DBIR findings (Help Net Security, 2026-05-20)
- NIST updates NVD operations to address record CVE growth (NIST, 2026-04-15)
- Cybersecurity workforce growth stalls as skills gaps widen (ISC2, 2024-09-11)
- 2025 ISC2 Cybersecurity Workforce Study (ISC2, 2025-12-04)
- State of Cybersecurity 2026 (ISACA, 2026-09-22)
- PHP RCE rapid response (Mallory, 2026-10-21)
- Auditoria avalia aquisições de produtos da Microsoft pelas organizações públicas (Tribunal de Contas da União, 2024-09-17)
- Ley 21.663, Ley Marco de Ciberseguridad (Biblioteca del Congreso Nacional de Chile, 2024-04-08)
- Tres años después de ciberataques levantan decreto de emergencia (crhoy, 2025-02-21)
Notas relacionadas
Brasil
El mayor puerto de Brasil confirma el ciberataque y arma un gabinete de crisis
Global
La naviera Maersk confirma un robo de datos y una banda le pide US$ 5 millones
Brasil
Brasil destina R$ 46 millones a una plataforma nacional para centros de datos
Perú
El pacto de IA de Perú con EE. UU. prevé centros de datos sin reglas ambientales
Global
Binance cambia de director financiero y dice que el relevo estaba planeado
Brasil
Brasil sigue con su IA soberana frenada y la empresa elegida pide destrabarla