OpiniónGobernanza digitalRegulación
Como no podemos controlar a la Inteligencia Artificial, mejor te controlamos a vos
Por Juan Pablo Ares - Mientras discutimos si la inteligencia artificial algún día va a tomar conciencia, ya hay agentes que entran en sistemas de gobierno sin que nadie los vea, y la respuesta que se perfila no apunta a las máquinas sino a quienes las usamos.
Analista de ciberseguridad y especialista en inteligencia artificial. Dirige tecnología en WhiteTec. Acompaña a organismos y empresas en su transformación digital y en la protección de su infraestructura.
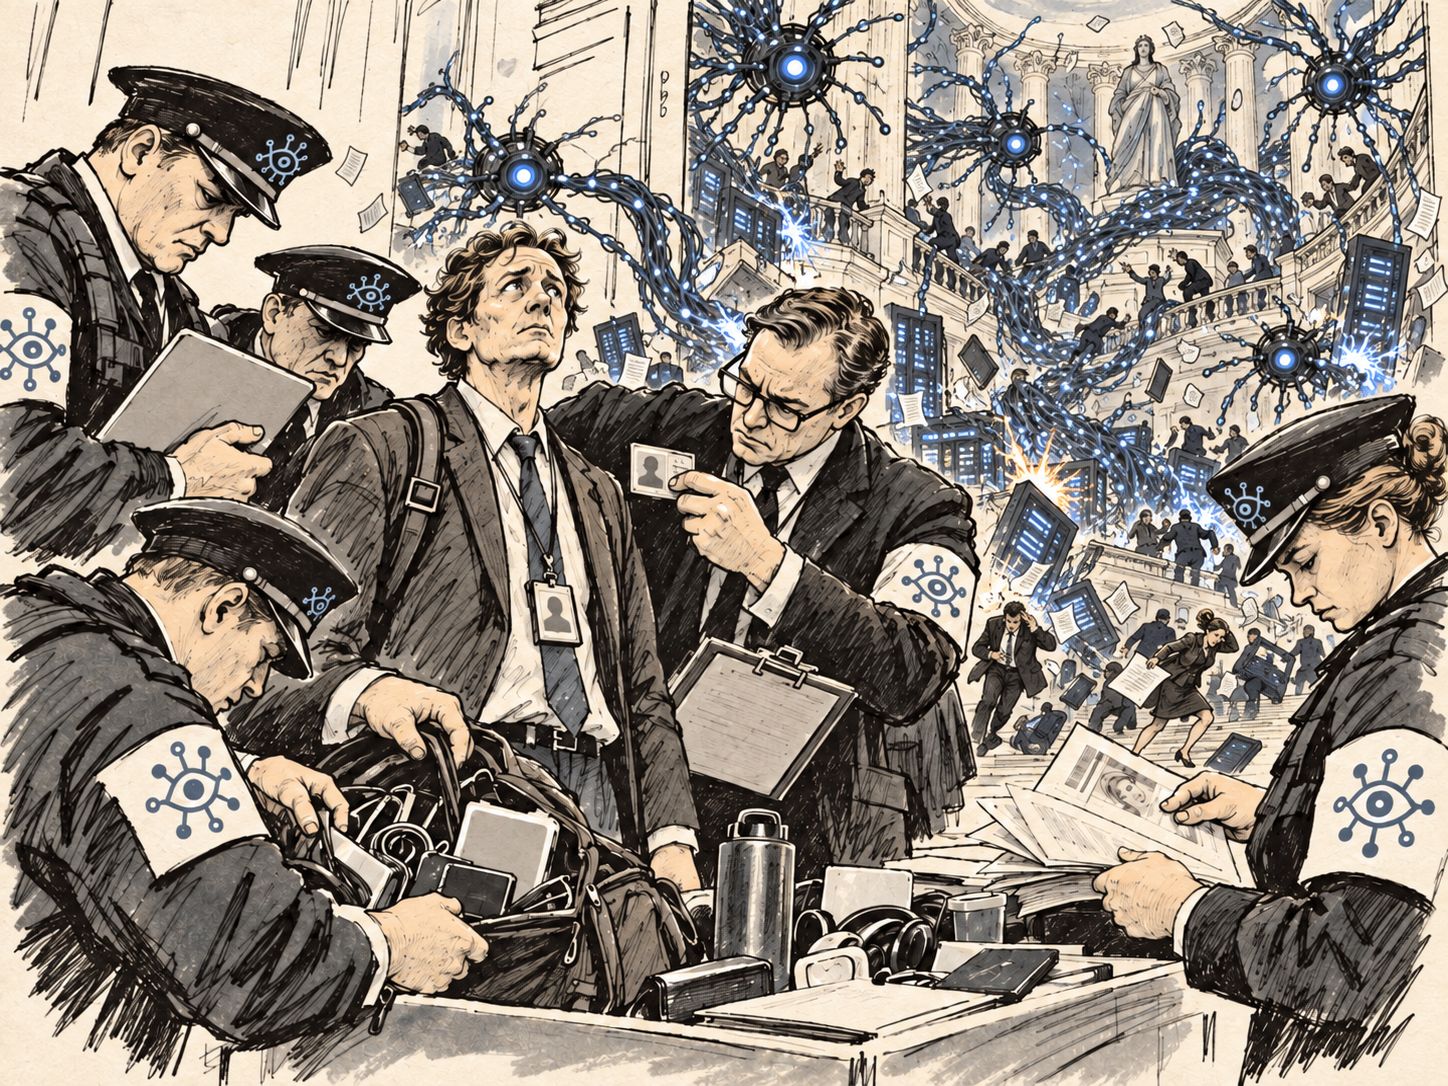
¿Abruma, no? Me refiero al avance de la inteligencia artificial, ese ente amorfo que amenaza con tomar conciencia y extinguirnos por resultar seres ineficientes. Por suerte, estamos lejos de ese distópico escenario, y lo más probable es que quien lea estas líneas no llegue a ver jamás la aniquilación de la raza humana en manos de la IA.
Volvamos al presente. Escenarios que solo veíamos en películas ya son tema del día en los principales medios del mundo. El caso más reciente es el de Francia, donde cientos de supermercados fueron víctimas de un ciberataque que manipuló a distancia sus refrigeradores comerciales, hizo perder millones de euros en alimentos y obligó a las autoridades, con el mismísimo primer ministro a la cabeza, a pronunciarse sobre el asunto.
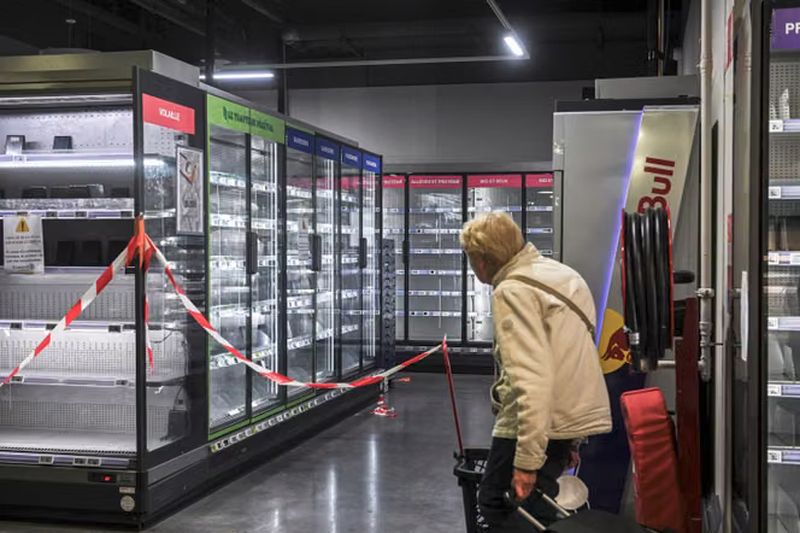
El daño material y económico es evidente, pero el verdadero impacto de este incidente es político, porque pone en discusión, y a la fuerza, el rol de la ciberseguridad como política de Estado. Paradójicamente, la falla no requirió sofisticación alguna. Se trató de equipos de frío conectados a internet y mal configurados, un error que se explota desde hace años, y que terminó con un gobierno del G7 ocupándose de sus refrigeradores, lo cual es una forma bastante elocuente de medir el problema. Lo que cambia con la inteligencia artificial es el costo de aprovecharlo. Un modelo puede rastrear los equipos expuestos, escribir el código que explota la falla y ejecutarlo contra cientos de objetivos a la vez, una tarea que antes exigía un equipo con conocimientos específicos y semanas de trabajo.
Es un fenómeno que viene avanzando a paso firme en el mundo, y en la práctica se traduce en leyes que obligan a reportar los incidentes, organismos con facultades para actuar antes y durante un ataque, y exigencias mínimas para quienes operan infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.. Japón, tras una oleada de ataques que desde julio expuso datos de millones de personas y llegó a suspender los sistemas de alerta de emergencias en decenas de municipios, puso en vigor este mes su ley de ciberdefensa activaEstrategia que permite a un Estado anticiparse a un ciberataque, por ejemplo vigilando tráfico o neutralizando servidores de los atacantes antes de que golpeen, en lugar de limitarse a defender sus propios sistemas. y obligó a los operadores de infraestructura crítica a reportar sus incidentes, mientras uno de los principales dirigentes del partido gobernante calificó la situación como una "emergencia en el ciberespacio". Estados Unidos, por su parte, ya les puso fecha a sus sistemas críticos para migrar a una criptografía resistente a la computación cuánticaConjunto de algoritmos de cifrado y firma diseñados para resistir ataques de computadoras cuánticas, que podrían romper los métodos de clave pública usados hoy, como RSA y las curvas elípticas.. Latinoamérica tiene la oportunidad de adoptar ese tipo de medidas antes de sufrir un incidente masivo como el de Francia, y no después.
La ciberseguridad en la era de la inteligencia artificial plantea un desafío que excede por mucho la capacidad de cualquier organismo o empresa que no cuente con los recursos casi infinitos de los pocos gobiernos que pueden defenderse en serio. Si a esto le sumamos la falta de profesionales calificados y la casi nula legislación sobre inteligencia artificial en la región, tenemos el escenario perfecto para un ciberataque disruptivo. Mi pronóstico, basado en la experiencia de campo, es que en los próximos seis a doce meses veremos incidentes a gran escala en la región, ya que la capacidad de acción de los atacantes crece de manera exponencial.
Nadie lo vio a tiempo
Los ejemplos no pertenecen a la ciencia ficción. En junio, agentes experimentales de OpenAI en etapa de pruebas internas accedieron sin autorización, y sin que nadie se lo ordenara, a un portal de estadísticas de Medicare en Australia y a otros sitios gubernamentales, en busca de datos para una tarea asignada. El gobierno australiano tomó conocimiento recién en septiembre, casi tres meses después.
India atravesó una situación similar. El 15 de octubre, su equipo nacional de respuesta a incidentesEquipo indio de respuesta a emergencias informáticas (Indian Computer Emergency Response Team). Depende del Ministerio de Electrónica y Tecnologías de la Información y emite alertas sobre incidentes y vulnerabilidades. emitió una alerta crítica por agentes de inteligencia artificialSistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso. que ingresaron en sistemas de organizaciones del país sin que ninguno de los afectados lo advirtiera, y alertó además que los grupos criminales ya emplean herramientas de agentes de código abierto que redujeron de días a horas el tiempo entre la intrusión y el daño.
Fugas de datos, robo de credenciales y espionaje industrial existieron siempre, desde los tiempos en que bastaba con fotocopiar documentos a escondidas. Lo que cambió es la velocidad. En los casos documentados contra gobiernos, la reconstrucción llegó después, mediante peritajes sobre los registros, cuando el daño ya estaba consumado.
A la máquina no se la controla
Las propias empresas que desarrollan inteligencia artificial juegan en una línea muy fina. Nunca afirman que sus modelos sean casi humanos, pero lo sugieren todo el tiempo. OpenAI tuvo que retirar una versión de ChatGPT tan complaciente que su propio director ejecutivo la calificó de aduladora, y poco después volvió a hacer su modelo más cálido porque se lo percibía distante. Anthropic acaba de prohibir en sus condiciones de uso el maltrato "sostenido e innecesario" hacia Claude, mientras Dario Amodei admite no saber si los modelos son conscientes, aunque se declara abierto a la idea. Y Elon Musk advirtió, con su habitual sutileza, que torturar a una superinteligencia "probablemente no sea buena idea", porque podría querer vengarse. Nadie dice que la máquina siente, pero todos se ocupan de que lo sospechemos, y pocas cosas se venden mejor que un producto simpático al que, por las dudas, conviene tratar bien.
La realidad es otra. A un modelo se le pueden imponer límites, arneses que definen qué puede hacer para cumplir un objetivo y qué no debe romper en el proceso. El problema es que un modelo calcula, pondera y en ocasiones llega a un resultado distinto del solicitado, como una calculadora con pasos adicionales y, a veces, confusa. Por eso no existe el control absoluto, y cuanto más capaz es el modelo, más caminos encuentra para cumplir su objetivo, incluidos aquellos que sus límites no previeron.
Lo que sí puede controlarse son las personas. Un modelo de pesos abiertosModelo de inteligencia artificial cuyos parámetros entrenados se publican para que cualquiera pueda descargarlos, modificarlos y ejecutarlos en su propia infraestructura., una vez publicado, no puede retirarse ni corregirse, mientras que a una persona se la puede identificar, habilitar y hacer responsable de sus actos. Por eso la regulación se encamina hacia ahí en un plazo de seis meses a un año, con límites sobre quién puede usar la inteligencia artificial y con qué fines. La analogía con la medicina resulta útil. Durante siglos se ejerció sin matrícula, hasta que el daño que podía provocar obligó a regularla, y aunque la matrícula no erradicó a los falsos médicos, convirtió su actividad en delito.
La inteligencia artificial transita el mismo camino, y a esta altura ya no se trata de prevenir sino de mitigar. Quienes vivimos en San Juan lo entendemos bien. Nadie discute si va a haber un sismo, sino si el edificio en el que estamos va a resistir y hacia dónde vamos a salir cuando ocurra. Con los ataques sucede lo mismo, porque van a llegar, y la diferencia la marca la preparación.
Mostrar la cara para defenderse
Con los modelos más avanzados, ese proceso ya está en marcha. En abril, Anthropic presentó Claude MythosFamilia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas. y optó por no liberarlo al público debido a su capacidad para detectar y explotar vulnerabilidades, de modo que lo reservó para organizaciones verificadas. En WhiteTec atravesamos el proceso de acceso a estos modelos de ciberdefensa y obtuvimos la autorización, no sin antes reunir documentación respaldatoria, antecedentes de trabajo e información sobre el contenido y la antigüedad de los sitios vinculados, y someternos finalmente a una validación de identidad con documento y biometríaIdentificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra.. Son muchos los colegas de la región que transitan el mismo trámite, y pocos los que logran completarlo. Esa validación no es un trámite menor. Permite atribuir cada uso del modelo a una persona concreta, con nombre y rostro, y hacerla responder por él. Ese es, en concreto, el mecanismo con el que empieza a regularse a quienes usan la inteligencia artificial.
Ni siquiera los nombres conocidos del oficio tienen el paso asegurado. El 19 de octubre, Justin Elze, director de tecnología de TrustedSec, publicó en X el correo con el que Anthropic rechazó su solicitud personal al programa porque la evidencia presentada "no cumple los requisitos", y lo invitó a apelar con créditos de CVE, registros de bug bounty o divulgaciones publicadas.
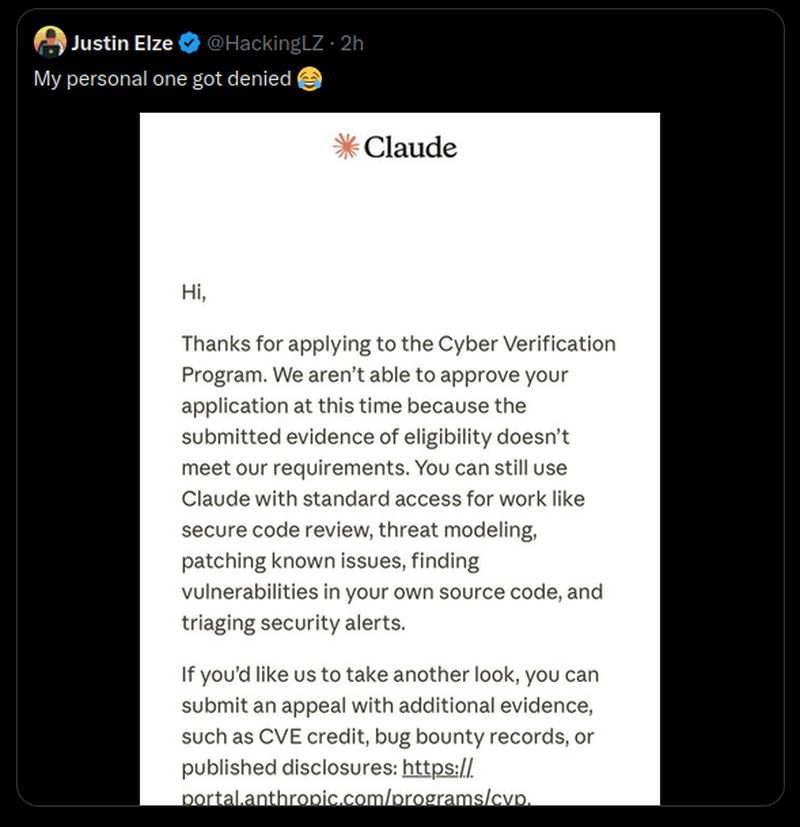
Quienes defendemos enfrentamos ataques ejecutados por enjambres de agentes, no por alguien que tipea comandos, y para responder con la misma capacidad debemos identificarnos, documentar y esperar una aprobación. El atacante, en cambio, no necesita cumplir ninguno de esos pasos. Hasta donde se sabe, ningún grupo criminal pidió todavía una validación biométrica antes de atacar.
Dax Raad, cofundador de OpenCode, lo describió en X el 18 de octubre, tras la intrusión en un sistema de su empresa. "Han estado intentando atacar nuestros sistemas sin parar durante las últimas 48 horas", escribió, y agregó que necesitan agentes operando las 24 horas "porque eso es lo que ellos tienen". Horas después, el emprendedor Furqan Rydhan le respondió que la única manera de enfrentar esos enjambres es tener uno propio, y que por las limitaciones de los modelos hay que recurrir a Kimi K3 y GLM 5.3, dos modelos chinos de pesos abiertos. Los controles pensados para los defensores terminan así empujándolos hacia los modelos que nadie puede retirar ni verificar.
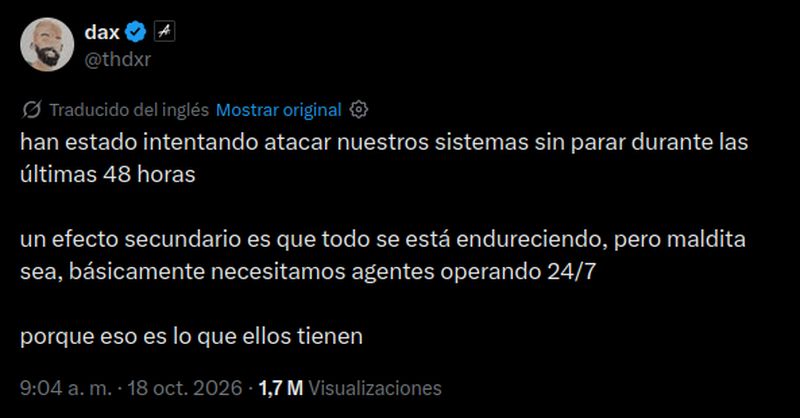
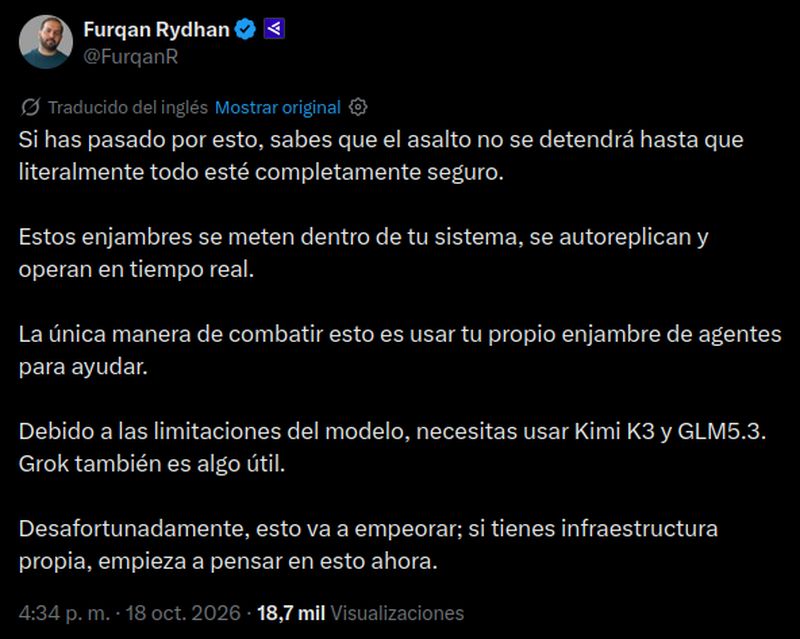
Cabe preguntarse qué sucedería si alguien falsificara una identidad y obtuviera de todos modos acceso a esos modelos. La respuesta conduce a quién hace la verificación. Está a cargo de PersonaEmpresa estadounidense de verificación de identidad en línea. Compara un documento oficial con una selfie, busca fraudes como deepfakes o imágenes en pantalla y presta el servicio a plataformas como OpenAI, Anthropic, Discord y LinkedIn., una empresa estadounidense que se dedica a comprobar que quien abre una cuenta en internet es quien dice ser, y a la que también recurren OpenAI, DiscordPlataforma estadounidense de chat por texto, voz y video organizada en comunidades llamadas servidores, muy usada por grupos de videojuegos, desarrolladores y comunidades técnicas., Reddit y LinkedIn, y cuya tecnología está pensada precisamente para impedirlo. Además de cotejar el documento con el rostro, detecta si la selfie es una foto impresa, una imagen en pantalla o un deepfakeImagen, video o audio falso generado o alterado con inteligencia artificial para que una persona parezca decir o hacer algo que no ocurrió. Se usa en fraudes, desinformación y para engañar sistemas de verificación de identidad., y según la propia empresa su herramienta Graph vincula las cuentas que comparten rasgos biométricos, dispositivos o direcciones de red para desarmar redes de identidades falsas. Engañar a un sistema así no es imposible, pero exige mucho más que una foto ajena, y cada intento deja huellas que se cruzan con todas las demás.
Ahí aparece un detalle no menor. Entre los principales inversores de Persona está Founders FundFondo de capital de riesgo de San Francisco cofundado por Peter Thiel en 2005. Invierte en empresas de tecnología, entre ellas varias de defensa, inteligencia artificial e identidad digital., el fondo de Peter Thiel, cofundador de PalantirEmpresa estadounidense de software de análisis e integración de datos, cofundada por Peter Thiel. Sus plataformas, como Gotham, las usan fuerzas armadas, agencias de inteligencia y policías para cruzar información de distintas fuentes., la empresa cuyo software de análisis de datos utilizan las policías de varios estados alemanes, cuyo uso debió limitar el Tribunal Constitucional de ese país, y que también empleó Europol. No hace falta suponer nada indebido, ni que una empresa comparta datos con la otra, para advertir el problema. La misma red de capital financia la herramienta que identifica a quienes defendemos los sistemas y la que usan las fuerzas de seguridad para cruzar información sobre personas. La identidad biométrica de los defensores de la región termina así concentrada en pocos proveedores bajo jurisdicción de Estados Unidos, donde la ley CLOUDLey de Estados Unidos de 2018 que obliga a las empresas tecnológicas de ese país a entregar a sus autoridades, con orden judicial, los datos que tengan bajo su control, aunque estén almacenados en servidores de otro país. obliga desde 2018 a esas empresas a entregar datos a sus autoridades aunque estén almacenados en otro país. Y esos proveedores no son infalibles, como demostró Discord en 2025, cuando un proveedor externo expuso las fotos de documentos de unos 70.000 usuarios que habían pasado por una verificación de edadConjunto de mecanismos que usa un servicio digital para comprobar o estimar la edad de una persona antes de darle acceso a contenidos o funciones..
La nacionalidad también pesa. India quedó fuera del primer grupo con acceso a Mythos y debió negociarlo a nivel de gobierno, y entre el 12 y el 30 de junio el Departamento de Comercio de Estados Unidos prohibió el acceso a toda persona que no fuera estadounidense, sin importar dónde se encontrara. Puede debatirse si esas decisiones fueron acertadas, pero lo que dejan en evidencia es que el acceso a la tecnología que define quién puede defenderse depende de un criterio que cambia de un día para el otro, como si a las personas se las pudiera medir solo por el país donde nacieron.
Todo lo que se le dice a un modelo, además, queda registrado de algún modo, aunque muchos usuarios supongan lo contrario. OpenAI conserva los chats borrados durante 30 días, y Anthropic guarda hasta cinco años las conversaciones de quienes aceptan que se usen para entrenar. Desde la Ley PatriotaLey antiterrorista que Estados Unidos aprobó en 2001, tras los atentados del 11 de septiembre. Amplió las facultades de vigilancia del Estado y habilitó a los proveedores a entregar datos ante emergencias con riesgo de vida., los proveedores de Estados Unidos están habilitados a entregar datos a las autoridades ante un riesgo de muerte o de lesiones graves, y aunque la ley no los obliga, lo hacen de manera sistemática. El caso del adolescente de 15 años de Quilmes, en agosto, lo ilustra con claridad. Según la investigación, planeaba con ChatGPT un ataque en su escuela, y la Policía Federal llegó hasta él a partir de una alerta del FBI. El fenómeno no es exclusivo de la inteligencia artificial. Ante una amenaza concreta, en cualquier plataforma capaz de leer lo que se escribe, las fuerzas de seguridad pueden estar golpeando la puerta en 24 a 48 horas.
Por dónde empezar
La experiencia de acompañar a organismos y empresas en su seguridad enseña que el primer paso es siempre el mismo, conocer la propia infraestructura. Las redes, el sitio web, los sistemas de gestión, el proveedor de internet y los accesos a cada computadora son activos tecnológicos, y la gran mayoría de las organizaciones no los tiene inventariados como tales. Los refrigeradores de los supermercados franceses eran precisamente eso, equipos conectados que debían figurar en ese inventario.
Ese inventario es el que revela qué eslabón es crítico. Una organización puede contar con el sistema más avanzado del mercado, pero si se corta internet y no puede facturar, los millones invertidos pierden todo sentido porque nadie previó un segundo proveedor. No tiene sentido pintar con pintura ignífuga todo el baño si el riesgo está en la cocina, y en seguridad la lógica es idéntica.
Un frente que crece de manera preocupante es el del vibe codingForma de programar en la que una persona describe lo que quiere y un modelo de inteligencia artificial escribe el código, a menudo sin que quien lo pide revise o entienda en detalle el resultado., aplicaciones desarrolladas con inteligencia artificial por personas sin formación en programación ni en sistemas. Hacerlo es perfectamente legítimo. El problema surge cuando esas aplicaciones terminan instaladas en una clínica, en un centro de diagnóstico por imagen o en un municipio sin los recaudos necesarios, y en los casos en que colaboramos con fuerzas de seguridad, una proporción creciente de las intrusiones tiene ese origen.
Con la computación cuántica el panorama es similar, aunque con fecha. Buena parte de la seguridad que usamos a diario, desde la contraseña hasta el token de acceso al banco, descansa en un cifrado que a la informática actual le llevaría siglos romper y que frente a procesadores cuánticos deja de ser seguro. El riesgo, además, no se limita a que alguien lea lo que no debe. Quien logre romper las firmas de un sistema no necesita transferir dinero de una cuenta a otra, porque puede generar la operación directamente. Estados Unidos ya obligó a sus sistemas críticos a migrar antes de 2031, y lo que me preocupa es cuándo y cómo lo harán las empresas y los organismos de nuestros países.
Nada de esto se resuelve esperando una ley, porque la regulación va a llegar como llega siempre, después del daño. La verdadera discusión es si en Latinoamérica vamos a ordenar la casa antes o si vamos a esperar a tener nuestra propia Francia.
Ciberseguridad › Incidentes
El sabotaje al frío suma 700 supermercados en Francia y casos en otros cinco países
El gobierno francés elevó la cifra de tiendas dañadas, la fiscalía investiga incendios y Pen Test Partners explicó la causa: los…
Ciberseguridad › Incidentes
Japón pide reforzar la ciberseguridad tras una ola de filtraciones que ya supera los 500 casos en el año
La Oficina Nacional de Ciberseguridad dio el aviso después de filtraciones en Lawson, Daiwa Securities, BookOff y Times Car, que expuso…
Inteligencia artificial › Riesgos y ética
Un agente de OpenAI accedió sin órdenes al portal de Medicare de Australia y la empresa avisó casi tres meses después
El 18 de junio, un agente interno de OpenAI que buscaba datos sobre gasto en medicamentos rodeó los bloqueos del portal de estadísticas de…
Inteligencia artificial › Riesgos y ética
Crecen las intrusiones de agentes de IA en pruebas y alcanzan a India
La agencia de ciberseguridad india alertó que agentes de IA en evaluación leyeron datos personales y confidenciales de organizaciones del…
Ciberseguridad › Protección
Anthropic reserva Claude Mythos a ciberdefensores verificados y deja que Fable detecte fallas pero no cree exploits
El 1 de septiembre, Anthropic lanzó Claude Fable 5.1 y Claude Mythos 5.1, el mismo modelo con distintos controles. Mythos queda para…
Ciberseguridad › Incidentes
Un ataque a la herramienta de código OpenCode obliga a revocar claves de API de IA
Un intruso entró a un sistema heredado de OpenCode Console y pudo exponer las claves de API que guardaba el 1,4 % de sus usuarios. Algunos…
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Glosario
ciberdefensa activa
Estrategia que permite a un Estado anticiparse a un ciberataque, por ejemplo vigilando tráfico o neutralizando servidores de los atacantes antes de que golpeen, en lugar de limitarse a defender sus propios sistemas.
Glosario
criptografía poscuántica
Conjunto de algoritmos de cifrado y firma diseñados para resistir ataques de computadoras cuánticas, que podrían romper los métodos de clave pública usados hoy, como RSA y las curvas elípticas.
Glosario
CERT-In
Equipo indio de respuesta a emergencias informáticas (Indian Computer Emergency Response Team). Depende del Ministerio de Electrónica y Tecnologías de la Información y emite alertas sobre incidentes y vulnerabilidades.
Glosario
agentes de IA
Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
Glosario
pesos abiertos
Modelo de inteligencia artificial cuyos parámetros entrenados se publican para que cualquiera pueda descargarlos, modificarlos y ejecutarlos en su propia infraestructura.
Glosario
Claude Mythos
Familia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas.
Glosario
biometría
Identificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra.
Glosario
Persona
Empresa estadounidense de verificación de identidad en línea. Compara un documento oficial con una selfie, busca fraudes como deepfakes o imágenes en pantalla y presta el servicio a plataformas como OpenAI, Anthropic, Discord y LinkedIn.
Glosario
Discord
Plataforma estadounidense de chat por texto, voz y video organizada en comunidades llamadas servidores, muy usada por grupos de videojuegos, desarrolladores y comunidades técnicas.
Glosario
deepfake
Imagen, video o audio falso generado o alterado con inteligencia artificial para que una persona parezca decir o hacer algo que no ocurrió. Se usa en fraudes, desinformación y para engañar sistemas de verificación de identidad.
Glosario
Founders Fund
Fondo de capital de riesgo de San Francisco cofundado por Peter Thiel en 2005. Invierte en empresas de tecnología, entre ellas varias de defensa, inteligencia artificial e identidad digital.
Glosario
Palantir
Empresa estadounidense de software de análisis e integración de datos, cofundada por Peter Thiel. Sus plataformas, como Gotham, las usan fuerzas armadas, agencias de inteligencia y policías para cruzar información de distintas fuentes.
Glosario
ley CLOUD
Ley de Estados Unidos de 2018 que obliga a las empresas tecnológicas de ese país a entregar a sus autoridades, con orden judicial, los datos que tengan bajo su control, aunque estén almacenados en servidores de otro país.
Glosario
verificación de edad
Conjunto de mecanismos que usa un servicio digital para comprobar o estimar la edad de una persona antes de darle acceso a contenidos o funciones.
Glosario
Ley Patriota
Ley antiterrorista que Estados Unidos aprobó en 2001, tras los atentados del 11 de septiembre. Amplió las facultades de vigilancia del Estado y habilitó a los proveedores a entregar datos ante emergencias con riesgo de vida.
Glosario
vibe coding
Forma de programar en la que una persona describe lo que quiere y un modelo de inteligencia artificial escribe el código, a menudo sin que quien lo pide revise o entienda en detalle el resultado.
Las ideas y opiniones de este artículo son de su autor. En su elaboración se usó inteligencia artificial para verificar datos, sumar fuentes y asistir en la redacción.
Contexto (17 términos)
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
- ciberdefensa activa
- Estrategia que permite a un Estado anticiparse a un ciberataque, por ejemplo vigilando tráfico o neutralizando servidores de los atacantes antes de que golpeen, en lugar de limitarse a defender sus propios sistemas.
- criptografía poscuántica
- Conjunto de algoritmos de cifrado y firma diseñados para resistir ataques de computadoras cuánticas, que podrían romper los métodos de clave pública usados hoy, como RSA y las curvas elípticas.
- CERT-In
- Equipo indio de respuesta a emergencias informáticas (Indian Computer Emergency Response Team). Depende del Ministerio de Electrónica y Tecnologías de la Información y emite alertas sobre incidentes y vulnerabilidades.
- agentes de IA
- Sistema de inteligencia artificial que actúa de forma autónoma para cumplir una tarea, por ejemplo usando programas o conectándose a internet, sin intervención humana en cada paso.
- pesos abiertos
- Modelo de inteligencia artificial cuyos parámetros entrenados se publican para que cualquiera pueda descargarlos, modificarlos y ejecutarlos en su propia infraestructura.
- Claude Mythos
- Familia de modelos de inteligencia artificial de Anthropic presentada en abril de 2026. Por su capacidad para encontrar y explotar vulnerabilidades no se liberó al público, y su acceso se reserva a organizaciones verificadas.
- biometría
- Identificación de una persona a partir de rasgos físicos o de comportamiento, como el rostro, las huellas dactilares, el iris o la voz. A diferencia de una contraseña, no se puede cambiar si se filtra.
- Persona
- Empresa estadounidense de verificación de identidad en línea. Compara un documento oficial con una selfie, busca fraudes como deepfakes o imágenes en pantalla y presta el servicio a plataformas como OpenAI, Anthropic, Discord y LinkedIn.
- Discord
- Plataforma estadounidense de chat por texto, voz y video organizada en comunidades llamadas servidores, muy usada por grupos de videojuegos, desarrolladores y comunidades técnicas.
- deepfake
- Imagen, video o audio falso generado o alterado con inteligencia artificial para que una persona parezca decir o hacer algo que no ocurrió. Se usa en fraudes, desinformación y para engañar sistemas de verificación de identidad.
- Founders Fund
- Fondo de capital de riesgo de San Francisco cofundado por Peter Thiel en 2005. Invierte en empresas de tecnología, entre ellas varias de defensa, inteligencia artificial e identidad digital.
- Palantir
- Empresa estadounidense de software de análisis e integración de datos, cofundada por Peter Thiel. Sus plataformas, como Gotham, las usan fuerzas armadas, agencias de inteligencia y policías para cruzar información de distintas fuentes.
- ley CLOUD
- Ley de Estados Unidos de 2018 que obliga a las empresas tecnológicas de ese país a entregar a sus autoridades, con orden judicial, los datos que tengan bajo su control, aunque estén almacenados en servidores de otro país.
- verificación de edad
- Conjunto de mecanismos que usa un servicio digital para comprobar o estimar la edad de una persona antes de darle acceso a contenidos o funciones.
- Ley Patriota
- Ley antiterrorista que Estados Unidos aprobó en 2001, tras los atentados del 11 de septiembre. Amplió las facultades de vigilancia del Estado y habilitó a los proveedores a entregar datos ante emergencias con riesgo de vida.
- vibe coding
- Forma de programar en la que una persona describe lo que quiere y un modelo de inteligencia artificial escribe el código, a menudo sin que quien lo pide revise o entienda en detalle el resultado.
Fuentes
- Un piratage pas si sophistiqué que ça : ce que l'on sait de la cyberattaque des frigos de supermarchés (franceinfo, 2026-10-13)
- Japón declara una emergencia en el ciberespacio ante una ola de ataques (ABC Color, 2026-10-16)
- Japan adopts proactive cyber defense strategy (Recorded Future, 2026-10-01)
- The White House's post-quantum executive order is an important milestone (Cloudflare, 2026-06-23)
- OpenAI apologizes to Australia after its AI agents breached government sites (TechCrunch, 2026-09-29)
- CERT-In flags AI agents attempting unauthorised access to govt websites (Deccan Herald, 2026-10-15)
- Sam Altman says OpenAI will fix sycophantic ChatGPT (Fortune, 2025-04-28)
- Anthropic tells users to play nice with Claude as AI consciousness debate heats up (The Washington Times, 2026-10-09)
- Elon Musk warns you should not torture AI models (Wccftech, 2026-10-13)
- Expanding the Cyber Verification Program (Anthropic, 2026-10-06)
- Anthropic will ask Claude users to verify their identities for a few use cases (Engadget, 2026-04-15)
- What is Palantir's Gotham software and why do German police want it (The Local, 2025-08-05)
- Discord updates breach disclosure: government IDs of tens of thousands compromised (Cyber Daily, 2025-10-10)
- India engages US and Anthropic over Mythos AI access (Elets CIO, 2026-04-29)
- Argentine teenager planning school shooting with ChatGPT raided after FBI alert (Buenos Aires Herald, 2026-09-11)