El sabotaje al frío de los supermercados franceses alcanzó a un segundo fabricante: Dixell
Un día después del ataque a los controladores de Danfoss, la agencia francesa de ciberseguridad confirmó equipos comprometidos de Dixell y Copeland. Un E.Leclerc del Tarn perdió la cadena de frío, y Carrefour suma unos 80 supermercados afectados en la primera ola.
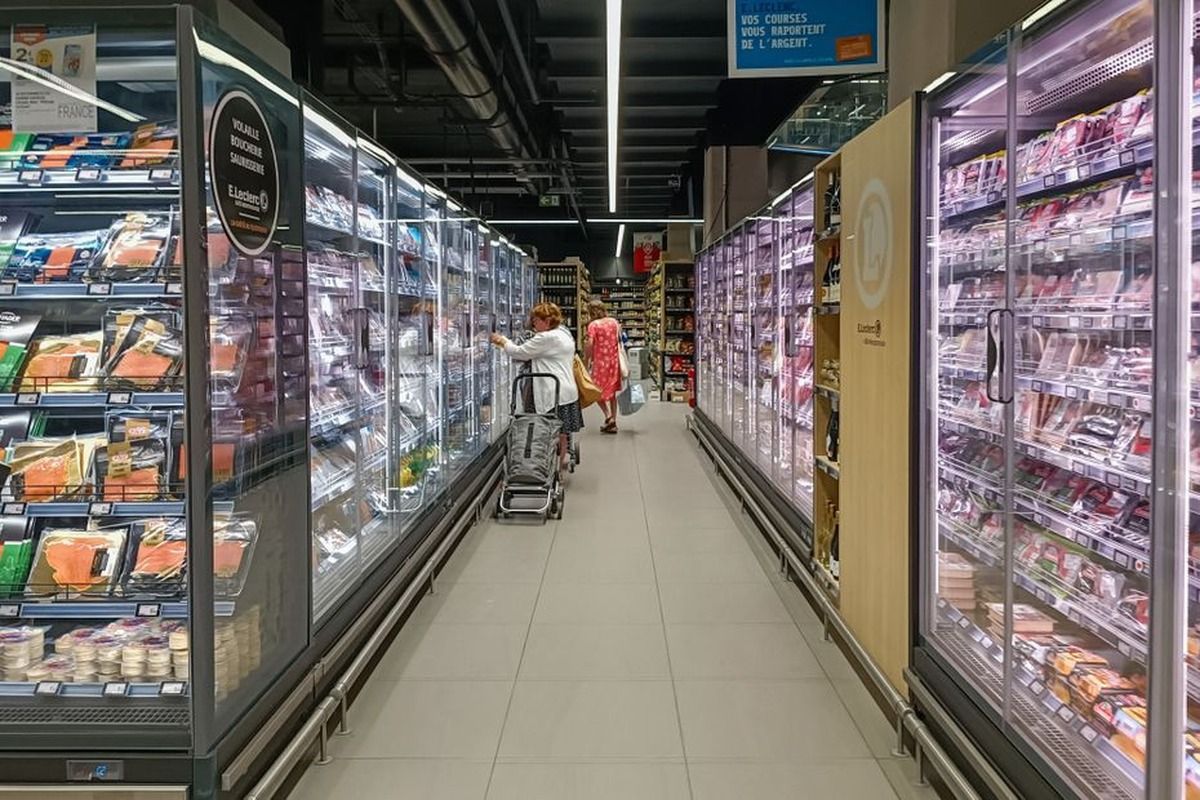
El ataque contra la refrigeración de los supermercados de Francia no terminó el lunes. En la noche del lunes 12 al martes 13 de octubre, comercios equipados con controladores de Dixell fueron atacados con el mismo método que la víspera había golpeado a cientos de tiendas con equipos de Danfoss, según informó Le Monde. Ya no se trata de un solo proveedor.
La confirmación oficial llegó el martes. El CERT-FR, el equipo de respuesta de la agencia francesa de ciberseguridad (ANSSI), actualizó su alerta CERTFR-2026-ALE-012 y sumó a la lista de equipos comprometidos los sistemas xweb de Dixell y de Copeland, además de las series AK-SM y AK-SC de Danfoss. Dixell, que fabrica los reguladores electrónicos de temperatura de exhibidores, vitrinas y cámaras frigoríficas, es una marca del grupo estadounidense Copeland.
La primera ola, la de los equipos Danfoss, está contada en nuestra nota del lunes.
Del Tarn a Burdeos
El caso mejor documentado está en Lescure-d'Albigeois, al norte de Albi, en el departamento del Tarn. Según France 3 Occitanie, el E.Leclerc del lugar parecía haber esquivado el ataque del lunes, pero el martes a la mañana sufrió una ruptura de la cadena de frío y tuvo que descartar productos refrigerados. La tienda no usa equipos Danfoss, sino Dixell. Ni Dixell ni E.Leclerc respondieron a las consultas del medio.
Le Monde agregó detalles que muestran cómo operaron los atacantes. En un supermercado cercano a Burdeos, cambiaron la consigna de un congelador de -22 a 150 grados. Ese número es la temperatura programada en el controlador, no la que llegó a medirse dentro del equipo. Un técnico vio cómo se modificaban dos o tres parámetros por segundo, un ritmo que sugiere un ataque automatizado y no a una persona tocando los equipos uno por uno.
Carrefour, en la lista
Carrefour figura entre los grandes afectados de la primera ola. Unos 80 supermercados de la cadena fueron alcanzados, una cifra que los propios distribuidores confirmaron a la agencia AFP, según franceinfo. Carrefour no dio más detalles en público. El testimonio más concreto vino de una de sus tiendas: el gerente de un Carrefour Market de Rennes contó a France 3 Bretagne que sus congeladores "estaban programados a 95 grados" en la aplicación con la que los controla.
El resto del recuento, también provisorio, suma al menos 300 tiendas Intermarché y Netto, menos de cien de Coopérative U, unas 30 de Monoprix y varias de E.Leclerc. Thierry Cotillard, al frente de Intermarché, habla de pérdidas por varias decenas de millones de euros que, según la cadena, los seguros no cubren. La fiscalía de París investiga, entre otras cosas, equipos que llegaron a prenderse fuego.
Equipos viejos y conectados a internet
Danfoss sostiene que la mayoría de los equipos afectados son modelos obsoletos, los AK-SM800 y AK-SC355, que ya no reciben actualizaciones de seguridad. El director de la ANSSI, Vincent Strubel, calificó de urgente desconectarlos de internet. Por pedido del primer ministro, la agencia tomó el caso.
La alerta del CERT-FR advierte que las campañas de ataque probablemente siguen activas. Recomienda sacar de internet todos los controladores afectados, revisar la configuración completa (en especial los horarios de descongelamiento) y volver a habilitar el acceso remoto solo por una VPN o una red protegida. Para los equipos ya comprometidos pide restaurarlos a valores de fábrica y reconfigurarlos antes de volver a usarlos. Aclara también que la restauración saca al atacante, pero no corrige la vulnerabilidad.
Los dos fabricantes ya tenían antecedentes. En agosto, el equipo Team82 de la empresa Claroty informó fallas graves en dos controladores de supervisión, el Copeland XWEB Pro y el Danfoss AK-SM 800A, que permitían manipular los equipos de frío y arruinar su contenido. Copeland publicó la versión de firmware 1.13 y Danfoss, la R4.3.1. No hay confirmación de que los atacantes hayan usado esas fallas.
Lo que no se sabe
Nadie se atribuyó el ataque y los autores siguen sin identificarse. Tampoco está establecido si la ola de Dixell es obra de los mismos atacantes que la de Danfoss. Por ahora no hay cifras sobre cuántas tiendas cayeron en esta segunda ola.
Ciberseguridad › Incidentes
Ciberataques a supermercados de Francia y Países Bajos: refrigeradores a 50 grados y apps y entregas caídas
Un ciberataque contra los controles de frío de Danfoss obligó a tirar alimentos en cientos de supermercados franceses. En paralelo, Albert…
Fuentes
- Cyberattaque contre les supermarchés : après ceux de l'entreprise Danfoss, d'autres systèmes de réfrigération ont été visés (Le Monde, 2026-10-13)
- Cyberattaque : après Danfoss, le fabricant Dixell à son tour visé, un Leclerc du Tarn privé de froid (France 3 Occitanie, 2026-10-13)
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERTFR-2026-ALE-012) (CERT-FR (ANSSI), 2026-10-13)
- Un piratage "pas si sophistiqué que ça" : ce que l'on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés (franceinfo, 2026-10-13)
- Firmware issued to secure controllers (Climate Control News, 2026-08-14)