Hospital Sírio-Libanês de Brasil reporta un posible acceso a datos de pacientes
El sistema afectado guardaba documentos y datos de salud de personas de sus proyectos sociales; el grupo Seven Deadly Sins se atribuyó el ataque, algo que el hospital no confirmó.
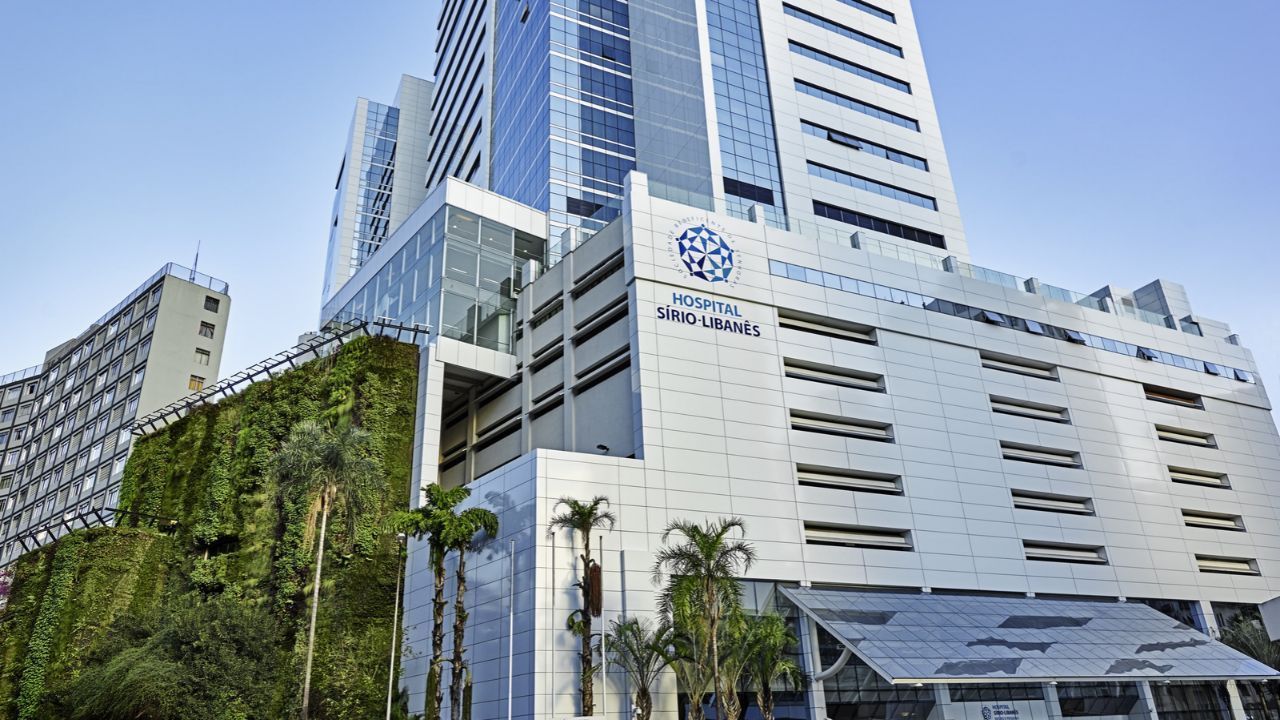
El Hospital Sírio-Libanês, institución privada sin fines de lucro fundada en 1921 en São Paulo, confirmó un posible acceso no autorizado a un sistema interno de informes que reúne datos de personas vinculadas a sus proyectos sociales. El aviso llegó el 16 de octubre. El hospital había detectado el incidente el 21 de septiembre, casi cuatro semanas antes.
Según la página oficial que el Sírio-Libanês dedicó al caso, la información que pudo quedar expuesta incluye nombre y nombre de la madre, documento de identidad, número de registro de contribuyente (CPF), fecha de nacimiento, dirección, teléfono, correo y número de la tarjeta del sistema público de salud. También figuran datos sensibles: raza, etnia, orientación de género e información de atenciones de salud. Los afectados son pacientes y colaboradores de esos programas, según SBT News y TI Inside. El hospital no informó cuántas personas son.
La institución sostiene que el problema quedó limitado a ese sistema y que la base general de pacientes no fue alcanzada. Hasta ahora, dice, no encontró evidencias de que los datos se hayan publicado o usado de forma indebida. La atención médica sigue sin interrupciones.
Un grupo se atribuye el ataque
El grupo Seven Deadly Sins (7DS), que se presenta como especializado en atacar empresas y redes corporativas, reclamó la intrusión y publicó en su blog al menos dos archivos de texto como supuesta prueba, informó TecMundo, citado por SpaceMoney. Esos archivos no contienen los datos en sí: son inventarios de las tablas que los atacantes dicen haberse llevado.
De acuerdo con el análisis de TecMundo, el grupo afirma que el material salió de un servidor de Mangará Digital, la plataforma abierta de telesalud que el Sírio-Libanês desarrolló para conectar a profesionales y pacientes, sobre todo en iniciativas del Sistema Único de Salud (SUS), la red pública brasileña. Las muestras hablan de unos 1.600 archivos de tablas, con más de 10 millones de filas y casi tres gigabytes. Una fila no equivale a una persona.
TecMundo relacionó las tablas con programas como uno de apoyo a personas con problemas por juegos y apuestas, uno de telesalud del Ministerio de Salud para el Nordeste brasileño y otro de seguimiento remoto de pacientes en terapia intensiva. El hospital no confirmó la autoría del grupo, ni el origen de los archivos, ni esas cifras, y su comunicado no menciona a ningún atacante.
Casi un mes hasta el aviso
El Sírio-Libanês informó el caso a la Autoridad Nacional de Protección de Datos (ANPD) de Brasil, en formato preliminar, y a la Policía Federal. En su página explica la demora: la comunicación a los titulares, dice, "exige una investigación técnica previa y profunda" para confirmar qué bases y qué datos fueron alcanzados y quiénes son las personas involucradas. Ahora notifica a cada una de forma individual, y la página pública apunta a quienes no pueda contactar directamente, según TI Inside.
Desde el 21 de septiembre, el hospital aisló y revisó los sistemas afectados, guardó los registros de acceso, verificó la integridad de las bases y de las copias de seguridad, reforzó los controles de acceso, cambió las contraseñas y contrató a una empresa especializada en respuesta a incidentes. Según el comunicado, ese entorno ya contaba con control de acceso, cifrado, monitoreo de red y copias de seguridad. CryptoID señaló que el texto no aclara cómo se produjo el acceso ni si se comprometieron credenciales.
No es el primer episodio. En julio de 2020, un ataque informático dejó fuera de línea el sitio web y la aplicación del hospital, que en ese momento dijo que no hubo pérdida de información, según Exame.
El riesgo que queda: las estafas
El hospital advierte que los datos podrían usarse para contactos fraudulentos en su nombre y para abrir registros o contratar servicios a nombre de los afectados. El Sírio-Libanês aclara que no pide contraseñas, códigos de verificación ni pagos por teléfono, mensaje o correo. Recomienda desconfiar de esos pedidos, confirmar cualquier contacto por los canales oficiales, no enviar documentos por aplicaciones de mensajería ni redes sociales y revisar los propios registros para avisar de movimientos que no se reconozcan.
Quien quiera saber si sus datos están entre los alcanzados puede escribir al encargado de protección de datos del hospital, en dpo.hsl@lbca.com.br. La investigación sigue abierta para determinar si hubo un acceso efectivo y su alcance, y el hospital dijo que publicará las novedades en la misma página.
Fuentes
- Informações sobre o Incidente de Segurança da Informação (Hospital Sírio-Libanês, 2026-10-16)
- Sírio-Libanês sofre ataque hacker e apura acesso a dados (SBT News, 2026-10-16)
- Hospital Sírio Libanês confirma invasão de sistema interno (TI Inside, 2026-10-16)
- Sírio-Libanês investiga acesso não autorizado a dados de projetos sociais (CryptoID, 2026-10-16)
- Sírio-Libanês confirma vazamento em sistema de relatórios (SpaceMoney, 2026-10-16)
- Hospital Sírio-Libanês é alvo de ataque hacker nesta segunda-feira, 6 (Exame, 2020-07-06)