 JP
El hackeo a un proveedor de correo de Japón expuso 81 millones de direcciones
La ciudad de Osaka sumó más de un millón de direcciones de sus vecinos a la lista, en un país que en octubre reveló 233 incidentes de seguridad, su peor mes.
La ciudad de Osaka confirmó que 1.078.713 direcciones de correo de los usuarios de su sistema de trámites en línea quedaron en manos de atacantes. Los datos salieron de Arara, la empresa de envío masivo de correos que usaba su contratista, según el informe final del municipio, publicado el 13 de noviembre a las 13:00 de Japón (04:00 UTC, 01:00 en Buenos Aires, Santiago y São Paulo, y 23:00 del 12 de noviembre en Bogotá y Lima).
El sistema, que sirve para pedir copias del registro de domicilio, lo opera la empresa TKC, que mandaba sus avisos a través de Arara. Quedaron expuestas las direcciones de todos los que recibieron un correo del sistema entre el 1 de julio y el 31 de octubre. El número se infló porque el 16 de septiembre el municipio envió un aviso a todos los usuarios registrados. Según Nikkei, no se filtraron nombres ni el número de identificación personal.
"Si les llega un correo sospechoso, por favor no lo abran bajo ninguna circunstancia", pidió el alcalde Hideyuki Yokoyama, citado por la agencia Jiji. El riesgo es concreto. Con una lista de direcciones reales y la certeza de que esas personas esperan mensajes del municipio, armar un phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona. creíble es mucho más fácil.
Cuántos correos salieron de Arara
La cifra cambia según quién la cuente. Los medios que recogieron el caso de Osaka, como Daily Voice of Asia, hablan de 77 millones de direcciones de casi 400 clientes. Ese número es del segundo informe de la empresa, del 2 de noviembre, cuando aclaró que todavía estaba en revisión, según ITmedia. En su tercer informe, del 6 de noviembre, Arara elevó el total a 81.329.467 direcciones sin repetir, porque encontró otras 3,2 millones de direcciones robadas de un segundo entorno en la nube durante el mismo ataque, y mantuvo en hasta 380 las empresas clientes afectadas. La empresa aclara que cuenta direcciones, no personas.
Los atacantes entraron entre el 28 y el 31 de octubre y, en algunos casos, se llevaron también nombres, teléfonos y domicilios. Además usaron la plataforma para enviar hasta 7,13 millones de correos que se hacían pasar por emisoras de tarjetas de crédito. Arara suspendió el servicio el 31 de octubre y todavía no tiene fecha de regreso. Entre sus clientes estaba Sega, que informó 2,2 millones de direcciones de suscriptores expuestas, según BleepingComputer.
Un récord con respuesta de emergencia
Arara es uno de los casos más grandes de una racha que ya tiene números propios. Japón registró 233 incidentes de seguridad revelados en octubre, unas 2,4 veces su peor mes anterior, según los datos que reunieron la firma Socket, que los atribuye a un recuento de Trend Micro difundido por TV Asahi, y el sitio GBHackers. MM Research Institute estima que los incidentes de octubre expusieron o pudieron exponer unos 185 millones de registros personales, casi cuatro veces lo de todo 2025. Son registros, no personas.
Otro proveedor de envíos, Ymir Link, confirmó la salida de unos 47,9 millones de registros, con fallas de software y secuestro de sesionesAtaque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.. Es el patrón que se repite. El atacante entra por un proveedor y se lleva los datos de todos sus clientes a la vez, un riesgo de cadena de suministroEn ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega. que deja expuestas a empresas cuya propia red nadie tocó.
La inteligencia artificial aparece en la investigación, pero sin un peso medido. El equipo nacional de respuesta JPCERT/CC encontró que algunos atacantes usaron IA para buscar fallas conocidas y atacar por las APISigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada., y que desarmaron con ingeniería inversaDesarmar un programa o una aplicación ya terminada para entender cómo funciona por dentro, sin tener su código original. La usan tanto investigadores de seguridad como atacantes que buscan puntos débiles. aplicaciones de Android para ubicar sus servidores. Los investigadores no establecieron cuánto de la ola se explica por eso.
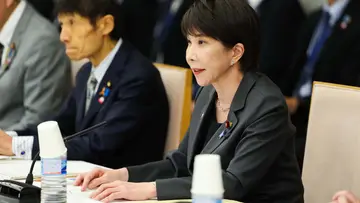
El 6 de noviembre, la primera ministra Sanae Takaichi reunió a su gabinete y aprobó un paquete de emergencia de 10.000 millones de yenes, unos 62 millones de dólares, sacados del fondo de reserva. "Elevemos la capacidad de respuesta de todo el país con toda la fuerza del gobierno", dijo, según Impress Watch. El plan prevé detectar fallas con IA, un cuerpo de rescate público y privado para las víctimas y que la infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero. informe los ataques en el mismo día.
El propio documento del gobierno reconoce el punto débil. Dice que en muchos de los casos no se cumplieron medidas básicas "en la propia organización o en sus contratistas". Mientras tanto, el sistema de Osaka sigue sin poder enviar correos, registrar usuarios nuevos ni restablecer contraseñas.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Glosario
secuestro de sesión
Ataque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.
Glosario
cadena de suministro
En ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega.
Glosario
API
Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
Glosario
Ingeniería inversa
Desarmar un programa o una aplicación ya terminada para entender cómo funciona por dentro, sin tener su código original. La usan tanto investigadores de seguridad como atacantes que buscan puntos débiles.
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
大阪市
大阪市行政オンラインシステムにおいて利用するメール配信サービスでの情報漏えいについて(終報)
問合せ先:デジタル統括室DX推進担当デジタルサービスグループ(06-6208-7665) 令和8年11月13日 13時発表 令和8年11月4日(水曜日)に報道発表しました「大阪市行政オンラインシステムにおいて利用するメール配信サービスで..
日本経済新聞
大阪市、行政システムでメアド漏洩107万件 アララ不正アクセスで - 日本経済新聞
大阪市は13日、住民票の写しの請求などができる「行政オンラインシステム」の利用者のメールアドレスが107万8713件流出したと発表した。メール配信サービスを提供するアララ(東京・港)への不正アクセスが原因という。漏洩したのは、7月1日〜10月31日の間に利用者登録などでシステムからメールを受信したアドレスで、氏名やマイナンバーは流出していない。現時点では二次被害の報告は受けていないという。
時事ドットコム
メールアドレス100万件超漏えい 配信事業者に不正アクセス―大阪市:時事ドットコム
大阪市は13日、住民票や戸籍の写しなどを申請できるオンラインシステムで、利用者のメールアドレス約107万8000件が漏えいしたと発表した。配信サービスを提供する事業者「アララ」が不正アクセスを受けたことが原因。氏名やマイナンバーなどの漏えいや二次被害は確認されていないという。
Daily Voice Of Asia
Osaka City Says Over 1 Million Email Addresses Were Leaked - Daily Voice Of Asia
Osaka city says hackers exposed over 1 million email addresses through a contractor’s email service and warned residents about suspicious messages.
ITmedia NEWS
メルアド7700万件流出か アララメッセージの不正アクセスで続報 共通環境から契約企業のサーバへ侵入 悪用も確認
アララ(東京都港区)が提供するメール配信サービス「アララメッセージ」への不正アクセスを巡り、新たに約7700万件のメールアドレスが外部に流出、またはその恐れがある。ペイクラウドホールディングスが10月29日に公表した不正アクセスの続報で、影響を受ける契約企業は最大約380社に上る。同サービスは10月31日から全面停止しており、再開時期は未定。
Arara
当社が提供する「アララメッセージ」への不正アクセスによる情報流出およびサービス停止について(第3報)
BleepingComputer
SEGA newsletter data breach exposes 2.2 million email addresses
Japanese gaming giant SEGA has disclosed that a data breach at its third-party newsletter provider, ARARA, exposed the email addresses of 2.2 million newsletter subscribers.
Socket
Cyberattacks Are Skyrocketing in Japan as Researchers Trace AI-Assisted Intrusions
GBHackers Security | #1 Globally Trusted Cyber Security News Platform
Japan Hit by Record Cyberattack Surge as Hackers Use AI to Exploit Security Vulnerabilities
Japan recorded 233 publicly disclosed security incidents in October 2026, approximately 2.4 times its previous monthly peak, as researchers uncovered AI-assisted exploitation targeting application…
Impress Watch
政府、「サイバーセキュリティ緊急対策パッケージ」策定 予備費から100億円
止まる気配のないサイバー攻撃による情報漏えいなどの問題を受けて、政府は一丸となって取り組むために早期の対策となる施策を「サイバーセキュリティ緊急対策パッケージ」として取りまとめた。
Contexto (6 términos)
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
- secuestro de sesión
- Ataque en el que alguien obtiene el identificador de una sesión abierta, como una cookie, y lo usa para hacerse pasar por el usuario sin conocer su contraseña.
- cadena de suministro
- En ciberseguridad, los proveedores de software y servicios de los que depende una organización. Un ataque a uno de ellos llega a todos sus clientes, que confían en lo que ese proveedor les entrega.
- API
- Sigla en inglés de interfaz de programación de aplicaciones: conjunto de reglas que permite que un programa le pida datos o funciones a otro de manera estandarizada.
- Ingeniería inversa
- Desarmar un programa o una aplicación ya terminada para entender cómo funciona por dentro, sin tener su código original. La usan tanto investigadores de seguridad como atacantes que buscan puntos débiles.
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Fuentes
- 大阪市行政オンラインシステムにおいて利用するメール配信サービスでの情報漏えいについて(終報) (Ciudad de Osaka, 2026-11-13)
- 大阪市、行政システムでメアド漏洩107万件 アララ不正アクセスで (Nikkei, 2026-11-13)
- メールアドレス100万件超漏えい 配信事業者に不正アクセス―大阪市 (Jiji Press, 2026-11-13)
- 当社が提供する「アララメッセージ」への不正アクセスによる情報流出およびサービス停止について(第3報) (Arara, 2026-11-06)
- メルアド7700万件流出か アララメッセージの不正アクセスで続報 (ITmedia NEWS, 2026-11-04)
- Osaka City Says Over 1 Million Email Addresses Were Leaked (Daily Voice of Asia, 2026-11-14)
- Japan Hit by Record Cyberattack Surge as Hackers Use AI to Exploit Security Vulnerabilities (GBHackers, 2026-11-14)
- Cyberattacks Are Skyrocketing in Japan as Researchers Trace AI-Assisted Intrusions (Socket, 2026-11-12)
- SEGA newsletter data breach exposes 2.2 million email addresses (BleepingComputer, 2026-11-09)
- 政府、「サイバーセキュリティ緊急対策パッケージ」策定 予備費から100億円 (Impress Watch, 2026-11-07)