 BR
El puerto de Santos apunta a un correo infectado y ya recuperó 70 % de respaldos
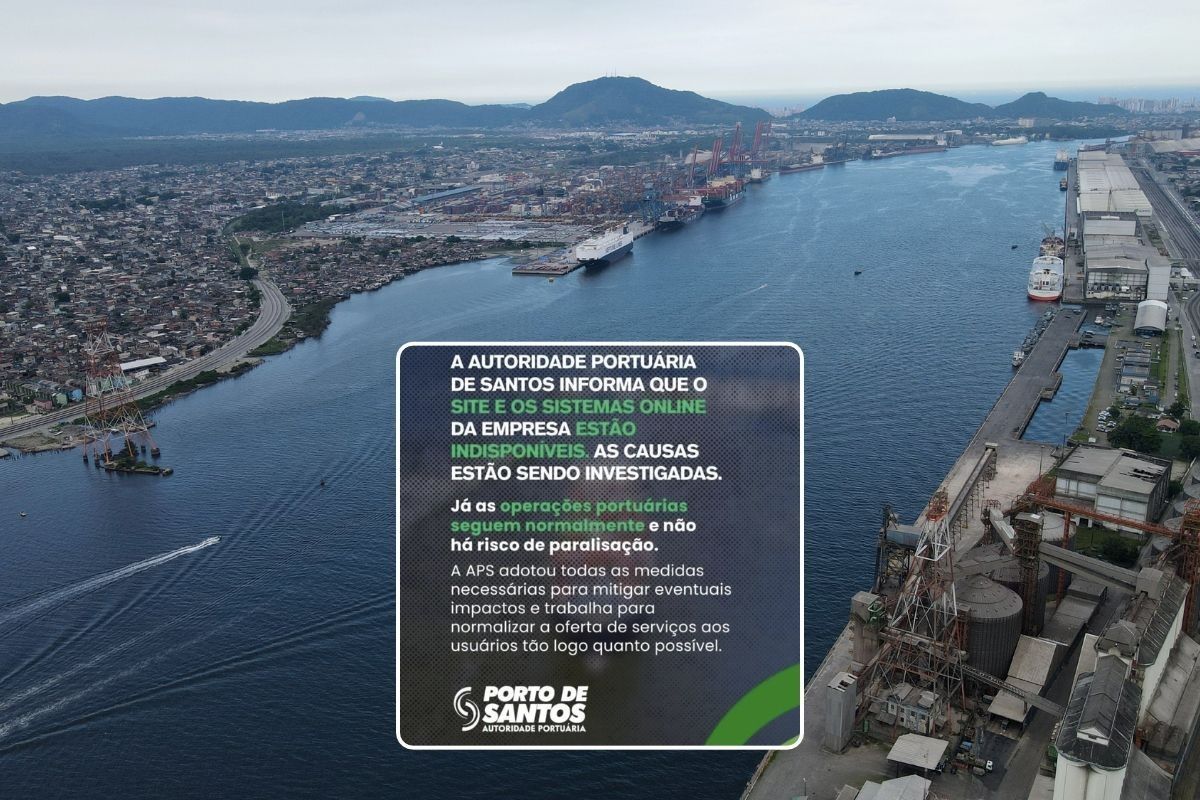
La autoridad portuaria cree que el virus esperaba un corte de luz para activarse y reconoce que un grupo que se dijo autor del ataque la contactó, aunque niega haber recibido exigencias o haber pagado.
Un correo con un enlace que algún empleado abrió sin que lo frenaran los filtros de seguridad es, para la Autoridad Portuaria de Santos (APS), la puerta por la que entró el programa maliciosoPrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información. que dejó sin sistemas administrativos al mayor puerto de Brasil el viernes 6 de noviembre. La hipótesis la dio su presidente, Anderson Pomini, en una entrevista que G1 publicó el jueves 12 a las 5:21 de Brasilia, Buenos Aires y Santiago (8:21 UTC, 3:21 en Bogotá y Lima, 2:21 en Ciudad de México).
Ese mismo jueves, la APS informó que su equipo de tecnología ya recuperó cerca del 70 % de las copias de respaldoCopia de los datos y sistemas de una organización guardada aparte, para poder recuperarlos si el original se borra, se daña o queda bloqueado por un ataque. También se la llama backup. de los archivos afectados y reconoció que un grupo que se presentó como autor del ataque intentó comunicarse con ella.
Un virus que esperaba el corte
"Nuestros técnicos creen que los hackers implantan el virus a través de un correo, por ejemplo, y puede ser que un usuario interno lo haya abierto", dijo Pomini a G1. Según su explicación, ese programa solo se activa con una caída de energía, y esa caída "accionó el virus que ya estaba ahí, esperando justamente ese pico". Sería un caso de phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona., el engaño por correo que busca que la víctima abra un enlace.
LatamByte ya había contado en la nota del 11 de noviembre que el programa estaba en la red antes del corte de luz y que se activó al reiniciarse los servidores. Lo nuevo es cómo habría entrado y qué provocó el corte. Pomini lo atribuye a un accidente en el que una grúa montada sobre una barcaza golpeó los cables de la línea de transmisión de la usina hidroeléctrica de Itatinga y causó "un pico, una caída de energía en todo nuestro edificio administrativo, donde están los servidores". Según G1, ese accidente ocurrió el jueves 29 de octubre, una semana antes del corte del viernes 6, y ni la APS ni el medio explicaron cómo se conectan las dos fechas.
Es una hipótesis de la propia APS, no un hallazgo de la Policía Federal de Brasil, que abrió su investigación el martes 10. "Solo después del avance de las diligencias y del análisis técnico de los elementos reunidos será posible esclarecer los hechos y determinar lo que efectivamente ocurrió", repitió la policía en una nota que citó Metrópoles.
Un contacto que se cuenta de dos formas
G1 publicó a las 12:02 de Brasilia (15:02 UTC) que la APS confirmó haber recibido un pedido de rescate de hackers que se presentaron como autores del ataque y que, según TV Tribuna y TV Globo, habrían exigido dinero para devolver el acceso a los sistemas. El mismo medio informó que la investigación apunta a un ataque hecho desde fuera de Brasil y que la APS prepara un informe para la Policía Federal.
Pomini lo contó de otra forma a Metrópoles. "Lo que hubo fue una manifestación de un grupo que se identificó como autor del ataque hacker, buscando una comunicación. Pero no hubo respuesta de nuestra parte. No llegó a avanzar sobre condiciones y exigencias", dijo. Según su versión, nunca hubo un monto pedido ni se pagó nada, y el contacto también será investigado. Hasta ahora la APS no había confirmado ningún mensaje de los atacantes, aunque el diario A Tribuna informó el martes 10 un pedido de dinero, como contó LatamByte en su primera nota del caso. Nadie identificó todavía al grupo ni el ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., el programa que bloquea los datos para pedir un pago, que según G1 se usó.
Copias recuperadas, alcance desconocido
El 70 % sale de una estimación del área de tecnología de la APS y se refiere a las copias de los archivos afectados, no a los sistemas, aunque ConvergenciaDigital lo tituló como si fueran los sistemas. En la misma nota, la autoridad portuaria esperaba volver a poner en línea su sitio y otros sistemas internos en el transcurso del jueves, un día antes del viernes 13 que Pomini había dado como plazo. "Todavía no fue posible determinar el alcance del ataque ni si hubo acceso a datos", dijo la APS, según ConvergenciaDigital y SBT News. A las 22:50 UTC del jueves, el sitio de la APS volvía a cargar.
Las empresas que operan en el puerto siguen reportando lentitud en la carga y descarga, según Times Brasil, y la APS sostiene que no hay riesgo de paralización.
Lo que falta saber es si alguien se llevó datos del puerto. Esa respuesta, y la de si la historia del correo y el corte de luz se sostiene, depende del análisis técnico de la Policía Federal.
Ciberseguridad › Incidentes
El mayor puerto de Brasil confirma el ciberataque y arma un gabinete de crisis
La Autoridad Portuaria de Santos espera recuperar sus sistemas el viernes 13 si una nueva revisión no encuentra el programa malicioso,…
Ciberseguridad › Incidentes
Brasil investiga un posible ciberataque que dejó sin sistemas a su mayor puerto
La Autoridad Portuaria de Santos opera en contingencia desde el 6 de noviembre, la Policía Federal investiga y un diario local informó un…
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
copia de respaldo
Copia de los datos y sistemas de una organización guardada aparte, para poder recuperarlos si el original se borra, se daña o queda bloqueado por un ataque. También se la llama backup.
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
G1
Como a APS acredita que hackers invadiram os sistemas do porto | G1
Segundo o presidente da Autoridade Portuária, vírus pode ter entrado na rede por e-mail ou link e sido acionado após pico de energia provocado por acidente com guindaste.
metropoles.com
Porto de Santos confirma ter recebido pedido de resgate após ataque hacker
G1
APS confirma pedido de resgate após ataque hacker; backup chega a 70% | G1
Criminosos teriam exigido dinheiro para reestabelecer o acesso aos sistemas. A APS informou que recupera as cópias de segurança. A empresa prepara um relatório para enviar à PF.
ConvergenciaDigital
Sete dias depois do ataque hacker, apenas 70% dos sistemas de TI foram recuperados no Porto de Santos - ConvergenciaDigital
A Autoridade Portuária de Santos (APS), empresa do Governo do Brasil responsável pela infraestrutura
SBT News
Porto de Santos recupera 70% dos arquivos após ciberataque | SBT News
Autoridade Portuária trabalha para restabelecer site e plataformas internas; operações de embarque e desembarque seguem normalmente
Times Brasil | CNBC
Porto de Santos recupera 70% dos backups após ataque hacker - Times Brasil | CNBC
Porto de Santos recupera 70% dos backups após ataque hacker, mas sistemas seguem indisponíveis e empresas relatam lentidão.
Contexto (4 términos)
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- copia de respaldo
- Copia de los datos y sistemas de una organización guardada aparte, para poder recuperarlos si el original se borra, se daña o queda bloqueado por un ataque. También se la llama backup.
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Fuentes
- Como a APS acredita que hackers invadiram os sistemas do Porto de Santos (G1, 2026-11-12)
- Porto de Santos confirma pedido de resgate após ataque hacker; 70% dos dados já foram recuperados (G1, 2026-11-12)
- Porto de Santos confirma ter recebido pedido de resgate após ataque hacker (Metrópoles, 2026-11-12)
- Sete dias depois do ataque hacker, apenas 70% dos sistemas de TI foram recuperados no Porto de Santos (ConvergenciaDigital, 2026-11-12)
- Porto de Santos recupera 70% dos arquivos após ciberataque (SBT News, 2026-11-12)
- Porto de Santos recupera 70% dos backups após ataque hacker (Times Brasil | CNBC, 2026-11-12)