Correos falsos aprovechan la caída de Microsoft 365 para robar contraseñas
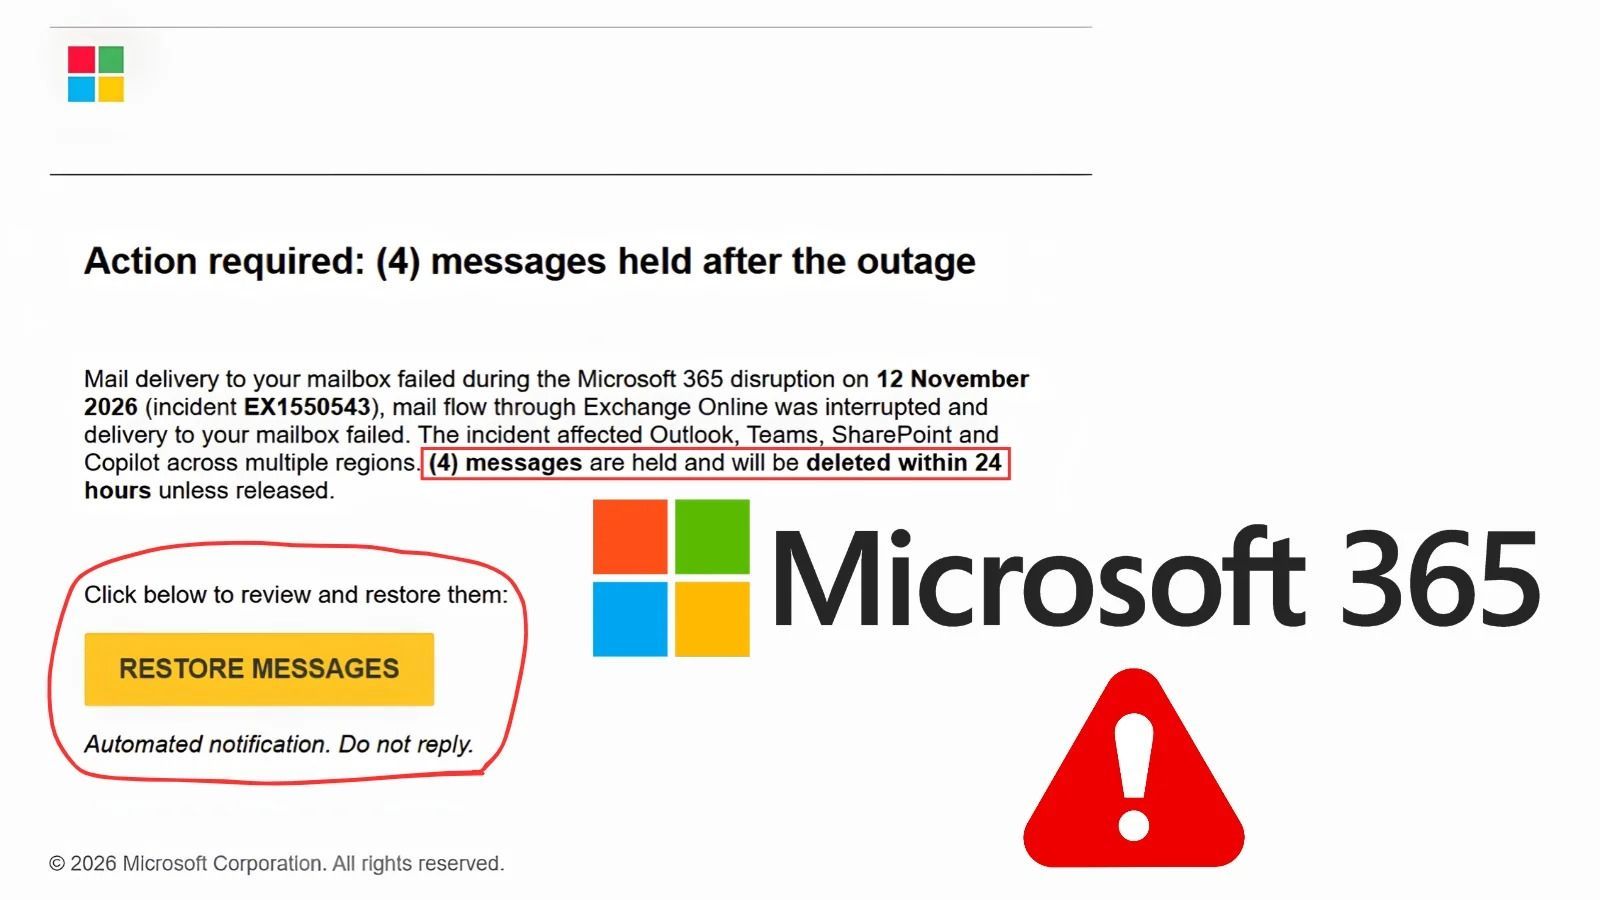
Microsoft detectó mensajes que imitan sus avisos de estado, citan el número real del incidente y amenazan con borrar correos retenidos si no se hace clic dentro de las 24 horas.
Mientras Outlook volvía a funcionar, empezaron a llegar correos que prometían devolver los mensajes perdidos durante la caída y en realidad buscaban las contraseñas de quien los abriera. Microsoft Threat Intelligence, el equipo de inteligencia de amenazas de la empresa, alertó de una campaña de phishingEngaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona. activa que se hace pasar por los avisos de estado de Microsoft 365, en un mensaje en X publicado el sábado 14 de noviembre a las 06:32 UTC (03:32 en Buenos Aires, Santiago y São Paulo, 01:32 en Bogotá y Lima, 00:32 en Ciudad de México).
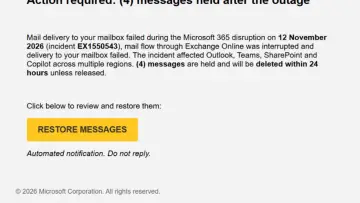
Los correos llegaron el viernes 13, un día después del inicio de la caída, y usan un dato verdadero para parecer legítimos. Citan EX1550543, el número real del incidente de Exchange OnlineServicio de correo electrónico, calendario y contactos de Microsoft que funciona en la nube como parte de Microsoft 365. Es lo que está detrás del Outlook de muchas empresas.. Algunos dicen que hay mensajes retenidos por la falla y que se borrarán en 24 horas si el destinatario no hace clic para recuperarlos. La caída le dio a la estafa un público ideal, millones de personas que esperaban justo un correo de Microsoft.
Cómo se ve el engaño
El asunto sigue el patrón Outage - seguido de un código de seis caracteres, y el nombre visible del remitente lleva un prefijo propio de cada organización atacada seguido de "Outage Notification" o "Service Health", según Microsoft. Los mensajes salen de tres dominios, moments-notice[.]com, planetmaison[.]com y newbooker[.]com, y sus enlaces de seguimiento del servicio de envíos SendGrid, distintos para cada destinatario, redirigen a reallifeaccounting[.]com. Microsoft vio mensajes parecidos en organizaciones de varios sectores de Estados Unidos.
La firma canadiense de seguridad Field Effect detectó el mismo señuelo por su cuenta el 13 de noviembre. El correo que analizó anuncia cuatro mensajes retenidos y copia el formato de los resúmenes de cuarentena de correoCarpeta donde el sistema de correo aparta los mensajes que considera sospechosos o no deseados, para que no lleguen a la bandeja de entrada. El usuario o el área de sistemas puede revisarlos y liberarlos si son legítimos. de Microsoft, con un botón que dice "restaurar mensajes" y lleva a una página para robar credenciales. La firma encontró el mismo texto en otras organizaciones, señal de una campaña distribuida.
Hay un matiz entre las dos fuentes. Microsoft describió la actividad como "compatible con el robo de credenciales", pero aclaró que no confirmó que se hayan robado contraseñas ni que se haya instalado malwarePrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información., como remarcaron Cyber Security News e iTnews. La empresa insiste en que la caída no fue causada por actividad maliciosa, así que la estafa se monta sobre la falla pero no tiene relación con su origen.
Más que un correo
El señuelo de los mensajes retenidos es una variante entre varias. Field Effect contó mensajes de texto, falsos pedidos de restablecer la contraseña o la verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar., llamadas de supuestos técnicos de soporte que buscan instalar programas de acceso remoto y pedidos de pago a cuentas nuevas de alguien que se hace pasar por un jefe o un proveedor con la excusa de que se le cayó el correo. El coordinador nacional de ciberseguridad de Australia pidió estar alerta ante contactos no solicitados, y la asociación de farmacéuticos de Países Bajos advirtió de correos falsos que ofrecían recuperar cuentas.
En la región no apareció hasta ahora una campaña confirmada en español o en portugués. Medios como 24 Horas de Chile replicaron la alerta de Microsoft, y en Colombia Rodrigo Álvarez, de ESET Latinoamérica, le dijo a Semana que "cada incidente masivo que ocupa titulares se usa como anzuelo", con mensajes como "Restablece tu cuenta" o "Verifica tu acceso para recuperar Outlook", y falsos técnicos que contactan por teléfono o WhatsApp. Es ingeniería socialConjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica. de manual, que funciona porque el usuario ya está esperando ese mensaje.
Un enlace que no hay que tocar
Los avisos sobre la caída se confirman entrando por cuenta propia, nunca desde el enlace del correo. Microsoft recomienda verificar el estado del servicio directamente en el centro de administración de Microsoft 365, y su página de estado también lo muestra. Un número de incidente verdadero no prueba que el enlace sea seguro. Los avisos legítimos de cuarentena llegan desde quarantine@messaging.microsoft.com, según Field Effect. Cualquier pedido de cambiar la contraseña, la verificación en dos pasos o los datos de pago conviene confirmarlo por otro canal, con una verificación fuera de bandaConfirmar un pedido por un canal distinto al que lo trajo, por ejemplo devolver la llamada a un número ya conocido cuando la orden llegó por correo o por una videollamada. como llamar a un número ya conocido.
Quien ya hizo clic o escribió su clave tiene que cambiarla y cerrar las sesiones abiertas, pero eso no alcanza. Field Effect advierte que el atacante puede dejar armada una regla de reenvíoInstrucción configurada en un buzón para que los mensajes que llegan se copien o se manden automáticamente a otra dirección. Un atacante que entra a una cuenta puede crearla para seguir leyendo el correo aunque la víctima cambie la contraseña. del buzón, autorizaciones a aplicaciones o un método nuevo de verificación en dos pasos, que siguen activos después del cambio de contraseña y hay que borrar a mano. Para las áreas de sistemas, Microsoft recomienda buscar los dominios y el asunto en Defender para Office 365 y revisar quién hizo clic, no solo a quién le llegó el correo.
LatamByte ya había advertido, en su nota sobre las empresas paradas en Argentina, que las caídas masivas son terreno fértil para el phishing. El correo volvió, y con él la estafa que se hace pasar por la recuperación.
Ciberseguridad › Incidentes
Microsoft 365 suma casi un día de caída y en Argentina hay empresas paradas
Microsoft todavía no explica la causa, cambió tres veces de versión y su director ejecutivo no habló. En Argentina, clientes de finanzas,…
Glosario
phishing
Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
Glosario
Exchange Online
Servicio de correo electrónico, calendario y contactos de Microsoft que funciona en la nube como parte de Microsoft 365. Es lo que está detrás del Outlook de muchas empresas.
Glosario
cuarentena de correo
Carpeta donde el sistema de correo aparta los mensajes que considera sospechosos o no deseados, para que no lleguen a la bandeja de entrada. El usuario o el área de sistemas puede revisarlos y liberarlos si son legítimos.
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Glosario
ingeniería social
Conjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica.
Glosario
verificación fuera de banda
Confirmar un pedido por un canal distinto al que lo trajo, por ejemplo devolver la llamada a un número ya conocido cuando la orden llegó por correo o por una videollamada.
Glosario
regla de reenvío
Instrucción configurada en un buzón para que los mensajes que llegan se copien o se manden automáticamente a otra dirección. Un atacante que entra a una cuenta puede crearla para seguir leyendo el correo aunque la víctima cambie la contraseña.
X (formerly Twitter)
Microsoft Threat Intelligence (@MsftSecIntel) en X
Microsoft Threat Intelligence observed an active phishing campaign exploiting the Microsoft 365 service disruption on November 12. The messages impersonate Microsoft 365 service health notifications…
fieldeffect.com
Microsoft 365 outage theme drives credential phishing and support scams
Threat actors are exploiting the November 12 Microsoft 365 outage with fake restore emails, support calls and payment scams. Here’s what to look for and do.
Cyber Security News
Microsoft Warns of Active Password Stealing Attack Exploiting the Microsoft 365 Service Disruption
Microsoft has warned of an active phishing campaign using the November 12 Microsoft 365 service disruption to lure users into opening fake email recovery links.
iTnews
Phishers quick to exploit extended M365 outage
Fake service health notices threaten to delete "held" email unless recipients click to restore it.
24horas.cl
Campaña de phishing suplanta notificaciones de estado de Microsoft 365 tras interrupción del servicio
Ciberdelincuentes simulan avisos técnicos de Exchange Online para vulnerar cuentas tras falla de servicio. Revisa cómo detectar el fraude.
Semana - Últimas Noticias de Colombia y el Mundo
Tras caída de Microsoft, expertos advierten en SEMANA los peligros que pueden surgir: “Se usa como anzuelo”
En entrevista con SEMANA, dos expertos explicaron cómo una interrupción masiva de los servicios de Microsoft puede afectar las operaciones empresariales y ser aprovechada por los ciberdelincuentes.
status.cloud.microsoft
Microsoft service health status
Contexto (8 términos)
- phishing
- Engaño por correo, mensaje o sitio falso que imita a una entidad conocida para que la víctima entregue claves o datos o instale un programa. El dirigido se arma a la medida de una persona.
- Exchange Online
- Servicio de correo electrónico, calendario y contactos de Microsoft que funciona en la nube como parte de Microsoft 365. Es lo que está detrás del Outlook de muchas empresas.
- cuarentena de correo
- Carpeta donde el sistema de correo aparta los mensajes que considera sospechosos o no deseados, para que no lleguen a la bandeja de entrada. El usuario o el área de sistemas puede revisarlos y liberarlos si son legítimos.
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
- ingeniería social
- Conjunto de técnicas de manipulación que buscan que una persona entregue datos, contraseñas o dinero aprovechando la confianza, la autoridad o la urgencia, en lugar de explotar una falla técnica.
- verificación fuera de banda
- Confirmar un pedido por un canal distinto al que lo trajo, por ejemplo devolver la llamada a un número ya conocido cuando la orden llegó por correo o por una videollamada.
- regla de reenvío
- Instrucción configurada en un buzón para que los mensajes que llegan se copien o se manden automáticamente a otra dirección. Un atacante que entra a una cuenta puede crearla para seguir leyendo el correo aunque la víctima cambie la contraseña.
Fuentes
- Microsoft Threat Intelligence observed an active phishing campaign exploiting the Microsoft 365 service disruption (Microsoft Threat Intelligence, 2026-11-14)
- Microsoft 365 outage theme drives credential phishing and support scams (Field Effect, 2026-11-13)
- Microsoft Warns of Active Password Stealing Attack Exploiting the Microsoft 365 Service Disruption (Cyber Security News, 2026-11-14)
- Phishers quick to exploit extended M365 outage (iTnews, 2026-11-14)
- Campaña de phishing suplanta notificaciones de estado de Microsoft 365 tras interrupción del servicio (24 Horas, 2026-11-14)
- Tras caída de Microsoft, expertos advierten en SEMANA los peligros que pueden surgir (Semana, 2026-11-13)
- Microsoft service health status (Microsoft, 2026-11-14)
- Microsoft 365 suma casi un día de caída y en Argentina hay empresas paradas (LatamByte, 2026-11-13)