 NL
 DE
Europol desarma tres malware y halla datos robados de 6,4 millones de víctimas
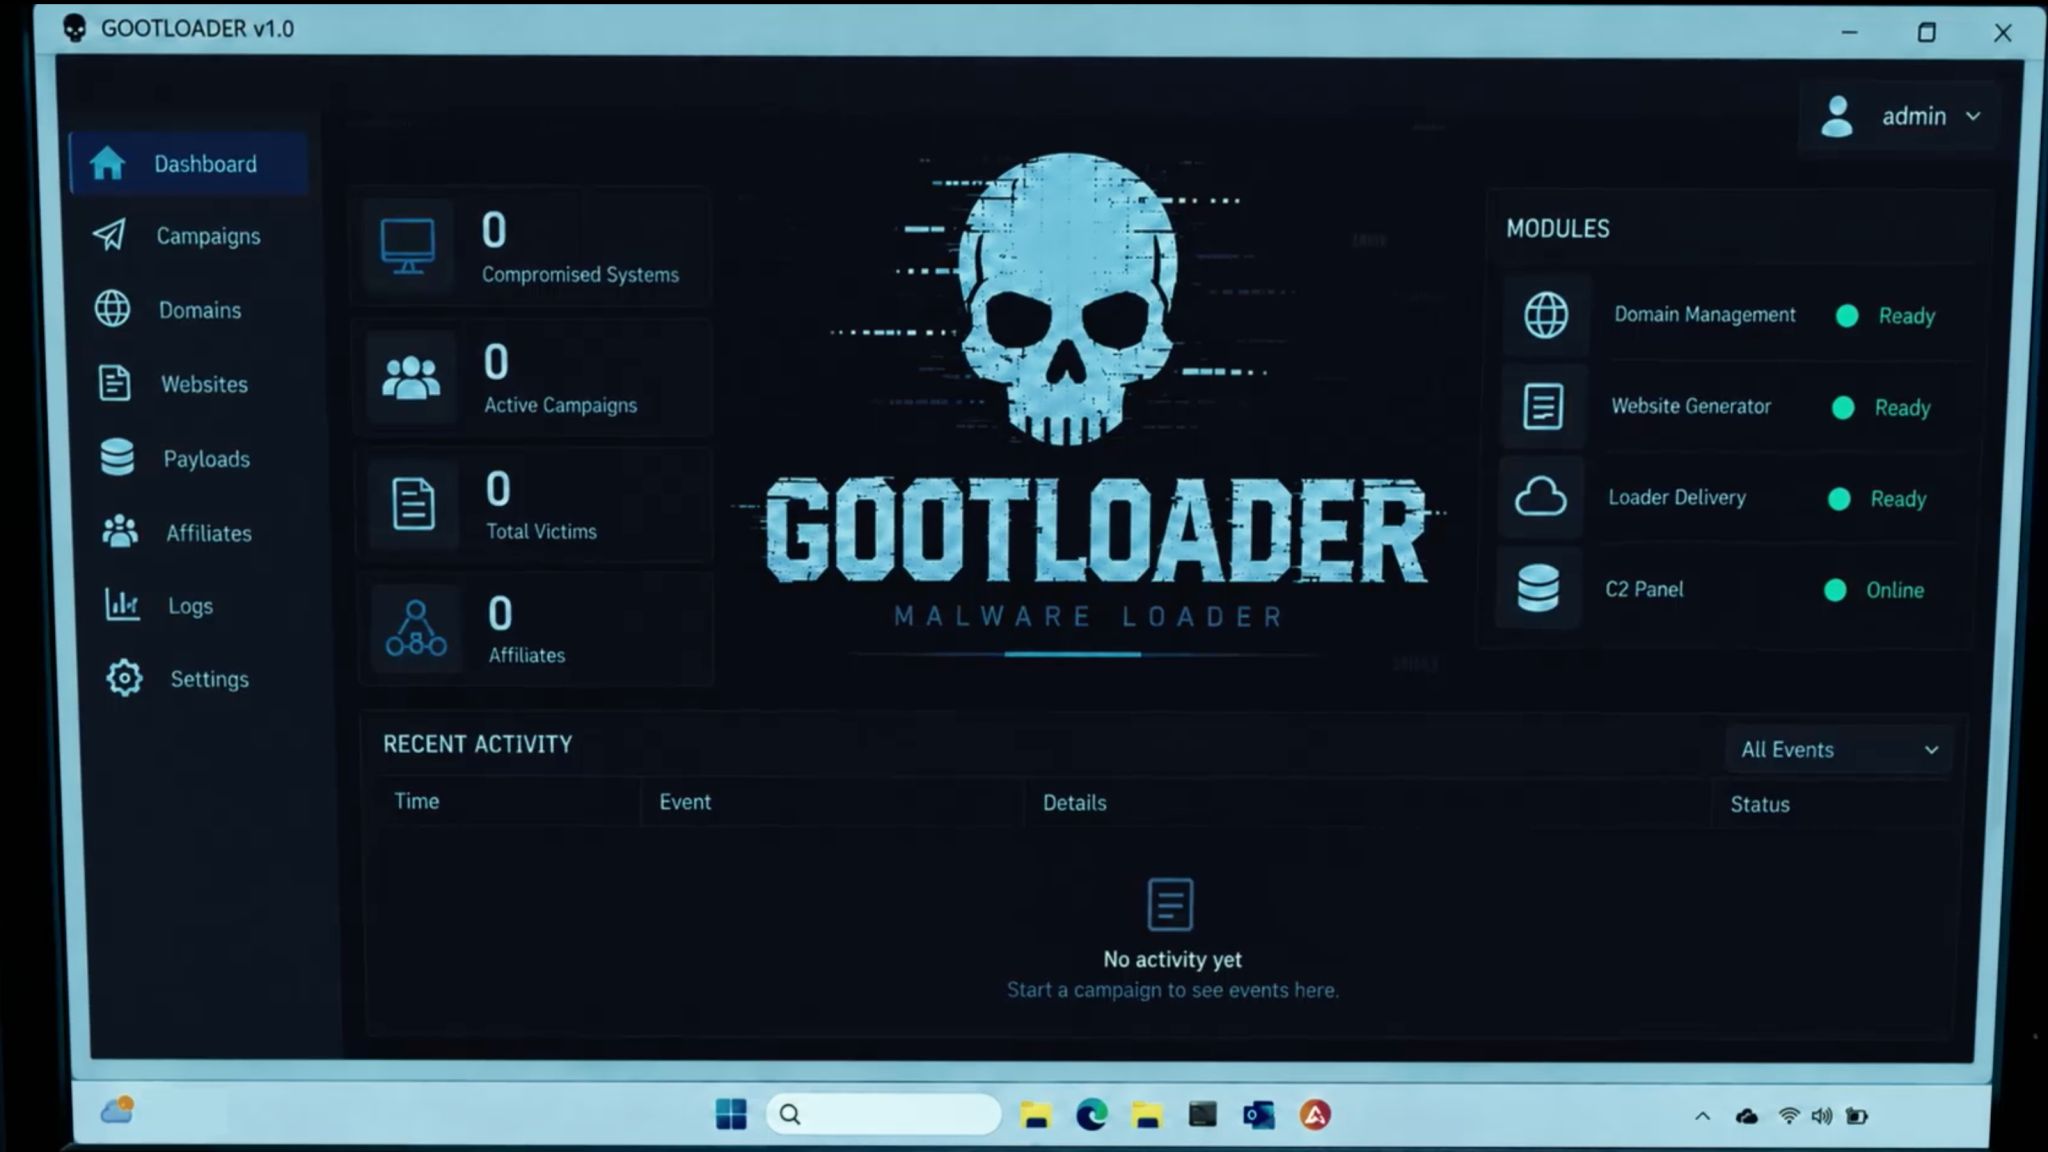
Policías de nueve países tomaron 235 servidores de Gootloader, CastleRAT y StealC, y las credenciales robadas con CastleRAT llegarán a servicios de alerta como Have I Been Pwned para avisar a quienes las perdieron.
Policías de nueve países, coordinados por Europol, desarmaron esta semana la infraestructura de tres programas maliciosos que los delincuentes alquilan para entrar en computadoras ajenas, controlarlas a distancia y robar contraseñas. En los 235 servidores y 257 dominios que tomaron encontraron datos robados de 6,4 millones de víctimas, según el comunicado de Europol publicado el jueves 12 de noviembre a las 13:00 UTC (10:00 en Buenos Aires, Santiago y São Paulo, 8:00 en Bogotá y Lima, 7:00 en Ciudad de México).
Esas credenciales estaban a la venta para nuevos ataques, entre ellos de ransomwarePrograma malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso., y las robadas con CastleRAT se cargarán en servicios de alerta para que las víctimas sepan si sus claves quedaron expuestas. El operativo es la última fase de Operación Endgame, la ofensiva internacional que desde 2024 apunta contra las herramientas que les abren la puerta a las bandas de extorsión.
Tres piezas de un mismo negocio
Europol describe el blanco como "cibercrimen como servicio", el modelo de malware como serviciomalware como servicio (MaaS) Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas. en el que unos delincuentes fabrican y mantienen las herramientas y otros las alquilan para sus propios ataques. Las tres familias golpeadas cumplen funciones distintas en esa cadena.
Gootloader es un cargadorPrograma malicioso cuya única tarea es entrar en una computadora y descargar después otros programas dañinos, como ladrones de contraseñas o ransomware. En inglés se lo llama loader o dropper., un programa cuya tarea es meterse en la computadora y bajar después otro malwarePrograma malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.. Sus operadores colgaban falsos documentos legales en sitios hackeados, muchas veces hechos con WordPress, y quien los descargaba quedaba infectado. Está activo desde 2020, según BleepingComputer. La policía tumbó 14 servidores y 218 dominios, y se limpiaron 681 sitios infectados.
CastleRAT es un troyano de acceso remotoPrograma malicioso que le da a un atacante el control a distancia de una computadora infectada, como si estuviera sentado frente a ella, sin que el dueño lo note. conocido desde 2025, que deja al atacante manejar la computadora infectada como si estuviera sentado frente a ella. Europol dice que estaba hecho para ser difícil de detectar y que su uso terminó en datos cifrados, sistemas enteros paralizados y empresas obligadas a pagar rescates. Se incautaron 120 servidores y 39 dominios.
StealC es un infostealerPrograma malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes., un ladrón de información que además puede descargar otros programas. Sacaba de los equipos contraseñas, accesos guardados e identidades digitales para venderlos o usarlos en fraudes. Cayeron 102 servidores, en una continuación de lo hecho en junio.
Participaron policías y fiscalías de Bulgaria, Canadá, Dinamarca, Alemania, Moldavia, Países Bajos, Polonia, Reino Unido y Estados Unidos, entre ellas la Oficina Federal de Policía Criminal alemana (BKA), la Agencia Nacional contra el Crimen británica (NCA) y el FBI, junto con Eurojust y empresas privadas. El comunicado no menciona detenciones ni nombra a los responsables de las tres herramientas.
Cifras que no cierran del todo
El título del comunicado de Europol habla de 6,4 millones de conjuntos de datos de víctimas, pero el texto dice "más de 6 millones de credenciales", y Europol no aclaró la diferencia. Tampoco cuadran del todo los servidores, porque los de cada familia suman 236 y el total anunciado es de 235, cifras que Help Net Security y CyberScoop repitieron sin explicar la diferencia. Europol no informó en qué países están las víctimas.
Ningún país de América Latina participó en esta fase. En la región, el ladrón de contraseñas más detectado en lo que va de 2026 es otro, Amatera, según ESET, como contó LatamByte en su nota de octubre. Entre las familias que esa empresa menciona aparece Rhadamanthys, que una fase anterior de Endgame golpeó hace un año con más de 1.000 servidores, junto con VenomRAT y Elysium, según BleepingComputer.
Cómo saber si una clave quedó expuesta
Los datos de las víctimas de CastleRAT se compartirán con servicios de aviso como Have I Been Pwned, donde cualquier persona, en cualquier país, puede consultar si su correo aparece en una filtración, y con Shadowserver y el centro nacional de ciberseguridad de los Países Bajos, entre otros. Quien reciba una alerta tiene que cambiar las contraseñas afectadas desde un equipo limpio, reemplazarlas en cualquier otra cuenta donde las haya repetido y activar la verificación en dos pasosMétodo de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar., recomendó CyberInsider, que sugiere limpiar antes la computadora si la alerta la señala como infectada.
Europol pidió además a quienes administran sitios con WordPress que cambien sus credenciales, activen la verificación en varios pasos y apliquen los parches pendientes. CyberInsider agrega que conviene actualizar también los complementos y los temas, y revisar si aparecieron descargas desconocidas en el sitio.
En junio, la misma operación había desarmado las redes de SocGholish, Amadey y StealC, con 326 servidores tomados y unos 27 millones de credenciales recuperadas, según BleepingComputer. El sitio de Operación Endgame ya anuncia, con estética de serie, que empezó su cuarta temporada.
Ciberseguridad › Protección
Amatera, el infostealer más detectado en América Latina según ESET, se instala con falsos CAPTCHA
ESET ubica a Amatera, también conocido como ACR Stealer, como el ladrón de información con más detecciones en la región en el primer…
Glosario
ransomware
Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
Glosario
malware como servicio (MaaS)
Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
Glosario
cargador de malware
Programa malicioso cuya única tarea es entrar en una computadora y descargar después otros programas dañinos, como ladrones de contraseñas o ransomware. En inglés se lo llama loader o dropper.
Glosario
malware
Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
Glosario
troyano de acceso remoto (RAT)
Programa malicioso que le da a un atacante el control a distancia de una computadora infectada, como si estuviera sentado frente a ella, sin que el dueño lo note.
Glosario
infostealer
Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
Glosario
verificación en dos pasos
Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Europol
6.4 million victim datasets secured in international operation against malware networks – Gootloader, CastleRAT, and StealC malware targeted in latest Operation ENDGAME cyber strike | Europol
Europol, alongside global partners, has dismantled the criminal infrastructure behind Gootloader, CastleRAT, and StealC malware. In coordinated actions, law enforcement seized 235 servers and 257…
BleepingComputer
Police dismantle Gootloader, CastleRAT, StealC malware infrastructure
Europol and law enforcement partners from nine countries have seized hundreds of servers and domains used by the Gootloader, CastleRAT, and StealC malware operations.
Help Net Security
Operation Endgame malware takedown turns up over 6 million stolen logins - Help Net Security
Operation Endgame malware takedown hits Gootloader, CastleRAT and StealC, seizing 235 servers and finding over 6 million stolen credentials.
CyberScoop
International operation dismantles malware networks, exposes 6.4 million stolen credentials
Europol and nine countries dismantled CastleRAT, Gootloader, and StealC malware networks in Operation Endgame, exposing 6.4 million stolen credentials.
Have I Been Pwned
Have I Been Pwned: Check if your email address has been exposed in a data breach
Search tens of billions of breached records, monitor corporate domains via API, and get alerted when credentials are exposed. Trusted by security teams, MSSPs, and government agencies worldwide.
CyberInsider
Police recover 6.4 million stolen records in malware takedown
Europol says authorities recovered 6.4 million datasets stolen from malware victims in the latest phase of Operation Endgame.
operation-endgame.com
Operation Endgame
Operation endgame
Contexto (7 términos)
- ransomware
- Programa malicioso que cifra o bloquea los archivos de una víctima para exigirle un pago a cambio de devolverle el acceso.
- malware como servicio (MaaS)
- Modelo de negocio criminal en el que los desarrolladores de un programa malicioso mantienen el código y la infraestructura y lo alquilan por suscripción a otros delincuentes para que lo usen en sus campañas.
- cargador de malware
- Programa malicioso cuya única tarea es entrar en una computadora y descargar después otros programas dañinos, como ladrones de contraseñas o ransomware. En inglés se lo llama loader o dropper.
- malware
- Programa malicioso diseñado para dañar un equipo, robar datos o dar el control a un atacante. Incluye virus, troyanos, ransomware y ladrones de información.
- troyano de acceso remoto (RAT)
- Programa malicioso que le da a un atacante el control a distancia de una computadora infectada, como si estuviera sentado frente a ella, sin que el dueño lo note.
- infostealer
- Programa malicioso diseñado para robar en silencio información de un equipo infectado, como contraseñas, cookies de sesión, datos de formularios y billeteras de criptomonedas, y enviarla a los atacantes.
- verificación en dos pasos
- Método de acceso que pide, además de la contraseña, un segundo dato, como un código temporal en el celular o una llave física. Si roban la clave, no alcanza para entrar.
Fuentes
- 6.4 million victim datasets secured in international operation against malware networks (Europol, 2026-11-12)
- Police dismantle Gootloader, CastleRAT, StealC malware infrastructure (BleepingComputer, 2026-11-12)
- Operation Endgame malware takedown turns up over 6 million stolen logins (Help Net Security, 2026-11-12)
- International operation dismantles malware networks, exposes 6.4 million stolen credentials (CyberScoop, 2026-11-12)
- Police recover 6.4 million stolen records in malware takedown (CyberInsider, 2026-11-12)
- Operation Endgame (Operation Endgame, 2026-11-12)