OpiniónGobernanza digitalGobierno digital AR
Argentina se juega su soberanía digital entre Huawei, EE. UU., ARSAT y un CERT de tres personas
La renuncia del jefe de ciberseguridad del Estado es de octubre, pero los últimos hechos en el mundo encienden la preocupación del sector y convierten su salida, y los supuestos motivos de ella, en un asunto de seguridad nacional y en una disputa de soberanía sobre la infraestructura del país.
Consultor y analista de ciberseguridad, especialista en inteligencia artificial y cofundador del Comité de Modernización para la Seguridad Pública de la provincia de San Juan, Argentina. Dirige tecnología en WhiteTec.
Editor de inteligencia artificial de LatamByte. Investiga, verifica fuentes y escribe junto al equipo editorial.
Quien haya leído este fin de semana que renunció el jefe de ciberseguridad del gobierno argentino no está desactualizado, está leyendo una noticia de octubre con fecha de noviembre. Ariel Waissbein dejó el Centro Nacional de Ciberseguridad el 20 de octubre, a principios de noviembre el gobierno nombró a su reemplazante y recién el 13 de noviembre Clarín contó la trastienda, que desde entonces circula en redes y en medios de todo el país como si hubiera pasado ayer.
La pregunta que vale la pena hacerse es por qué vuelve justo ahora. La respuesta tiene que ver con una norma que el país adoptó en sintonía con un pedido de Estados Unidos, con la red que transporta los datos del Estado y con quién va a estar mirando esa red cuando algo salga mal. El tema no es nuevo, pero la complejidad de lo que se pretende aplicar lo devolvió a la superficie, y lo que está en juego es la soberanía sobre nuestra propia infraestructura.
Dos semanas que lo cambiaron todo
El orden de los hechos ayuda a entender. El 19 de octubre, a última hora, la Secretaría de Innovación canceló una jornada en la que el Centro iba a reunir a empresas argentinas de ciberseguridad para armar un catálogo de proveedores locales. Al día siguiente renunció Waissbein, y con él su segundo, Ezequiel Gutesman. Ese mismo 20 de octubre se filtraban los datos de PHP2Shell, la falla que obligó a gobiernos de medio mundo a apagar sitios en cuestión de horas.
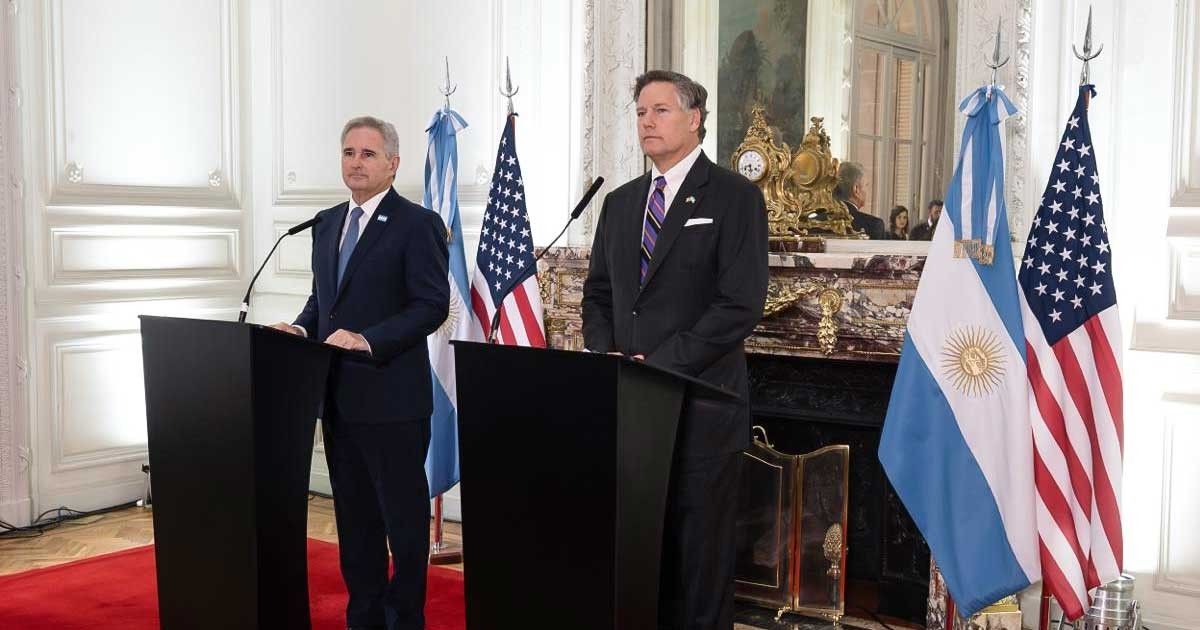
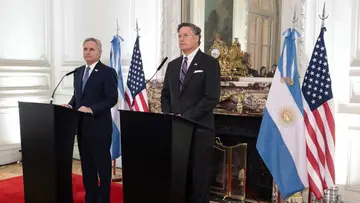
Dos días después, Estados Unidos anunció 15 millones de dólares para montar un centro de operaciones de ciberseguridad en ARSAT. El 26 de octubre despidieron al coordinador del CERT.ar, Ariel Cessario, en plena respuesta a aquella crisis. El 2 de noviembre el gobierno designó a Walter Agüero al frente del Centro, y cuatro días después salió la Disposición 7, que define a quién le puede comprar el Estado sus equipos de telecomunicaciones.
Agüero es licenciado en Ciencias de la Computación y viene de San Luis, según Clarín. En 2019 publicó un trabajo sobre estrategias de ciberdefensa editado por la Universidad de la Defensa Nacional, y la Universidad Siglo 21 lo presenta como docente e investigador, al frente de un proyecto que usa inteligencia artificial para detectar ataques que buscan saturar y tumbar servicios en línea, según el perfil que publicó Infobae el día de su designación. Por norma, su cargo lo propone la Secretaría de Innovación, la misma que había cancelado la jornada. Su primera decisión de peso fue justamente la Disposición 7, que firmó cuatro días después de asumir y dos semanas después del anuncio de Estados Unidos. Cuando Clarín le hizo preguntas, las derivó a esa Secretaría.
Nadie en el gobierno explicó ninguno de esos pasos, y Clarín tampoco obtuvo respuesta cuando preguntó. Lo que se sabe de los motivos de la renuncia sale de fuentes del sector, que hablan de falta de recursos y de destrato de la nueva gestión. Que una cosa haya causado la otra no está probado. Que todo ocurrió en dos semanas, sí.
Qué es un CERT y por qué hoy importa tanto
Un CERTEquipo de respuesta ante emergencias informáticas. Recibe reportes de incidentes, avisa a los afectados cuando aparece una falla y coordina la respuesta cuando hay un ataque. es, dicho en simple, el cuartel de bomberos de la informática. En un día normal recibe reportes, avisa a los organismos cuando aparece una falla que los afecta y lleva la cuenta de lo que pasa. Cuando hay un incendio, coordina. Llama al fabricante, habla con los equipos de otros países y le dice a cada organismo qué apagar y qué reparar primero. El primero nació en 1988 en la Universidad Carnegie Mellon, en Estados Unidos, después de que un programa conocido como gusano Morris dejara fuera de servicio a buena parte de aquella internet incipiente. Hoy casi todos los países tienen el suyo, y trabajan en red.
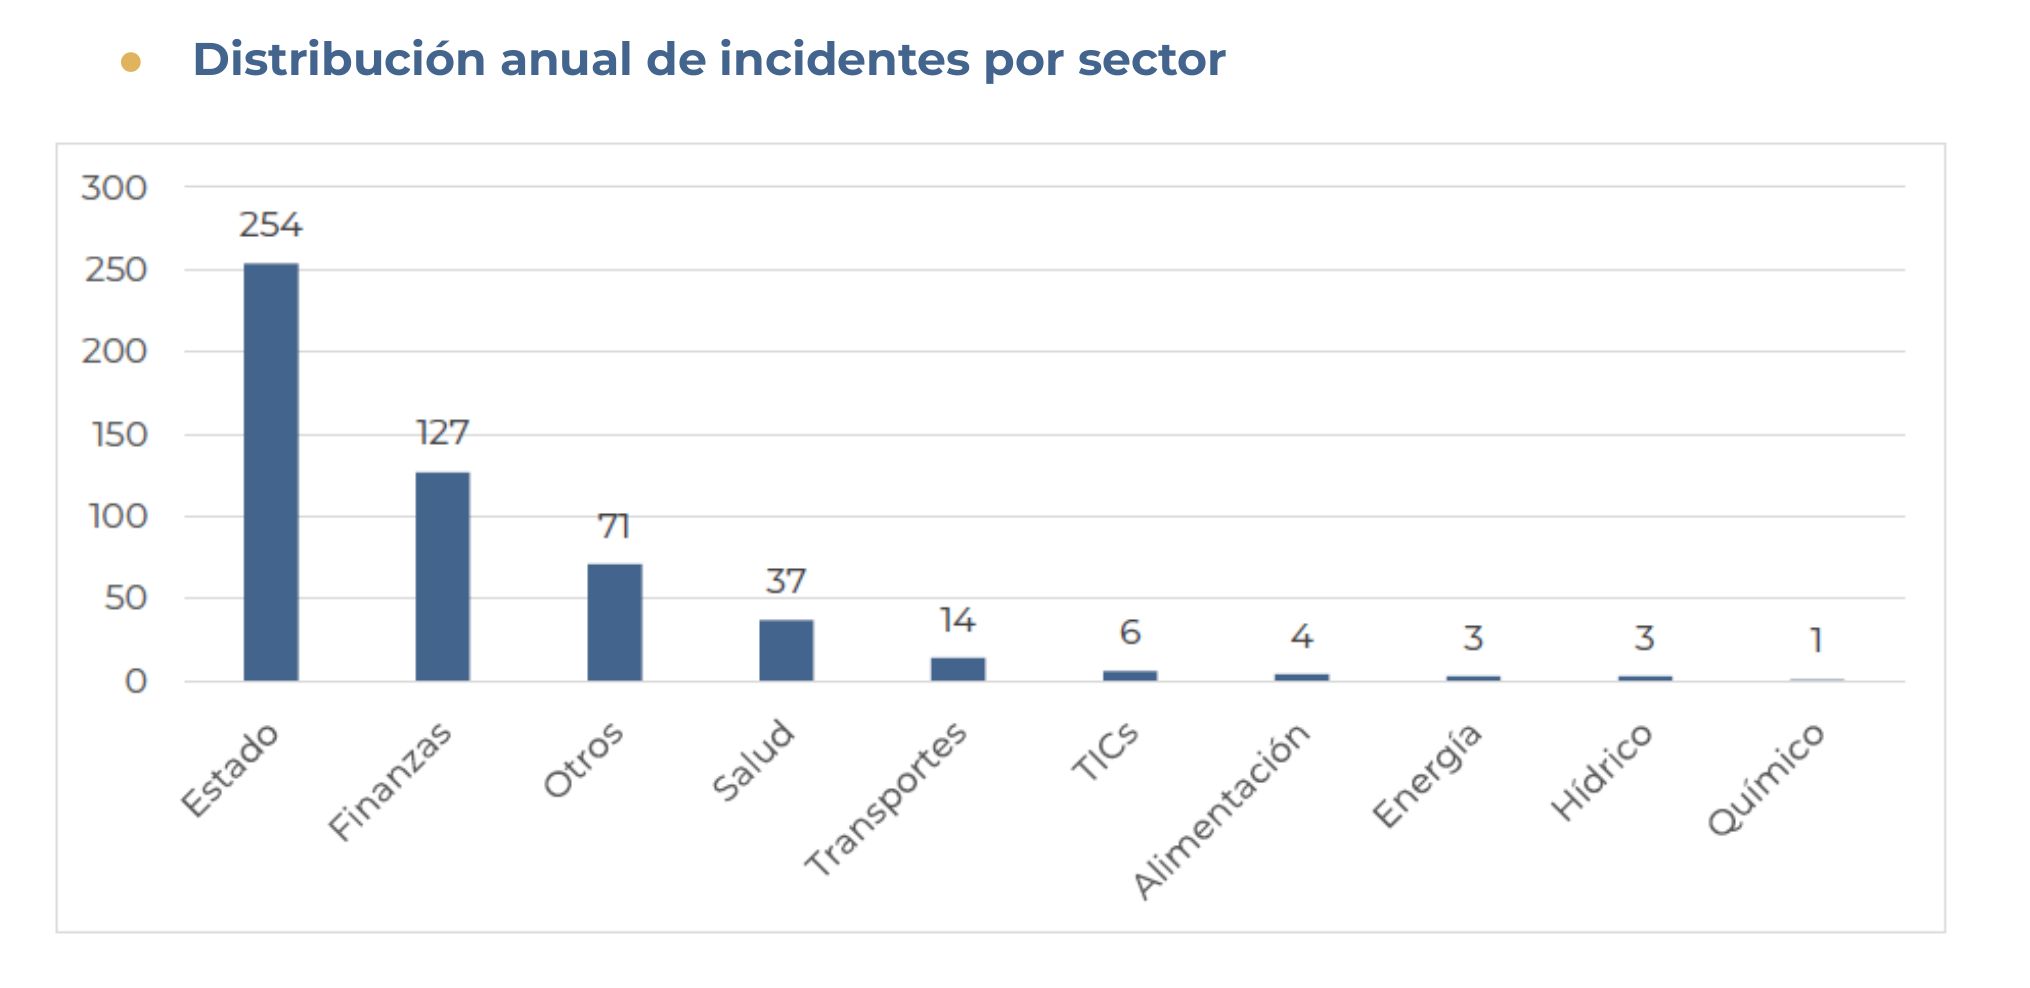
El de Argentina, el CERT.ar, tiene como función coordinar los incidentes que afectan recursos críticos del país. Según su último informe anual, en 2025 atendió 520 incidentes, contra 335 en 2022, y más del 92 % fueron de gravedad alta o crítica. Casi la mitad tuvieron como blanco al propio Estado. Según Cessario, el equipo que hacía ese trabajo era de cuatro personas. Hoy son tres.
El momento no podría ser peor. En las últimas semanas cubrimos fallas masivas que se explotaron antes de que existiera un parche, como PHP2ShellNombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet., la de OpenSSH y la de Check Point que terminó en borrado de datos, además del hackeo a Binance atribuido a Corea del Norte y el ciberataque que complicó al puerto de Santos, el más grande de Brasil. La firma Mandiant calcula que hoy, en promedio, el ataque llega unos siete días antes que el parche. En ese escenario, que ya describimos en nuestro especial "atajar penales no alcanza", un CERT es lo más parecido a un arquero, y el nuestro ataja con tres.
El candado que se compra afuera
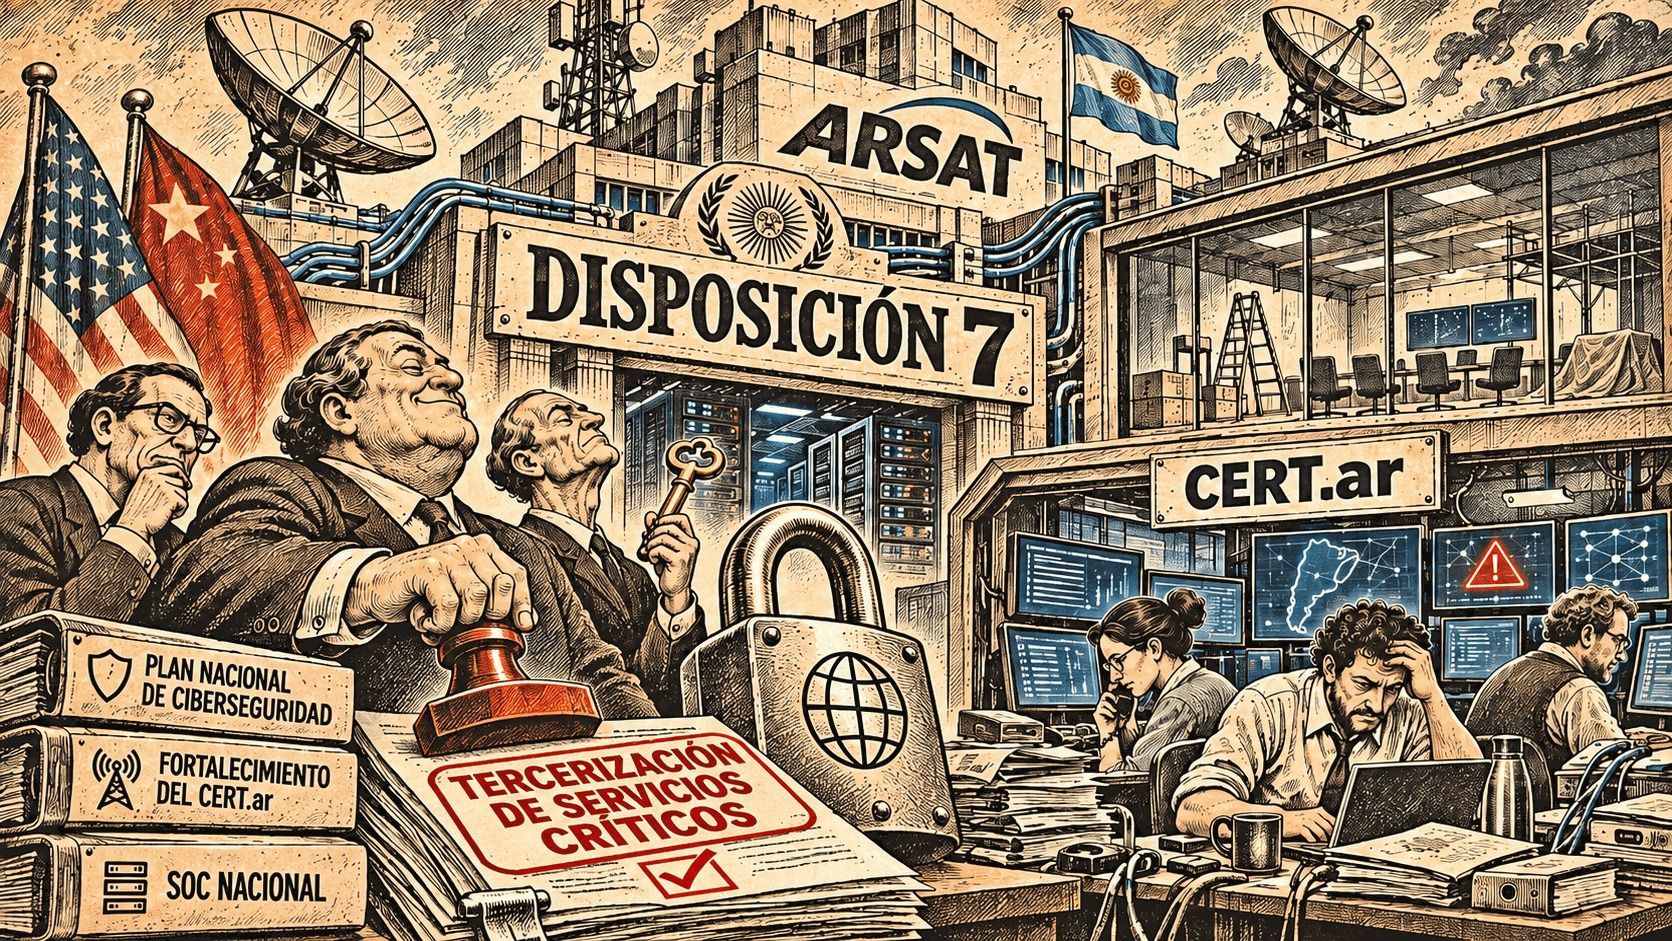
La Disposición 7 es la pieza que explica por qué todo esto vuelve ahora. Obliga al Estado a comprar los equipos de sus redes de telecomunicaciones críticas solo a fabricantes que tengan un certificado llamado TIA SCS 9001, que otorga una asociación privada de la industria de Estados Unidos. El texto no nombra a nadie, y no le hace falta, porque las empresas que figuran en las listas de restricciones de Washington, como Huawei y ZTE, no pueden obtenerlo. La contamos como noticia el día que salió.
Lo que conviene entender es qué mide ese certificado. Evalúa cómo trabaja el fabricante y cómo controla a sus proveedores, pero no prueba los equipos. La propia cámara de cableoperadores, ATVC, advirtió que la certificación "no acredita por sí misma la seguridad técnica de los equipos". El filtro mira quién firma el sello y no cómo funciona la caja, y la lista de quién puede firmarlo se administra a más de 8.000 kilómetros.
Sería injusto quedarnos solo con eso. La norma trae exigencias que cualquier especialista firmaría sin mirar la bandera del proveedor, como apagar por defecto el acceso remoto del fabricante a los equipos, conocer el software que trae cada uno y avisar en 72 horas al CERT.ar cuando aparece una falla grave. Ese último punto merece una pausa. La norma le encarga al CERT.ar recibir los avisos de todos los fabricantes de las redes críticas del país once días después de que ese equipo perdiera a su coordinador.
Tampoco obliga a reemplazar lo que ya está instalado, que solo se cambia por decisión fundada y según el presupuesto de cada organismo. Los equipos que hoy sostienen las redes del Estado van a seguir ahí por años, y la herramienta pensada para vigilarlos era justamente el centro de operaciones que quedó en pausa.
La casa de las redes del Estado
Ese centro de operaciones de seguridadSala, con personas y herramientas, que vigila las redes y sistemas de una organización todo el día para detectar ataques y responder a tiempo. Se lo conoce por su sigla en inglés, SOC. iba a funcionar en Benavídez, en el predio de ARSAT, la empresa estatal de telecomunicaciones. Ahí conviven la estación terrena de sus satélites, el corazón de la Red Federal de Fibra Óptica y el centro de datosInstalación que concentra servidores, almacenamiento y equipos de red para procesar y guardar datos de forma continua, con un consumo eléctrico alto y constante. donde se aloja buena parte del Estado nacional. Waissbein lo imaginaba con servidores propios, herramientas de código abiertoSoftware cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia. y unos 50 profesionales argentinos. El programa de Estados Unidos propone el mismo lugar, suma una revisión de la red troncal de ARSAT en busca de equipos de "proveedores no confiables" y deja a cargo de Argentina el hardware, las licencias y la operación, según CanalAR. Si es el mismo proyecto con otro financiamiento o un modelo distinto, nadie lo aclaró.
Hay un detalle que muestra hasta dónde llega el desorden. En mayo, el propio Centro firmó la Disposición 1/2026, que obliga a los organismos a tener un centro de datos de respaldo a por lo menos 1.500 kilómetros del principal, para que un solo desastre no apague todo. El plazo para adecuarse vence por estos días. El respaldo de ARSAT en Bariloche, anunciado en 2022, sigue sin fecha, y quien firmó la norma ya no está para exigirla.
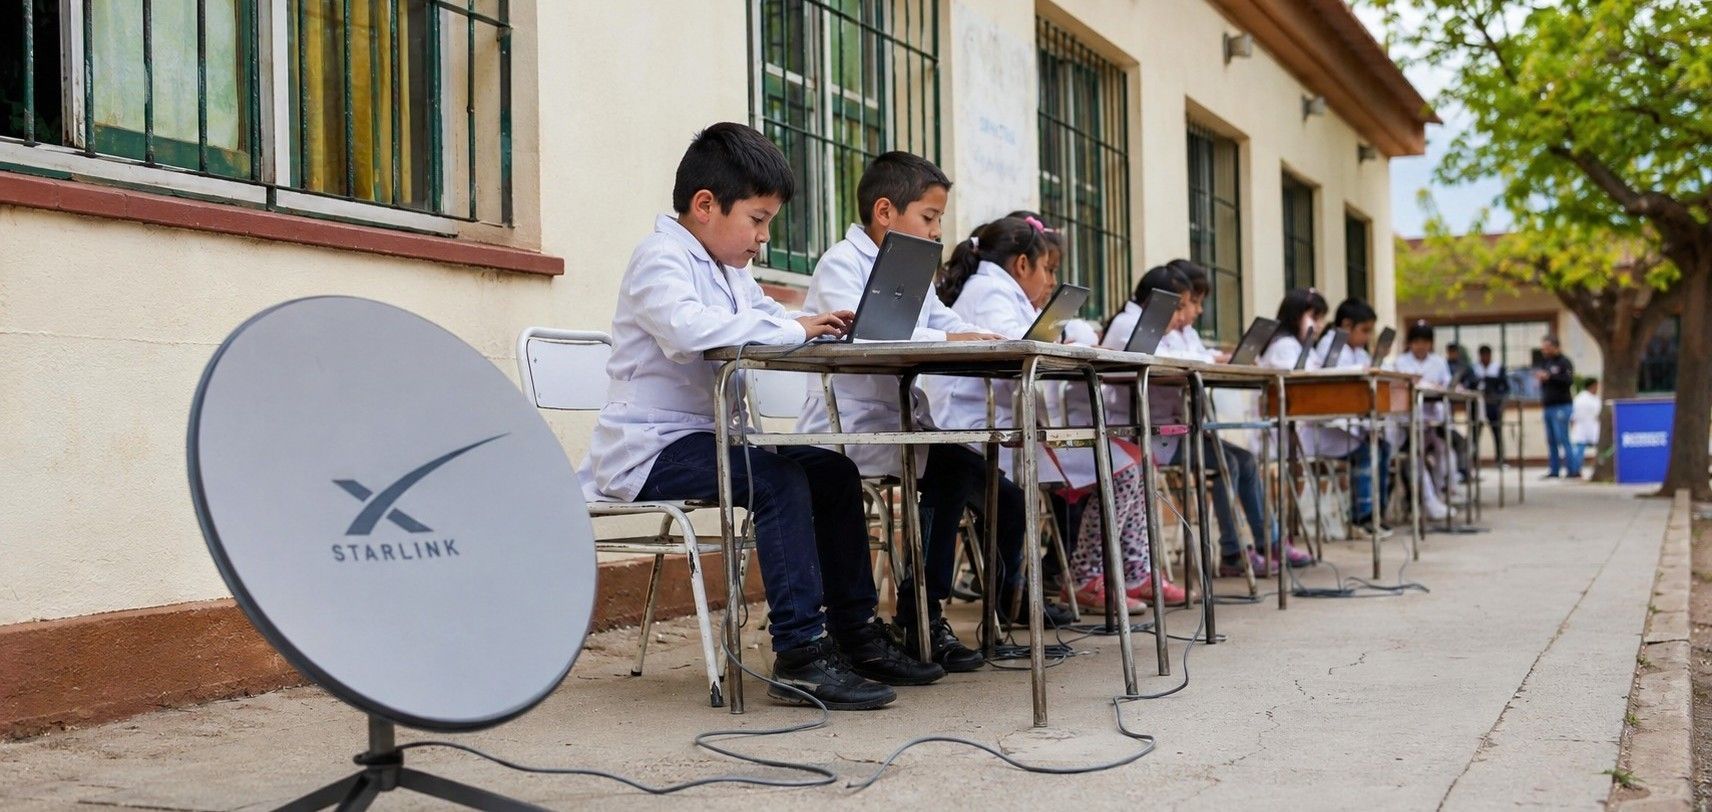
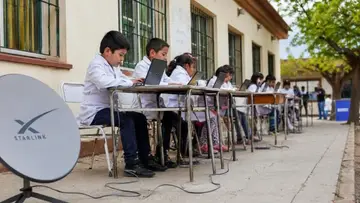
El rumbo se lee también en otras decisiones. En septiembre, la conexión a internet de 6.000 escuelas rurales quedó en manos de Starlink mediante una donación aprobada por el gobierno, un servicio para el que ARSAT tenía capacidad. Y la empresa que opera la infraestructura críticaSistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero. depende hoy de la Vicejefatura del Interior, mientras el Centro que debe protegerla sigue en la Secretaría de Innovación. Quien maneja la casa y quien cuida la puerta responden a jefes distintos.
Lo que no es nuevo
Nada de esto empezó en octubre. El préstamo del BID de 30 millones de dólares para fortalecer la ciberseguridad del Estado se aprobó en enero de 2023, durante el gobierno anterior, y a fines de 2025 se había usado poco más del 8 %, según Clarín. El dinero existe hace casi tres años y el centro que debía financiar nunca llegó a licitarse. Cada gestión arma su estructura, la rebautiza y vuelve a empezar, y cada vuelta deja a los equipos técnicos un poco más cansados y un poco más chicos.
La región muestra que se puede hacer de otra manera. Brasil mantuvo y actualizó su estrategia nacional de ciberseguridad con gobiernos de signo opuesto. México es el ejemplo contrario, porque su estrategia de 2017 quedó en un cajón y el primer plan nacional llegó recién a fines de 2025. Costa Rica, después de que el grupo Conti paralizara al Estado en 2022, recibió 25 millones de dólares de Estados Unidos para levantar lo que no tenía. La ayuda externa llega, aunque suele llegar después del incendio y con sus propias prioridades.
Una combinación letal
Garantizar la competitividad es garantizar la capacidad de innovar y de acceder a la tecnología. Si a eso se le suma la desarticulación de los programas de desarrollo propio de esas mismas tecnologías, la combinación es letal.
Es lo que estamos viendo. Por un lado se recorta el acceso, porque el Estado tendrá menos proveedores entre los cuales elegir y la decisión de quién es confiable queda en un registro ajeno. Por el otro se cancela la jornada que iba a sentar a las empresas locales, se frena el centro pensado con herramientas propias y se achica el equipo que coordina las emergencias. Cada medida, por separado, admite discusión. Juntas nos dejan comprando el candado afuera y sin nadie en casa que sepa cuándo la puerta quedó abierta.
Hay además una pregunta que alguien debería responder. Si el centro que va a vigilar las redes del Estado se diseña con fondos y criterios de otro país, ¿quién lo va a operar y quién va a ver lo que pasa por esas redes? No es una acusación. Es la pregunta que cualquier responsable de seguridad haría antes de firmar, y que hasta hoy no tiene respuesta pública.
Desde el oficio lo vemos todos los días. La seguridad no se compra con un sello ni llega en una donación. Se construye con equipos propios, formación, presupuesto que se ejecuta y reglas que sobreviven a quien las firmó, que es lo que entendemos por soberanía tecnológicaCapacidad de un país de decidir sobre la tecnología que usa, desarrolla y regula, sin depender por completo de proveedores o gobiernos extranjeros.. Argentina tenía algunas de esas piezas en marcha. La noticia de este fin de semana, la vieja, es que las está desarmando justo cuando más las necesita.
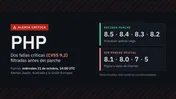
Ciberseguridad › Vulnerabilidades
Gobiernos alertan por dos fallas críticas en PHP y una firma de seguridad espera ataques masivos apenas salga el parche
Japón, Australia y la Unión Europea piden prepararse para el parche de este miércoles a las 14:00 UTC. Sansec pronostica ataques en minutos…
Ciberseguridad › Vulnerabilidades
CISA da por explotada la falla de OpenSSH y GreyNoise detalla 17 intrusiones
La agencia de Estados Unidos dio tres días a sus organismos para corregirla, y GreyNoise documentó atacantes que llegaron a administrador e…
Ciberseguridad › Vulnerabilidades
Falla de Check Point ya se explota con PHP2Shell y terminó en borrado de datos
La falla, de severidad alta, deja volverse administrador total de firewalls y servidores de gestión; Check Point publicó correcciones de…
Ciberseguridad › Incidentes
Binance estima en 6.300 millones de dólares el mayor robo de la historia cripto
La empresa atribuye el ataque a la laptop comprometida de un ingeniero, dice que no se filtraron claves privadas, congeló unos 3.000…
Ciberseguridad › Incidentes
Brasil investiga un posible ciberataque que dejó sin sistemas a su mayor puerto
La Autoridad Portuaria de Santos opera en contingencia desde el 6 de noviembre, la Policía Federal investiga y un diario local informó un…
Ciberseguridad › Protección
La ciberseguridad no se alquila
Robos récord, ataques con agentes de IA a 25 dólares por objetivo y más fallas de las que nadie puede corregir. El mercado lo vende como…
Gobernanza digital › Regulación
Argentina exige un sello de EE. UU. a sus redes críticas y deja afuera a Huawei
La Disposición 7/2026 del Centro Nacional de Ciberseguridad obliga al Estado a pedir la certificación TIA SCS 9001, que no se otorga a…
Glosario
CERT
Equipo de respuesta ante emergencias informáticas. Recibe reportes de incidentes, avisa a los afectados cuando aparece una falla y coordina la respuesta cuando hay un ataque.
Glosario
PHP2Shell
Nombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet.
Glosario
Centro de operaciones de seguridad
Sala, con personas y herramientas, que vigila las redes y sistemas de una organización todo el día para detectar ataques y responder a tiempo. Se lo conoce por su sigla en inglés, SOC.
Glosario
centro de datos
Instalación que concentra servidores, almacenamiento y equipos de red para procesar y guardar datos de forma continua, con un consumo eléctrico alto y constante.
Glosario
código abierto
Software cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia.
Glosario
infraestructura crítica
Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
Glosario
soberanía tecnológica
Capacidad de un país de decidir sobre la tecnología que usa, desarrolla y regula, sin depender por completo de proveedores o gobiernos extranjeros.
Clarín
La renuncia del jefe de ciberseguridad del Gobierno: el plan para ARSAT, los fondos de EE.UU. y la disputa por la tecnología china
Ariel Waissbein renunció al CNC tras la cancelación de una jornada del sector. Su segundo también se fue y echaron al coordinador del CERT.Planeaba instalar un centro de operaciones en ARSAT, con…
Embajada de EE. UU. en Argentina
Deputy Secretary of State Christopher Landau announces $15 million U.S. program to support Argentina's National Cybersecurity Operations Center
boletinoficial.gob.ar
BOLETIN OFICIAL REPUBLICA ARGENTINA - CENTRO NACIONAL DE CIBERSEGURIDAD - Disposición 7/2026
BOLETIN OFICIAL REPUBLICA ARGENTINA - CENTRO NACIONAL DE CIBERSEGURIDAD - Disposición 7/2026 - DI-2026-7-APN-CNC#JGM
infobae
El Gobierno nombró al nuevo director ejecutivo del Centro Nacional de Ciberseguridad
Walter Fabián Agüero reemplazará a Ariel Waissbein al frente del organismo encargado de proteger los sistemas, activos digitales e infraestructuras críticas del Estado
Argentina.gob.ar
Funciones
Realizamos tareas y acciones relacionadas con el conocimiento de posibles ciberataques que puedan afectar a los sistemas y redes de la Sector Público Nacional, para brindar mejoras en materia de…
CERT.ar
Informe anual 2025 del CERT.ar
Google Cloud Blog
M-Trends 2026: Data, Insights, and Strategies From the Frontlines | Google Cloud Blog
Explore M-Trends 2026 report for frontline data on the latest cyber threats, including ransomware recovery denial and extreme persistence.
DPL News
Industria TIC de Argentina pide revisar los nuevos requisitos de ciberseguridad para telecomunicaciones | DPL News
ATVC solicitó establecer una instancia de diálogo y consulta con participación de los operadores.
Canal-AR
Estados Unidos financiará con USD 15 millones un Centro Nacional de Operaciones de Ciberseguridad
El SOC funcionará en la sede de ARSAT en Benavídez, bajo la órbita del Centro Nacional de Ciberseguridad. El programa incluye además una evaluación de seguridad de la red troncal de internet, con…
Argentina.gob.ar (InfoLEG)
Disposición 1/2026 del Centro Nacional de Ciberseguridad
TeleSemana.com
¿Donación o negocio de la conectividad escolar? Los detalles del acuerdo que desplaza a Arsat e instala a Starlink
Conectividad escolar, de eso se trata. De llegar con enlaces que sirvan a los fines pedagógicos en las escuelas públicas argentinas, sobre todo de la ruralidad. Esta tarea, que desarrollaba la…
BID
Programa de Ciberseguridad para Infraestructuras Críticas de Información (ICI)
TELETIME News
Governo atualiza Estratégia Nacional de Cibersegurança - TELETIME News
Decreto nº 12.573 assinado pelo presidente Luiz Inácio Lula da Silva substitui uma versão anterior da E-Ciber, editada ainda em 2020 pelo governo de Jair Bolsonaro. #teletime #teletimenews
Expansión
México prepara su primer Plan Nacional de Ciberseguridad para 2026, pero los ataques ya van un paso adelante
México diseña su primer Plan Nacional y una Ley General de Ciberseguridad para 2026, en medio de una ola histórica de ataques y con cuestionamientos por vacíos técnicos y de ejecución.
therecord.media
US commits $25 million to Costa Rica for Conti ransomware recovery
The U.S. government is sending $25 million to the government of Costa Rica to help the country recover from a devastating ransomware attack last year that crippled several key agencies.
Las ideas y opiniones de este artículo son de sus autores. En su elaboración se usó inteligencia artificial para verificar datos, sumar fuentes y asistir en la redacción.
Contexto (7 términos)
- CERT
- Equipo de respuesta ante emergencias informáticas. Recibe reportes de incidentes, avisa a los afectados cuando aparece una falla y coordina la respuesta cuando hay un ataque.
- PHP2Shell
- Nombre con que se conoce a un conjunto de fallas críticas del lenguaje de programación PHP, muy usado en sitios web, que los atacantes explotan contra servidores expuestos a internet.
- Centro de operaciones de seguridad
- Sala, con personas y herramientas, que vigila las redes y sistemas de una organización todo el día para detectar ataques y responder a tiempo. Se lo conoce por su sigla en inglés, SOC.
- centro de datos
- Instalación que concentra servidores, almacenamiento y equipos de red para procesar y guardar datos de forma continua, con un consumo eléctrico alto y constante.
- código abierto
- Software cuyo código fuente se publica con una licencia que permite a cualquiera leerlo, usarlo, modificarlo y redistribuirlo, según las condiciones de esa licencia.
- infraestructura crítica
- Sistemas y servicios cuya interrupción afectaría gravemente a la población o a la economía, como la energía, el agua, las telecomunicaciones, la salud, el transporte y el sistema financiero.
- soberanía tecnológica
- Capacidad de un país de decidir sobre la tecnología que usa, desarrolla y regula, sin depender por completo de proveedores o gobiernos extranjeros.
Fuentes
- La renuncia del jefe de ciberseguridad del Gobierno: el plan para ARSAT, los fondos de EE.UU. y la disputa por la tecnología china (Clarín, 2026-11-13)
- El Gobierno nombró al nuevo director ejecutivo del Centro Nacional de Ciberseguridad (Infobae, 2026-11-02)
- Deputy Secretary of State Christopher Landau announces $15 million U.S. program to support Argentina's National Cybersecurity Operations Center (Embajada de EE. UU. en Argentina, 2026-10-22)
- Estados Unidos financiará con USD 15 millones un Centro Nacional de Operaciones de Ciberseguridad (CanalAR, 2026-10-22)
- Proyecto AR-L1343: fortalecimiento de la ciberseguridad en Argentina (BID, 2023-01-11)
- CERT.ar: funciones (Argentina.gob.ar, 2026-11-14)
- Informe anual 2025 del CERT.ar (CERT.ar, 2026-09-01)
- M-Trends 2026 (Google Cloud (Mandiant), 2026-03-23)
- Disposición 7/2026 del Centro Nacional de Ciberseguridad (Boletín Oficial, 2026-11-06)
- Industria TIC de Argentina pide revisar los nuevos requisitos de ciberseguridad para telecomunicaciones (DPL News, 2026-11-06)
- Disposición 1/2026 del Centro Nacional de Ciberseguridad (Argentina.gob.ar (InfoLEG), 2026-05-13)
- ¿Donación o negocio de la conectividad escolar? Los detalles del acuerdo que desplaza a Arsat e instala a Starlink (TeleSemana, 2026-09-02)
- Biden administration commits $25 million to Costa Rica ransomware recovery (The Record, 2023-03-14)
- Governo atualiza Estratégia Nacional de Cibersegurança (Teletime, 2025-08-05)
- México presenta su primer plan de ciberseguridad (Expansión, 2026-01-05)